

21 de maio de 2026 • Segurança cibernética
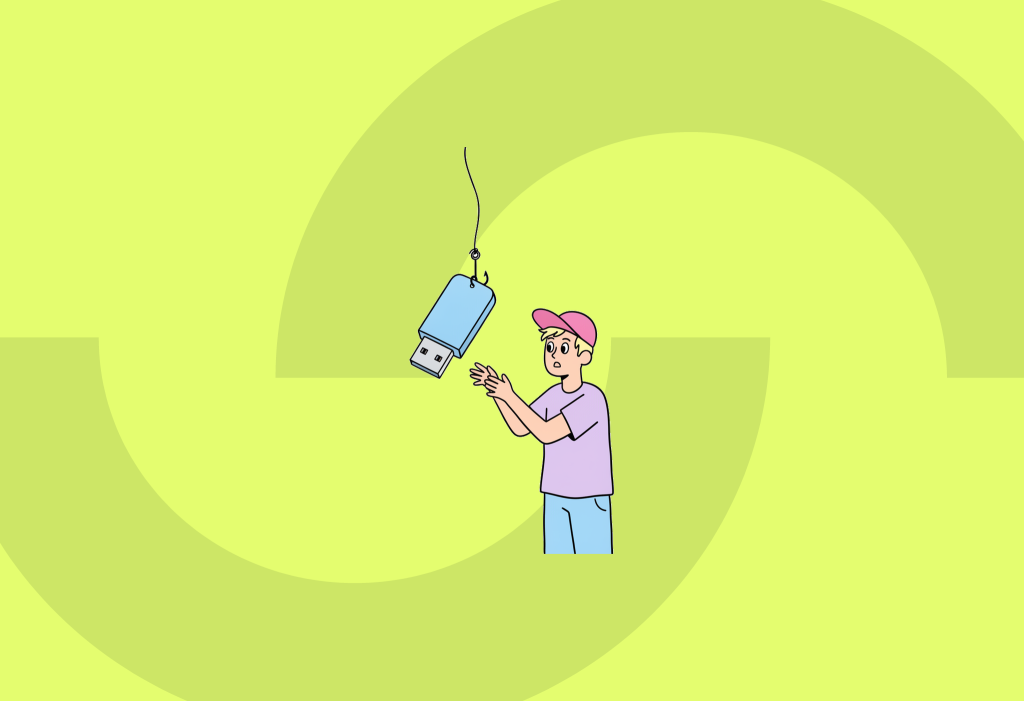
O “baiting” é uma das técnicas de engenharia social mais antigas e eficazes na área de segurança cibernética, e uma das menos comentadas. Enquanto o phishing se aproveita da urgência e o vishing, da confiança, o “baiting” explora algo ainda mais fundamental: a curiosidade. Um invasor coloca algo atraente no caminho de uma vítima em potencial e espera que a natureza humana faça o resto. Entender o que é o baiting, como ele funciona online e fisicamente, e por que continua funcionando apesar da ampla conscientização sobre as ameaças cibernéticas é o primeiro passo para proteger sua organização contra ele.
O que é isca?
O baiting é um ataque de engenharia social no qual um invasor utiliza um isco tentador ou que desperta a curiosidade, a “isca”, para induzir um alvo a realizar uma ação que comprometa sua segurança ou a segurança de sua organização. A isca pode ser digital ou física, e o objetivo é sempre o mesmo: fazer com que o alvo faça algo que, de outra forma, não faria.
O termo tem origem na pesca: colocar isca no anzol e esperar. Na segurança cibernética, o anzol é um malware, uma página destinada a roubar credenciais ou um ponto de entrada em uma rede. A isca é tudo aquilo que o invasor acredita que o alvo achará irresistível: software gratuito, uma pen drive encontrada, um link de download “exclusivo”, uma notificação de prêmio.
O que distingue o baiting de outros ataques de engenharia social é que ele não requer contato direto entre o invasor e o alvo. O invasor arma a armadilha e espera. Isso torna a técnica escalável — uma isca bem posicionada pode atingir centenas de pessoas — e mais difícil de atribuir do que o phishing ou o vishing.
Saber sobre ataques não é o mesmo que identificar um
O Guardey transforma cada funcionário em parte da sua camada de segurança. Desafios semanais curtos sobre iscas, phishing e engenharia social, com relatórios para que você possa identificar quem precisa de apoio.
Isca na internet: como funciona a isca online
As iscas na internet assumem diversas formas. O que todas têm em comum é que oferecem algo que o alvo deseja, mas acabam entregando algo que ele não pediu. Entre as formas mais comuns de iscas na internet estão:
- Downloads gratuitos de software ou mídia. Um site oferece uma versão gratuita de um software pago, um filme, um jogo ou uma ferramenta. O download contém malware incluído junto com o conteúdo prometido ou em vez dele. A vítima instala o arquivo voluntariamente.
- Notificações sobre prêmios ou recompensas. Janelas pop-up ou e-mails informam que o usuário ganhou um prêmio, tem direito a um reembolso ou é o milésimo visitante. Ao clicar nelas, o usuário é redirecionado para uma página destinada a roubar credenciais ou aciona o download de malware.
- Ofertas de emprego ou oportunidades profissionais falsas. Dirigidas a profissionais, principalmente por meio do LinkedIn ou por e-mail, essas iscas prometem oportunidades em troca de clicar em um link, abrir um anexo ou preencher um formulário, o que permite a coleta de dados pessoais ou corporativos.
- Links motivados pela curiosidade. Um link compartilhado por e-mail, mensagens ou redes sociais que promete algo instigante, exclusivo ou pessoalmente relevante. “Sua foto foi compartilhada”, “Veja quem acessou seu perfil”, “Documento vazado sobre [sua empresa]”. O destinatário clica porque a curiosidade supera a cautela.
- Alertas de segurança falsos. Uma janela pop-up avisa que o dispositivo está infectado e orienta o usuário a baixar uma “ferramenta de reparo”. Essa ferramenta é, na verdade, o malware.
A isca digital funciona porque alcança o público-alvo exatamente onde ele já está — navegando, rolando a tela, fazendo downloads — e oferece algo que parece uma recompensa, não um risco.
Isca física: o USB drop e muito mais
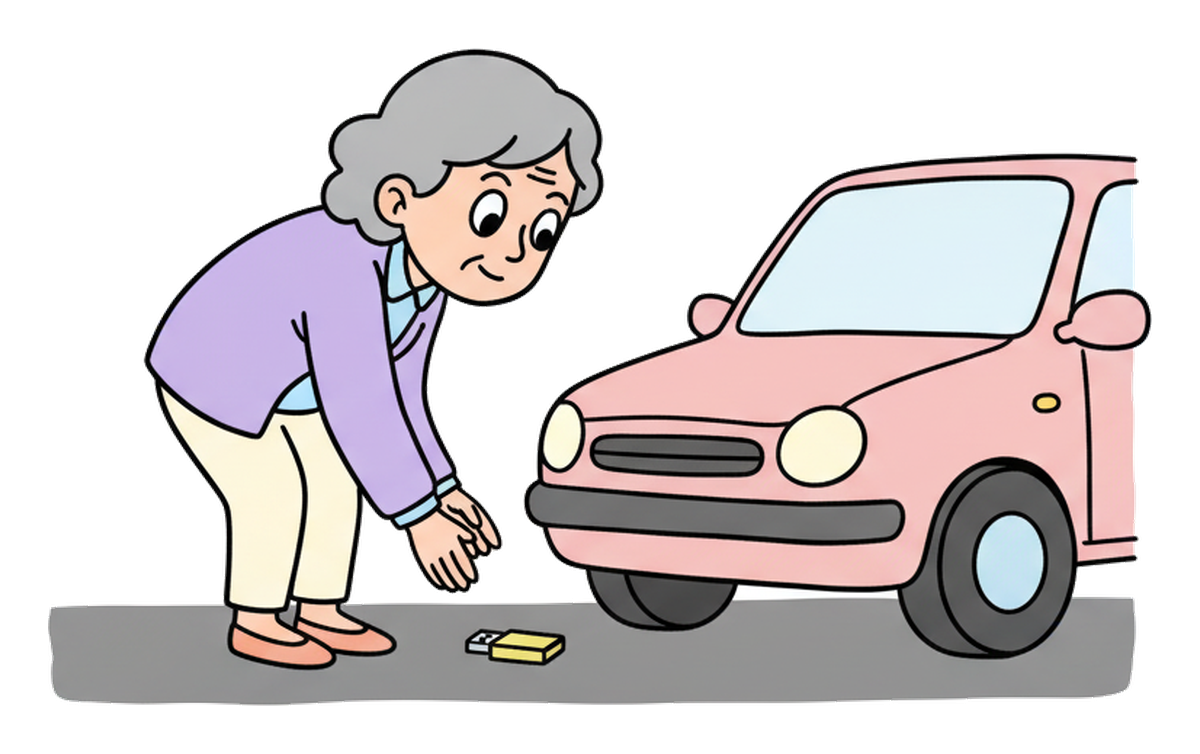
Nem todas as iscas são colocadas online. A isca física, que consiste em deixar dispositivos ou mídias infectados em locais onde os alvos possam encontrá-los, é uma técnica de ataque bem documentada e consistentemente eficaz. A forma mais comum é a isca USB.
Um invasor deixa uma ou mais pen drives em um local onde os funcionários da organização alvo provavelmente as encontrarão: um estacionamento, uma recepção, uma sala de conferências ou um banheiro. A pen drive costuma ter uma etiqueta para despertar a curiosidade, como “Dados salariais do 3º trimestre”, “Confidencial” ou “Fotos da festa”. Um funcionário a encontra, conecta-a a um dispositivo de trabalho para ver o que há nela e executa a carga maliciosa do invasor.
Estudos têm demonstrado repetidamente que uma proporção significativa das pessoas que encontram uma unidade USB desconhecida acaba conectando-a. A etiqueta aumenta ainda mais essa probabilidade. A isca física é eficaz justamente porque contorna todas as medidas de segurança de e-mail, filtragem da web e controles de terminais nas quais uma organização investiu, e depende apenas de uma pessoa agir como as pessoas costumam agir quando encontram algo que possa ser interessante.
Baiting x phishing x outras técnicas de engenharia social: principais diferenças
| Técnica | Desencadeador principal | É necessário entrar em contato | Canal |
|---|---|---|---|
| Isca | Curiosidade, ganância, interesse próprio | Não, o agressor arma uma armadilha e fica à espera | Online (download, link) ou físico (USB) |
| Phishing | Urgência, medo, autoridade | Indireto (e-mail enviado ao destinatário) | E-mail, mensagens |
| Vishing | Confiança, autoridade, urgência | Sim, ligação ao vivo | Voz / telefone |
| Pretextando | Confiança em uma identidade falsa | Sim, interação direta | Por e-mail, por telefone, pessoalmente |
| Troca de favores | Reciprocidade: uma coisa por outra | Sim, o atacante inicia a oferta | Telefone, e-mail |
Para obter uma visão geral dos diferentes tipos de ataques de phishing, consulte os diferentes tipos de ataques de phishing.
Como proteger sua organização contra o baiting
As medidas técnicas ajudam — desativar a execução automática de dispositivos USB, bloquear fontes de download não confiáveis e aplicar filtragem de conteúdo na web —, mas resolvem apenas parte do problema. O cerne da isca está na decisão humana: pegar, clicar, conectar. A única proteção confiável contra essa decisão é um funcionário que pare para pensar antes de agir.
Essa pausa é um comportamento adquirido. O treinamento de conscientização sobre segurança que aborda cenários de iscas fornece aos funcionários o modelo mental necessário para reconhecer uma isca, seja ela online ou física, e questioná-la em vez de agir por impulso. Hábitos essenciais a serem cultivados:
- Nunca conecte um dispositivo USB desconhecido. Não importa onde você o tenha encontrado ou o que esteja escrito nele. Entregue-o ao departamento de TI.
- Ofertas online que parecem “boas demais para ser verdade”. Softwares gratuitos, notificações de prêmios inesperados e downloads exclusivos são sinais claros de isca.
- Verifique antes de fazer o download. Os funcionários que verificam a origem de um download em relação a uma lista confiável têm muito menos chances de instalar malware por meio de iscas digitais.
- Denuncie, não ignore. Vale a pena denunciar uma pen drive encontrada ou um aviso de download suspeito. Tornar essa denúncia uma prática comum proporciona às equipes de segurança um alerta precoce.
A técnica de isca aproveita o que torna as pessoas eficazes em outros contextos: curiosidade, abertura e disposição para ajudar. O treinamento de conscientização não tenta eliminar essas características. Ele ensina as pessoas a adotarem uma dose extra de ceticismo antes de agir com base nelas.
Treine os funcionários para que saibam identificar a isca
Antes que a curiosidade se transforme em uma brecha.



