

9 de maio de 2024 - Cyber security
Como sua equipe se sairia diante de um e-mail de phishing convincente, um falso “diretor financeiro” em uma videochamada ou um pen drive encontrado no estacionamento? Comece com o questionário de segurança cibernética de 20 perguntas abaixo (respostas e pontuação incluídas) e, em seguida, use um dos 13 questionários e jogos apresentados mais adiante para testar todos na sua organização. Não é necessário se cadastrar.
O questionário sobre segurança cibernética: 20 perguntas com respostas
São quatro rodadas com cinco perguntas cada. Clique em cada pergunta para ver a resposta. Ganhe um ponto por resposta correta e confira sua pontuação no final.
1ª Rodada: Phishing e e-mail (questões 1 a 5)
1. Você recebe um e-mail do “seu banco” solicitando que você verifique sua conta em até 24 horas por meio de um link. O que você faz?
Denuncie sem clicar. Os bancos nunca verificam contas por meio de links enviados por e-mail, e a falsa sensação de urgência é o truque de phishing mais antigo que existe.
2. Você clicou em um link suspeito e parece que nada aconteceu. Você conta para alguém?
Sim, comunique isso imediatamente ao departamento de TI. Os minutos seguintes a um clique são exatamente o momento em que ainda é possível limitar os danos, e uma cultura em que é seguro admitir que se clicou é um recurso de segurança.
3. Um e-mail de um fornecedor informa que a conta bancária dele mudou e anexa uma nova fatura. O endereço do remetente está correto. O que você faz?
Ligue para o fornecedor pelo número que você já tem registrado, e não pelo número que consta no e-mail. Endereços de remetente corretos não são garantia alguma: a caixa de e-mail do fornecedor pode ter sido comprometida. Alterações nos dados bancários são o tipo mais oneroso de comprometimento de e-mail empresarial.
4. Qual dessas opções é a maneira mais segura de verificar para onde um link leva?
Passe o mouse por cima (ou mantenha pressionado no celular) e leia o domínio completo antes da primeira barra. “guardey.com.login-secure.net” não é guardey.com. Em caso de dúvida, digite o endereço você mesmo.
5. Você recebe uma mensagem no Microsoft Teams de uma conta externa que alega ser do suporte de TI, solicitando que você aprove uma solicitação de autenticação de duas etapas (MFA). O que fazer agora?
Ignore a solicitação e denuncie-a. O departamento de TI nunca pede que você aprove uma solicitação de autenticação que você não tenha iniciado. Trata-se de “fadiga de MFA” combinada com suplantação de identidade, a técnica por trás de várias grandes violações de segurança nos últimos anos.
2ª rodada: Senhas e contas (questões 6 a 10)
6. Qual senha é mais segura: Summer2026!, Kd8$fLp2 ou sunset-marble-bicycle-forest?
A última. O comprimento supera a complexidade: uma frase-senha de quatro palavras é mais segura e mais fácil de lembrar do que uma senha curta e “complexa”.
7. Você usa a mesma senha forte para o seu e-mail profissional e para uma loja virtual. A loja virtual sofre um ataque. Qual é o nível de risco para a sua conta profissional?
Alto. Os ataques do tipo “credential stuffing” testam combinações de e-mail e senha que vazaram em centenas de outros serviços em questão de horas. Usar uma senha por conta, armazenada em um gerenciador de senhas, é a única solução.
8. Qual método multifatorial é o mais resistente ao phishing: código por SMS, aplicativo autenticador ou chave de segurança de hardware?
Chave de segurança de hardware (FIDO2/passkey). Ela só funciona no domínio oficial, portanto, uma página de login falsa não consegue capturá-la. Aplicativos autenticadores são uma boa opção; códigos por SMS são os mais vulneráveis, pois podem ser interceptados ou alvo de engenharia social.
9. Seu navegador sugere salvar uma senha para um sistema da empresa. Tudo bem?
Somente se a sua organização permitir e se o seu dispositivo estiver criptografado e bloqueado. Um gerenciador de senhas dedicado, com uma senha mestra e autenticação multifatorial (MFA), é a melhor opção, além de permitir que a equipe de TI revogue o acesso quando alguém deixar a empresa.
10. Um colega está de férias e você precisa de um arquivo da conta dele. Ele te envia a senha pelo WhatsApp. O que você faz?
Não use isso e peça à equipe de TI acesso compartilhado da maneira correta. Compartilhar senhas compromete a responsabilização: se algo der errado nessa conta, ninguém saberá quem foi o responsável.
3ª rodada: Dispositivos, dados e trabalho remoto (questões 11 a 15)
11. Você encontra um pen drive no estacionamento com a etiqueta “Salários 2026”. Você o conecta?
Nunca. Os ataques por isca se valem da curiosidade, e um pen drive encontrado pode instalar malware assim que for conectado. Entregue-o ao departamento de TI.
12. Você está trabalhando em um café, conectado a uma rede Wi-Fi pública. Qual é o mínimo que você deve fazer?
Use a VPN da empresa (ou, pelo menos, certifique-se de que todos os sites estejam em HTTPS), desative o compartilhamento de arquivos e não deixe o laptop sem supervisão. Melhor ainda: use o hotspot do seu celular em vez da rede do café.
13. Você quer enviar uma lista de clientes para o seu e-mail pessoal para poder trabalhar nela em casa. Isso é permitido?
Não. Isso transfere dados pessoais para fora dos sistemas controlados pela sua empresa e representa um risco iminente de violação do GDPR. Em vez disso, utilize o método de acesso remoto aprovado.
14. Seu laptop exibe uma notificação de atualização durante um dia agitado. Instalar agora ou mais tarde?
Agora mesmo, ou, no máximo, ainda hoje. A maioria dos malwares explora vulnerabilidades para as quais já existe uma correção. É por causa do “mais tarde” que os computadores ficam sem correções por meses.
15. Você imprime um documento com dados de clientes e o deixa na impressora por uma hora. Isso é um incidente de segurança?
Sim, uma pequena. Qualquer pessoa que passar por ali pode ler ou pegá-la. Recolha as impressões imediatamente e triture o que não for necessário. A segurança física faz parte da segurança da informação.
4ª rodada: Engenharia social e incidentes (questões 16 a 20)
16. Seu “CEO” te manda uma mensagem no WhatsApp: é urgente, por favor, compre quatro cartões-presente, “eu te reembolso hoje”. E agora?
Verifique por meio de um canal no qual você já confia, como o número de telefone conhecido do CEO. Urgência, um canal incomum e um pedido de pagamento: esse é o manual de fraudes do tipo “CEO” resumido em uma única mensagem.
17. Uma pessoa vestindo um colete de alta visibilidade na porta do escritório diz que é da empresa de elevadores e pede para você deixá-la entrar. O que você faz?
Peça para que eles se registrem na recepção, como todo mundo. A técnica de “tailgating” funciona porque as pessoas não querem ser mal-educadas. O segredo está em ser educado e firme.
18. Você recebe uma ligação do “departamento de fraudes do banco” informando que a conta da sua empresa está sob ataque e que você precisa transferir o dinheiro para uma conta segura imediatamente. O que fazer agora?
Desligue e ligue para o banco pelo número que consta no site deles ou no seu cartão. Os bancos nunca pedem que você transfira dinheiro para uma “conta segura”. A urgência, aliada a um pedido de transferência de dinheiro, é o próprio padrão da fraude.
19. Você recebe uma videochamada do diretor financeiro, que lhe pede para efetuar um pagamento urgente e confidencial. O rosto e a voz parecem ser os dele. Isso é prova suficiente?
Não. Já foram utilizadas videochamadas com deepfake para roubar dezenas de milhões. Verifique por outro canal (ligue de volta para um número conhecido) antes de efetuar qualquer pagamento, por mais real que a ligação pareça.
20. Você percebe que enviou um e-mail com dados pessoais para o destinatário errado. Qual é a sequência correta de ações?
Notifique imediatamente o responsável pela segurança ou pela privacidade e, em seguida, tente recuperar a mensagem e entre em contato com o destinatário. De acordo com o GDPR, a organização pode ter 72 horas para notificar o órgão regulador; portanto, o prazo começa a contar quando você comunica o ocorrido, e não quando resolve o problema.
Sua pontuação: o que ela significa
| Pontuação | O que diz | O que fazer |
|---|---|---|
| 17–20 | Você é o colega a quem os outros deveriam recorrer. Seus reflexos são bons, especialmente no que diz respeito à verificação. | Compartilhe o questionário com sua equipe. O elo mais fraco de uma organização raramente é a pessoa que tira 19 pontos. |
| 12–16 | Princípios básicos sólidos, com falhas que os invasores procuram especificamente (geralmente senhas, autenticação multifatorial ou verificação de solicitações). | Releia as respostas que você errou. Uma sessão curta por semana resolve essas lacunas em um mês. |
| 7–11 | Você conhece os principais riscos, mas provavelmente acabaria agindo diante de um e-mail de phishing convincente ou de uma ligação urgente. | Comece pela regra de verificação: qualquer solicitação de dinheiro, dados ou acesso deve ser confirmada por meio de um segundo canal. |
| 0–6 | Você é exatamente o tipo de pessoa que o agressor espera encontrar. Isso não é uma falha de caráter, é uma lacuna no treinamento. | Peça à sua organização que ofereça treinamento contínuo de conscientização sobre segurança, e não apenas uma apresentação de slides anual. |
Sua pontuação foi de 17 ou mais? Seus colegas são o verdadeiro teste.
Realize simulações realistas de phishing e desafios semanais de questionários com toda a sua equipe usando o Guardey e descubra exatamente quem precisa de treinamento. Os resultados são exibidos em tempo real.
Teste sua equipe gratuitamente por 14 diasOs 13 melhores questionários sobre segurança cibernética para testar sua equipe
Neste artigo, listamos os melhores testes de cyber security para funcionários que encontramos.
- Guardey
- O elo mais fraco
- Circo cibernético
- Febre do futebol
- Trivia Twirl de Contrainteligência
- Perigo no espaço profundo
- Desafio de conscientização cibernética 2024
- Hoxhunt
- NINJIO
- Phishing
- Lobo do Ártico
- Usecure
- Awaretrain
1. Guardey

O Guardey é um quiz de segurança cibernética que leva os usuários a uma jornada. Em quizzes semanais, os usuários podem fazer sua empresa fictícia crescer acertando o máximo possível de perguntas. Se errarem muitas perguntas, sua empresa fictícia perde dinheiro e vê sua reputação cair.
Cada pergunta é acompanhada de um feedback preciso para que os funcionários aprendam com os erros que cometeram.
Ao fazer um teste de 3 minutos sobre cyber security toda semana, os funcionários adquirem conhecimento lentamente ao longo do tempo. Esse é um método de aprendizado muito mais eficaz do que o treinamento anual, no qual os participantes são sobrecarregados com informações que não conseguem reter por mais de uma ou duas semanas.
O teste do Guardey abrange uma grande variedade de tópicos, incluindo:
- Trabalho remoto
- Phishing
- Riscos de IA
- Fraude do CEO
- Malware
- Atualizações de software
E a lista continua.
Os administradores podem adicionar seus próprios testes no sistema de gerenciamento de aprendizagem (LMS) do Guardey. Isso é especialmente útil quando seus funcionários precisam tomar precauções de segurança específicas para sua organização ou setor.
Prós
- Testes semanais para uso a longo prazo
- Adicionados elementos de gamificação com um enredo e um quadro de líderes
- Ampla gama de tópicos reunidos por hackers éticos e educadores
Contras
- Ele não é gratuito, mas é acessível e oferece uma avaliação de 14 dias
Os questionários medem o nível de conhecimento. A Guardey o desenvolve.
Um questionário mostra em que nível você está hoje. Os desafios semanais de 3 minutos do Guardey garantem que sua pontuação continue subindo ao longo do ano.
Comece seu teste gratuito de 14 dias2. O elo mais fraco
Outro teste de cyber security foi desenvolvido pela IS Decisions. Ele abrange uma grande variedade de tópicos e você levará cerca de uma hora para responder a todas as perguntas.
O que eu mais gosto nesse teste é o feedback direto que você recebe após cada pergunta, algo que falta em muitos testes de cyber security . Ele é elaborado e direto, fornecendo ao usuário informações mais detalhadas depois de responder a uma pergunta.
Por ser relativamente curto — a menos que você esteja procurando um questionário para um evento único —, não é uma ótima opção paraeducação cyber security de longo prazo.
Prós
- É gratuito
- Feedback de alta qualidade
- Ótimo para uso único
Contras
- Elementos de gamificação limitados
- Não é uma opção de longo prazo
📚 Relacionado: Os 16 melhores jogos security awareness para funcionários em 2024
3. Circo cibernético
Esse teste de cyber security foi elaborado pela Texas A&M University, com base em um tema circense. O objetivo do teste é fazer com que os estudantes universitários aprendam sobre cyber security de forma divertida. O tema do circo é um teste divertido, mas não se relaciona com as repercussões reais de um ataque cibernético.
Embora o questionário tenha sido criado para estudantes, ele também tem um conteúdo valioso para os funcionários.
Além dos testes, o circo cibernético também inclui alguns jogos, como o Hoop Shoot. Sempre que você responder corretamente a uma pergunta do questionário, poderá arremessar uma bola de basquete, o que é um toque agradável.
Prós
- É gratuito
- Vem com jogos adicionais
- Feedback instantâneo
Contras
- O tema do circo não é relevante para a maioria dos funcionários
- Apenas uma solução para uso em curto prazo
4. Febre do futebol
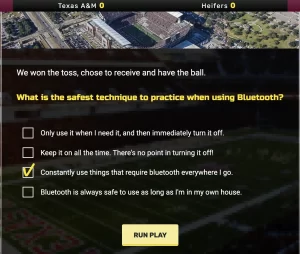
A Texas A&M University desenvolveu outro questionário chamado Football Fever, que é - você adivinhou - baseado em um tema de futebol americano.
Durante o teste, você recebe perguntas sobre cyber security , mas embaladas em um tema de futebol americano. É inteligente e divertido, mas distrai um pouco das consequências que os ataques cibernéticos podem ter na vida real.
Se você não conseguir responder corretamente a uma pergunta ("Interception!"), receberá um feedback instantâneo.
Mais uma vez, esse teste de cyber security é uma maneira divertida de refrescar o conhecimento da sua equipe cyber security durante um evento único, mas não é uma solução de treinamento de longo prazo.
Prós
- É gratuito
- Você recebe feedback instantâneo
- A história do futebol americano é divertida
Contras
- Não é uma solução de treinamento de longo prazo
- Um pouco infantil
📚 Relacionado: Os melhores testes de engenharia social em 2024
5. Trivia Twirl de Contrainteligência
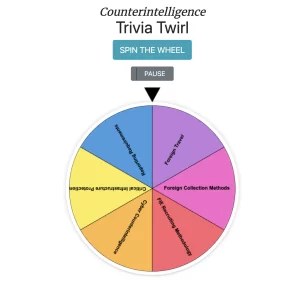
Quem não gosta de girar a roda? É um toque agradável nesse teste de security awareness chamado Counterintelligence Trivia Twirl. Depois de girar a roda, você recebe um questionário com perguntas sobre uma categoria específica. É um exercício único e divertido que você pode fazer com os colegas, mas como pode ser concluído em cerca de 20 minutos, não é uma solução para fins de treinamento de longo prazo.
Prós
- É gratuito
- Girar a roda é um belo toque de gamificação
Contras
- Não é uma solução de longo prazo para treinamento
- Nem todas as ameaças cibernéticas relevantes são cobertas
6. Perigo no espaço profundo
Outro teste de security awareness para funcionários com um tema criativo chama-se Deepspace Danger. O teste faz parte de um jogo que se passa no espaço sideral. Você pode ver vários vídeos animados longos que contam a história. Resumindo: você precisa responder corretamente às perguntas sobre cyber security para voltar à Terra em segurança.
Como há apenas uma pergunta após cada vídeo, demora um pouco para ser concluído.
Prós
- Feito para treinamento de longo prazo
- Animações muito criativas
Contras
- O tema não está relacionado aos negócios
- Os vídeos ocupam muito tempo
- O preço dessa solução não está indicado no site
7. Desafio de Conscientização Cibernética 2026 (Departamento de Defesa dos EUA)
O Departamento de Defesa dos EUA também criou seu próprio questionário de cyber security . Por motivos óbvios, security awareness cibernética é essencial para seus funcionários. O teste faz parte de um jogo que parece um pouco desatualizado e usa vídeos animados. O teste abrange uma grande variedade de tópicos, incluindo pen drives, engenharia social, phishing e muito mais.
Os vídeos estão um pouco desatualizados, o que faz com que seus funcionários demorem muito para concluí-los. No entanto, a qualidade das perguntas é boa.
Prós
- É gratuito
- O enredo é baseado em um negócio real
Contras
- Os vídeos são demorados
- As animações estão desatualizadas
8. Hoxhunt

A Hoxhunt oferece um programa abrangente de treinamento em segurança para funcionários. O programa é um dos mais utilizados do gênero, com milhares de clientes. A Hoxhunt utiliza uma combinação de treinamento contínuo, complementado por testes e questionários para avaliar o conhecimento de cada funcionário em segurança. Cada questionário de segurança da informação para funcionários é elaborado para testar a compreensão do indivíduo sobre os materiais de treinamento da Hoxhunt, permitindo que as futuras sessões de treinamento sejam adaptadas ao nível desse funcionário.
A Hoxhunt também usa ataques simulados e outros desafios para criar uma imagem mais holística do comportamento de segurança de um funcionário. Para a maioria dos funcionários, os treinamentos serão altamente relevantes e úteis. Entretanto, aqueles que já possuem um conjunto sólido de habilidades cyber security podem achar o nível bastante básico.
Prós
- A gamificação por meio de pontuações de questionários e uma tabela de classificação compartilhada incentiva os usuários a se envolverem com o material.
- O treinamento contínuo garante que os usuários continuem a melhorar e a reter o conhecimento.
Contras
- Não é a opção mais barata, embora os clientes achem que vale a pena o custo adicional.
- O baixo teto de treinamento pode tornar o material menos relevante para usuários qualificados.
📚 Relacionado: Testes de conformidade para funcionários
9. NINJIO

O principal diferencial da Ninjio Security Awareness são seus vídeos de treinamento de alta qualidade, que transmitem informações de maneira envolvente e memorável. Após cada vídeo, há um questionário de conscientização sobre segurança para os funcionários, com um conjunto de perguntas do tipo verdadeiro ou falso para o aluno responder.
Os participantes são pontuados de acordo com a precisão de suas respostas - três pontos por acertar todas as perguntas na primeira tentativa, dois pontos por acertar as perguntas na segunda tentativa e um ponto por acertar na terceira tentativa. Se um participante precisar de mais de três tentativas, ele não receberá nenhum ponto, mas ainda precisará acertar todas as perguntas antes que o questionário possa ser marcado como concluído. Deve ser possível para qualquer usuário concluir um módulo com base nas informações do vídeo de treinamento.
Prós
- Vídeos de treinamento refinados e divertidos
- Testes minuciosos com gamificação para recompensar alunos atentos
- A automação torna a operação desse produto menos demorada
Contras
- Depois que um aluno conclui um módulo e passa no teste, é difícil voltar e assistir aos vídeos de treinamento novamente
10. Phishing

O Phished é uma plataforma de treinamento automatizada que visa promover mudanças de comportamento por meio de treinamentos, simulações, testes e questionários. Embora o Phished tenha um foco forte em e-mails maliciosos, ele abrange uma variedade de outros vetores de ameaça em seus treinamentos e alertas. O Phished utiliza aprendizado de máquina para identificar os materiais de treinamento que serão mais úteis para um aluno específico e garante que ele tenha compreendido o conteúdo.
De modo geral, os clientes da Phished estão muito satisfeitos com o produto, citando a capacidade de personalização do treinamento, a extensa biblioteca de vídeos e outros materiais e sua eficácia geral na criação de uma base de funcionários conscientes da segurança. Testes regulares verificam se os alunos estão progredindo, usando questões de verdadeiro/falso e múltipla escolha.
Prós
- Biblioteca de treinamento ampla e variada
- Quizzes e testes envolventes
- Simulações convincentes de e-mails phishing ajudam a manter os funcionários atentos
Contras
- Falta de facilidade de uso. Embora a interface do usuário final seja bastante intuitiva, alguns clientes têm dificuldades com o painel de controle
- A configuração pode ser complicada e demorada
11. Lobo do Ártico

Uma das principais empresas do setor de cyber security , a Arctic Wolf oferece uma gama de produtos e serviços valiosos como uma plataforma integrada. Entre eles está a solução Managed Security Awareness , que oferece treinamento como um serviço de concierge. Usando materiais de treinamento, simulações e testes e questionários envolventes, esse serviço tem como objetivo criar uma mudança cultural e comportamental entre os funcionários para tornar a organização mais resiliente contra ameaças cibernéticas.
Ao responder a questionários de verdadeiro/falso e de múltipla escolha, os alunos podem ganhar pontos e subir na tabela de classificação. Isso incentiva o envolvimento dos alunos e fornece aos administradores informações valiosas sobre o progresso deles. A Arctic Wolf também oferece ferramentas de relatórios que ajudam os administradores a avaliar o progresso dos funcionários.
Prós
- O conteúdo de microaprendizagem mantém os usuários envolvidos sem ocupar muito tempo ou atenção
- A gamificação melhora a participação
- Os serviços no estilo concierge tornam a implementação muito mais fácil, aliviando a pressão sobre os administradores
Contras
- O modelo de concierge da Arctic Wolf é caro, embora os clientes considerem que vale a pena o custo adicional
📚 Relacionado: As 17 melhores soluções de questionário sobre privacidade de dados para funcionários
12. Usecure

Em comparação com produtos semelhantes, o Usecure é apontado como um dos mais fáceis de implementar. Ele é mais básico do que alguns de seus concorrentes, mas oferece treinamento de segurança completo e abrangente. Usando vídeos baseados em histórias e questionários regulares, o Usecure proporciona melhorias demonstráveis na security awareness dos usuários. Os vídeos têm um estilo básico, usando animações e apresentações simples de desenhos animados para fornecer informações.
Há também lições interativas para aumentar o envolvimento. Após cada módulo de treinamento, os usuários recebem um breve questionário para verificar sua compreensão. A Usecure oferece uma linha de base para obter uma visão geral do conhecimento de cyber security dos funcionários e uma medida do progresso que eles estão fazendo. A Usecure também tem uma série de outros recursos que alguns clientes podem valorizar, como o monitoramento da dark web para se antecipar a possíveis violações de segurança.
Prós
- O aprendizado interativo e os questionários tornam o treinamento mais envolvente para os usuários finais
- Biblioteca de materiais muito extensa
- Monitoramento da Dark Web
Contras
- Os materiais de treinamento são menos refinados do que os de alguns concorrentes e os desenhos animados podem parecer ultrapassados
- O atendimento ao cliente nem sempre está disponível
13. Awaretrain

A Awaretrain é uma empresa menor no cenário de treinamento em segurança, mas está bem estabelecida, com dez anos de fornecimento de treinamento. Eles oferecem uma biblioteca de 60 módulos de treinamento que podem ser montados em programas de treinamento personalizados. A Awaretrain atualiza sua biblioteca de conteúdo regularmente, garantindo que ela permaneça relevante e inclua as ameaças atuais à segurança.
Seis novos módulos são adicionados a cada ano. O conteúdo em si é bastante polido, envolvente e projetado para prender a atenção dos alunos. Há uma combinação de aulas passivas em vídeo e material mais interativo, como jogos e questionários. As lições aprofundadas levam cerca de 15 minutos para serem concluídas, enquanto os "lanches" de três minutos ajudam a manter o conhecimento atualizado e apresentam pontos de segurança importantes de forma rápida e eficaz.
De modo geral, o treinamento é bem elaborado e fácil de ser personalizado pelos clientes em programas de treinamento adequados. Cada módulo inclui pelo menos um teste de security awareness para os funcionários. Os recursos visuais são atualizados e memoráveis, e os certificados de conclusão podem ser entregues aos funcionários como um estímulo moral. No lado negativo, esses vídeos de 15 minutos podem parecer uma palestra para alguns.
Prós
- Conteúdo variado e envolvente
- Diversos jogos, testes e questionários desafiadores
- A ampla gamificação torna o aprendizado agradável e incentiva o envolvimento
- Programas de treinamento personalizáveis
Contras
- Os vídeos de treinamento mais longos podem tornar o aprendizado uma experiência passiva. Alguns avaliadores teriam preferido um conteúdo mais interativo
Os testes de cyber security valem o seu tempo?
Security awareness deve ser um elemento fundamental de qualquer estratégia cyber security . Não importa o quanto você tenha se esforçado para configurar o melhor firewall e outros meios de proteção, sempre há um criminoso cibernético que sabe como escapar das brechas. E, nesse momento, você quer que sua equipe saiba como agir diante de uma ameaça cibernética.
Um teste de cyber security é uma maneira divertida de treinar a conscientização dos seus funcionários, enquanto os métodos mais tradicionais podem fazer com que eles durmam. No entanto, você deve procurar uma solução que ofereça testes regulares. Um teste único é útil, mas somente com o treinamento regular é que o conhecimento realmente se fixará nos membros da sua equipe.
Qual teste de segurança cibernética você deve fazer?
Para uma avaliação rápida e individual, as 5 perguntas acima e os questionários gratuitos desta lista vão mostrar em que nível você se encontra hoje. Para uma sessão única em equipe, escolha um dos formatos de jogo e transforme isso em um evento. Mas se os resultados do questionário revelarem lacunas reais, um teste anual não será suficiente para preenchê-las. Isso requer treinamentos curtos e recorrentes, e é exatamente essa lacuna que o Guardey preenche: um desafio de 3 minutos por semana, simulações de phishing entre um desafio e outro e um painel que mostra a pontuação realmente melhorando.
Perguntas frequentes
Esse questionário sobre segurança cibernética é gratuito?
Sim. As 20 perguntas acima podem ser usadas, copiadas e compartilhadas com sua equipe gratuitamente. Não é necessário se cadastrar.
Qual é a diferença entre um questionário sobre segurança cibernética e um teste sobre segurança cibernética?
Um questionário verifica o conhecimento: você sabe o que fazer? Um teste ou uma avaliação inicial mede o comportamento em toda a organização, geralmente por meio de uma simulação de phishing. Use o questionário para iniciar a conversa e um teste de conscientização sobre segurança para avaliar qual é a situação real da sua organização.
Posso receber um certificado?
Não nesta página. Plataformas como a Guardey fornecem relatórios de conclusão por funcionário, que é exatamente o que os auditores solicitam de acordo com as normas NIS2 e ISO 27001.
Com que frequência os funcionários devem responder a um questionário sobre segurança cibernética?
É melhor aprender pouco e com frequência do que muito e de vez em quando. Um questionário de três minutos toda semana mantém o conhecimento atualizado; um módulo anual de 45 minutos é esquecido em poucas semanas.



