

9 mei 2024 • Cyber security
Hoe zou jouw team het doen tegen een overtuigende phishing-mail, een nep-‘CFO’ tijdens een videogesprek of een USB-stick op de parkeerplaats? Begin met de onderstaande cybersecurity quiz met 20 vragen (inclusief antwoorden en score), en gebruik daarna een van de 13 quizzen en spelletjes verderop om iedereen in je organisatie te testen. Je hoeft je niet aan te melden.
De cybersecurity quiz: 20 vragen met antwoorden
Vier rondes van vijf vragen. Klik op elke vraag om het antwoord te zien. Je krijgt één punt per goed antwoord en aan het eind kun je je score bekijken.
Ronde 1: Phishing en e-mail (vragen 1–5)
1. Je krijgt een e-mail van ‘je bank’ waarin je wordt gevraagd om je account binnen 24 uur via een link te verifiëren. Wat doe je?
Meld het zonder erop te klikken. Banken verifiëren accounts nooit via links in e-mails, en het creëren van een vals gevoel van urgentie is de oudste phishingtruc die er bestaat.
2. Je hebt op een verdachte link geklikt en er lijkt niets te zijn gebeurd. Vertel je dit aan iemand?
Ja, meld het meteen aan IT. Juist in de minuten na een klik kan de schade nog worden beperkt, en een cultuur waarin je gerust kunt toegeven dat je ergens op hebt geklikt, is een beveiligingsmaatregel.
3. Je krijgt een e-mail van een leverancier waarin staat dat hun bankrekening is gewijzigd, met een nieuwe factuur in de bijlage. Het afzenderadres klopt. Wat doe je?
Bel de leverancier op het nummer dat je al in je bestand hebt staan, niet op het nummer uit de e-mail. Zelfs correcte afzenderadressen bieden geen garantie: het e-mailaccount van de leverancier kan gehackt zijn. Wijzigingen in bankgegevens zijn de duurste vorm van zakelijke e-mailfraude.
4. Welke van deze manieren is de veiligste om te controleren waar een link naartoe leidt?
Beweeg je muis eroverheen (of druk lang in op je mobiel) en lees het volledige domein af tot aan de eerste schuine streep. “guardey.com.login-secure.net” is niet guardey.com. Als je twijfelt, typ het adres dan zelf in.
5. Je krijgt een bericht via Microsoft Teams van een extern account dat beweert van de IT-ondersteuning te zijn, waarin je wordt gevraagd een MFA-verzoek goed te keuren. Wat nu?
Negeer de melding en meld het. De IT-afdeling vraagt je nooit om een authenticatiemelding goed te keuren die je niet zelf hebt gestart. Dit is een combinatie van MFA-moeheid en identiteitsfraude, de techniek die ten grondslag ligt aan verschillende grote datalekken van de afgelopen jaren.
Ronde 2: Wachtwoorden en accounts (vragen 6–10)
6. Welk wachtwoord is het sterkst: Summer2026!, Kd8$fLp2 of sunset-marble-bicycle-forest?
De laatste tip. Lengte is belangrijker dan complexiteit: een wachtzin van vier woorden is sterker en makkelijker te onthouden dan een kort ‘complex’ wachtwoord.
7. Je gebruikt hetzelfde sterke wachtwoord voor je zakelijke e-mail en een webwinkel. De webwinkel wordt gehackt. Hoe groot is het risico voor je zakelijke account?
Groot. Bij credential stuffing-aanvallen worden gelekte e-mail- en wachtwoordcombinaties binnen enkele uren op honderden andere diensten uitgeprobeerd. Eén wachtwoord per account, opgeslagen in een wachtwoordbeheerder, is de enige oplossing.
8. Welke methode voor meervoudige authenticatie is het meest bestand tegen phishing: een sms-code, een authenticatie-app of een hardwarebeveiligingssleutel?
Hardwarebeveiligingssleutel (FIDO2/passkey). Die werkt alleen op het echte domein, dus een valse inlogpagina kan ‘m niet onderscheppen. Authenticator-apps zijn goed; sms-codes zijn het zwakst, omdat die onderschept kunnen worden of via social engineering misbruikt kunnen worden.
9. Je browser vraagt of je een wachtwoord voor een bedrijfssysteem wilt opslaan. Is dat oké?
Alleen als je organisatie dit toestaat en je apparaat versleuteld en vergrendeld is. Een speciale wachtwoordbeheerder met een hoofdwachtwoord en MFA is de betere optie, en daarmee kan de IT-afdeling de toegang intrekken als iemand vertrekt.
10. Een collega is op vakantie en je hebt een bestand nodig uit zijn of haar account. Hij of zij stuurt je het wachtwoord via WhatsApp. Wat doe je?
Gebruik het niet, en vraag de IT-afdeling op de juiste manier om gedeelde toegang. Het delen van wachtwoorden ondermijnt de verantwoordingsplicht: als er iets misgaat met dat account, kan niemand achterhalen wie het gedaan heeft.
Ronde 3: Apparaten, gegevens en werken op afstand (vragen 11–15)
11. Je vindt op de parkeerplaats een USB-stick met het label ‘Salarissen 2026’. Sluit je hem aan?
Nooit. Deze aanvallen spelen in op nieuwsgierigheid, en een gevonden stick kan malware installeren zodra hij wordt aangesloten. Geef hem door aan IT.
12. Je werkt vanuit een café via openbare wifi. Wat is het minste dat je moet doen?
Gebruik het VPN van je bedrijf (of zorg er in ieder geval voor dat elke website via HTTPS loopt), schakel het delen van bestanden uit en laat je laptop niet onbeheerd achter. Nog beter: gebruik de hotspot van je telefoon in plaats van het netwerk van het café.
13. Je wilt een klantenlijst naar je privé-e-mailadres sturen, zodat je er thuis aan kunt werken. Mag dat?
Nee. Hiermee worden persoonsgegevens buiten de systemen gebracht waar je bedrijf controle over heeft, en dat is vragen om een AVG-incident. Gebruik in plaats daarvan de goedgekeurde methode voor toegang op afstand.
14. Je laptop geeft op een drukke dag een updatemelding weer. Nu installeren of later?
Nu, of uiterlijk vandaag nog. De meeste malware maakt misbruik van kwetsbaarheden waarvoor al een patch bestaat. Door ‘later’ te zeggen, blijven computers maandenlang onbeveiligd.
15. Je print een document met klantgegevens en laat het een uur lang op de printer liggen. Is dat een beveiligingsincident?
Ja, een klein exemplaar. Iedereen die langskomt, kan het lezen of meenemen. Verzamel afdrukken meteen en versnipper wat je niet nodig hebt. Fysieke beveiliging hoort bij informatiebeveiliging.
Ronde 4: Social engineering en incidenten (vragen 16–20)
16. Je ‘CEO’ stuurt je een berichtje via WhatsApp: dringend, koop alsjeblieft 4 cadeaubonnen, ‘ik betaal je vandaag terug’. Wat nu?
Controleer het via een kanaal dat je al vertrouwt, zoals het bekende telefoonnummer van de CEO. Dringende toon, een ongebruikelijk kanaal en een verzoek om te betalen: dat is het draaiboek voor CEO-fraude in één bericht.
17. Er staat iemand in een veiligheidsvest bij de kantoordeur die zegt dat hij van het liftbedrijf is en je vraagt of hij binnen mag. Wat doe je?
Vraag ze om zich net als iedereen bij de receptie aan te melden. Tailgating werkt omdat mensen niet onbeleefd willen zijn. Beleefd en standvastig zijn, daar draait het om.
18. Je krijgt een telefoontje van ‘de afdeling fraudebestrijding van de bank’ waarin wordt gezegd dat je bedrijfsrekening wordt aangevallen en dat je nu meteen geld naar een veilige rekening moet overmaken. Wat doe je nu?
Hang op en bel de bank via het nummer op hun website of op je kaart. Banken vragen je nooit om geld over te maken naar een ‘veilige rekening’. Een dringende toon in combinatie met een verzoek om geld over te maken is het fraudepatroon zelf.
19. Je krijgt een videogesprek van de CFO waarin je wordt gevraagd om dringend een vertrouwelijke betaling te doen. Het gezicht en de stem kloppen. Is dat bewijs?
Nee. Er zijn al tientallen miljoenen gestolen via deepfake-videogesprekken. Controleer het via een ander kanaal (bel terug naar een bekend nummer) voordat je iets betaalt, hoe echt het gesprek er ook uitziet.
20. Je komt erachter dat je een e-mail met persoonsgegevens naar de verkeerde ontvanger hebt gestuurd. Wat is de juiste volgorde van handelingen?
Meld het meteen aan je beveiligings- of privacyverantwoordelijke, probeer vervolgens het bericht terug te halen en neem contact op met de ontvanger. Volgens de AVG heeft de organisatie mogelijk 72 uur de tijd om de toezichthouder op de hoogte te stellen, dus de klok begint te lopen zodra je er iets van zegt, niet pas als je het hebt opgelost.
Je score: wat die betekent
| Uitslag | Wat er staat | Wat je doet |
|---|---|---|
| 17–20 | Jij bent de collega aan wie anderen het beste kunnen vragen. Je hebt een goed reactievermogen, vooral als het om controle gaat. | Deel de quiz met je team. De zwakste schakel in een organisatie is zelden degene die 19 punten scoort. |
| 12–16 | Stevige basis, met zwakke plekken waar aanvallers specifiek op letten (meestal wachtwoorden, MFA of verificatie van verzoeken). | Lees de antwoorden die je fout had nog eens door. Met één korte sessie per week heb je die hiaten binnen een maand weggewerkt. |
| 7–11 | Je bent je bewust van de grote risico’s, maar zou waarschijnlijk toch reageren op een overtuigende phishing-mail of een dringend telefoontje. | Begin met de verificatieregel: elk verzoek om geld, gegevens of toegang wordt via een tweede kanaal bevestigd. |
| 0–6 | Jij bent precies de persoon waarop de aanvaller hoopt. Dat is geen karakterfout, maar een tekortkoming in je training. | Vraag je organisatie om doorlopende trainingen op het gebied van security awareness, in plaats van een jaarlijkse presentatie met dia’s. |
Heb je 17 of meer punten gescoord? Je collega’s zijn de echte test.
Voer met Guardey realistische phishing simulaties en wekelijkse quizuitdagingen uit voor je hele team, en ontdek precies wie er training nodig heeft. De resultaten krijg je direct te zien.
Probeer het eens uit met je team, 14 dagen gratisDe 13 beste cybersecurity quizzen om je team te testen
In dit artikel hebben we de beste cybersecurity quizzes voor medewerkers op een rij gezet die we zijn tegengekomen.
- Guardey
- De zwakste schakel
- Cyber Circus
- Football Fever
- Counterintelligence Trivia Twirl
- Deepspace Danger
- Cyber Awareness Challenge 2024
- Hoxhunt
- NINJIO
- Phished
- Arctic Wolf
- Usecure
- Awaretrain
1. Guardey

Guardey is een quiz over cyberbeveiliging die gebruikers meeneemt op een avontuur. In wekelijkse quizzen kunnen gebruikers hun fictieve bedrijf laten groeien door zoveel mogelijk vragen goed te beantwoorden. Als ze te veel vragen fout beantwoorden, verliest hun fictieve bedrijf geld en gaat de reputatie ervan achteruit.
Elke vraag wordt gevolgd door precieze feedback, zodat medewerkers leren van de fouten die ze hebben gemaakt.
Door elke week een 3-minuten quiz over cybersecurity te doen, bouwen medewerkers langzaam kennis op. Dit is een veel effectievere leermethode dan jaarlijkse trainingen waarbij deelnemers worden volgestopt met informatie die ze niet langer dan een week of twee kunnen onthouden.
De Guardey quiz behandelt een breed scala aan onderwerpen, waaronder:
- Werken op afstand
- Phishing
- AI-risico's
- CEO-fraude
- Malware
- Software-updates
En zo kunnen we nog wel even doorgaan.
Beheerders kunnen hun eigen quizzes toevoegen in Guardey's learning management system (LMS). Dit is vooral handig wanneer medewerkers beveiligingsmaatregelen moeten nemen die specifiek zijn voor jouw organisatie of branche.
Voordelen
- Wekelijkse quizzes voor langdurig gebruik
- Toegevoegde gamification elementen met een verhaallijn en leaderboard
- Breed scala aan onderwerpen samengesteld door ethical hackers en onderwijskundigen.
Nadelen
- Het is niet gratis, maar wel betaalbaar en biedt een 14-daagse proefperiode
Quizzen meten je kennis. Guardey zorgt ervoor dat je die kennis opbouwt.
Met een quiz kom je te weten hoe je er vandaag voor staat. De wekelijkse uitdagingen van Guardey, die maar 3 minuten duren, zorgen ervoor dat je score het hele jaar door blijft stijgen.
Start je gratis proefperiode van 14 dagen2. De Zwakste Schakel
Een andere cybersecurity quiz is ontwikkeld door IS Decisions. Deze behandelt een breed scala aan onderwerpen en het kost je ongeveer een uur om alle vragen te doorlopen.
Wat ik het beste vind aan deze quiz is de directe feedback die je na elke vraag krijgt, iets wat in veel cybersecurity quizzes ontbreekt. Het is uitgebreid en to-the-point, waardoor de gebruiker meer diepgaande informatie krijgt na het beantwoorden van een vraag.
Omdat het relatief kort is — tenzij je op zoek bent naar een quiz voor een eenmalig evenement — is het geen goede optie voor langetermijn cybersecurity educatie.
Voordelen
- Het is gratis
- Hoogwaardige feedback
- Geweldig voor eenmalig gebruik
Nadelen
- Beperkte gamification-elementen
- Geen langetermijnoptie
📚 Gerelateerd: De 16 beste security awareness games voor medewerkers in 2024
3. Cyber Circus
Deze cybersecurity quiz is samengesteld door de Texas A&M University, gebaseerd op een circusthema. De quiz heeft als doel universiteitsstudenten op een speelse manier over cybersecurity te leren. Het circusthema zorgt voor een vermakelijke quiz, maar houdt geen verband met de gevolgen van een cyberaanval in de praktijk.
Hoewel de quiz voor studenten is ontwikkeld, bevat deze ook waardevolle content voor medewerkers.
Naast quizzes biedt het cybercircus ook enkele games, zoals de Hoop Shoot. Elke keer dat je een quizvraag goed beantwoordt, mag je een basketbal gooien, wat een leuke toevoeging is.
Voordelen
- Het is gratis
- Wordt geleverd met extra games
- Directe feedback
Nadelen
- Het circusthema is niet relevant voor de meeste medewerkers
- Alleen een oplossing voor kortetermijngebruik
4. Football Fever
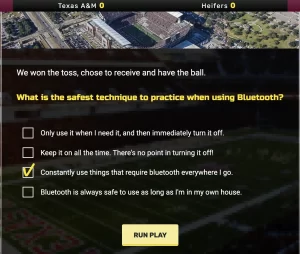
De Texas A&M University ontwikkelde nog een quiz genaamd Football Fever, die — je raadt het al — gebaseerd is op een American football-thema.
Tijdens de quiz krijg je cybersecurity-vragen, maar verpakt in een American football-thema. Het is slim en leuk, maar leidt wel een beetje af van de daadwerkelijke gevolgen die cyberaanvallen kunnen hebben.
Als je een vraag niet correct beantwoordt (”Interception!”), krijg je direct feedback.
Nogmaals, deze cybersecurity quiz is een leuke manier om de cybersecurity kennis van je team op te frissen tijdens een eenmalig evenement, maar geen langetermijn trainingoplossing.
Voordelen
- Het is gratis
- Je ontvangt direct feedback
- De American football-verhaallijn is vermakelijk
Nadelen
- Geen langetermijn trainingoplossing
- Een beetje kinderachtig
📚 Gerelateerd: De beste social engineering quizzes in 2024
5. Counterintelligence Trivia Twirl
Wie houdt er niet van om aan het rad te draaien? Het is een leuke toevoeging aan deze security awareness quiz genaamd Counterintelligence Trivia Twirl. Na het draaien aan het rad krijg je een quiz toegewezen met vragen over een specifieke categorie. Het is een leuke eenmalige oefening die je met collega's kunt doen, maar aangezien het in ongeveer 20 minuten kan worden voltooid, is het geen oplossing voor langetermijn trainingdoeleinden.
Voordelen
- Het is gratis
- Het draaien aan het rad is een leuke gamification-toevoeging
Nadelen
- Geen langetermijnoplossing voor training
- Niet alle relevante cyberrisico's worden behandeld
6. Deepspace Danger
Nog een security awareness quiz voor medewerkers met een creatief thema heet Deepspace Danger. De quiz maakt deel uit van een game die zich afspeelt in de ruimte. Je krijgt veel lange geanimeerde video's te zien die het verhaal vertellen. Kortom: je moet vragen over cybersecurity correct beantwoorden om veilig terug op aarde te komen.
Aangezien er na elke video maar één vraag is, duurt het even om deze te voltooien.
Voordelen
- Gemaakt voor langetermijn training
- Zeer creatieve animaties
Nadelen
- Het thema is niet gerelateerd aan de bedrijfsvoering
- De video's nemen veel tijd in beslag
- De prijsstelling voor deze oplossing staat niet vermeld op de website
7. Cyber Awareness Challenge 2026 (Amerikaanse Ministerie van Defensie)
Het Amerikaanse Ministerie van Defensie heeft ook een eigen cybersecurity quiz ontwikkeld. Om voor de hand liggende redenen is cybersecurity awareness essentieel voor de medewerkers. De quiz maakt deel uit van een game die er enigszins gedateerd uitziet en geanimeerde video's gebruikt. De quiz behandelt een breed scala aan onderwerpen, waaronder USB-sticks, social engineering, phishing en meer.
De video's zijn enigszins verouderd, wat het tijdrovend maakt voor je medewerkers om te voltooien. De kwaliteit van de vragen is echter goed.
Voordelen
- Het is gratis
- De verhaallijn is gebaseerd op een waargebeurde bedrijfscase.
Nadelen
- De video's zijn tijdrovend
- De animaties zijn verouderd.
8. Hoxhunt

Hoxhunt biedt een uitgebreid security training programma voor medewerkers. Het programma is een van de meest gebruikte in zijn soort, met duizenden klanten. Hoxhunt maakt gebruik van een combinatie van doorlopende training, ondersteund door tests en quizzes om de securitykennis van elke medewerker te meten. Elke informatie security quiz voor medewerkers is ontworpen om het begrip van de trainingsmaterialen van Hoxhunt bij het individu te testen, waardoor toekomstige trainingssessies kunnen worden afgestemd op het niveau van die medewerker.
Hoxhunt gebruikt ook gesimuleerde aanvallen en andere uitdagingen om een completer beeld te creëren van het securitygedrag van een medewerker. Voor de meeste medewerkers zullen de trainingen zeer relevant en nuttig zijn. Degenen met een sterke bestaande set cybersecurityvaardigheden vinden het niveau echter misschien vrij basic.
Voordelen
- Gamification via quizscores en een gedeeld leaderboard moedigt gebruikers aan om zich met het materiaal bezig te houden.
- Doorlopende training zorgt ervoor dat gebruikers zich blijven verbeteren en kennis behouden.
Nadelen
- Niet de goedkoopste optie, hoewel klanten vinden dat het de extra kosten waard is.
- Het lage trainingsplafond kan het materiaal minder relevant maken voor ervaren gebruikers.
📚 Gerelateerd: Compliance quizzes voor medewerkers
9. NINJIO

Ninjio Security Awareness staat vooral bekend om zijn hoogwaardige training video's, die informatie op een boeiende en memorabele manier overbrengen. Na elke video is er een security awareness quiz voor medewerkers met een reeks waar/niet waar vragen die de cursist moet beantwoorden.
Deelnemers worden beoordeeld op de nauwkeurigheid van hun antwoorden — drie punten voor het in één keer goed beantwoorden van alle vragen, twee punten voor het in de tweede poging goed beantwoorden van de vragen, en één punt voor een succesvolle derde poging. Als een deelnemer meer dan drie pogingen nodig heeft, krijgt die geen punten, maar moet die nog steeds alle vragen correct beantwoorden voordat de quiz als voltooid kan worden gemarkeerd. Elke gebruiker zou een module moeten kunnen voltooien op basis van de informatie in de training video.
Voordelen
- Gelikten en vermakelijke training videos
- Grondige tests met gamification om aandachtige leerders te belonen.
- Automatisering maakt dit product minder tijdrovend in gebruik.
Nadelen
- Zodra een lerende een module heeft voltooid en de quiz heeft gehaald, is het moeilijk om terug te gaan en de training videos opnieuw te bekijken.
10. Phished

Phished is een geautomatiseerd training platform dat gericht is op het stimuleren van gedragsverandering door middel van training, simulaties, tests en quizzes. Hoewel Phished zich sterk richt op kwaadaardige e-mails, behandelt het ook een reeks andere threat vectors in zijn training en alerts. Phished gebruikt machine learning om de training materialen te identificeren die het meest waardevol zijn voor een specifieke cursist en zorgt ervoor dat deze de inhoud heeft begrepen.
Klanten van Phished zijn over het algemeen zeer tevreden met het product, daarbij verwijzend naar de aanpasbaarheid van de training, de uitgebreide bibliotheek met videos en ander materiaal en de algehele effectiviteit ervan in het creëren van een security-aware medewerkersbestand. Regelmatige quizzes controleren of lerenden vooruitgang boeken, met behulp van waar/niet waar- en meerkeuzevragen.
Voordelen
- Grote, gevarieerde trainingsbibliotheek
- Boeiende quizzes en tests.
- Overtuigende phishing e-mailsimulaties helpen medewerkers alert te houden.
Nadelen
- Een gebrek aan gebruiksvriendelijkheid. Hoewel de eindgebruikersinterface redelijk intuïtief is, worstelen sommige klanten met het control dashboard.
- De setup kan ingewikkeld en tijdrovend zijn.
11. Arctic Wolf

Als een belangrijke speler in de cybersecurity-ruimte biedt Arctic Wolf een reeks waardevolle producten en diensten aan als een geïntegreerd platform. Deze omvatten de Managed Security Awareness-oplossing, die training levert als een conciërgeservice. Met behulp van training materialen, simulaties en boeiende tests en quizzes streeft deze service ernaar culturele en gedragsverandering onder medewerkers te creëren om de organisatie veerkrachtiger te maken tegen cyberrisico's.
Door waar/niet waar- en meerkeuzevragen te beantwoorden, kunnen lerenden punten scoren en opklimmen op een leaderboard. Dit stimuleert de betrokkenheid van de lerende en biedt admins waardevolle inzichten in hun voortgang. Arctic Wolf biedt ook rapportage tools die admins helpen de voortgang van medewerkers te beoordelen.
Voordelen
- Microlearning content houdt gebruikers betrokken zonder te veel tijd of aandacht in beslag te nemen.
- Gamification verbetert de deelname.
- Concierge-achtige services maken de implementatie veel eenvoudiger, wat admins ontlast.
Nadelen
- Het concierge-model van Arctic Wolf is duur, hoewel klanten het de extra kosten waard vinden.
📚 Gerelateerd: De 17 beste data privacy quizoplossingen voor medewerkers
12. Usecure

Vergeleken met vergelijkbare producten wordt Usecure aangeprezen als een van de eenvoudigst te implementeren. Het is eenvoudiger dan sommige van zijn concurrenten, maar biedt grondige en uitgebreide security training. Met behulp van verhaal-gebaseerde videos en regelmatige quizzes biedt Usecure aantoonbare verbeteringen in de security awareness van gebruikers. De videos zijn eenvoudig van stijl, met eenvoudige cartoonanimaties en presentaties om informatie over te brengen.
Er zijn ook interactieve lessen om de betrokkenheid te verbeteren. Na elke training module ontvangen gebruikers een korte quiz om hun begrip te controleren. Usecure biedt baselining, om een algemeen beeld te krijgen van de cybersecurity-kennis van medewerkers en een maatstaf voor hoeveel vooruitgang ze boeken. Usecure heeft ook een aantal andere functies die sommige klanten waardevol vinden, zoals dark web monitoring om mogelijke security breaches voor te zijn.
Voordelen
- Interactief leren en quizzes maken de training boeiender voor eindgebruikers.
- Zeer uitgebreide materialenbibliotheek.
- Dark web monitoring.
Nadelen
- trainingmaterialen zijn minder gepolijst dan die van sommige concurrenten en de cartoons kunnen gedateerd aanvoelen.
- Klantenservice is niet altijd beschikbaar.
13. Awaretrain

Awaretrain is een kleinere speler op het gebied van security training, maar ze zijn goed gevestigd, met tien jaar training aanbod. Ze bieden een bibliotheek van 60 training modules die kunnen worden samengesteld tot op maat gemaakte training programma's. Awaretrain werkt zijn contentbibliotheek regelmatig bij, zodat deze relevant blijft en actuele cyberrisico's omvat.
Jaarlijks worden zes nieuwe modules toegevoegd. De content zelf is redelijk gepolijst, boeiend en ontworpen om de aandacht van leerders vast te houden. Er is een combinatie van passieve videolessen en interactiever materiaal, zoals games en quizzes. Diepgaande lessen duren ongeveer 15 minuten om te voltooien, terwijl drie minuten durende "snacks" helpen kennis fris te houden en belangrijke securitypunten op een snelle en effectieve manier introduceren.
Over het algemeen is de training goed ontworpen en gemakkelijk voor klanten om aan te passen tot geschikte training programma's. Elke module bevat ten minste één security awareness quiz voor medewerkers. De visuals zijn up-to-date en memorabel, en certificaten van voltooiing kunnen aan medewerkers worden gegeven als een morele boost. Het nadeel is dat die 15-minuten videos voor sommigen als een lezing kunnen aanvoelen.
Voordelen
- Gevarieerde en boeiende content
- Volop uitdagende games, tests en quizzes
- Uitgebreide gamification maakt leren leuk en stimuleert betrokkenheid
- Aanpasbare training programma's
Nadelen
- De langere training videos kunnen leren tot een passieve ervaring maken. Sommige reviewers hadden liever meer interactieve content gehad.
Zijn cybersecurity quizzes de moeite waard?
Security awareness moet een essentieel onderdeel zijn van elke cybersecuritystrategie. Hoe hard je ook hebt gewerkt aan het opzetten van de beste firewall en andere beschermingsmiddelen, er is altijd een cybercrimineel die door de mazen van het net glipt. En op dat moment wil je dat je team weet hoe te handelen bij een cyberrisico.
Een cybersecurity quiz is een leuke manier om de awareness van je medewerkers te trainen, terwijl de meer traditionele methoden je medewerkers in slaap kunnen sussen. Je moet echter zoeken naar een oplossing die regelmatige quizzes aanbiedt. Een eenmalige quiz is nuttig, maar alleen met regelmatige training blijft de kennis echt hangen bij je teamleden.
Welke cybersecurity quiz moet je gebruiken?
Voor een snelle individuele check geven de 5 bovenstaande vragen en de gratis quizzen in deze lijst je een idee van waar je op dit moment staat. Voor een eenmalige teamsessie kies je een van de spelformats en maak je er een evenement van. Maar als uit de quizresultaten blijkt dat er echte hiaten zijn, kun je die niet dichten met één test per jaar. Daarvoor zijn korte, terugkerende trainingen nodig, en dat is precies de leemte die Guardey opvult: een uitdaging van 3 minuten per week, tussendoor phishing simulaties, en een dashboard waarop je ziet dat de score daadwerkelijk verbetert.
Veelgestelde vragen
Is deze cybersecurity quiz gratis?
Ja. De 20 vragen hierboven mag je gratis gebruiken, kopiëren en delen met je team. Je hoeft je niet aan te melden.
Wat is het verschil tussen een cybersecurity quiz en een cybersecurity test?
Een quiz test je kennis: weet je wat je moet doen? Een test of basisbeoordeling meet het gedrag binnen de hele organisatie, meestal met een phishing simulatie. Gebruik de quiz om het gesprek op gang te brengen en een security awarenessstest om te meten hoe je organisatie er daadwerkelijk voor staat.
Kan ik een certificaat krijgen?
Niet vanaf deze pagina. Platforms zoals Guardey bieden voltooiingsrapporten per medewerker, en dat is precies wat auditors vragen in het kader van NIS2 en ISO 27001.
Hoe vaak moeten medewerkers een cybersecurity quiz doen?
Korte, regelmatige herhalingen zijn beter dan lange, sporadische. Een wekelijkse quiz van drie minuten houdt je kennis op peil; een jaarlijkse module van 45 minuten ben je binnen een paar weken alweer vergeten.



