

9 mai 2024 • Cyber security
Comment votre équipe réagirait-elle face à un e-mail de hameçonnage très convaincant, à un faux « directeur financier » lors d’un appel vidéo ou à une clé USB trouvée sur le parking ? Commencez par répondre au quiz de 20 questions sur la cybersécurité ci-dessous (réponses et score inclus), puis utilisez l’un des 13 quiz et jeux proposés plus bas pour tester tous les membres de votre organisation. Aucune inscription n’est nécessaire.
Le quiz sur la cybersécurité : 20 questions avec leurs réponses
Quatre séries de cinq questions. Cliquez sur chaque question pour afficher la réponse. Comptez un point par bonne réponse et vérifiez votre score à la fin.
1re manche : Hameçonnage et e-mails (questions 1 à 5)
1. Vous recevez un e-mail de la part de « votre banque » vous demandant de vérifier votre compte dans les 24 heures en cliquant sur un lien. Que faites-vous ?
Signalez-le sans cliquer. Les banques ne vérifient jamais les comptes via des liens contenus dans des e-mails, et l'urgence feinte est l'astuce de hameçonnage la plus ancienne qui soit.
2. Vous avez cliqué sur un lien suspect et rien ne semble s'être passé. En parlez-vous à quelqu'un ?
Oui, signalez-le immédiatement au service informatique. C'est dans les minutes qui suivent un clic que l'on peut encore limiter les dégâts, et une culture où l'on peut admettre sans crainte avoir cliqué constitue un atout en matière de sécurité.
3. Vous recevez un e-mail d'un fournisseur vous informant que ses coordonnées bancaires ont changé et contenant une nouvelle facture en pièce jointe. L'adresse de l'expéditeur est correcte. Que faites-vous ?
Appelez le fournisseur au numéro que vous avez déjà enregistré, et non à celui indiqué dans l'e-mail. Même si l'adresse de l'expéditeur semble correcte, cela ne constitue pas une garantie : la messagerie du fournisseur pourrait avoir été piratée. Les modifications des coordonnées bancaires constituent le type de piratage des e-mails professionnels le plus coûteux.
4. Parmi les options suivantes, laquelle est la plus sûre pour vérifier où mène un lien ?
Passez la souris dessus (ou appuyez longuement sur votre mobile) et lisez l'intégralité du nom de domaine jusqu'à la première barre oblique. « guardey.com.login-secure.net » n'est pas guardey.com. En cas de doute, saisissez l'adresse vous-même.
5. Vous recevez un message Microsoft Teams provenant d'un compte externe qui prétend appartenir au service d'assistance informatique et vous demande de valider une demande d'authentification à plusieurs facteurs (MFA). Que faire ?
Refusez cette demande et signalez-la. Le service informatique ne vous demande jamais de valider une demande d'authentification que vous n'avez pas lancée vous-même. Il s'agit là d'une combinaison de « fatigue liée à l'authentification multifactorielle » et d'usurpation d'identité, une technique à l'origine de plusieurs violations de données majeures ces dernières années.
2e partie : Mots de passe et comptes (questions 6 à 10)
6. Quel mot de passe est le plus sûr : « Summer2026! », « Kd8$fLp2 » ou « sunset-marble-bicycle-forest » ?
Et pour finir. La longueur l'emporte sur la complexité : une phrase de passe de quatre mots est plus sûre et plus facile à mémoriser qu'un mot de passe court « complexe ».
7. Vous utilisez le même mot de passe fort pour votre messagerie professionnelle et une boutique en ligne. La boutique en ligne est piratée. À quel niveau de risque est exposé votre compte professionnel ?
Élevé. Les attaques par « credential stuffing » consistent à tester, en l'espace de quelques heures, des combinaisons d'adresses e-mail et de mots de passe ayant fait l'objet d'une fuite sur des centaines d'autres services. La seule solution consiste à utiliser un mot de passe différent pour chaque compte et à les stocker dans un gestionnaire de mots de passe.
8. Quelle méthode d'authentification multifactorielle est la plus résistante au phishing : le code SMS, l'application d'authentification ou la clé de sécurité matérielle ?
Clé de sécurité matérielle (FIDO2/passkey). Elle ne fonctionne que sur le domaine authentique ; une fausse page de connexion ne peut donc pas l'intercepter. Les applications d'authentification sont efficaces ; les codes par SMS constituent la méthode la plus vulnérable, car ils peuvent être interceptés ou faire l'objet d'une manipulation psychologique.
9. Votre navigateur vous propose d'enregistrer un mot de passe pour un système de l'entreprise. Est-ce que cela vous convient ?
À condition que votre entreprise l'autorise et que votre appareil soit chiffré et verrouillé. Un gestionnaire de mots de passe dédié, doté d'un mot de passe principal et d'une authentification multifactorielle (MFA), constitue la meilleure option ; il permet en outre au service informatique de révoquer l'accès lorsqu'un collaborateur quitte l'entreprise.
10. Un collègue est en vacances et vous avez besoin d'un fichier qui se trouve sur son compte. Il vous envoie son mot de passe sur WhatsApp. Que faites-vous ?
Ne l'utilisez pas et demandez au service informatique de vous accorder un accès partagé en suivant la procédure appropriée. Le partage de mots de passe nuit à la traçabilité : si un problème survient sur ce compte, personne ne pourra savoir qui en est responsable.
3e partie : Appareils, données et télétravail (questions 11 à 15)
11. Vous trouvez une clé USB sur le parking portant l'étiquette « Salaires 2026 ». Vous la branchez ?
Jamais. Les attaques par leurre jouent sur la curiosité, et un clé USB trouvée peut installer un logiciel malveillant dès qu’elle est branchée. Remettez-la au service informatique.
12. Vous travaillez depuis un café connecté au Wi-Fi public. Quelle est la mesure minimale que vous devriez prendre ?
Utilisez le VPN de l'entreprise (ou assurez-vous au moins que tous les sites utilisent le protocole HTTPS), désactivez le partage de fichiers et ne laissez pas votre ordinateur portable sans surveillance. Mieux encore : utilisez le point d'accès mobile de votre téléphone plutôt que le réseau du café.
13. Vous souhaitez envoyer une liste de clients sur votre adresse e-mail personnelle afin de pouvoir la traiter chez vous. Est-ce autorisé ?
Non. Cela implique le transfert de données à caractère personnel hors des systèmes contrôlés par votre entreprise et constitue un risque d'incident au regard du RGPD. Utilisez plutôt la méthode d'accès à distance approuvée.
14. Votre ordinateur portable affiche une notification de mise à jour au beau milieu d'une journée bien remplie. Faut-il l'installer tout de suite ou plus tard ?
Tout de suite, ou au plus tard le jour même. La plupart des logiciels malveillants exploitent des failles pour lesquelles un correctif existe déjà. C'est en remettant cela à plus tard que les machines restent non mises à jour pendant des mois.
15. Vous imprimez un document contenant des données clients et vous le laissez sur l'imprimante pendant une heure. S'agit-il d'un incident de sécurité ?
Oui, un petit. N'importe qui qui passe par là peut le lire ou le prendre. Récupérez immédiatement les impressions et déchiquetez ce dont vous n'avez pas besoin. La sécurité physique fait partie intégrante de la sécurité de l'information.
4e partie : Ingénierie sociale et incidents (questions 16 à 20)
16. Votre « PDG » vous envoie un message sur WhatsApp : c’est urgent, achetez 4 cartes-cadeaux, « je vous rembourserai aujourd’hui ». Que faire ?
Vérifiez par le biais d'un canal auquel vous faites déjà confiance, comme le numéro de téléphone connu du PDG. Une situation d'urgence, associée à un canal inhabituel et à une demande de paiement : voilà la recette classique de l'arnaque au PDG, le tout dans un seul message.
17. Une personne portant un gilet haute visibilité se présente à la porte des bureaux en affirmant travailler pour la société chargée de l'entretien des ascenseurs et vous demande de la laisser entrer. Que faites-vous ?
Demandez-leur de se présenter à l'accueil comme tout le monde. La technique du « tailgating » fonctionne parce que les gens ne veulent pas paraître impolis. Le secret, c'est d'être à la fois poli et ferme.
18. Vous recevez un appel du « service de lutte contre la fraude de la banque » vous informant que le compte de votre entreprise est la cible d'une attaque et que vous devez immédiatement transférer des fonds vers un compte sécurisé. Que faire ?
Raccrochez et appelez la banque au numéro indiqué sur son site Internet ou sur votre carte. Les banques ne vous demandent jamais de transférer de l'argent vers un « compte sécurisé ». Le caractère urgent de la demande, associé à une demande de virement, constitue en soi un signe de fraude.
19. Lors d'un appel vidéo, le directeur financier vous demande d'effectuer un paiement urgent et confidentiel. Le visage et la voix correspondent. Est-ce une preuve suffisante ?
Non. Des appels vidéo utilisant la technologie « deepfake » ont déjà servi à dérober des dizaines de millions. Vérifiez par un autre moyen (en rappelant un numéro connu) avant tout paiement, même si l'appel semble tout à fait authentique.
20. Vous vous rendez compte que vous avez envoyé un e-mail contenant des données à caractère personnel à un destinataire qui n'était pas le bon. Quelle est la bonne marche à suivre ?
Signalez-le immédiatement à votre responsable de la sécurité ou de la protection des données, puis essayez de rappeler le message et de contacter son destinataire. En vertu du RGPD, l’organisation dispose d’un délai de 72 heures pour informer l’autorité de contrôle ; le délai commence donc à courir dès que vous signalez l’incident, et non pas lorsque vous y remédiez.
Votre score : ce qu'il signifie
| Score | Ce qu'il dit | Que faire ? |
|---|---|---|
| 17–20 | Tu es le collègue vers qui les autres devraient se tourner. Tu as de bons réflexes, notamment en matière de vérification. | Partagez ce quiz avec votre équipe. Le maillon faible d'une organisation est rarement la personne qui obtient un score de 19. |
| 12–16 | Des bases solides, mais présentant des failles que les pirates recherchent tout particulièrement (généralement les mots de passe, l'authentification multifactorielle ou la vérification des requêtes). | Relisez les réponses auxquelles vous avez échoué. Une courte séance par semaine vous permettra de combler ces lacunes en moins d'un mois. |
| 7–11 | Vous connaissez les principaux risques, mais vous seriez probablement tenté de réagir face à un e-mail de hameçonnage convaincant ou à un appel urgent. | Commencez par appliquer la règle de vérification : toute demande d'argent, de données ou d'accès doit être confirmée par un deuxième canal. |
| 0–6 | Vous êtes exactement le genre de personne que l'agresseur espère trouver. Ce n'est pas un défaut de caractère, mais une lacune dans votre formation. | Demandez à votre entreprise de mettre en place une formation continue à la sensibilisation à la sécurité, et non pas une simple présentation PowerPoint annuelle. |
Vous avez obtenu un score de 17 ou plus ? Ce sont vos collègues qui constitueront le véritable test.
Réalisez des simulations de hameçonnage réalistes et organisez des quiz hebdomadaires pour l'ensemble de votre équipe grâce à Guardey, et identifiez précisément les personnes qui ont besoin d'une formation. Les résultats s'affichent en temps réel.
Testez votre équipe gratuitement pendant 14 joursLes 13 meilleurs quiz sur la cybersécurité pour tester votre équipe
Dans cet article, nous avons listé les meilleurs quiz de Cyber security pour les employés que nous avons trouvés.
- Guardey
- Le maillon faible.
- Cyber Circus
- La fièvre du football
- Quiz de contre-espionnage
- Danger de l'espace profond
- Défi de Sensibilisation à la Cybersécurité 2024
- Hoxhunt
- NINJIO
- Phished
- Arctic Wolf
- Usecure
- Awaretrain
1. Guardey

Guardey est un quiz sur la cybersécurité qui emmène les utilisateurs dans une véritable aventure. À travers des quiz hebdomadaires, les utilisateurs peuvent développer leur entreprise fictive en répondant correctement au plus grand nombre de questions possible. S'ils se trompent trop souvent, leur entreprise fictive subit des pertes financières et voit sa réputation se détériorer.
Chaque question est suivie d'un feedback précis afin que les employés apprennent de leurs erreurs.
En faisant un quiz de 3 minutes sur la cyber sécurité chaque semaine, les employés acquièrent des connaissances progressivement au fil du temps. C'est une méthode d'apprentissage beaucoup plus efficace qu'une formation annuelle où les participants sont submergés d'informations qu'ils ne peuvent retenir plus d'une semaine ou deux.
Le quiz Guardey couvre un large éventail de sujets, notamment :
- Télétravail.
- Phishing
- Risques liés à l'IA
- Fraude au PDG
- Malware
- Mises à jour logicielles
Et la liste est longue.
Les administrateurs peuvent ajouter leurs propres quiz dans le système de gestion de l'apprentissage (LMS) de Guardey. C'est particulièrement utile lorsque vos employés doivent prendre des précautions de sécurité spécifiques à votre organisation ou à votre secteur d'activité.
Avantages
- Quiz hebdomadaires pour un engagement durable
- Intégration d'éléments de gamification avec une narration et un classement
- Large éventail de sujets élaborés par des hackers éthiques et des pédagogues
Inconvénients
- Ce n'est pas gratuit, mais c'est abordable et offre un 14 jours d'essai gratuit.
Les quiz évaluent le niveau de sensibilisation. Guardey permet de le renforcer.
Un quiz vous permet de savoir où vous en êtes aujourd'hui. Les défis hebdomadaires de 3 minutes proposés par Guardey vous permettent de voir votre score grimper tout au long de l'année.
Commencez votre essai gratuit de 14 jours2. Le maillon faible
Un autre quiz de cybersécurité a été développé par IS Decisions. Il couvre un large éventail de sujets et il vous faudra environ une heure pour parcourir toutes les questions.
Ce que j'apprécie le plus dans ce quiz, c'est le retour direct que l'on obtient après chaque question, ce qui manque dans de nombreux quiz de Cyber security. Il est élaboré et pertinent, offrant à l'utilisateur des informations plus approfondies après avoir répondu à une question.
Parce que c'est relativement court — à moins que vous ne cherchiez un quiz pour un événement ponctuel — ce n'est pas une excellente option pour une éducation à la cybersécurité à long terme.
Avantages
- C'est gratuit
- Feedback de qualité supérieure
- Idéal pour une utilisation ponctuelle.
Inconvénients
- Éléments de gamification limités
- Ce n'est pas une option à long terme
📚 Articles connexes : Les 16 meilleurs jeux de Security Awareness Training pour les employés en 2024
3. Cyber Cirque
Ce quiz de cybersécurité a été élaboré par l'Université Texas A&M, sur le thème du cirque. Le quiz vise à faire découvrir la cybersécurité aux étudiants universitaires de manière ludique. Le thème du cirque rend le quiz divertissant, mais ne reflète pas les répercussions réelles d'une cyberattaque.
Bien que le quiz ait été conçu pour des étudiants, il contient également du contenu précieux pour les employés.
En plus des quiz, le cyber-cirque propose également des jeux comme le Hoop Shoot. Chaque fois que vous répondez correctement à une question de quiz, vous pouvez lancer un ballon de basket, ce qui est une touche agréable.
Avantages
- C'est gratuit
- Inclut des jeux supplémentaires
- Feedback instantané
Inconvénients
- Le thème du cirque n'est pas pertinent pour la plupart des employés
- Une solution uniquement pour une utilisation à court terme
4. Football Fever
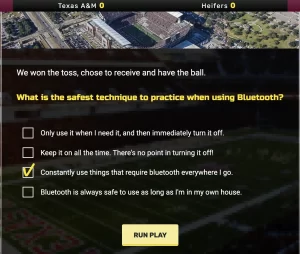
L'Université Texas A&M a développé un autre quiz appelé Football Fever, qui est — vous l'avez deviné — basé sur le thème du football américain.
Pendant le quiz, vous recevez des questions de cybersécurité présentées sous le thème du football américain. C'est astucieux et amusant, mais cela peut détourner un peu l'attention des conséquences réelles que les cyberattaques peuvent avoir.
Si vous ne répondez pas correctement à une question (”Interception !”), vous recevez un feedback instantané.
Encore une fois, ce quiz sur la cybersécurité est un moyen amusant de rafraîchir les connaissances de votre équipe en matière de cybersécurité lors d'un événement ponctuel, mais ce n'est pas une solution de formation à long terme.
Avantages
- C'est gratuit
- Vous recevez un retour immédiat
- L'intrigue sur le football américain est divertissante.
Inconvénients
- Ce n'est pas une solution de formation à long terme
- Un peu enfantin
📚 Articles connexes : Les meilleurs quiz sur l'ingénierie sociale en 2024
5. Counterintelligence Trivia Twirl
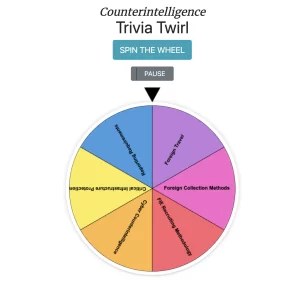
Qui n'aime pas faire tourner la roue ? C'est une touche ludique pour ce quiz de Security Awareness Training nommé Counterintelligence Trivia Twirl. Après avoir fait tourner la roue, un quiz vous est attribué avec des questions sur une catégorie spécifique. C'est un exercice ponctuel amusant à faire avec des collègues, mais comme il peut être complété en 20 minutes environ, ce n'est pas une solution adaptée aux objectifs de formation à long terme.
Avantages
- C'est gratuit
- Faire tourner la roue est une touche de gamification agréable
Inconvénients
- Ce n'est pas une solution de formation à long terme
- Toutes les cybermenaces pertinentes ne sont pas couvertes
6. Deepspace Danger
Un autre quiz de Security Awareness pour les employés, avec un thème créatif, s'appelle Deepspace Danger. Ce quiz fait partie d'un jeu situé dans l'espace. Vous y verrez de nombreuses longues vidéos animées qui racontent l'histoire. En bref : vous devez répondre correctement aux questions sur la cybersécurité pour revenir sur Terre en toute sécurité.
Étant donné qu'il n'y a qu'une seule question après chaque vidéo, la complétion prend un certain temps.
Avantages
- Conçu pour la formation à long terme
- Animations très créatives
Inconvénients
- Le thème n'est pas lié au monde de l'entreprise.
- Les vidéos prennent beaucoup de temps.
- Le tarif de cette solution n'est pas indiqué sur le site web
7. Défi de sensibilisation à la cybersécurité 2026 (ministère américain de la Défense)
Le Département de la Défense des États-Unis a également créé son propre quiz de Cyber security. Pour des raisons évidentes, la sensibilisation à la Cyber security est essentielle pour ses employés. Le quiz fait partie d'un jeu qui semble quelque peu dépassé et utilise des vidéos animées. Le quiz couvre un large éventail de sujets, y compris les clés USB, l'ingénierie sociale, le phishing, et plus encore.
Les vidéos sont quelque peu dépassées, ce qui rend leur complétion chronophage pour vos employés. Cependant, la qualité des questions est bonne.
Avantages
- C'est gratuit
- Le scénario est basé sur une entreprise réelle
Inconvénients
- Les vidéos sont chronophages.
- Les animations sont dépassées.
8. Hoxhunt

Hoxhunt propose un programme complet de formation à la sécurité destiné aux salariés. Ce programme est l’un des plus utilisés dans son domaine, avec des milliers de clients. Hoxhunt combine une formation continue à des tests et des quiz permettant d’évaluer les connaissances de chaque salarié en matière de sécurité. Chaque quiz sur la sécurité de l’information destiné aux salariés est conçu pour tester la compréhension qu’a chacun des supports de formation de Hoxhunt, ce qui permet d’adapter les futures sessions de formation au niveau de chaque salarié.
Hoxhunt utilise également des attaques simulées et d'autres défis pour créer une image plus complète du comportement de sécurité d'un employé. Pour la plupart des employés, les formations seront très pertinentes et utiles. Ceux qui possèdent un ensemble solide de compétences existantes en cybersécurité pourraient cependant trouver le niveau plutôt basique.
Avantages
- La gamification, par le biais de scores de quiz et d'un classement partagé, encourage les utilisateurs à s'engager avec le contenu.
- La formation continue garantit que les utilisateurs continuent de s'améliorer et de retenir les connaissances.
Inconvénients
- Ce n'est pas l'option la plus économique, bien que les clients estiment que le coût supplémentaire en vaut la peine.
- Le niveau de formation peu élevé pourrait rendre le matériel moins pertinent pour les utilisateurs expérimentés.
📚 Articles connexes : Quiz de conformité pour les employés
9. NINJIO

Ninjio Security Awareness doit principalement sa renommée à ses vidéos de formation d'excellente qualité, qui transmettent les informations de manière captivante et facile à retenir. À la fin de chaque vidéo, les employés doivent répondre à un quiz de sensibilisation à la sécurité composé d'une série de questions de type « vrai ou faux ».
Les participants sont évalués sur la précision de leurs réponses : trois points s'ils répondent correctement à toutes les questions du premier coup, deux points s'ils y parviennent au deuxième essai, et un point au troisième. Si un participant nécessite plus de trois tentatives, il n'obtient aucun point, mais doit tout de même répondre correctement à toutes les questions pour que le quiz soit considéré comme terminé. Tout utilisateur devrait être en mesure de compléter un module en se basant sur les informations fournies dans la vidéo de formation.
Avantages
- Vidéos de formation soignées et divertissantes
- Des tests approfondis avec la gamification pour récompenser les apprenants attentifs
- L'automatisation rend l'utilisation de ce produit moins chronophage
Inconvénients
- Une fois qu'un apprenant a terminé un module et réussi le quiz, il est difficile de revenir en arrière pour revoir les vidéos de formation.
10. Phished

Phished est une plateforme de formation automatisée qui vise à favoriser un changement de comportement grâce à des formations, des simulations, des tests et des quiz. Bien que Phished se concentre principalement sur les e-mails malveillants, ses formations et ses alertes couvrent également toute une série d’autres vecteurs de menaces. Phished utilise l’apprentissage automatique pour identifier les supports de formation les plus pertinents pour chaque apprenant et s’assure que celui-ci a bien compris le contenu.
Les clients de Phished sont généralement très satisfaits du produit, citant la personnalisation de la formation, la vaste bibliothèque de vidéos et d'autres supports, ainsi que son efficacité globale à créer une base d'employés sensibilisés à la sécurité. Des quiz réguliers vérifient la progression des apprenants, en utilisant des questions vrai/faux et à choix multiples.
Avantages
- Une vaste bibliothèque de formations variées
- Quizz et tests captivants
- Des simulations d'e-mails de phishing convaincantes aident à maintenir les employés en alerte
Inconvénients
- Un manque de convivialité. Bien que l'interface utilisateur finale soit assez intuitive, certains clients rencontrent des difficultés avec le tableau de bord de contrôle.
- La configuration peut être complexe et chronophage
11. Arctic Wolf

Acteur majeur dans le domaine de la cybersécurité, Arctic Wolf propose une gamme de produits et services de valeur sous forme de plateforme intégrée. Ceux-ci incluent sa solution de Managed Security Awareness, qui dispense des formations sous forme de service de conciergerie. Grâce à des matériels de formation, des simulations, et des tests et quiz engageants, ce service vise à créer un changement culturel et comportemental parmi les employés pour rendre l'organisation plus résiliente face aux cybermenaces.
En répondant à des quiz vrai/faux et à choix multiples, les apprenants peuvent marquer des points et progresser dans un classement. Cela favorise l'engagement des apprenants et fournit aux administrateurs des informations précieuses sur leur progression. Arctic Wolf propose également des outils de reporting qui aident les administrateurs à évaluer les progrès des employés.
Avantages
- Le contenu de micro-apprentissage maintient l'engagement des utilisateurs sans monopoliser trop de temps ni d'attention.
- La gamification améliore la participation
- Des services de type conciergerie facilitent grandement la mise en œuvre, soulageant ainsi les administrateurs
Inconvénients
- Le modèle de conciergerie d'Arctic Wolf est coûteux, bien que les clients estiment qu'il en vaut le coût supplémentaire.
📚 Articles connexes : Les 17 meilleures solutions de quiz sur la confidentialité des données pour les employés
12. Usecure

Comparé à des produits similaires, Usecure est présenté comme l'un des plus faciles à mettre en œuvre. Bien que plus basique que certains de ses concurrents, il offre une formation en sécurité approfondie et complète. Grâce à des vidéos narratives et des quiz réguliers, Usecure apporte des améliorations démontrables en matière de sensibilisation à la sécurité des utilisateurs. Les vidéos sont de style simple, utilisant des animations de dessins animés et des présentations pour transmettre l'information.
Il existe également des leçons interactives pour améliorer l'engagement. Après chaque module de formation, les utilisateurs reçoivent un court quiz pour vérifier leur compréhension. Usecure propose une évaluation de base pour obtenir une vue d'ensemble des connaissances de vos employés en matière de cybersécurité et mesurer leurs progrès. Usecure dispose également d'un certain nombre d'autres fonctionnalités que certains clients peuvent apprécier, telles que la surveillance du dark web pour anticiper d'éventuelles violations de sécurité.
Avantages
- L'apprentissage interactif et les quiz rendent la formation plus engageante pour les utilisateurs finaux
- Très vaste bibliothèque de ressources
- Surveillance du dark web
Inconvénients
- Les supports de formation sont moins soignés que ceux de certains concurrents et les dessins animés peuvent sembler datés
- Le service client n'est pas toujours disponible
13. Awaretrain

Awaretrain est un acteur plus modeste sur la scène de la formation en sécurité, mais il est bien établi, avec dix ans d'expérience en matière de formation. Il propose une bibliothèque de 60 modules de formation qui peuvent être assemblés en programmes de formation personnalisés. Awaretrain met régulièrement à jour sa bibliothèque de contenu, s'assurant qu'elle reste pertinente et inclut les menaces de sécurité actuelles.
Six nouveaux modules sont ajoutés chaque année. Le contenu est soigné, captivant et conçu pour retenir l'attention des apprenants. Il combine des leçons vidéo passives et du matériel plus interactif, comme des jeux et des quiz. Les leçons approfondies durent environ 15 minutes, tandis que des « snacks » de trois minutes permettent de rafraîchir les connaissances et d'introduire des points de sécurité importants de manière rapide et efficace.
Dans l'ensemble, la formation est bien conçue et facile à personnaliser par les clients en programmes de formation adaptés. Chaque module comprend au moins un quiz de Security Awareness pour les employés. Les visuels sont à jour et mémorables, et des certificats de réussite peuvent être remis aux employés pour stimuler leur moral. L'inconvénient est que ces vidéos de 15 minutes peuvent ressembler à un cours magistral pour certains.
Avantages
- Contenu varié et engageant
- De nombreux jeux, tests et quiz stimulants
- Une gamification poussée rend l'apprentissage agréable et favorise l'engagement
- Programmes de formation personnalisables
Inconvénients
- Les vidéos de formation plus longues peuvent rendre l'apprentissage une expérience plutôt passive. Certains évaluateurs auraient préféré un contenu plus interactif.
Les quiz de cybersécurité sont-ils pertinents ?
La sensibilisation à la sécurité devrait être un élément clé de toute stratégie de cybersécurité. Peu importe les efforts que vous avez déployés pour mettre en place le meilleur pare-feu et d'autres moyens de protection, il y a toujours un cybercriminel qui sait comment s'infiltrer. Et à ce moment-là, vous voulez que votre équipe sache comment réagir face à une cybermenace.
Un quiz de cybersécurité est un moyen ludique de sensibiliser vos employés, tandis que les méthodes plus traditionnelles risquent de les ennuyer. Cependant, il est préférable de rechercher une solution qui propose des quiz réguliers. Un quiz ponctuel est utile, mais seule une formation régulière permet aux connaissances de s'ancrer réellement chez vos collaborateurs.
Quel quiz sur la cybersécurité devriez-vous utiliser ?
Pour un bilan individuel rapide, les 5 questions ci-dessus et les quiz gratuits de cette liste vous permettront de savoir où vous en êtes aujourd’hui. Pour une session ponctuelle en équipe, choisissez l’un des formats ludiques et organisez un événement autour de celui-ci. Mais si les résultats du quiz révèlent de réelles lacunes, un test annuel ne suffira pas à les combler. Cela nécessite des formations courtes et régulières, et c’est précisément là que Guardey intervient : un défi de 3 minutes par semaine, des simulations d’hameçonnage entre deux, et un tableau de bord qui montre une réelle amélioration des scores.
Questions fréquentes
Ce quiz sur la cybersécurité est-il gratuit ?
Oui. Vous pouvez utiliser, copier et partager gratuitement les 20 questions ci-dessus avec votre équipe. Aucune inscription n'est requise.
Quelle est la différence entre un quiz sur la cybersécurité et un test sur la cybersécurité ?
Un quiz permet de tester les connaissances : savez-vous comment réagir ? Un test ou une évaluation initiale permet de mesurer les comportements à l'échelle de toute une organisation, généralement à l'aide d'une simulation d'hameçonnage. Utilisez le quiz pour lancer la discussion et un test de sensibilisation à la sécurité pour évaluer le niveau réel de votre organisation.
Puis-je obtenir un certificat ?
Pas à partir de cette page. Des plateformes telles que Guardey fournissent des rapports de suivi par salarié, ce qui correspond aux exigences des auditeurs dans le cadre des normes NIS2 et ISO 27001.
À quelle fréquence les employés devraient-ils répondre à un questionnaire sur la cybersécurité ?
Mieux vaut des révisions courtes et fréquentes que des révisions longues et espacées. Un quiz hebdomadaire de trois minutes permet de maintenir ses connaissances à jour ; un module annuel de 45 minutes est oublié en quelques semaines.



