

10 septembre 2026 • Cybersécurité
La plupart des cyberattaques ne commencent pas par un verrouillage forcé. Elles débutent lors d’une journée de travail ordinaire : quelqu’un clique sur un lien figurant dans ce qui ressemble à une facture, réutilise un mot de passe personnel au travail ou envoie un fichier via le réseau Wi-Fi d’un aéroport. Selon le rapport « Data Breach Investigations Report » de Verizon, environ 60 % de tous les piratages et fuites de données impliquent un facteur humain de ce type.
Cela peut sembler être une mauvaise nouvelle, mais c'est en réalité, sans que l'on s'en rende compte, la meilleure nouvelle qui soit en matière de cybersécurité. Vous ne parviendrez jamais à corriger tous les logiciels à temps, mais vous pouvez changer les comportements. Les organisations dotées d'une solide culture de la sécurité enregistrent moins d'incidents et détectent plus rapidement ceux qui surviennent, car leurs employés savent repérer les anomalies et les signalent.
Ce guide explique ce qu'est la sensibilisation à la sécurité, pourquoi elle est désormais une obligation légale pour des milliers d'organisations européennes, quels sont les domaines où les enjeux sont les plus importants, et comment mettre en place un programme qui vise à modifier les comportements plutôt qu'à se contenter de cocher une case.
En bref
- Définition : la sensibilisation à la sécurité désigne la capacité quotidienne de vos collaborateurs à identifier un risque cyber et à réagir en conséquence, qu'il s'agisse d'une facture suspecte ou d'une demande qui semble trop urgente.
- Pourquoi est-ce important ? Environ 60 % des violations de données impliquent un facteur humain, et les ransomwares sont en cause dans 88 % des violations subies par les petites et moyennes entreprises.
- C'est désormais une obligation légale : la loi NIS2 impose une formation des cadres et prévoit une formation pour chaque salarié, et les États membres ont désormais transposé cette exigence dans leur législation nationale.
- Les enjeux sont considérables : les secteurs de la santé et de l'éducation détiennent des données personnelles sensibles ; ainsi, un simple clic imprudent peut avoir des répercussions sur les patients, les élèves et leurs familles, et pas seulement sur l'organisation elle-même.
- Ce qui fonctionne : le soutien de la direction, des politiques claires, des formations courtes et régulières ainsi que des simulations de hameçonnage réalistes, le tout présenté sur un ton positif.
- Ce qui ne fonctionne pas : une seule session par an. Les connaissances s'estompent en quelques semaines et les comportements ne changent jamais.
Qu'est-ce que la sensibilisation à la sécurité : une définition
La sensibilisation à la sécurité désigne la compréhension des cybermenaces et des meilleures pratiques pour protéger les informations et systèmes sensibles. Elle implique de reconnaître les risques potentiels, d'adopter des comportements sécurisés et de rester informé des cybermenaces en constante évolution afin de se prémunir contre les violations de données, les malwares et autres défis de sécurité en ligne.
Pourquoi la Security Awareness Training est plus importante que jamais
Il existe de nombreuses idées fausses concernant la Security Awareness. Voici quelques-unes de celles que nous entendons souvent :
→ « La sécurité est la responsabilité du service informatique, pas la mienne »
→ « Les cybercriminels sont trop avancés pour que le Security Awareness Training soit efficace »
→ « Les cybercriminels ne piratent que les grandes entreprises, pourquoi me cibleraient-ils ? »
→ « Mes employés n'ont pas besoin de formation, ce sont des utilisateurs d'Internet expérimentés »
Comme indiqué dans l'introduction de cet article, environ 60 % de toutes les violations de données impliquent un facteur humain, selon le rapport 2025 de Verizon sur les enquêtes relatives aux violations de données. Peu importe le nombre de logiciels de cybersécurité que vous avez mis en place, ceux-ci ne peuvent pas vous protéger contre les erreurs humaines, telles que cliquer sur un lien de hameçonnage ou utiliser des mots de passe faibles. Cela signifie que chaque collaborateur de votre organisation a la responsabilité de veiller à la sécurité des données de votre entreprise.
Bon nombre des tactiques utilisées par les cybercriminels ne sont pas aussi sophistiquées qu'on le pense. Une fois que votre équipe est sensibilisée aux fondamentaux, les risques de violation de données diminuent considérablement. Par exemple, la plupart des fuites de données sont encore causées par des mots de passe faibles et l'absence d'authentification à deux facteurs.
Voici un exemple de hacker éthique qui pirate le système d'une organisation. Non pas avec des outils sophistiqués, mais avec une simple ingénierie sociale :
Si votre organisation est consciente de ces menaces et dispose des procédures adéquates, des piratages de ce type sont beaucoup moins susceptibles de se produire.
La plupart des grandes entreprises ont investi massivement dans la cybersécurité. C’est pourquoi les cybercriminels élargissent leur champ d’action et ciblent désormais les entreprises de toutes tailles. Le rapport 2025 de Verizon montre que les ransomwares sont à l'origine de 88 % des violations de données chez les petites et moyennes entreprises, contre 39 % dans les grandes entreprises. Et la pression ne cesse de s'accentuer : Check Point a recensé en moyenne 1 968 attaques par entreprise et par semaine en 2025, soit 70 % de plus qu'en 2023.
De plus, la sensibilisation à la sécurité devient de plus en plus une obligation légale. La directive européenne NIS 2 impose aux dirigeants de suivre une formation en cybersécurité et exige des organisations qu’elles proposent une formation similaire à l’ensemble de leurs collaborateurs. Les États membres ayant transposé cette directive dans leur législation nationale, cette obligation s’applique désormais à un nombre bien plus important d’organisations que ne le prévoyaient les anciennes règles. Pour en savoir plus sur ces exigences, consultez notre présentation de la directive NIS 2.
Tout cela implique qu'il est indispensable pour les entreprises de toutes tailles d'investir dans la sensibilisation à la sécurité pour l'ensemble de leur organisation.
Les secteurs où la sensibilisation à la sécurité revêt une importance capitale : la santé et l'éducation
Toute organisation possède des informations qui méritent d’être protégées, mais toutes les fuites n’entraînent pas les mêmes conséquences. Dans le secteur de la santé, une simple boîte mail peut contenir des dossiers médicaux, des plans de soins et des échanges concernant le traitement d’une personne. Dans le secteur de l’éducation, les établissements scolaires conservent les dossiers scolaires des élèves, des informations sur leur situation familiale, des rapports de suivi et des photos de mineurs. Ce type de données ne peut pas être remplacé, contrairement à une carte bancaire. Une fois divulguées, elles le restent.
Le quotidien professionnel dans ces secteurs accroît ce risque. Le personnel passe d’un système à l’autre et utilise des appareils partagés ; il travaille sous la pression du temps, face à un patient ou à une classe, et le support informatique est souvent assuré par une seule personne pour l’ensemble de l’organisation. Les cybercriminels le savent bien, c’est pourquoi les fausses factures adressées aux administrations scolaires et les e-mails de faux fournisseurs envoyés aux établissements de soins continuent de porter leurs fruits.
C'est aussi pour cette raison que les simulations de hameçonnage ont toute leur place ici. Elles montrent, sans porter de jugement, ce qui se passe réellement lorsqu'un message convaincant arrive un mardi matin chargé. C'est bien plus honnête qu'un sondage demandant aux gens dans quelle mesure ils se considèrent vigilants.
L'urgence ne se limite pas aux soins et à l'éducation. La directive NIS 2 établit les mêmes exigences de base pour l'énergie, l'eau, les transports, l'industrie manufacturière, les services numériques, les déchets et l'alimentation, et elle en rend les dirigeants responsables. Les secteurs qui traitent les données les plus sensibles en ressentent tout simplement les effets en premier. La ligne de conduite pour tous les autres est la même : traiter les données d'autrui avec soin devient une exigence fondamentale plutôt qu'un atout permettant de se démarquer.
Comment développer la sensibilisation à la cybersécurité au sein d'une organisation
Pour développer un programme de sensibilisation à la sécurité solide au sein de votre organisation, vous devrez suivre les étapes suivantes.
Obtenez l'adhésion de la direction
Avant de lancer toute campagne de Security Awareness Training, assurez-vous d'obtenir le soutien de votre équipe de direction. Si la direction n'est pas impliquée, tout votre travail acharné sera vain au final. Si votre PDG ne s'en soucie pas, pourquoi le reste de l'entreprise se sentirait-il concerné ?
Partagez l'importance de la sensibilisation à la cybersécurité (ou partagez simplement cet article 😉 ) et établissez une cadence régulière pour les informer des projets de sécurité en cours.
Une fois que votre équipe de direction croit réellement en la nécessité de la sensibilisation à la cybersécurité, vous pouvez commencer à vous concentrer sur les « champions départementaux ». Il s'agit souvent de chefs d'équipe qui sont plus proches du reste de l'entreprise et qui peuvent avoir besoin de vous aider à mettre en œuvre des initiatives de sécurité. Ce sont les personnes par lesquelles vous communiquez les préoccupations et les nouvelles mesures de sécurité.
Si vous travaillez dans une grande organisation et que vous devez convaincre de nombreuses parties prenantes, il peut être utile de les suivre à l'aide d'un modèle de gestion des parties prenantes.
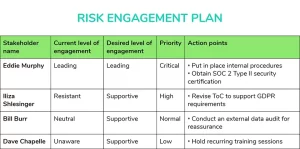
Lors de la présentation de vos plans à l'équipe de direction, il est important de préciser qu'il s'agit d'un programme à long terme. Si ce n'est pas clair, certaines personnes pourraient penser que vous organiserez un événement ponctuel. Mais votre programme de sensibilisation doit être un marathon, pas un sprint, pour être efficace.
Mettez en place des politiques et des procédures claires
Les politiques et procédures de sécurité constituent le fondement de la défense de toute organisation contre les cyberattaques. Ces politiques servent de lignes directrices qui définissent non seulement comment protéger les données, les systèmes et les réseaux, mais dictent également le comportement des employés dans le monde numérique.
Voici deux exemples de politiques de sécurité essentielles :
- Politique de contrôle d'accès aux données : Cette politique définit qui peut accéder aux données sensibles et dans quelles circonstances. Elle définit les rôles et les autorisations des utilisateurs, les méthodes d'authentification d'accès et les restrictions sur le partage des données. Cela empêche les personnes non autorisées de consulter et de modifier des informations confidentielles.
- Politique de mots de passe : Une politique de mots de passe robuste établit des directives pour la création et la gestion des mots de passe. Elle dicte les critères de complexité, d'expiration et de protection des mots de passe. Cela réduit le risque d'accès non autorisé aux comptes.
Vous avez également besoin de procédures claires sur la manière dont les employés doivent agir face à une cybermenace ou même à une violation.
Mettez en place des formations récurrentes pour les employés
Une fois que vous avez obtenu l'adhésion de l'équipe de direction, il est temps de mettre en place des formations de sensibilisation à la sécurité pour l'ensemble du personnel de l'entreprise. Au cours de ces formations, les employés doivent se familiariser avec toutes les cybermenaces pertinentes, que nous aborderons plus loin dans cet article.
Vous ne savez pas où en est votre équipe aujourd'hui ? Commencez par évaluer le niveau de sensibilisation à la sécurité de votre équipe : vous disposerez ainsi d'un point de référence clair pour mesurer vos progrès.
Lors de la recherche d'une solution de formation, tenez compte des aspects suivants :
- Optez pour une solution de formation basée sur la ludification. Un jeu de sensibilisation à la sécurité comme Guardey permet aux utilisateurs d'apprendre de manière active.
- Proposez des formations récurrentes. Les entreprises offrent souvent des formations annuelles qui donnent un rapide coup de pouce aux connaissances, mais n'entraînent pas de changement de comportement durable. Optez pour des solutions de formation qui proposent des modules hebdomadaires et concis.
- Assurez-vous d'offrir une formation sur toutes les menaces cybernétiques actuelles. Par exemple, si une solution de formation ne contient aucun contenu sur les menaces liées à l'IA, ce n'est pas la bonne solution. Les cybercriminels évoluent rapidement, ce qui signifie que votre solution de formation doit se développer tout aussi vite pour tenir vos employés informés.
Vous ne savez pas exactement à quoi ressemble une formation à la sensibilisation à la sécurité ?
Découvrez comment un défi hebdomadaire de 3 minutes, conçu en collaboration avec des hackers éthiques, permet de transformer la sensibilisation en une habitude que votre équipe conservera durablement.
Découvrez les formations à la sensibilisation à la sécuritéPrésentez votre programme avec un ton positif
Un ton négatif est souvent associé à la communication concernant la cybersécurité. Lorsque les employés échouent à un test de phishing ou n'obtiennent pas de bons résultats lors d'un Security Awareness Training, ils peuvent avoir l'impression d'être jugés ou même sanctionnés. C'est pourquoi il est essentiel de positionner votre programme comme un avantage à la fois pour votre organisation et pour l'employé.
Dans cet esprit, comprenez également que les gens ne se soucieront pas de votre programme de sécurité de la même manière que vous. Communiquer le pourquoi peut donc vraiment faire une grande différence. Dépeignez un tableau vivant de l'impact que peut avoir l'absence de programme de sensibilisation à la sécurité.
Mesurez ce qui change, et non ce que les gens savent
Le score d'un quiz vous indique ce dont une personne s'est souvenue pendant cinq minutes. Ce que vous voulez savoir, c'est ce qu'elle fait concrètement. Suivez le nombre de personnes qui cliquent sur un e-mail de hameçonnage simulé, celles qui le signalent et la rapidité avec laquelle elles le font, puis observez l'évolution de ces deux chiffres au fil des mois. Une équipe dont le taux de signalement augmente est une équipe qui a commencé à être vigilante, et c'est ce chiffre-là qu'il vaut la peine de présenter à votre direction.
Les changements de comportement sont progressifs ; il faut donc les évaluer sur plusieurs saisons plutôt que sur quelques semaines. Si vous avez établi une mesure de référence au début, vous disposez d'un point de comparaison fiable.
Quelles cybermenaces devraient être incluses dans la formation ?
La Security Awareness implique plus que le simple Phishing et la gestion des mots de passe. Lorsque vous formez votre personnel, vous devez vous assurer de couvrir toutes les cybermenaces auxquelles vous pourriez être confronté. Voici une liste loin d'être exhaustive qui vous donne une idée des menaces à inclure dans la formation.
- Attaques par hameçonnage: apprenez à votre équipe à repérer les e-mails d'hameçonnage et les liens suspects, et insistez sur l'importance de ne pas communiquer d'informations sensibles à des interlocuteurs inconnus. Vérifiez que le message a bien été assimilé en organisant régulièrement des simulations d'hameçonnage.
- Ransomware : Fournir des conseils sur l'identification des menaces de ransomware potentielles et souligner l'importance de sauvegarder régulièrement les données.
- Ingénierie sociale : Formez les employés à la prudence concernant le partage d'informations sensibles en personne, par téléphone ou en ligne, et à la vérification de l'identité des personnes demandant des données confidentielles.
- Sécurité des mots de passe : Promouvoir de bonnes pratiques en matière de mots de passe, notamment l'utilisation de mots de passe complexes et uniques, l'activation de l'authentification à deux facteurs et l'évitement du partage de mots de passe.
- Logiciels malveillants : Sensibilisez les employés aux risques liés au téléchargement de logiciels ou de fichiers provenant de sources non fiables et à l'importance d'utiliser un logiciel antivirus réputé.
- Menaces internes : Sensibiliser au potentiel d'actions malveillantes de la part d'employés ou de partenaires, en soulignant la nécessité d'une culture de vigilance et de confiance.
- Risques liés au BYOD (Bring Your Own Device) : Fournir des directives pour l'utilisation sécurisée des appareils personnels sur le lieu de travail et pour la reconnaissance des menaces de sécurité potentielles qui y sont associées.
- Gestion et protection des données : Formez les employés sur la manière de manipuler, stocker et transmettre correctement les données sensibles afin de prévenir les fuites de données et les accès non autorisés.
- Sécurité Wi-Fi : Sensibiliser les employés aux dangers de l'utilisation des réseaux Wi-Fi publics non sécurisés et à l'importance d'utiliser un réseau privé virtuel (VPN) si nécessaire.
- Sécurité des e-mails : Mettez en évidence les meilleures pratiques en matière d'e-mail, telles que la vérification des expéditeurs, ne pas ouvrir les pièces jointes ni cliquer sur les liens dans les e-mails suspects, et le signalement des tentatives de phishing.
Et la liste est encore longue. Si une solution de Security Awareness Training ne couvre pas certains des sujets ci-dessus, considérez-la comme incomplète et inadaptée.
En résumé
Contrairement à ce que l'on croit souvent, il est tout à fait possible de déjouer les pirates informatiques. Les entreprises soucieuses de leur sécurité sont tout simplement moins exposées aux cyberattaques. La plupart des piratages et des fuites de données sont encore dus à de simples erreurs humaines : cliquer sur des liens de hameçonnage, travailler depuis un réseau non sécurisé ou ne pas utiliser l'authentification à deux facteurs.
Pour établir une sensibilisation à la cybersécurité au sein de votre organisation, vous devriez envisager de proposer des Security Awareness Training réguliers. Cela permet à vos employés de se familiariser avec les plus grands risques cyber et d'agir en conséquence lorsqu'ils y sont confrontés.
Avec le jeu de sensibilisation à la sécurité de Guardey, votre équipe relève un défi hebdomadaire de 3 minutes sur un sujet de sécurité spécifique. Le jeu est conçu en collaboration avec des hackers éthiques et des pédagogues pour induire un changement de comportement durable. Vous pouvez dès maintenant commencer un essai gratuit de 14 jours.
Foire aux questions sur la sensibilisation à la sécurité
Qu'est-ce que la sensibilisation à la sécurité ?
La sensibilisation à la sécurité consiste, pour l'ensemble des membres de votre organisation, à comprendre les cybermenaces et à adopter un comportement sûr, tant dans l'environnement numérique que physique. Cela implique de savoir reconnaître les tentatives d'hameçonnage, de traiter les données sensibles avec précaution et de savoir comment réagir en cas de problème. Il s'agit d'une compétence qu'il faut entretenir au quotidien, et non d'un simple exercice ponctuel.
Pourquoi la sensibilisation à la sécurité est-elle importante ?
Environ 60 % de toutes les violations de sécurité impliquent un facteur humain, ce qui fait de vos collaborateurs le facteur déterminant entre une tentative d'attaque et un incident avéré. De plus, des réglementations telles que la directive NIS2 imposent aux organisations de former aussi bien leurs dirigeants que leurs collaborateurs.
À quelle fréquence les employés devraient-ils suivre une formation de sensibilisation à la sécurité ?
Mieux vaut des séances courtes et fréquentes que des séances longues et espacées. Une séance annuelle tombe dans l’oubli en quelques semaines, tandis que de courtes séances hebdomadaires permettent de maintenir les acquis à jour et de modifier progressivement les comportements. C’est précisément ce rythme qui transforme la prise de conscience en habitude.
Quelle est la différence entre la sensibilisation à la sécurité et la formation à la sensibilisation à la sécurité ?
L'objectif est de sensibiliser les employés à la sécurité : il s'agit de faire en sorte qu'ils identifient les cyberrisques et agissent en conséquence. La formation à la sensibilisation à la sécurité est le moyen d'y parvenir, grâce à un programme structuré qui permet d'acquérir progressivement des connaissances et d'adopter des comportements sûrs.
La sensibilisation à la sécurité diffère-t-elle entre le secteur de la santé et celui de l'éducation ?
Les menaces sont les mêmes, mais les conséquences ne le sont pas. Les établissements de soins et les écoles traitent des dossiers médicaux, des dossiers scolaires et des situations familiales ; ainsi, une fuite touche des personnes qui n’ont jamais choisi de prendre ce risque. La différence concrète réside dans la formation elle-même : des sessions courtes qui s’intègrent entre deux consultations ou deux cours, des exemples tirés de leur quotidien professionnel, et une culture où signaler une erreur est considéré comme normal et non comme un acte punissable. Les écoles primaires et secondaires néerlandaises, par exemple, s’alignent sur le « normenkader IBP », dans lequel la sensibilisation du personnel fait partie intégrante des normes.
Prêt à mettre ce guide en pratique ?
Testez-le avec votre propre équipe et découvrez en deux semaines qui sait repérer un e-mail de hameçonnage et qui clique dessus. L'essai est gratuit, et vous pouvez y mettre fin quand vous le souhaitez.
Essayez Guardey gratuitement pendant 14 jours


