

10 de setembro de 2026 • Cibersegurança
A maioria dos ciberataques não começa com um bloqueio forçado. Começam num dia de trabalho normal: alguém clica num link que parece ser de uma fatura, usa a mesma palavra-passe pessoal no trabalho ou envia um ficheiro através do Wi-Fi do aeroporto. Cerca de 60% de todos os ataques e fugas de dados envolvem um elemento humano como esse, de acordo com o Relatório de Investigação de Fugas de Dados da Verizon.
Isso parece uma má notícia, mas, na verdade, é discretamente a melhor notícia em matéria de cibersegurança. Nunca vais conseguir aplicar todas as atualizações de segurança a tempo, mas podes mudar o comportamento das pessoas. As organizações com uma cultura de segurança forte têm menos incidentes e detetam mais cedo os que ocorrem, porque os colaboradores percebem quando algo está errado e dizem o que se passa.
Este guia explica o que é a sensibilização para a segurança, porque é que se tornou um requisito legal para milhares de organizações europeias, onde os riscos são maiores e como criar um programa que mude comportamentos, em vez de ser só mais uma tarefa a riscar da lista.
Resumindo
- O que é: a sensibilização para a segurança é a capacidade que os teus colaboradores têm, no dia a dia, de reconhecer um risco cibernético e agir em conformidade, desde uma fatura estranha até um pedido que pareça demasiado urgente.
- Por que é importante: cerca de 60% das violações de segurança envolvem um fator humano, e o ransomware está presente em 88% das violações em pequenas e médias empresas.
- Já é lei: a NIS2 exige que os gestores recebam formação e prevê a formação de todos os colaboradores, e os Estados-Membros já transpuseram esse requisito para a legislação nacional.
- O que está em jogo: os setores da saúde e da educação têm dados pessoais sensíveis, por isso um clique descuidado afeta doentes, alunos e famílias, e não só a organização.
- O que funciona: apoio da direção, políticas claras, formações curtas e recorrentes e simulações realistas de phishing, tudo comunicado num tom positivo.
- O que não funciona: uma única sessão por ano. O conhecimento esmorece em poucas semanas e o comportamento nunca muda.
O que é security awareness: uma definição
Security awareness refere-se a uma compreensão das ciberameaças e das melhores práticas para salvaguardar informações e sistemas sensíveis. Implica reconhecer potenciais riscos, aderir a comportamentos seguros e manter-se informado sobre a evolução das ciberameaças para se proteger contra violações de dados, malware e outros desafios de segurança online.
Porque é que o security awareness é mais importante do que nunca
Há muitas ideias erradas sobre security awareness. Aqui estão algumas que ouvimos muito:
→ "A segurança é da responsabilidade do departamento de TI, não minha"
→ «Os cibercriminosos são muito avançados para que security awareness seja eficaz.»
→ "Os cibercriminosos só pirateiam grandes empresas, porque é que me iriam atingir a mim?"
→ "Os meus empregados não precisam de formação, são utilizadores experientes da Internet"
Como já foi dito na introdução deste artigo, cerca de 60% de todas as violações envolvem um elemento humano, de acordo com o Relatório de Investigações sobre Violações de Dados de 2025 da Verizon. Por mais software de cibersegurança que tenhas instalado, este não te protege de erros humanos, como clicar num link de phishing ou usar palavras-passe fracas. Isto significa que cada um dos colaboradores da tua organização tem a responsabilidade de manter os dados da empresa em segurança.
Muitas das tácticas utilizadas pelos criminosos informáticos não são tão avançadas como se pensa. Quando a tua equipa estiver ciente do básico, as hipóteses de uma violação de dados diminuem muito. Por exemplo, a maioria das fugas de dados ainda é causada por palavras-passe fracas e pela ausência de autenticação de dois factores.
Aqui tens um exemplo de um hacker ético a piratear o sistema de uma organização. Não com ferramentas sofisticadas, mas com engenharia social simples:
Se a tua organização estiver ciente destas ameaças e tiver os procedimentos corretos em vigor, é muito menos provável que ocorram exemplos de pirataria como este.
A maioria das grandes empresas investiu bastante em cibersegurança. É por isso que os cibercriminosos estão a alargar o seu raio de ação e a visar empresas de qualquer dimensão. O relatório da Verizon para 2025 mostra que o ransomware está envolvido em 88% das violações em pequenas e médias empresas, em comparação com 39% nas grandes organizações. E a pressão continua a aumentar: a Check Point registou uma média de 1 968 ataques por organização por semana em 2025, 70% mais do que em 2023.
Além disso, a sensibilização para a segurança é, cada vez mais, uma obrigação legal. A diretiva europeia NIS2 exige que os gestores frequentem formações sobre cibersegurança e espera que as organizações ofereçam formações semelhantes a todos os colaboradores. Os Estados-Membros transpuseram a diretiva para a legislação nacional, pelo que a obrigação recai agora sobre muito mais organizações do que as regras anteriores. Lê mais sobre os requisitos na nossa visão geral da NIS2.
Tudo isto significa que é obrigatório que empresas de todas as dimensões invistam em security awareness para toda a sua organização.
Onde a sensibilização para a segurança é mais importante: saúde e educação
Todas as organizações têm algo que vale a pena roubar, mas nem todos os fugas de informação causam os mesmos danos. Na área da saúde, uma única caixa de correio pode conter registos médicos, planos de cuidados e correspondência sobre o tratamento de alguém. Na educação, as escolas guardam registos dos alunos, informações sobre a situação familiar, relatórios de acompanhamento e fotografias de menores. Esse tipo de dados não pode ser substituído, como acontece com um cartão bancário. Uma vez divulgados, ficam divulgados para sempre.
O dia-a-dia desses setores aumenta o risco. Os funcionários alternam entre sistemas e dispositivos partilhados, trabalham sob pressão de tempo com um doente ou uma turma à sua frente, e o apoio informático é, muitas vezes, assegurado por uma única pessoa para toda a organização. Os atacantes sabem disso, e é por isso que as faturas falsas enviadas às administrações escolares e os e-mails de fornecedores dirigidos a instituições de cuidados de saúde continuam a funcionar.
É também por isso que as simulações de phishing merecem estar aqui. Elas mostram, sem culpar ninguém, o que realmente acontece quando uma mensagem convincente chega numa terça-feira de manhã agitada. Isso é muito mais honesto do que um inquérito a perguntar às pessoas o quão atentas acham que estão.
A urgência não se limita aos cuidados de saúde e à educação. A NIS2 estabelece os mesmos requisitos básicos para a energia, a água, os transportes, a indústria transformadora, os serviços digitais, os resíduos e os alimentos, e responsabiliza os gestores por isso. Os setores que lidam com os dados mais sensíveis são simplesmente os primeiros a sentir o impacto. A orientação para todos os outros é a mesma: tratar os dados das outras pessoas com cuidado está a tornar-se um requisito básico, em vez de algo que te faça destacar.
Como desenvolver security awareness dentro de uma organização
Para desenvolver um programa security awareness forte na tua organização, terás de seguir os seguintes passos.
Obtém a adesão da liderança
Antes de iniciares qualquer campanha em security awareness , certifica-te de que obténs o apoio da tua equipa de liderança. Se a liderança não estiver envolvida, todo o teu trabalho árduo será em vão no final. Se o teu CEO não se importa, porque é que o resto da empresa se deveria sentir investida?
Partilha a importância de security awareness (ou simplesmente partilha este artigo 😉 ) e cria uma cadência regular para os actualizares sobre os projectos de segurança em curso.
Quando a sua equipa de liderança acreditar verdadeiramente na necessidade da cibersegurança security awareness, pode começar a concentrar-se nos chamados campeões departamentais. Estes são muitas vezes chefes de equipa que estão mais próximos do resto da empresa e podem precisar de te ajudar a levar a cabo iniciativas de segurança. São as pessoas através das quais comunicas as preocupações e as novas medidas de segurança.
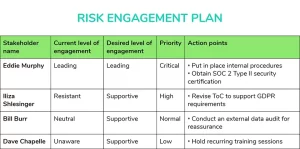
Se trabalhas numa organização maior e precisas de convencer muitas partes interessadas, pode ser útil registá-las num modelo de gestão das partes interessadas.
Ao apresentares os teus planos à equipa de liderança, é importante deixar claro que se trata de um programa a longo prazo. Se isto não for claro, algumas pessoas podem pensar que vais organizar um evento único. Mas, para ser eficaz, o teu programa de sensibilização tem de ser uma maratona e não um sprint.
Estabelece políticas e procedimentos claros
As políticas e os procedimentos de segurança são a base da defesa de qualquer organização contra ataques cibernéticos. Estas políticas servem como um conjunto de diretrizes que não só definem como proteger dados, sistemas e redes, mas também ditam como os funcionários se devem comportar no mundo digital.
Dois exemplos de políticas de segurança essenciais são:
- Política de controlo do acesso aos dados: Esta política define quem pode aceder a dados sensíveis e em que circunstâncias. Define as funções e as permissões dos utilizadores, os métodos de autenticação de acesso e as restrições à partilha de dados. Evita que pessoas não autorizadas visualizem e modifiquem informações confidenciais.
- Política de palavras-passe: Uma política de palavras-passe sólida estabelece diretrizes para a criação e gestão de palavras-passe. Determina critérios para a complexidade, expiração e proteção da palavra-passe. Isto reduz o risco de acesso não autorizado à conta.
Também precisas de procedimentos claros sobre como os funcionários devem agir quando confrontados com uma ameaça cibernética ou mesmo uma violação.
Cria uma formação recorrente para os empregados
Assim que tiveres o apoio da equipa de direção, está na hora de organizar formação em sensibilização para a segurança para toda a gente na organização. Durante estas formações, os colaboradores devem aprender sobre todas as ameaças cibernéticas relevantes, que vamos abordar mais adiante neste artigo.
Não sabes bem qual é a situação atual da tua equipa? Começa por fazer uma avaliação inicial do nível de sensibilização para a segurança e terás um ponto de partida claro para avaliar o progresso.
Quando procurares uma solução de formação, tem em conta os seguintes aspectos:
- Escolhe uma solução de formação baseada na gamificação. Um jogo de sensibilização para a segurança, como o Guardey, permite que os utilizadores aprendam de forma ativa.
- Oferece formação recorrente. Muitas vezes, as empresas oferecem formação anual que proporciona um rápido aumento de conhecimentos, mas não resulta numa mudança de comportamento duradoura. Procura soluções de formação que ofereçam formação semanal, de tamanho reduzido.
- Certifica-te de que ofereces formação sobre todas as ameaças cibernéticas actuais. Por exemplo, se uma solução de formação não tiver conteúdos sobre as ameaças da IA, não é a solução certa. Os cibercriminosos evoluem rapidamente, o que significa que a tua solução de formação deve evoluir com a mesma rapidez para manter os teus funcionários informados.
Não sabes bem como é, na prática, uma formação sobre sensibilização para a segurança?
Vê como um desafio semanal de 3 minutos, criado em colaboração com hackers éticos, transforma a sensibilização num hábito que a tua equipa mantém.
Descobre a formação em sensibilização para a segurançaEnquadra o teu programa com um tom positivo
Existe frequentemente um tom negativo associado à comunicação em torno de cyber security. Quando os funcionários falham um teste de phishing ou não obtêm pontuações elevadas durante a formação de sensibilização, podem sentir que vão ser julgados ou mesmo punidos por isso. É por isso que é fundamental posicionar o teu programa como algo que beneficia tanto a tua organização como o empregado.
Tendo isso em mente, compreende também que as pessoas não se preocupam com o seu programa de segurança da mesma forma que tu. Comunicar o porquê pode, portanto, fazer uma grande diferença. Mostra uma imagem vívida do impacto que pode ter quando não existe um programa security awareness .
Mede o que muda, não o que as pessoas sabem
A pontuação num questionário diz-te o que alguém se lembrou durante cinco minutos. O que queres saber é o que eles fazem. Acompanha quantas pessoas clicam num e-mail de phishing simulado, quantas o denunciam e com que rapidez, e depois observa esses dois números ao longo dos meses. Uma equipa cuja taxa de denúncias aumenta é uma equipa que começou a prestar atenção, e esse é o número que vale a pena apresentar à tua equipa de liderança.
O comportamento muda devagar, por isso pensa em termos de estações do ano, em vez de semanas. Se fizeste uma medição de referência no início, tens uma base fiável para comparar.
Que ciberameaças devem ser incluídas na formação?
Security awareness implica mais do que apenas phishing e a gestão de palavras-passe. Quando dás formação ao teu pessoal, tens de te certificar que abranges todas as ameaças cibernéticas que possas enfrentar. Aqui está uma lista que está longe de ser completa e que te dá uma ideia das ameaças que devem ser incluídas na formação.
- Ataques de phishing: Ensina a tua equipa a reconhecer e-mails de phishing e links suspeitos, e salienta a importância de não partilhar informações confidenciais com fontes desconhecidas. Verifica se a mensagem ficou bem gravada através de simulações recorrentes de phishing.
- Ransomware: Fornece orientações sobre a identificação de potenciais ameaças de ransomware e salienta a importância de fazer regularmente cópias de segurança dos dados.
- Engenharia social: Dá formação aos empregados para terem cuidado ao partilharem informações sensíveis pessoalmente, por telefone ou online e para verificarem a identidade das pessoas que pedem dados confidenciais.
- Segurança da palavra-passe: Promove práticas de palavras-passe fortes, incluindo a utilização de palavras-passe complexas e únicas, activando a autenticação de dois factores e evitando a partilha de palavras-passe.
- Malware: Educa os funcionários sobre os riscos de descarregar software ou ficheiros de fontes não fidedignas e a importância de utilizar software antivírus de boa reputação.
- Ameaças internas: Sensibilizar para a possibilidade de acções maliciosas por parte de funcionários ou parceiros, realçando a necessidade de uma cultura de vigilância e confiança.
- Riscos BYOD (Bring Your Own Device): Fornece orientações para a utilização segura de dispositivos pessoais no local de trabalho e reconhece as potenciais ameaças à segurança associadas aos mesmos.
- Tratamento e proteção de dados: Dá instruções aos empregados sobre como manusear, armazenar e transmitir corretamente dados sensíveis para evitar violações de dados e acessos não autorizados.
- Segurança Wi-Fi: Educa os empregados sobre os perigos da utilização de redes Wi-Fi públicas não seguras e a importância de utilizar uma rede privada virtual (VPN) quando necessário.
- Segurança do correio eletrónico: Destaca as melhores práticas de correio eletrónico, tais como verificar os remetentes de correio eletrónico, não abrir anexos ou clicar em ligações em mensagens de correio eletrónico suspeitas e comunicar tentativas de phishing .
E a lista continua. Se uma solução de formação security awareness não abranger alguns dos tópicos acima referidos, considera-a incompleta e não adequada.
O resultado final
Ao contrário do que se pensa, é possível, de facto, ser mais esperto do que os hackers. As organizações que se preocupam com a segurança têm simplesmente menos probabilidades de serem afetadas por ciberataques. A maioria dos ataques e fugas de dados continua a acontecer devido a simples erros humanos: clicar em links de phishing, trabalhar numa rede não segura ou não usar a autenticação de dois fatores.
Para estabelecer o ciberespaço security awareness na tua organização, deves considerar oferecer formação regular em security awareness . Isto permite que os teus empregados conheçam os maiores riscos cibernéticos e ajam em conformidade quando confrontados com um.
Com o jogo security awareness da Guardey, a tua equipa recebe um desafio semanal de 3 minutos sobre um tópico de segurança específico. O jogo é criado em colaboração com hackers éticos e pedagogos para conseguir uma mudança de comportamento duradoura. Podes começar agora um teste gratuito de 14 dias.
Perguntas frequentes sobre sensibilização para a segurança
O que é a sensibilização para a segurança?
A sensibilização para a segurança consiste na compreensão das ameaças cibernéticas e na adoção de comportamentos seguros por parte de todos na tua organização, tanto no âmbito digital como no físico. Significa saber identificar o phishing, lidar com dados confidenciais com cuidado e saber o que fazer quando algo corre mal. É uma competência que tens de manter, não um exercício pontual.
Por que é que a sensibilização para a segurança é importante?
Cerca de 60% de todas as violações envolvem um fator humano, o que faz com que os teus colaboradores sejam o fator decisivo entre uma tentativa de ataque e um incidente real. Além disso, legislação como a NIS2 exige que as organizações dêem formação tanto à gestão como aos colaboradores.
Com que frequência é que os colaboradores devem receber formação em sensibilização para a segurança?
É melhor fazer coisas curtas e frequentes do que longas e esporádicas. Uma sessão anual é esquecida em poucas semanas, enquanto os treinos curtos e semanais mantêm os conhecimentos atualizados e vão mudando o comportamento aos poucos. É exatamente esse ritmo que transforma a consciência num hábito.
Qual é a diferença entre sensibilização para a segurança e formação em sensibilização para a segurança?
O objetivo é a sensibilização para a segurança: colaboradores que reconheçam os riscos cibernéticos e tomem medidas em relação a eles. A formação em sensibilização para a segurança é o caminho para lá chegar, com um programa estruturado que desenvolve, passo a passo, os conhecimentos e os comportamentos seguros.
A sensibilização para a segurança é diferente nos setores da saúde e da educação?
As ameaças são as mesmas, mas as consequências não. As instituições de saúde e as escolas lidam com registos médicos, registos escolares e situações familiares, por isso uma fuga de dados afeta pessoas que nunca escolheram correr esse risco. A diferença prática está na própria formação: sessões curtas que cabem entre consultas ou aulas, exemplos tirados do próprio dia-a-dia de trabalho e uma cultura em que relatar um erro é normal, em vez de ser punido. As escolas primárias e secundárias holandesas, por exemplo, estão a trabalhar no sentido de cumprir o «normenkader IBP», em que a sensibilização do pessoal é uma das normas.
Pronto para pôr o guia em prática?
Experimenta com a tua própria equipa e vê, em duas semanas, quem consegue identificar um e-mail de phishing e quem clica nele. Podes experimentar de graça e parar quando quiseres.
Experimenta o Guardey gratuitamente durante 14 dias


