

9 de maio de 2024 - Cyber security
Como é que a tua equipa se sairia perante um e-mail de phishing convincente, um falso «diretor financeiro» numa videochamada ou uma pen USB no parque de estacionamento? Começa pelo questionário de cibersegurança de 20 perguntas que tens aqui em baixo (com respostas e pontuação incluídas) e, depois, usa um dos 13 questionários e jogos que tens mais abaixo para testar toda a gente na tua organização. Não é preciso registar-te.
O questionário sobre cibersegurança: 20 perguntas com respostas
São quatro rondas de cinco perguntas. Clica em cada pergunta para veres a resposta. Conta um ponto por cada resposta certa e vê a tua pontuação no final.
1.ª ronda: Phishing e e-mail (questões 1–5)
1. Recebes um e-mail do «teu banco» a pedir-te para verificares a tua conta dentro de 24 horas através de um link. O que fazes?
Denuncia isso sem clicar. Os bancos nunca verificam contas através de links de e-mail, e criar uma sensação de urgência é o truque de phishing mais antigo que existe.
2. Clicaste num link suspeito e parece que não aconteceu nada. Contas a alguém?
Sim, comunica isso imediatamente ao departamento de TI. Os minutos que se seguem a um clique são precisamente o momento em que ainda é possível limitar os danos, e uma cultura em que se pode admitir com segurança que se clicou é uma medida de segurança.
3. Recebes um e-mail de um fornecedor a informar que a conta bancária deles mudou e que vem com uma nova fatura em anexo. O endereço do remetente está correto. O que fazes?
Liga para o fornecedor pelo número que já tens registado, e não pelo número que está no e-mail. Os endereços de remetente corretos não são garantia de nada: a caixa de correio do fornecedor pode ter sido comprometida. As alterações aos dados bancários são o tipo mais dispendioso de comprometimento de e-mail empresarial.
4. Qual destas é a forma mais segura de verificar para onde leva um link?
Passa o cursor por cima (ou mantém premido no telemóvel) e lê o domínio completo antes da primeira barra. «guardey.com.login-secure.net» não é o guardey.com. Se tiveres dúvidas, digita tu mesmo o endereço.
5. Recebes uma mensagem no Microsoft Teams de uma conta externa que diz ser do suporte informático, a pedir-te para aprovares um pedido de autenticação multifator (MFA). E agora?
Ignora o pedido e denuncia-o. O departamento de TI nunca te pede para aprovares um pedido de autenticação que não tenhas iniciado. Trata-se de «fadiga da autenticação multifatorial» combinada com suplantação de identidade, a técnica por trás de várias grandes violações de segurança nos últimos anos.
2.ª ronda: Palavras-passe e contas (questões 6–10)
6. Qual é a palavra-passe mais segura: Summer2026!, Kd8$fLp2 ou sunset-marble-bicycle-forest?
A última. O comprimento supera a complexidade: uma frase-passe de quatro palavras é mais segura e mais fácil de memorizar do que uma palavra-passe curta e «complexa».
7. Usas a mesma palavra-passe forte para o teu e-mail de trabalho e para uma loja online. A loja online é alvo de um ataque. Qual é o nível de risco para a tua conta de trabalho?
É grave. Os ataques de «credential stuffing» testam combinações de e-mail e palavra-passe que vazaram em centenas de outros serviços, em questão de horas. A única solução é usar uma palavra-passe por conta, guardada num gestor de palavras-passe.
8. Qual é o método multifatorial mais resistente ao phishing: código por SMS, aplicação de autenticação ou chave de segurança física?
Chave de segurança de hardware (FIDO2/passkey). Só funciona no domínio verdadeiro, por isso uma página de login falsa não consegue capturá-la. As aplicações de autenticação são boas; os códigos por SMS são os mais fracos, porque podem ser interceptados ou alvo de engenharia social.
9. O teu navegador sugere que guardes uma palavra-passe para um sistema da empresa. Não há problema?
Só se a tua organização permitir e se o teu dispositivo estiver encriptado e bloqueado. Um gestor de palavras-passe dedicado, com uma palavra-passe mestra e autenticação multifator (MFA), é a melhor opção e permite que o departamento de TI revogue o acesso quando alguém sair da empresa.
10. Um colega está de férias e precisas de um ficheiro da conta dele. Ele envia-te a palavra-passe pelo WhatsApp. O que fazes?
Não o uses e pede à equipa de TI acesso partilhado da forma correta. Partilhar palavras-passe compromete a responsabilização: se algo correr mal nessa conta, ninguém consegue saber quem foi o responsável.
3.ª ronda: Dispositivos, dados e trabalho à distância (perguntas 11–15)
11. Encontras uma pen USB no parque de estacionamento com a etiqueta «Salários 2026». Conectas-a?
Nunca. Os ataques de isco aproveitam-se da curiosidade, e uma pen USB encontrada pode instalar malware assim que for ligada. Entrega-a ao departamento de TI.
12. Estás a trabalhar num café, ligado a uma rede Wi-Fi pública. O mínimo que deves fazer é o quê?
Usa a VPN da empresa (ou, pelo menos, certifica-te de que todos os sites usam HTTPS), desativa a partilha de ficheiros e não deixes o portátil sem vigilância. Melhor ainda: usa o hotspot do teu telemóvel em vez da rede do café.
13. Queres enviar uma lista de clientes para o teu e-mail pessoal para poderes trabalhar nela em casa. É permitido?
Não. Isso faz com que os dados pessoais saiam dos sistemas que a tua empresa controla e é um incidente ao abrigo do RGPD à espera de acontecer. Em vez disso, usa o método de acesso remoto aprovado.
14. O teu portátil mostra uma notificação de atualização num dia agitado. Instalas agora ou mais tarde?
Agora, ou, o mais tardar, ainda hoje. A maioria do malware aproveita-se de vulnerabilidades para as quais já existe uma correção. É por causa do «mais tarde» que os computadores ficam sem correções durante meses.
15. Imprimes um documento com dados de clientes e deixas-o na impressora durante uma hora. Isso é um incidente de segurança?
Sim, uma pequena. Qualquer pessoa que passe por lá pode lê-la ou levá-la. Recolhe as cópias imediatamente e tritura o que não precisares. A segurança física faz parte da segurança da informação.
4.ª ronda: Engenharia social e incidentes (questões 16–20)
16. O teu «CEO» manda-te uma mensagem no WhatsApp: é urgente, por favor, compra 4 cartões-presente, «eu pago-te hoje». E agora?
Verifica através de um canal em que já confias, como o número de telefone conhecido do CEO. Urgência, um canal invulgar e um pedido de pagamento: é o manual da fraude do CEO, tudo numa única mensagem.
17. Alguém com um colete de alta visibilidade à porta do escritório diz que é da empresa dos elevadores e pede-te para o deixares entrar. O que fazes?
Pede-lhes para se registarem na receção, tal como toda a gente. A técnica de «tailgating» funciona porque as pessoas não querem ser mal-educadas. O segredo está em ser educado e firme.
18. Recebes uma chamada do «departamento de fraude do banco» a dizer que a conta da tua empresa está a ser alvo de um ataque e que tens de transferir dinheiro para uma conta segura já. E agora?
Desliga e liga para o banco através do número que está no site deles ou no teu cartão. Os bancos nunca te pedem para transferir dinheiro para uma «conta segura». A urgência, juntamente com o pedido para transferir dinheiro, é o próprio padrão da fraude.
19. Recebes uma videochamada do diretor financeiro a pedir-te para fazeres um pagamento urgente e confidencial. O rosto e a voz parecem ser os dele. Isso é prova suficiente?
Não. Já houve casos em que utilizaram videochamadas com deepfake para roubar dezenas de milhões. Verifica por outro canal (liga de volta para um número que conheças) antes de fazeres qualquer pagamento, por mais real que a chamada pareça.
20. Dás por ti que enviaste um e-mail com dados pessoais para o destinatário errado. Qual é a sequência correta de ações?
Comunica o caso imediatamente ao teu responsável pela segurança ou pela privacidade e, depois, tenta recuperar a mensagem e contacta o destinatário. Ao abrigo do RGPD, a organização pode ter 72 horas para notificar a autoridade reguladora, por isso o prazo começa a contar quando comunicares o incidente, e não quando resolveres o problema.
A tua pontuação: o que significa
| Resultado | O que diz | O que fazer |
|---|---|---|
| 17–20 | És o colega a quem os outros deviam perguntar. Tens bons reflexos, especialmente no que diz respeito à verificação. | Partilha o questionário com a tua equipa. O elo mais fraco de uma organização raramente é a pessoa que tira 19 pontos. |
| 12–16 | Bases sólidas, com falhas que os atacantes procuram especificamente (normalmente palavras-passe, autenticação multifator ou verificação de pedidos). | Relê as respostas que não acertaste. Uma sessão curta por semana resolve essas lacunas num mês. |
| 7–11 | Sabes quais são os grandes riscos, mas provavelmente reagirias a um e-mail de phishing convincente ou a uma chamada urgente. | Começa por seguir a regra de verificação: qualquer pedido de dinheiro, dados ou acesso tem de ser confirmado através de um segundo canal. |
| 0–6 | És exatamente a pessoa que o agressor espera encontrar. Isso não é uma falha de caráter, é uma lacuna na formação. | Pede à tua organização formação contínua em sensibilização para a segurança, em vez de uma apresentação de slides anual. |
Ficaste com 17 ou mais? Os teus colegas são o verdadeiro teste.
Faz simulações realistas de phishing e desafios semanais com questionários para toda a tua equipa com o Guardey e descobre exatamente quem precisa de formação. Os resultados aparecem em tempo real.
Experimenta a tua equipa, grátis durante 14 diasOs 13 melhores questionários sobre cibersegurança para testares a tua equipa
Neste artigo, listamos os melhores cyber security quizzes para empregados que encontrámos.
- Guardey
- O elo mais fraco
- Circo cibernético
- Febre do futebol
- Roda de curiosidades sobre contraespionagem
- Perigo no espaço profundo
- Desafio de sensibilização cibernética 2024
- Hoxhunt
- NINJIO
- Phishing
- Lobo do Ártico
- Usecure
- Awaretrain
1. Guardey

O Guardey é um questionário sobre cibersegurança que leva os utilizadores numa viagem. Nos questionários semanais, os utilizadores podem fazer a sua empresa fictícia crescer, acertando no máximo de perguntas possível. Se errarem demasiadas perguntas, a sua empresa fictícia perde dinheiro e vê a sua reputação a deteriorar-se.
Cada pergunta é seguida de um feedback preciso para que os empregados aprendam com os erros que cometeram.
Ao fazer um teste de 3 minutos sobre cyber security todas as semanas, os empregados adquirem conhecimentos lentamente ao longo do tempo. Este é um método de aprendizagem muito mais eficaz do que uma formação anual, em que os participantes são inundados com informação que não conseguem reter durante mais de uma ou duas semanas.
O questionário Guardey abrange uma vasta gama de tópicos, incluindo
- Trabalho à distância
- Phishing
- Riscos da IA
- Fraude do diretor executivo
- Malware
- Actualizações de software
E a lista continua.
Os administradores podem adicionar os seus próprios questionários no sistema de gestão da aprendizagem (LMS) do Guardey. Isto é especialmente útil quando os teus empregados precisam de tomar precauções de segurança que são específicas da tua organização ou indústria.
Prós
- Testes semanais para uma utilização a longo prazo
- Adicionamos elementos de gamificação com um enredo e um quadro de líderes.
- Vasta gama de tópicos elaborados por hackers éticos e pedagogos
Contras
- Não é gratuito, mas é acessível e oferece um teste de 14 dias
Os questionários medem o conhecimento. O Guardey ajuda-te a desenvolvê-lo.
Um questionário diz-te em que ponto estás hoje. Os desafios semanais de 3 minutos do Guardey garantem que a pontuação continua a subir ao longo do ano.
Começa o teu período de teste gratuito de 14 dias2. O elo mais fraco
Outro questionário cyber security foi desenvolvido pela IS Decisions. Abrange uma vasta gama de tópicos e demorarás cerca de uma hora a responder a todas as perguntas.
O que eu mais gosto neste teste é o feedback direto que recebes depois de cada pergunta, algo que falta em muitos testes do cyber security . É elaborado e pontual, dando ao utilizador informações mais aprofundadas depois de responder a uma pergunta.
Como é relativamente curto — a menos que estejas à procura de um questionário para um evento único —, não é uma boa opção paraeducação cyber security a longo prazo.
Prós
- É grátis
- Feedback de alta qualidade
- Ideal para uma utilização única
Contras
- Elementos de gamificação limitados
- Não é uma opção a longo prazo
📚 Relacionadas: Os 16 melhores jogos security awareness para funcionários em 2024
3. Circo cibernético
Este teste cyber security foi elaborado pela Universidade Texas A&M, com base num tema de circo. O objetivo do teste é fazer com que os estudantes universitários aprendam sobre cyber security de forma divertida. O tema do circo é divertido, mas não se relaciona com as repercussões de um ataque informático na vida real.
Apesar de o questionário ter sido criado para estudantes, também tem conteúdos valiosos para os empregados.
Para além dos questionários, o circo cibernético também inclui alguns jogos, como o Hoop Shoot. Cada vez que respondes corretamente a uma pergunta do questionário, podes atirar uma bola de basquetebol, o que é um toque agradável.
Prós
- É grátis
- Inclui jogos adicionais
- Feedback instantâneo
Contras
- O tema do circo não é relevante para a maioria dos empregados
- Apenas uma solução para utilização a curto prazo
4. A febre do futebol
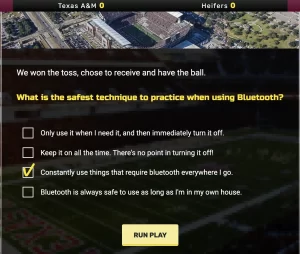
A Universidade A&M do Texas desenvolveu outro questionário chamado Football Fever, que é - adivinhaste - baseado num tema de futebol americano.
Durante o teste, recebes perguntas sobre cyber security , mas embaladas num tema de futebol americano. É inteligente e divertido, mas distrai-te um pouco das consequências que os ataques informáticos podem ter na vida real.
Se não responderes corretamente a uma pergunta ("Interceção!"), recebes um feedback instantâneo.
Mais uma vez, este questionário cyber security é uma forma divertida de refrescar os conhecimentos da tua equipa sobre cyber security durante um evento único, mas não é uma solução de formação a longo prazo.
Prós
- É grátis
- Recebe feedback instantâneo
- A história do futebol americano é divertida
Contras
- Não é uma solução de formação a longo prazo
- Um pouco infantil
📚 Relacionadas: Os melhores quizzes de engenharia social em 2024
5. Roda de curiosidades sobre contraespionagem
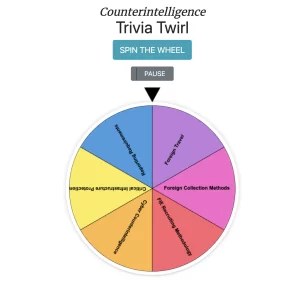
Quem é que não gosta de fazer girar a roda? É um toque agradável neste teste security awareness chamado Counterintelligence Trivia Twirl. Depois de girares a roda, é-te atribuído um questionário com perguntas sobre uma categoria específica. É um exercício único e divertido que podes fazer com os teus colegas, mas como pode ser completado em cerca de 20 minutos, não é uma solução para fins de formação a longo prazo.
Prós
- É grátis
- Rodar a roda é um bom toque de gamificação
Contras
- Não é uma solução a longo prazo para a formação
- Nem todas as ciberameaças relevantes estão cobertas
6. Perigo no espaço profundo
Outro teste security awareness para empregados com um tema criativo chama-se Deepspace Danger. O questionário faz parte de um jogo que se situa no espaço exterior. Podes ver uma série de vídeos animados que contam a história. Resumindo: tens de responder a perguntas sobre cyber security para regressares à Terra em segurança.
Como só há uma pergunta depois de cada vídeo, demora algum tempo a concluir.
Prós
- Concebido para um treino de longa duração
- Animações muito criativas
Contras
- O tema não está relacionado com o negócio
- Os vídeos ocupam muito tempo
- O preço desta solução não está indicado no sítio Web
7. Desafio de Sensibilização Cibernética 2026 (Departamento de Defesa dos EUA)
O Departamento de Defesa dos EUA também criou o seu próprio questionário cyber security . Por razões óbvias, o ciberespaço security awareness é essencial para os seus funcionários. O questionário faz parte de um jogo que parece um pouco desatualizado e utiliza vídeos animados. O questionário abrange uma vasta gama de tópicos, incluindo pens USB, engenharia social, phishing e muito mais.
Os vídeos estão um pouco desactualizados, o que faz com que os teus empregados demorem muito tempo a completá-los. No entanto, a qualidade das perguntas é boa.
Prós
- É grátis
- O enredo é baseado numa história real
Contras
- Os vídeos são demorados
- As animações estão desactualizadas
8. Hoxhunt

A Hoxhunt oferece um programa abrangente de formação em segurança para os colaboradores. O programa é um dos mais utilizados do género, com milhares de clientes. A Hoxhunt recorre a uma combinação de formação contínua, apoiada por testes e questionários para avaliar os conhecimentos de segurança de cada colaborador. Cada questionário de segurança da informação para os colaboradores foi concebido para testar a compreensão de cada um em relação aos materiais de formação da Hoxhunt, permitindo que as futuras sessões de formação sejam adaptadas ao nível de cada colaborador.
A Hoxhunt também usa ataques simulados e outros desafios para criar uma imagem mais holística do comportamento de segurança de um funcionário. Para a maioria dos funcionários, as formações serão altamente relevantes e úteis. No entanto, aqueles que já possuem um forte conjunto de cyber security habilidades podem achar o nível bastante básico.
Prós
- A gamificação através de pontuações de questionários e de uma tabela de classificação partilhada incentiva os utilizadores a envolverem-se com o material.
- A formação contínua garante que os utilizadores continuam a melhorar e a reter conhecimentos.
Contras
- Não é a opção mais económica, embora os clientes considerem que vale a pena o custo adicional.
- O baixo limite máximo de formação pode tornar o material menos relevante para os utilizadores qualificados.
📚 Relacionado: Testes de conformidade para funcionários
9. NINJIO

O principal trunfo da Ninjio Security Awareness são os seus vídeos de formação de alta qualidade, que transmitem a informação de uma forma envolvente e que fica na memória. Depois de cada vídeo, há um questionário de sensibilização para a segurança destinado aos colaboradores, com um conjunto de perguntas do tipo «verdadeiro ou falso» para o aluno responder.
Os participantes são pontuados de acordo com a exatidão das suas respostas - três pontos se acertarem em todas as perguntas na primeira tentativa, dois pontos se acertarem na segunda tentativa e um ponto se acertarem na terceira tentativa. Se um participante precisar de mais de três tentativas, não ganha pontos, mas tem de acertar em todas as perguntas antes de o questionário poder ser considerado concluído. Deve ser possível a qualquer utilizador completar um módulo com base na informação do vídeo de formação.
Prós
- Vídeos de formação polidos e divertidos
- Testes exaustivos com gamificação para recompensar os alunos atentos
- A automatização torna o funcionamento deste produto menos moroso
Contras
- Depois de um formando ter concluído um módulo e passado o teste, é difícil voltar atrás e ver os vídeos de formação novamente
10. Phishing

O Phished é uma plataforma de formação automatizada que tem como objetivo promover mudanças de comportamento através de formação, simulações, testes e questionários. Embora o Phished se concentre principalmente em e-mails maliciosos, também abrange uma série de outros vetores de ameaça na sua formação e nos seus alertas. O Phished usa aprendizagem automática para identificar os materiais de formação que serão mais úteis para cada aluno em particular e garante que eles compreenderam o conteúdo.
Os clientes da Phished estão, em geral, muito satisfeitos com o produto, citando a possibilidade de personalização da formação, a extensa biblioteca de vídeos e outros materiais e a sua eficácia geral na criação de uma base de funcionários conscientes da segurança. Testes regulares verificam se os alunos estão a progredir, utilizando perguntas de verdadeiro/falso e de escolha múltipla.
Prós
- Biblioteca de formação ampla e variada
- Questionários e testes interessantes
- Simulações convincentes do correio eletrónico phishing ajudam a manter os empregados atentos
Contras
- Falta de facilidade de utilização. Embora a interface do utilizador final seja bastante intuitiva, alguns clientes têm dificuldade em utilizar o painel de controlo
- A configuração pode ser complicada e demorada
11. Lobo do Ártico

Um dos principais intervenientes no espaço cyber security , a Arctic Wolf oferece uma gama de produtos e serviços valiosos como uma plataforma integrada. Estes incluem a sua solução Managed Security Awareness , que oferece formação como um serviço de concierge. Utilizando materiais de formação, simulações e testes e questionários envolventes, este serviço tem como objetivo criar uma mudança cultural e comportamental entre os funcionários para tornar a organização mais resistente às ameaças cibernéticas.
Ao responder a questionários de verdadeiro/falso e de múltipla escolha, os alunos podem ganhar pontos e subir na tabela de classificação. Isso incentiva o envolvimento dos alunos e fornece aos administradores informações valiosas sobre o seu progresso. A Arctic Wolf também oferece ferramentas de relatórios que ajudam os administradores a avaliar o progresso dos funcionários.
Prós
- O conteúdo de microaprendizagem mantém os utilizadores envolvidos sem ocupar muito tempo ou atenção
- A gamificação melhora a participação
- Os serviços de concierge tornam a implementação muito mais fácil, aliviando a tensão dos administradores
Contras
- O modelo de concierge da Arctic Wolf é caro, embora os clientes considerem que vale a pena o custo adicional
📚 Relacionadas: As 17 melhores soluções de questionários sobre privacidade de dados para funcionários
12. Usecure

Em comparação com produtos semelhantes, o Usecure é considerado um dos mais fáceis de implementar. É mais básico do que alguns dos seus concorrentes, mas proporciona uma formação de segurança completa e abrangente. Utilizando vídeos baseados em histórias e questionários regulares, o Usecure proporciona melhorias demonstráveis nos utilizadores security awareness. Os vídeos têm um estilo básico, utilizando animações e apresentações simples de desenhos animados para fornecer informações.
Existem também lições interactivas para melhorar o envolvimento. Após cada módulo de formação, os utilizadores recebem um breve questionário para verificar a sua compreensão. A Usecure fornece uma linha de base, para obter uma imagem geral dos conhecimentos dos funcionários em cyber security e uma medida do progresso que estão a fazer. A Usecure também tem uma série de outras funcionalidades que alguns clientes podem valorizar, como a monitorização da dark web para se antecipar a possíveis violações de segurança.
Prós
- A aprendizagem interactiva e os questionários tornam a formação mais interessante para os utilizadores finais
- Biblioteca de materiais muito extensa
- Monitorização da Dark Web
Contras
- Os materiais de formação são menos polidos do que os de alguns concorrentes e os desenhos animados podem parecer antiquados
- O serviço de apoio ao cliente nem sempre está disponível
13. Awaretrain

A Awaretrain é uma empresa de menor dimensão no sector da formação em segurança, mas está bem estabelecida, com dez anos de prestação de formação. Fornece uma biblioteca de 60 módulos de formação que podem ser montados em programas de formação personalizados. A Awaretrain actualiza regularmente a sua biblioteca de conteúdos, assegurando que se mantém relevante e inclui as ameaças actuais à segurança.
Todos os anos são acrescentados seis novos módulos. O conteúdo em si é bastante polido, cativante e concebido para prender a atenção dos alunos. Há uma combinação de lições de vídeo passivas e material mais interativo, como jogos e questionários. As lições aprofundadas demoram cerca de 15 minutos a concluir, enquanto os "snacks" de três minutos ajudam a manter os conhecimentos actualizados e introduzem pontos de segurança importantes de uma forma rápida e eficaz.
No geral, a formação é bem concebida e fácil de personalizar pelos clientes em programas de formação adequados. Cada módulo inclui pelo menos um questionário security awareness para os empregados. Os visuais são actualizados e memoráveis, e os certificados de conclusão podem ser entregues aos empregados como um estímulo moral. Por outro lado, esses vídeos de 15 minutos podem parecer uma palestra para alguns.
Prós
- Conteúdo variado e cativante
- Muitos jogos desafiantes, testes e questionários
- A extensa gamificação torna a aprendizagem agradável e incentiva o envolvimento
- Programas de formação personalizáveis
Contras
- Os vídeos de formação mais longos podem tornar a aprendizagem numa experiência passiva. Alguns avaliadores teriam preferido um conteúdo mais interativo
Os questionários cyber security valem o teu tempo?
Security awareness deve ser um elemento-chave de qualquer estratégia de cyber security . Não importa o quanto te esforçaste para configurar a melhor firewall e outros meios de proteção, há sempre um cibercriminoso que sabe como escapar por entre as fendas. E, nesse momento, queres que a tua equipa saiba como agir face a uma ameaça cibernética.
Um quiz cyber security é uma forma divertida de treinar a consciência dos teus empregados, enquanto os métodos mais tradicionais podem adormecer os teus empregados. No entanto, deves procurar uma solução que ofereça questionários regulares. Um teste único é útil, mas só com uma formação regular é que o conhecimento fica verdadeiramente na memória dos membros da tua equipa.
Que questionário sobre cibersegurança deves fazer?
Para uma avaliação rápida e individual, as 5 perguntas acima e os questionários gratuitos desta lista vão dar-te uma ideia de onde estás hoje. Para uma sessão pontual com a equipa, escolhe um dos formatos de jogo e transforma isso num evento. Mas se os resultados do questionário revelarem lacunas reais, um teste anual não vai colmatá-las. Para isso, é preciso formação curta e recorrente, e é exatamente essa lacuna que o Guardey preenche: um desafio de 3 minutos por semana, simulações de phishing entretanto e um painel que mostra a pontuação a melhorar de facto.
Perguntas mais frequentes
Este questionário sobre cibersegurança é gratuito?
Sim. As 20 perguntas acima podem ser utilizadas, copiadas e partilhadas com a tua equipa gratuitamente. Não é preciso registar-te.
Qual é a diferença entre um questionário sobre cibersegurança e um teste sobre cibersegurança?
Um questionário serve para testar os conhecimentos: sabes o que fazer? Um teste ou uma avaliação inicial mede o comportamento em toda a organização, normalmente através de uma simulação de phishing. Usa o questionário para dar início à conversa e um teste de sensibilização para a segurança para avaliar qual é, de facto, a situação da tua organização.
Posso receber um certificado?
Não é nesta página. Plataformas como a Guardey fornecem relatórios de conclusão por colaborador, que é o que os auditores pedem ao abrigo da NIS2 e da ISO 27001.
Com que frequência é que os colaboradores devem fazer um questionário sobre cibersegurança?
É melhor aprender pouco e com frequência do que muito e de vez em quando. Um questionário de três minutos todas as semanas mantém os conhecimentos atualizados; um módulo anual de 45 minutos é esquecido em poucas semanas.



