

9 de mayo de 2024 - Cyber security
¿Cómo se las arreglaría tu equipo ante un correo electrónico de phishing muy convincente, un «director financiero» falso en una videollamada o una memoria USB abandonada en el aparcamiento? Empieza con el cuestionario de ciberseguridad de 20 preguntas que aparece a continuación (con respuestas y puntuación incluidas) y, después, utiliza uno de los 13 cuestionarios y juegos que encontrarás más abajo para poner a prueba a todos los miembros de tu organización. No es necesario registrarse.
Cuestionario sobre ciberseguridad: 20 preguntas con respuestas
Cuatro rondas de cinco preguntas cada una. Haz clic en cada pregunta para ver la respuesta. Suma un punto por cada respuesta correcta y comprueba tu puntuación al final.
Ronda 1: Phishing y correo electrónico (preguntas 1 a 5)
1. Recibes un correo electrónico de «tu banco» en el que te piden que verifiques tu cuenta en un plazo de 24 horas a través de un enlace. ¿Qué haces?
Denúncialo sin hacer clic. Los bancos nunca verifican cuentas a través de enlaces de correo electrónico, y la falsa sensación de urgencia es el truco de phishing más antiguo que existe.
2. Has hecho clic en un enlace sospechoso y parece que no ha pasado nada. ¿Se lo cuentas a alguien?
Sí, comunícalo inmediatamente al departamento de informática. Los minutos posteriores a un clic son precisamente el momento en el que aún se puede limitar el daño, y una cultura en la que se pueda admitir sin miedo que se ha hecho clic es una medida de seguridad.
3. Recibes un correo electrónico de un proveedor en el que te informa de que ha cambiado su cuenta bancaria y te adjunta una nueva factura. La dirección del remitente es correcta. ¿Qué haces?
Llama al proveedor al número que ya tienes registrado, no al que figura en el correo electrónico. Que las direcciones de remitente sean correctas no es garantía de nada: la cuenta de correo del proveedor podría haber sido pirateada. Los cambios en los datos bancarios son el tipo más costoso de suplantación de identidad en el correo electrónico empresarial.
4. ¿Cuál de estas opciones es la forma más segura de comprobar a dónde lleva un enlace?
Pasa el cursor por encima (o mantén pulsado en el móvil) y lee el dominio completo antes de la primera barra. «guardey.com.login-secure.net» no es guardey.com. En caso de duda, escribe tú mismo la dirección.
5. Recibes un mensaje de Microsoft Teams procedente de una cuenta externa que dice ser del servicio de asistencia informática y te pide que apruebes una solicitud de autenticación multifactorial (MFA). ¿Qué haces ahora?
Rechaza la solicitud y denúnciala. El departamento de TI nunca te pide que apruebes una solicitud de autenticación que no hayas iniciado tú mismo. Se trata de «fatiga de la autenticación multifactorial» combinada con suplantación de identidad, la técnica que ha estado detrás de varias filtraciones de gran envergadura en los últimos años.
Ronda 2: Contraseñas y cuentas (preguntas 6-10)
6. ¿Cuál de estas contraseñas es más segura: «Summer2026!», «Kd8$fLp2» o «sunset-marble-bicycle-forest»?
La última. La longitud prevalece sobre la complejidad: una frase de acceso de cuatro palabras es más segura y más fácil de recordar que una contraseña corta «compleja».
7. Utilizas la misma contraseña segura tanto para tu correo electrónico del trabajo como para una tienda online. La tienda online sufre un ataque. ¿A qué riesgo se expone tu cuenta del trabajo?
Alto. Los ataques de «credential stuffing» prueban combinaciones filtradas de correo electrónico y contraseña en cientos de servicios diferentes en cuestión de horas. La única solución es utilizar una contraseña diferente para cada cuenta y guardarlas en un gestor de contraseñas.
8. ¿Qué método multifactorial es el más resistente al phishing: el código por SMS, la aplicación de autenticación o la llave de seguridad física?
Clave de seguridad de hardware (FIDO2/clave de acceso). Solo funciona en el dominio auténtico, por lo que una página de inicio de sesión falsa no puede capturarla. Las aplicaciones de autenticación son una buena opción; los códigos por SMS son los más vulnerables, ya que pueden ser interceptados o sueltos mediante ingeniería social.
9. Tu navegador te propone guardar una contraseña para un sistema de la empresa. ¿Te parece bien?
Solo si tu organización lo permite y tu dispositivo está cifrado y bloqueado. Un gestor de contraseñas específico con una contraseña maestra y autenticación multifactorial (MFA) es la mejor opción, ya que permite al departamento de TI revocar el acceso cuando alguien deja la empresa.
10. Un compañero está de vacaciones y necesitas un archivo de su cuenta. Te envía su contraseña por WhatsApp. ¿Qué haces?
No la utilices y solicita al departamento de TI el acceso compartido siguiendo el procedimiento adecuado. Compartir contraseñas socava la responsabilidad: si ocurre algún problema en esa cuenta, nadie podrá saber quién lo ha provocado.
Ronda 3: Dispositivos, datos y teletrabajo (preguntas 11-15)
11. Encuentras una memoria USB en el aparcamiento con la etiqueta «Salarios 2026». ¿La conectas?
Nunca. Los ataques de cebo se basan en la curiosidad, y un dispositivo encontrado puede instalar malware en cuanto se conecte. Entrégaselo al departamento de TI.
12. Estás trabajando en una cafetería conectada a una red Wi-Fi pública. ¿Qué es lo mínimo que deberías hacer?
Utiliza la VPN de la empresa (o, al menos, asegúrate de que todas las páginas web utilicen el protocolo HTTPS), desactiva el uso compartido de archivos y no dejes el portátil sin vigilancia. Mejor aún: utiliza el punto de acceso de tu móvil en lugar de la red de la cafetería.
13. Quieres enviar una lista de clientes a tu correo electrónico personal para poder trabajar en ella desde casa. ¿Está permitido?
No. Esto supone trasladar datos personales fuera de los sistemas que controla tu empresa y supone un riesgo de incidente relacionado con el RGPD. Utiliza, en su lugar, el método de acceso remoto autorizado.
14. Tu ordenador portátil te muestra una notificación de actualización en medio de un día ajetreado. ¿La instalas ahora o más tarde?
Ahora mismo, o como muy tarde ese mismo día. La mayor parte del malware aprovecha vulnerabilidades para las que ya existe un parche. Decir «más adelante» es lo que hace que los equipos permanezcan sin parches durante meses.
15. Imprimes un documento con datos de clientes y lo dejas en la impresora durante una hora. ¿Se trata de un incidente de seguridad?
Sí, uno pequeño. Cualquiera que pase por allí puede leerlo o llevárselo. Recoge las copias impresas de inmediato y tritura las que no necesites. La seguridad física forma parte de la seguridad de la información.
Ronda 4: Ingeniería social e incidentes (preguntas 16-20)
16. Tu «director general» te envía un mensaje por WhatsApp: es urgente, por favor, compra cuatro tarjetas regalo, «te lo devolveré hoy mismo». ¿Y ahora qué?
Compruébalo a través de un canal en el que ya confíes, como el número de teléfono conocido del director general. La urgencia, un canal inusual y una solicitud de pago: ahí tienes el manual del fraude del director general resumido en un solo mensaje.
17. Una persona con un chaleco reflectante que se encuentra en la puerta de la oficina dice que es de la empresa de ascensores y te pide que le dejes entrar. ¿Qué haces?
Pídeles que se registren en recepción como todo el mundo. La técnica de «seguir de cerca» funciona porque la gente no quiere ser descortés. La clave está en ser educado y firme.
18. Recibes una llamada del «departamento de fraude del banco» en la que te dicen que la cuenta de tu empresa está siendo objeto de un ataque y que debes transferir dinero a una cuenta segura de inmediato. ¿Qué haces ahora?
Cuelga y llama al banco al número que aparece en su página web o en tu tarjeta. Los bancos nunca te piden que transfieras dinero a una «cuenta segura». La urgencia, unida a la petición de transferir dinero, es en sí misma el patrón típico de un fraude.
19. Recibes una videollamada del director financiero en la que te pide que realices un pago urgente y confidencial. La cara y la voz coinciden. ¿Es eso una prueba?
No. Se han utilizado videollamadas con deepfakes para robar decenas de millones. Verifica la identidad a través de otro canal (vuelve a llamar a un número conocido) antes de realizar cualquier pago, por muy real que parezca la llamada.
20. Te das cuenta de que has enviado un correo electrónico con datos personales a un destinatario equivocado. ¿Cuál es el orden correcto de actuación?
Notifícalo inmediatamente a tu responsable de seguridad o de protección de datos y, a continuación, intenta recuperar el mensaje y ponte en contacto con el destinatario. Según el RGPD, la organización puede disponer de 72 horas para notificarlo a la autoridad reguladora, por lo que el plazo comienza a contar en el momento en que lo comunicas, no cuando lo solucionas.
Tu puntuación: qué significa
| Puntuación | Lo que dice | Qué hacer |
|---|---|---|
| 17-20 | Eres el compañero al que los demás deberían acudir. Tienes buenos reflejos, sobre todo en lo que se refiere a la verificación. | Comparte el cuestionario con tu equipo. El eslabón más débil de una organización rara vez es la persona que obtiene una puntuación de 19. |
| 12–16 | Fundamentos sólidos, con puntos débiles que los atacantes buscan específicamente (normalmente contraseñas, autenticación multifactorial o verificación de solicitudes). | Vuelve a leer las respuestas que te has saltado. Una sesión breve a la semana te permitirá subsanar estas lagunas en un mes. |
| 7–11 | Conoces los principales riesgos, pero probablemente actuarías ante un correo electrónico de phishing convincente o una llamada urgente. | Empieza por la norma de verificación: cualquier solicitud de dinero, datos o acceso debe confirmarse a través de un segundo canal. |
| 0–6 | Tú eres justo la persona que el agresor está esperando. Eso no es un defecto de carácter, sino una carencia en tu formación. | Pide a tu organización que te ofrezca formación continua en materia de concienciación sobre seguridad, en lugar de una presentación de diapositivas anual. |
¿Has obtenido una puntuación de 17 o más? Tus compañeros de trabajo son la verdadera prueba.
Realiza simulaciones realistas de phishing y pruebas semanales para todo tu equipo con Guardey, y descubre exactamente quién necesita formación. Los resultados se muestran en tiempo real.
Prueba tu equipo gratis durante 14 díasLos 13 mejores cuestionarios sobre ciberseguridad para poner a prueba a tu equipo
En este artículo, enumeramos los mejores cuestionarios cyber security para empleados que hemos encontrado.
- Guardey
- El eslabón más débil
- Cibercirco
- Fiebre del fútbol
- Trivial de Contrainteligencia
- Peligro en el espacio profundo
- Desafío de Ciberconcienciación 2024
- Hoxhunt
- NINJIO
- Phished
- Lobo Ártico
- Usecure
- Awaretrain
1. Guardey

Guardey es un cuestionario sobre ciberseguridad que lleva a los usuarios a emprender un viaje. En los cuestionarios semanales, los usuarios pueden hacer crecer su empresa ficticia acertando el mayor número posible de preguntas. Si se equivocan en demasiadas preguntas, su empresa ficticia pierde dinero y ve cómo su reputación se deteriora.
Cada pregunta va seguida de un feedback preciso para que los empleados aprendan de los errores cometidos.
Haciendo un cuestionario de 3 minutos sobre cyber security cada semana, los empleados van adquiriendo conocimientos poco a poco. Se trata de un método de aprendizaje mucho más eficaz que la formación anual, en la que se atiborra a los participantes con información que no pueden retener más de una o dos semanas.
El cuestionario de Guardey abarca una amplia gama de temas, entre ellos:
- Trabajo a distancia
- Phishing
- Riesgos de la IA
- Fraude al CEO
- Malware
- Actualizaciones de software
Y la lista continúa.
Los administradores pueden añadir sus propios cuestionarios en el sistema de gestión del aprendizaje (LMS) de Guardey. Esto es especialmente útil cuando sus empleados necesitan tomar precauciones de seguridad que son específicas de su organización o industria.
Pros
- Cuestionarios semanales para un uso prolongado
- Se han añadido elementos de gamificación con una historia y una tabla de clasificación.
- Amplia gama de temas elaborados por hackers éticos y pedagogos
Contras
- No es gratuita, pero es asequible y ofrece 14 días de prueba.
Los cuestionarios miden el conocimiento. Guardey lo fomenta.
Un cuestionario te permite saber en qué punto te encuentras hoy. Los retos semanales de 3 minutos de Guardey garantizan que tu puntuación siga subiendo durante todo el año.
Empieza tu prueba gratuita de 14 días2. El eslabón más débil
Otro cuestionario de cyber security ha sido elaborado por IS Decisions. Abarca una amplia gama de temas y le llevará aproximadamente una hora responder a todas las preguntas.
Lo que más me gusta de este cuestionario es la respuesta directa que recibes después de cada pregunta, algo de lo que carecen muchos cuestionarios de cyber security . Es elaborado y preciso, y ofrece al usuario información más detallada después de responder a una pregunta.
Debido a que es relativamente breve, a menos que busques un cuestionario para un evento puntual, no es una buena opción para la formación a largo plazo en ciberseguridad.
Pros
- Es gratis
- Información de calidad
- Ideal para un solo uso
Contras
- Elementos de gamificación limitados
- No es una opción a largo plazo
📚 Relacionados: Los 16 mejores juegos de security awareness para empleados en 2024
3. Cibercirco
Este cuestionario cyber security ha sido elaborado por la Universidad A&M de Texas y se basa en un tema circense. El objetivo del cuestionario es que los estudiantes universitarios aprendan sobre cyber security de forma lúdica. El tema del circo resulta entretenido, pero no guarda relación con las repercusiones reales de un ciberataque.
Aunque el cuestionario se creó para los estudiantes, también tiene contenido valioso para los empleados.
Aparte de los concursos, el cibercirco también incluye algunos juegos, como el Hoop Shoot. Cada vez que respondas bien a una pregunta, podrás lanzar una pelota de baloncesto, lo que es un detalle muy simpático.
Pros
- Es gratis
- Incluye juegos adicionales
- Respuesta instantánea
Contras
- El tema del circo no es relevante para la mayoría de los empleados
- Sólo una solución para un uso a corto plazo
4. Fiebre del fútbol
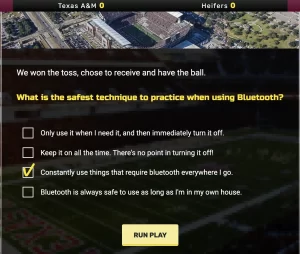
La Universidad A&M de Texas desarrolló otro concurso llamado Football Fever (Fiebre del fútbol), que se basa - lo has adivinado - en un tema de fútbol americano.
Durante el cuestionario, se plantean preguntas a cyber security , pero con un tema de fútbol americano. Es ingenioso y divertido, pero distrae un poco de las consecuencias reales que pueden tener los ciberataques.
Si no responde correctamente a una pregunta ("¡Intercepción!"), se le informa al instante.
De nuevo, este cuestionario de cyber security es una forma divertida de refrescar los conocimientos de su equipo sobre cyber security durante un evento puntual, pero no una solución de formación a largo plazo.
Pros
- Es gratis
- Recibe información al instante
- La historia del fútbol americano es entretenida
Contras
- No es una solución de formación a largo plazo
- Un poco infantil
📚 Relacionados: Los mejores concursos de ingeniería social en 2024
5. Trivia de Contrainteligencia
¿A quién no le gusta girar la rueda? Es un toque simpático en este concurso de security awareness llamado Counterintelligence Trivia Twirl. Después de girar la ruleta, se te asigna un cuestionario con preguntas sobre una categoría específica. Es un ejercicio divertido que se puede hacer una sola vez con los colegas, pero como se puede completar en unos 20 minutos, no es una solución para la formación a largo plazo.
Pros
- Es gratis
- Girar la ruleta es un bonito toque de gamificación
Contras
- No es una solución a largo plazo para la formación
- No se cubren todas las ciberamenazas relevantes
6. Peligro en el espacio profundo
Otro concurso security awareness para empleados con un tema creativo se llama Deepspace Danger. El cuestionario forma parte de un juego situado en el espacio exterior. Puedes ver un montón de largos vídeos animados que cuentan la historia. En resumen: tienes que responder correctamente a las preguntas de cyber security para volver sano y salvo a la Tierra.
Como sólo hay una pregunta después de cada vídeo, se tarda un rato en completarlo.
Pros
- Hecho para entrenamientos de larga duración
- Animaciones muy creativas
Contras
- El tema no está relacionado con la empresa
- Los vídeos ocupan mucho tiempo
- El precio de esta solución no se indica en el sitio web
7. Reto de Concienciación Cibernética 2026 (Departamento de Defensa de EE. UU.)
El Departamento de Defensa de Estados Unidos también creó su propio cuestionario cyber security . Por razones obvias, el ciberespacio security awareness es esencial para sus empleados. El cuestionario forma parte de un juego que parece algo anticuado y utiliza vídeos animados. El cuestionario cubre una amplia gama de temas, incluyendo memorias USB, ingeniería social, phishing, y más.
Los vídeos están algo desfasados, lo que hace que a sus empleados les lleve mucho tiempo completarlo. Sin embargo, la calidad de las preguntas es buena.
Pros
- Es gratis
- El argumento se basa en un caso real
Contras
- Los vídeos llevan mucho tiempo
- Las animaciones son anticuadas
8. Hoxhunt

Hoxhunt ofrece un programa integral de formación en seguridad para empleados. El programa es uno de los más utilizados de su tipo, con miles de clientes. Hoxhunt combina la formación continua con pruebas y cuestionarios para evaluar los conocimientos de seguridad de cada empleado. Cada cuestionario de seguridad de la información para empleados está diseñado para evaluar la comprensión que tiene cada persona de los materiales formativos de Hoxhunt, lo que permite adaptar las futuras sesiones de formación al nivel de cada empleado.
Hoxhunt también utiliza ataques simulados y otros retos para crear una imagen más holística del comportamiento de los empleados en materia de seguridad. Para la mayoría de los empleados, la formación será muy pertinente y útil. Sin embargo, los que ya tengan un sólido conjunto de conocimientos de cyber security podrían encontrar el nivel bastante básico.
Pros
- La gamificación a través de las puntuaciones de los cuestionarios y una tabla de clasificación compartida anima a los usuarios a comprometerse con el material.
- La formación continua garantiza que los usuarios sigan mejorando y reteniendo conocimientos.
Contras
- No es la opción más barata, aunque los clientes creen que merece la pena el coste adicional.
- El bajo techo de formación podría hacer que el material fuera menos relevante para los usuarios cualificados.
📚 Relacionados: Cuestionarios de cumplimiento para empleados
9. NINJIO

Lo que más destaca de Ninjio Security Awareness son sus vídeos formativos de gran calidad, que transmiten la información de una forma atractiva y fácil de recordar. Tras cada vídeo, hay un cuestionario sobre concienciación en materia de seguridad dirigido a los empleados, con una serie de preguntas de tipo «verdadero o falso» que el alumno debe responder.
Los participantes reciben una puntuación en función de la precisión de sus respuestas: tres puntos por acertar todas las preguntas en el primer intento, dos puntos por acertar las preguntas en el segundo intento y un punto por acertar en el tercer intento. Si un participante necesita más de tres intentos, no obtiene ningún punto, pero tiene que acertar todas las preguntas para que el cuestionario se considere completado. Cualquier usuario debería poder completar un módulo basándose en la información del vídeo de formación.
Pros
- Vídeos de formación pulidos y entretenidos
- Pruebas exhaustivas con gamificación para recompensar a los alumnos atentos
- La automatización hace que el manejo de este producto requiera menos tiempo
Contras
- Una vez que el alumno ha completado un módulo y aprobado el cuestionario, es difícil volver a ver los vídeos de formación.
10. Phished

Phished es una plataforma de formación automatizada cuyo objetivo es impulsar un cambio de comportamiento a través de cursos, simulaciones, pruebas y cuestionarios. Aunque Phished se centra principalmente en los correos electrónicos maliciosos, también aborda otros vectores de amenaza en sus cursos y alertas. Phished utiliza el aprendizaje automático para identificar los materiales formativos que resultarán más útiles para cada alumno en particular y se asegura de que estos hayan comprendido el contenido.
En general, los clientes de Phished están muy satisfechos con el producto, citando la posibilidad de personalizar la formación, la amplia biblioteca de vídeos y otros materiales y su eficacia general para crear una base de empleados conscientes de la seguridad. Los cuestionarios periódicos comprueban el progreso de los alumnos mediante preguntas de verdadero/falso y de opción múltiple.
Pros
- Amplia y variada biblioteca de formación
- Pruebas y exámenes atractivos
- Las convincentes simulaciones de correo electrónico de phishing ayudan a mantener alerta a los empleados.
Contras
- Falta de facilidad de uso. Aunque la interfaz de usuario final es bastante intuitiva, algunos clientes tienen problemas con el panel de control.
- La instalación puede ser complicada y llevar mucho tiempo
11. Lobo Ártico

Uno de los principales actores del espacio cyber security , Arctic Wolf ofrece una gama de valiosos productos y servicios como plataforma integrada. Entre ellos figura su solución gestionada Security Awareness , que ofrece formación como servicio de conserjería. Mediante el uso de materiales de formación, simulaciones y atractivas pruebas y cuestionarios, este servicio pretende crear un cambio cultural y de comportamiento entre los empleados para que la organización sea más resistente frente a las ciberamenazas.
Al completar cuestionarios de verdadero/falso y de opción múltiple, los alumnos pueden sumar puntos y ascender en la clasificación. Esto fomenta la participación de los alumnos y proporciona a los administradores información valiosa sobre su progreso. Arctic Wolf también ofrece herramientas de generación de informes que ayudan a los administradores a evaluar el progreso de los empleados.
Pros
- Los contenidos de microaprendizaje mantienen a los usuarios interesados sin ocuparles demasiado tiempo o atención.
- La gamificación mejora la participación
- Los servicios de conserjería facilitan la implantación y alivian la carga de los administradores.
Contras
- El modelo de conserjería de Arctic Wolf es caro, pero los clientes consideran que merece la pena.
📚 Relacionado: Las 17 mejores soluciones de cuestionarios de privacidad de datos para empleados
12. Usecure

En comparación con otros productos similares, Usecure se promociona como uno de los más fáciles de implantar. Es más básico que algunos de sus competidores, pero proporciona una formación en seguridad exhaustiva y completa. Mediante vídeos basados en historias y cuestionarios periódicos, Usecure proporciona mejoras demostrables en los usuarios security awareness. Los vídeos tienen un estilo básico, con sencillas animaciones de dibujos animados y presentaciones para transmitir la información.
También hay lecciones interactivas para mejorar el compromiso. Después de cada módulo de formación, los usuarios reciben un breve cuestionario para comprobar su comprensión. Usecure proporciona una base de referencia para obtener una imagen general de los conocimientos de los empleados en cyber security y una medida de los progresos que están realizando. Usecure también tiene otras funciones que algunos clientes pueden valorar, como la supervisión de la web oscura para anticiparse a cualquier posible brecha de seguridad.
Pros
- El aprendizaje interactivo y los cuestionarios hacen que la formación sea más atractiva para los usuarios finales.
- Amplísima biblioteca de materiales
- Supervisión de la web oscura
Contras
- Los materiales de formación están menos pulidos que los de algunos competidores y los dibujos animados pueden parecer anticuados.
- El servicio de atención al cliente no siempre está disponible
13. Awaretrain

Awaretrain es un actor más pequeño en la escena de la formación en seguridad, pero está bien establecido, con diez años de prestación de formación. Ofrece una biblioteca de 60 módulos de formación que pueden ensamblarse en programas de formación personalizados. Awaretrain actualiza su biblioteca de contenidos con regularidad, asegurándose de que sigue siendo pertinente e incluye las amenazas a la seguridad actuales.
Cada año se añaden seis nuevos módulos. El contenido en sí está bastante pulido, es atractivo y está diseñado para mantener la atención de los alumnos. Hay una combinación de lecciones pasivas en vídeo y material más interactivo, como juegos y cuestionarios. Las lecciones en profundidad duran unos 15 minutos, mientras que los "tentempiés" de tres minutos ayudan a mantener frescos los conocimientos e introducen puntos de seguridad importantes de forma rápida y eficaz.
En general, la formación está bien diseñada y es fácil de personalizar para los clientes en programas de formación adecuados. Cada módulo incluye al menos un cuestionario security awareness para los empleados. Los elementos visuales son actuales y fáciles de recordar, y se pueden entregar certificados a los empleados para levantarles la moral. En el lado negativo, esos vídeos de 15 minutos pueden parecer una conferencia para algunos.
Pros
- Contenidos variados y atractivos
- Un montón de juegos, pruebas y cuestionarios desafiantes
- La amplia gamificación hace que el aprendizaje sea ameno y fomenta el compromiso
- Programas de formación personalizables
Contras
- Los vídeos de formación más largos pueden convertir el aprendizaje en una experiencia pasiva. Algunos críticos habrían preferido un contenido más interactivo.
¿Merecen la pena los cuestionarios de cyber security ?
Security awareness debería ser un elemento clave de cualquier estrategia de cyber security . Por mucho que te hayas esforzado en configurar el mejor cortafuegos y otros medios de protección, siempre hay un ciberdelincuente que sabe cómo colarse por las rendijas. Y en ese momento, querrás que tu equipo sepa cómo actuar ante una ciberamenaza.
Un cuestionario en cyber security es una forma divertida de concienciar a sus empleados, mientras que los métodos más tradicionales pueden dormirlos. Sin embargo, debe buscar una solución que ofrezca cuestionarios periódicos. Un cuestionario de una sola vez es útil, pero sólo con una formación regular los conocimientos se quedan realmente grabados en los miembros de su equipo.
¿Qué cuestionario sobre ciberseguridad deberías utilizar?
Para una evaluación rápida e individual, las 5 preguntas anteriores y los cuestionarios gratuitos de esta lista te permitirán saber cuál es tu nivel actual. Para una sesión puntual en equipo, elige uno de los formatos de juego y conviértelo en todo un evento. Pero si los resultados del cuestionario revelan carencias reales, una prueba anual no las subsanará. Para ello se necesita una formación breve y periódica, y ese es precisamente el vacío que cubre Guardey: un reto de 3 minutos a la semana, simulaciones de phishing entre medias y un panel de control que muestra cómo la puntuación mejora realmente.
Preguntas más frecuentes
¿Este cuestionario sobre ciberseguridad es gratuito?
Sí. Las 20 preguntas anteriores se pueden utilizar, copiar y compartir con tu equipo de forma gratuita. No es necesario registrarse.
¿Cuál es la diferencia entre un cuestionario sobre ciberseguridad y una prueba sobre ciberseguridad?
Un cuestionario sirve para comprobar los conocimientos: ¿sabes qué hacer? Una prueba o evaluación inicial mide el comportamiento en toda la organización, normalmente mediante una simulación de phishing. Utiliza el cuestionario para iniciar el diálogo y una prueba de concienciación sobre seguridad para evaluar cuál es la situación real de tu organización.
¿Puedo obtener un certificado?
No desde esta página. Plataformas como Guardey ofrecen informes de finalización por empleado, que es lo que solicitan los auditores en el marco de las normas NIS2 e ISO 27001.
¿Con qué frecuencia deberían realizar los empleados un cuestionario sobre ciberseguridad?
Es mejor que los conocimientos sean breves y frecuentes que largos y esporádicos. Un cuestionario semanal de tres minutos mantiene los conocimientos al día; un módulo anual de 45 minutos se olvida en cuestión de semanas.



