

9 maggio 2024 - Cyber security
Come se la caverebbe il tuo team di fronte a un’e-mail di phishing molto convincente, a un falso “direttore finanziario” in videoconferenza o a una chiavetta USB abbandonata nel parcheggio? Inizia con il quiz sulla sicurezza informatica di 20 domande qui sotto (risposte e punteggio inclusi), poi utilizza uno dei 13 quiz e giochi riportati più in basso per mettere alla prova tutti i membri della tua organizzazione. Non è richiesta alcuna registrazione.
Il quiz sulla sicurezza informatica: 20 domande con le risposte
Quattro serie da cinque domande ciascuna. Clicca su ogni domanda per visualizzare la risposta. Assegna un punto per ogni risposta corretta e controlla il tuo punteggio alla fine.
1° round: Phishing ed e-mail (domande 1–5)
1. Ricevi un’e-mail da “la tua banca” che ti chiede di verificare il tuo conto entro 24 ore tramite un link. Cosa fai?
Segnalalo senza cliccare. Le banche non verificano mai i conti tramite link contenuti nelle e-mail, e l’urgenza fittizia è il trucco di phishing più vecchio che ci sia.
2. Hai cliccato su un link sospetto e sembra che non sia successo nulla. Ne parli con qualcuno?
Sì, segnalalo immediatamente al reparto IT. I minuti successivi a un clic sono proprio il momento in cui è ancora possibile limitare i danni, e una cultura in cui si possa ammettere tranquillamente di aver cliccato è un elemento di sicurezza.
3. Ricevi un’e-mail da un fornitore in cui ti comunica che il suo conto corrente è cambiato e allega una nuova fattura. L’indirizzo del mittente è corretto. Cosa fai?
Chiama il fornitore al numero che hai già in archivio, non a quello indicato nell’e-mail. Anche se l’indirizzo del mittente sembra corretto, non è una garanzia: la casella di posta del fornitore potrebbe essere stata compromessa. Le modifiche alle coordinate bancarie rappresentano il tipo più costoso di compromissione delle e-mail aziendali.
4. Qual è il modo più sicuro per verificare a quale pagina rimanda un link?
Passa il mouse sopra (o tieni premuto sul cellulare) e leggi l'intero dominio prima della prima barra singola. “guardey.com.login-secure.net” non è guardey.com. In caso di dubbio, digita tu stesso l'indirizzo.
5. Ricevi un messaggio su Microsoft Teams da un account esterno che dichiara di essere il supporto IT e ti chiede di approvare una richiesta di autenticazione a più fattori (MFA). Cosa fare?
Ignora la richiesta e segnalala. Il reparto IT non ti chiede mai di approvare una richiesta di autenticazione che non hai avviato tu. Si tratta di "stanchezza da MFA" unita all'usurpazione d'identità, la tecnica alla base di diverse gravi violazioni avvenute negli ultimi anni.
Seconda parte: Password e account (domande 6–10)
6. Qual è la password più sicura: Summer2026!, Kd8$fLp2 o sunset-marble-bicycle-forest?
L'ultimo punto. La lunghezza batte la complessità: una passphrase di quattro parole è più sicura e più facile da ricordare rispetto a una password breve ma “complessa”.
7. Utilizzi la stessa password complessa sia per la tua e-mail di lavoro che per un negozio online. Il negozio online subisce una violazione. A quanto ammonta il rischio per il tuo account di lavoro?
Elevato. Gli attacchi di “credential stuffing” provano a utilizzare le combinazioni di e-mail e password trapelate su centinaia di altri servizi nel giro di poche ore. L’unica soluzione è utilizzare una password diversa per ogni account e salvarle in un gestore di password.
8. Quale metodo di autenticazione a più fattori è il più resistente al phishing: il codice via SMS, l'app di autenticazione o la chiave di sicurezza hardware?
Chiave di sicurezza hardware (FIDO2/passkey). Funziona solo sul dominio originale, quindi una pagina di accesso contraffatta non può intercettarla. Le app di autenticazione sono affidabili; i codici via SMS sono il metodo più vulnerabile perché possono essere intercettati o oggetto di attacchi di ingegneria sociale.
9. Il tuo browser ti propone di salvare una password per un sistema aziendale. Va bene?
Solo se la tua organizzazione lo consente e il tuo dispositivo è crittografato e bloccato. Un gestore di password dedicato, dotato di password principale e autenticazione a più fattori (MFA), rappresenta l’opzione migliore e consente al reparto IT di revocare l’accesso quando un dipendente lascia l’azienda.
10. Un collega è in ferie e hai bisogno di un file dal suo account. Ti invia la password su WhatsApp. Cosa fai?
Non utilizzarlo e richiedi al reparto IT l'accesso condiviso seguendo la procedura corretta. La condivisione delle password compromette la tracciabilità: se qualcosa va storto in quell'account, nessuno potrà stabilire chi sia stato.
3ª sessione: Dispositivi, dati e lavoro da remoto (domande 11–15)
11. Nel parcheggio trovi una chiavetta USB con l'etichetta “Stipendi 2026”. La colleghi?
Mai. Gli attacchi di tipo “baiting” sfruttano la curiosità, e un dispositivo trovato può installare malware non appena si connette. Consegnalo al reparto IT.
12. Stai lavorando in un bar collegato alla rete Wi-Fi pubblica. Qual è il minimo che dovresti fare?
Utilizza la VPN aziendale (o almeno assicurati che tutti i siti utilizzino il protocollo HTTPS), disattiva la condivisione dei file e non lasciare il portatile incustodito. Meglio ancora: usa l’hotspot del tuo telefono invece della rete del bar.
13. Vuoi inviare un elenco di clienti al tuo indirizzo e-mail privato per poterci lavorare da casa. È consentito?
No. Questo comporta il trasferimento di dati personali al di fuori dei sistemi controllati dalla vostra azienda e rappresenta un rischio di violazione del GDPR. Utilizzate invece il metodo di accesso remoto approvato.
14. Durante una giornata intensa, il tuo portatile mostra una notifica di aggiornamento. Lo installi subito o più tardi?
Adesso, o al più tardi entro la giornata. La maggior parte dei malware sfrutta vulnerabilità per le quali esiste già una patch. È proprio il “più tardi” che fa sì che i computer rimangano senza patch per mesi.
15. Si stampa un documento contenente i dati dei clienti e lo si lascia sulla stampante per un’ora. Si tratta di un incidente di sicurezza?
Sì, uno piccolo. Chiunque passi di lì può leggerlo o prenderlo. Raccogli subito le copie cartacee e distruggi quelle che non ti servono. La sicurezza fisica fa parte della sicurezza delle informazioni.
Quarto round: Ingegneria sociale e incidenti (domande 16–20)
16. Il tuo “amministratore delegato” ti manda un messaggio su WhatsApp: è urgente, per favore acquista 4 buoni regalo, “ti rimborserò oggi stesso”. E adesso?
Verificate tramite un canale di cui vi fidate già, come il numero di telefono noto dell’amministratore delegato. Urgenza, canale insolito e richiesta di pagamento: ecco la ricetta classica della truffa dell’amministratore delegato, tutta racchiusa in un unico messaggio.
17. Una persona con un giubbotto ad alta visibilità, in piedi davanti alla porta dell’ufficio, dice di lavorare per la società che gestisce gli ascensori e ti chiede di farla entrare. Cosa fai?
Chiedi loro di registrarsi alla reception come tutti gli altri. La strategia del “tailgating” funziona perché le persone non vogliono risultare scortesi. L’importante è essere cortesi ma decisi.
18. Ricevi una chiamata dal “dipartimento antifrode della banca” che ti informa che il conto della tua azienda è sotto attacco e che devi trasferire immediatamente il denaro su un conto sicuro. Cosa fare?
Riattacca e chiama la banca al numero indicato sul loro sito web o sulla tua carta. Le banche non chiedono mai di trasferire denaro su un “conto sicuro”. L’urgenza unita alla richiesta di trasferire denaro è proprio il segno distintivo della truffa.
19. Il direttore finanziario ti chiama in videochiamata per chiederti di effettuare un pagamento urgente e riservato. Il volto e la voce corrispondono. È una prova sufficiente?
No. Le videochiamate deepfake sono state utilizzate per sottrarre decine di milioni. Verificate tramite un altro canale (richiamando un numero conosciuto) prima di effettuare qualsiasi pagamento, indipendentemente da quanto realistica possa sembrare la chiamata.
20. Ti accorgi di aver inviato un’e-mail contenente dati personali al destinatario sbagliato. Qual è la sequenza corretta di azioni da intraprendere?
Segnalalo immediatamente al responsabile della sicurezza o della privacy, poi cerca di recuperare il messaggio e contatta il destinatario. Ai sensi del GDPR, l’organizzazione potrebbe avere 72 ore di tempo per informare l’autorità di controllo, quindi il conteggio del tempo inizia nel momento in cui si segnala l’accaduto, non quando si risolve il problema.
Il tuo punteggio: cosa significa
| Punteggio | Cosa dice | Cosa fare |
|---|---|---|
| 17–20 | Sei il collega a cui gli altri dovrebbero rivolgersi. Hai ottimi riflessi, soprattutto quando si tratta di verifiche. | Condividi il quiz con il tuo team. L’anello più debole di un’organizzazione raramente è la persona che totalizza 19 punti. |
| 12–16 | Basi solide, con alcune lacune che gli hacker cercano specificatamente di sfruttare (di solito password, autenticazione a più fattori o verifica delle richieste). | Rileggi le risposte che hai sbagliato. Una breve sessione a settimana ti permetterà di colmare queste lacune nel giro di un mese. |
| 7–11 | Conosci i rischi principali, ma probabilmente cederesti alla tentazione di rispondere a un’e-mail di phishing convincente o a una telefonata urgente. | Si parte dalla regola di verifica: qualsiasi richiesta di denaro, dati o accesso viene confermata tramite un secondo canale. |
| 0–6 | Tu sei proprio la persona che l'aggressore sta cercando. Non si tratta di un difetto caratteriale, ma di una lacuna nella formazione. | Chiedi alla tua organizzazione di organizzare corsi di formazione continui sulla sicurezza, non una semplice presentazione annuale. |
Hai totalizzato 17 o più punti? I tuoi colleghi sono la vera prova del nove.
Con Guardey, esegui simulazioni realistiche di phishing e organizza quiz settimanali per tutto il tuo team, per capire esattamente chi ha bisogno di formazione. I risultati sono disponibili in tempo reale.
Metti alla prova il tuo team, gratis per 14 giorniI 13 migliori quiz sulla sicurezza informatica per mettere alla prova il tuo team
In questo articolo abbiamo elencato i migliori quiz di cyber security per i dipendenti che abbiamo trovato.
- Guardey
- L'anello più debole
- Circo cibernetico
- Febbre da calcio
- Il gioco delle curiosità del controspionaggio
- Pericolo nello spazio profondo
- Sfida di consapevolezza informatica 2024
- Hoxhunt
- NINJIO
- Pescato
- Lupo artico
- Usura
- Formazione consapevole
1. Guardingo

Guardey è un quiz sulla sicurezza informatica che accompagna gli utenti in un percorso. Attraverso quiz settimanali, gli utenti possono far crescere la loro azienda fittizia rispondendo correttamente al maggior numero possibile di domande. Se sbagliano troppe risposte, la loro azienda fittizia subisce perdite finanziarie e vede diminuire la propria reputazione.
Ogni domanda è seguita da un feedback preciso, in modo che i dipendenti imparino dagli errori commessi.
Facendo un quiz di 3 minuti su cyber security ogni settimana, i dipendenti accumulano le loro conoscenze lentamente nel tempo. Si tratta di un metodo di apprendimento molto più efficace rispetto a una formazione annuale in cui i partecipanti vengono riempiti di informazioni che non riescono a trattenere per più di una o due settimane.
Il quiz di Guardey copre un'ampia gamma di argomenti, tra cui:
- Lavoro a distanza
- Phishing
- Rischi dell'intelligenza artificiale
- Frode del CEO
- Malware
- Aggiornamenti software
E l'elenco continua.
Gli amministratori possono aggiungere i propri quiz nel sistema di gestione dell'apprendimento (LMS) di Guardey. Ciò è particolarmente utile quando i dipendenti devono prendere precauzioni di sicurezza specifiche per l'organizzazione o il settore.
Pro
- Quiz settimanali per un utilizzo a lungo termine
- Aggiunti elementi di gamification con una trama e una classifica
- Un'ampia gamma di argomenti messi a punto da hacker etici e pedagogisti
Contro
- Non è gratuito, ma è conveniente e offre una prova di 14 giorni.
I quiz misurano la consapevolezza. Guardey la sviluppa.
Un quiz ti permette di capire a che punto sei oggi. Le sfide settimanali di Guardey, della durata di 3 minuti, ti garantiscono un punteggio in continua crescita per tutto l'anno.
Inizia la tua prova gratuita di 14 giorni2. L'anello più debole
Un altro quiz di cyber security è stato sviluppato da IS Decisions. Copre un'ampia gamma di argomenti e ci vorrà circa un'ora per superare tutte le domande.
La cosa che mi piace di più di questo quiz è il feedback diretto che si ottiene dopo ogni domanda, cosa che manca in molti quiz di cyber security . È elaborato e puntuale, dando all'utente informazioni più approfondite dopo aver risposto a una domanda.
Poiché è relativamente breve, a meno che non si stia cercando un quiz per un evento occasionale, non è un'ottima opzione perla formazione a lungo termine cyber security .
Pro
- E' gratuito
- Feedback di alta qualità
- Ottimo per un utilizzo una tantum
Contro
- Elementi di gamification limitati
- Non è un'opzione a lungo termine
📚 Correlato: I 16 migliori giochi di security awareness per i dipendenti del 2024
3. Circo cibernetico
Questo quiz su cyber security è stato realizzato dall'Università A&M del Texas e si basa su un tema circense. Il quiz mira a far conoscere agli studenti universitari il sito cyber security in modo giocoso. Il tema del circo è un quiz divertente, ma non si riferisce alle ripercussioni reali di un attacco informatico.
Anche se il quiz è stato creato per gli studenti, contiene comunque contenuti preziosi anche per i dipendenti.
Oltre ai quiz, il circo cibernetico offre anche alcuni giochi come il Tiro a canestro. Ogni volta che si risponde correttamente a una domanda del quiz, si può lanciare un pallone da basket, il che è un tocco di classe.
Pro
- E' gratuito
- Viene fornito con giochi aggiuntivi
- Feedback immediato
Contro
- Il tema del circo non è rilevante per la maggior parte dei dipendenti
- Solo una soluzione per un utilizzo a breve termine
4. Febbre da calcio
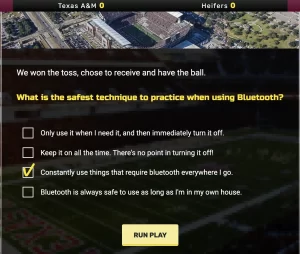
La Texas A&M University ha sviluppato un altro quiz, chiamato Football Fever, che si basa - come avete capito - sul tema del football americano.
Durante il quiz, vengono poste domande su cyber security , ma in tema con il football americano. È intelligente e divertente, ma distrae un po' dalle conseguenze reali che gli attacchi informatici possono avere.
Se non si risponde correttamente a una domanda ("Intercettazione!"), si riceve immediatamente un feedback.
Anche in questo caso, questo quiz cyber security è un modo divertente per rinfrescare le conoscenze del team su cyber security durante un evento unico, ma non è una soluzione di formazione a lungo termine.
Pro
- E' gratuito
- Ricevete un feedback immediato
- La trama del football americano è divertente
Contro
- Non è una soluzione di formazione a lungo termine
- Un po' infantile
📚 Correlato: I migliori quiz di ingegneria sociale del 2024
5. Girotondo di curiosità sul controspionaggio
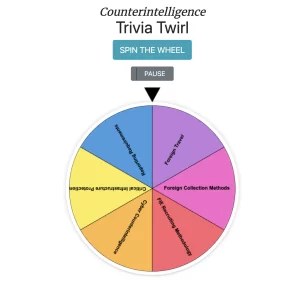
A chi non piace far girare la ruota? È un tocco di classe per questo quiz di security awareness chiamato Counterintelligence Trivia Twirl. Dopo aver fatto girare la ruota, viene assegnato un quiz con domande su una categoria specifica. È un esercizio divertente da fare una tantum con i colleghi, ma poiché può essere completato in circa 20 minuti, non è una soluzione per scopi di formazione a lungo termine.
Pro
- E' gratuito
- La ruota che gira è un bel tocco di gamification
Contro
- Non è una soluzione a lungo termine per la formazione
- Non sono coperte tutte le minacce informatiche rilevanti
6. Pericolo dello spazio profondo
Un altro quiz di security awareness per i dipendenti con un tema creativo si chiama Deepspace Danger. Il quiz fa parte di un gioco ambientato nello spazio. Si possono vedere molti lunghi video animati che raccontano la storia. In breve: bisogna rispondere alle domande di cyber security in modo corretto per tornare a terra sani e salvi.
Dato che c'è solo una domanda dopo ogni video, ci vuole un po' di tempo per completarlo.
Pro
- Realizzato per la formazione a lungo termine
- Animazioni molto creative
Contro
- Il tema non è legato al business
- I video richiedono molto tempo
- Il prezzo di questa soluzione non è indicato sul sito web.
7. Cyber Awareness Challenge 2026 (Dipartimento della Difesa degli Stati Uniti)
Anche il Dipartimento della Difesa degli Stati Uniti ha creato il proprio quiz cyber security . Per ovvie ragioni, il sito security awareness è essenziale per i suoi dipendenti. Il quiz fa parte di un gioco che sembra un po' datato e utilizza video animati. Il quiz copre un'ampia gamma di argomenti, tra cui le chiavette USB, l'ingegneria sociale, phishing e altro ancora.
I video sono un po' datati, il che rende il lavoro dei dipendenti un po' lungo. Tuttavia, la qualità delle domande è buona.
Pro
- E' gratuito
- La trama è basata su un vero affare
Contro
- I video richiedono molto tempo
- Le animazioni sono obsolete
8. Hoxhunt

Hoxhunt offre un programma completo di formazione sulla sicurezza per i dipendenti. Il programma è uno dei più diffusi nel suo genere, con migliaia di clienti. Hoxhunt utilizza una combinazione di formazione continua, supportata da test e quiz per valutare le conoscenze in materia di sicurezza di ciascun dipendente. Ogni quiz sulla sicurezza informatica destinato ai dipendenti è progettato per verificare la comprensione individuale dei materiali formativi di Hoxhunt, consentendo di adattare le future sessioni di formazione al livello specifico di ciascun dipendente.
Hoxhunt utilizza anche attacchi simulati e altre sfide per creare un quadro più olistico del comportamento dei dipendenti in materia di sicurezza. Per la maggior parte dei dipendenti, la formazione sarà estremamente pertinente e utile. Tuttavia, coloro che possiedono già una solida serie di competenze in cyber security potrebbero trovare il livello piuttosto elementare.
Pro
- La gamification attraverso i punteggi dei quiz e una classifica condivisa incoraggia gli utenti a impegnarsi con il materiale.
- La formazione continua garantisce che gli utenti continuino a migliorare e a conservare le conoscenze.
Contro
- Non è l'opzione più economica, anche se i clienti ritengono che valga la pena di pagare il costo aggiuntivo.
- Il basso tetto massimo di formazione potrebbe rendere il materiale meno rilevante per gli utenti esperti.
📚 Correlato: Quiz sulla conformità per i dipendenti
9. NINJIO

Il punto di forza principale di Ninjio Security Awareness è rappresentato dai suoi video formativi di altissima qualità, che trasmettono le informazioni in modo coinvolgente e facile da ricordare. Al termine di ogni video, viene proposto ai dipendenti un quiz sulla sensibilizzazione alla sicurezza, composto da una serie di domande vero/falso a cui lo studente deve rispondere.
I partecipanti ricevono un punteggio in base all'accuratezza delle loro risposte: tre punti per chi riesce a rispondere correttamente a tutte le domande al primo tentativo, due punti per chi riesce a rispondere correttamente alle domande al secondo tentativo e un punto per chi riesce a rispondere al terzo tentativo. Se un partecipante ha bisogno di più di tre tentativi, non ottiene alcun punto, ma deve comunque rispondere correttamente a tutte le domande prima che il quiz possa essere considerato completato. Ogni utente dovrebbe essere in grado di completare un modulo sulla base delle informazioni contenute nel video di formazione.
Pro
- Video di formazione lucidi e divertenti
- Test approfonditi con gamification per premiare gli studenti attenti
- L'automazione rende il funzionamento di questo prodotto meno dispendioso in termini di tempo
Contro
- Una volta che il discente ha completato un modulo e superato il quiz, è difficile tornare indietro e guardare di nuovo i video di formazione.
10. Pescato

Phished è una piattaforma di formazione automatizzata che mira a promuovere un cambiamento comportamentale attraverso corsi di formazione, simulazioni, test e quiz. Sebbene Phished si concentri principalmente sulle e-mail dannose, nei suoi corsi di formazione e nelle sue segnalazioni copre anche una vasta gamma di altri vettori di minaccia. Phished utilizza l'apprendimento automatico per identificare i materiali didattici più utili per un determinato partecipante e garantisce che questi abbia compreso i contenuti.
I clienti di Phished sono generalmente molto soddisfatti del prodotto, citando la personalizzazione della formazione, l'ampia libreria di video e altro materiale e la sua efficacia complessiva nel creare una base di dipendenti consapevoli della sicurezza. Quiz regolari verificano i progressi dei discenti, utilizzando domande vere/false e a scelta multipla.
Pro
- Ampia e variegata biblioteca di formazione
- Quiz e test coinvolgenti
- Simulazioni di e-mail convincenti su phishing aiutano a tenere i dipendenti sulle spine
Contro
- Mancanza di facilità d'uso. Mentre l'interfaccia dell'utente finale è abbastanza intuitiva, alcuni clienti hanno difficoltà a gestire il cruscotto di controllo.
- L'installazione può essere complicata e richiede molto tempo.
11. Lupo artico

Uno dei principali operatori del settore cyber security , Arctic Wolf offre una serie di prodotti e servizi di valore come piattaforma integrata. Tra questi, la soluzione Managed Security Awareness , che offre formazione come servizio di concierge. Utilizzando materiali formativi, simulazioni, test e quiz coinvolgenti, questo servizio mira a creare un cambiamento culturale e comportamentale tra i dipendenti per rendere l'organizzazione più resistente alle minacce informatiche.
Completando quiz vero/falso e a scelta multipla, gli studenti possono guadagnare punti e scalare la classifica. Questo incoraggia il coinvolgimento degli studenti e fornisce agli amministratori preziose informazioni sui loro progressi. Arctic Wolf fornisce anche strumenti di reporting che aiutano gli amministratori a valutare i progressi dei dipendenti.
Pro
- I contenuti di microapprendimento mantengono gli utenti impegnati senza occupare troppo tempo o attenzione
- La gamification migliora la partecipazione
- I servizi di tipo concierge semplificano l'implementazione, alleggerendo il lavoro degli amministratori.
Contro
- Il modello concierge di Arctic Wolf è costoso, anche se i clienti ritengono che valga il costo aggiuntivo
📚 Correlato: Le 17 migliori soluzioni di quiz sulla privacy dei dati per i dipendenti
12. Usare la sicurezza

Rispetto a prodotti simili, Usecure è considerato uno dei più facili da implementare. È più elementare di alcuni concorrenti, ma fornisce una formazione completa e approfondita sulla sicurezza. Utilizzando video basati su storie e quiz regolari, Usecure fornisce miglioramenti dimostrabili agli utenti security awareness. I video hanno uno stile elementare e utilizzano semplici animazioni e presentazioni di cartoni animati per fornire informazioni.
Ci sono anche lezioni interattive per migliorare il coinvolgimento. Dopo ogni modulo di formazione, gli utenti ricevono un breve quiz per verificare la loro comprensione. Usecure fornisce un baselining, per avere un quadro generale delle conoscenze dei dipendenti di cyber security e una misura dei progressi che stanno facendo. Usecure offre anche una serie di altre funzionalità che alcuni clienti potrebbero apprezzare, come il monitoraggio del dark web per anticipare eventuali violazioni della sicurezza.
Pro
- L'apprendimento interattivo e i quiz rendono la formazione più coinvolgente per gli utenti finali.
- Una biblioteca molto ampia di materiali
- Monitoraggio del dark web
Contro
- I materiali didattici sono meno curati di quelli di alcuni concorrenti e i cartoni animati possono sembrare datati.
- Il servizio clienti non è sempre disponibile
13. Formazione consapevole

Awaretrain è un attore minore nel panorama della formazione sulla sicurezza, ma è ben consolidato, con dieci anni di attività di formazione. Fornisce una libreria di 60 moduli di formazione che possono essere assemblati in programmi di formazione personalizzati. Awaretrain aggiorna regolarmente la sua libreria di contenuti, assicurando che siano sempre pertinenti e che includano le minacce alla sicurezza più attuali.
Ogni anno vengono aggiunti sei nuovi moduli. I contenuti sono abbastanza curati, coinvolgenti e pensati per attirare l'attenzione dei discenti. Vi è una combinazione di lezioni video passive e di materiale più interattivo, come giochi e quiz. Le lezioni approfondite richiedono circa 15 minuti per essere completate, mentre gli "spuntini" di tre minuti aiutano a mantenere le conoscenze fresche e a introdurre importanti punti di sicurezza in modo rapido ed efficace.
Nel complesso, la formazione è ben progettata e facile da personalizzare per i clienti in programmi di formazione adeguati. Ogni modulo comprende almeno un quiz security awareness per i dipendenti. Le immagini sono aggiornate e memorabili e i certificati di completamento possono essere consegnati ai dipendenti per aumentare il morale. Il lato negativo è che quei video di 15 minuti possono sembrare una lezione per alcuni.
Pro
- Contenuti vari e coinvolgenti
- Tantissimi giochi, test e quiz stimolanti
- Un'ampia gamification rende l'apprendimento piacevole e incoraggia il coinvolgimento.
- Programmi di formazione personalizzabili
Contro
- I video di formazione più lunghi possono rendere l'apprendimento un'esperienza passiva. Alcuni recensori avrebbero preferito contenuti più interattivi
I quiz di cyber security valgono il vostro tempo?
Security awareness dovrebbe essere un elemento chiave di qualsiasi strategia di cyber security . Per quanto vi siate impegnati a creare i migliori firewall e altri mezzi di protezione, c'è sempre un criminale informatico che sa come sfuggire alle maglie della rete. In quel momento, il vostro team deve sapere come agire di fronte a una minaccia informatica.
Un quiz di cyber security è un modo divertente per allenare la consapevolezza dei vostri dipendenti, mentre i metodi più tradizionali potrebbero farli addormentare. Tuttavia, è necessario cercare una soluzione che offra quiz regolari. Un quiz una tantum è utile, ma solo con una formazione regolare le conoscenze si imprimono davvero nei membri del team.
Quale quiz sulla sicurezza informatica dovresti fare?
Per una rapida valutazione individuale, le 5 domande sopra riportate e i quiz gratuiti presenti in questo elenco ti daranno un’idea della tua situazione attuale. Per una sessione una tantum con il team, scegli uno dei formati di gioco e trasformala in un evento. Ma se i risultati del quiz evidenziano vere e proprie lacune, un test annuale non basterà a colmarle. Ciò richiede una formazione breve e ricorrente, ed è proprio questa lacuna che Guardey colma: una sfida di 3 minuti a settimana, simulazioni di phishing nel frattempo e una dashboard che mostra il miglioramento effettivo del punteggio.
Domande frequenti
Questo quiz sulla sicurezza informatica è gratuito?
Sì. Le 20 domande riportate sopra possono essere utilizzate, copiate e condivise con il tuo team gratuitamente. Non è richiesta alcuna registrazione.
Qual è la differenza tra un quiz sulla sicurezza informatica e un test sulla sicurezza informatica?
Un quiz verifica le conoscenze: sai cosa fare? Un test o una valutazione iniziale misura il comportamento a livello dell’intera organizzazione, solitamente tramite una simulazione di phishing. Utilizza il quiz per avviare il dialogo e un test di sensibilizzazione alla sicurezza per valutare la situazione reale della tua organizzazione.
Posso ottenere un certificato?
Non da questa pagina. Piattaforme come Guardey forniscono report di completamento per ciascun dipendente, proprio ciò che gli auditor richiedono ai sensi delle norme NIS2 e ISO 27001.
Con quale frequenza i dipendenti dovrebbero sostenere un quiz sulla sicurezza informatica?
Meglio breve e frequente che lungo e sporadico. Un quiz di tre minuti ogni settimana mantiene vive le conoscenze; un modulo annuale di 45 minuti viene dimenticato nel giro di poche settimane.



