Gli hacker adorano i commercialisti. Il bottino che possono ottenere è enorme rispetto a quello di altre professioni. Formate il vostro team affinché sappia riconoscere gli attacchi che prendono di mira il vostro studio e i vostri clienti.
Non sono necessarie informazioni sul pagamento.






Sappiamo che siete impegnati a gestire le finanze dei vostri clienti. Ma siamo seri per un momento: la cybersecurity è un tema molto attuale ed è importante che voi e i vostri clienti siate protetti dalle minacce informatiche.
In qualità di esperti di cybersecurity, comprendiamo le sfide che voi e i vostri clienti dovete affrontare. Dai dati finanziari sensibili al furto di dati, ne abbiamo viste di tutti i colori e abbiamo la soluzione che vi serve per stare al sicuro.

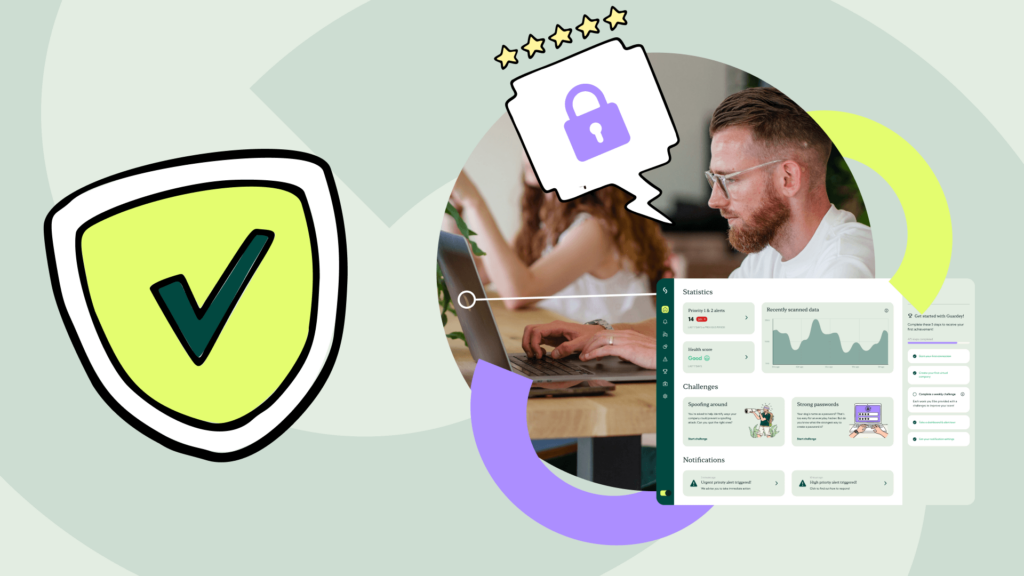
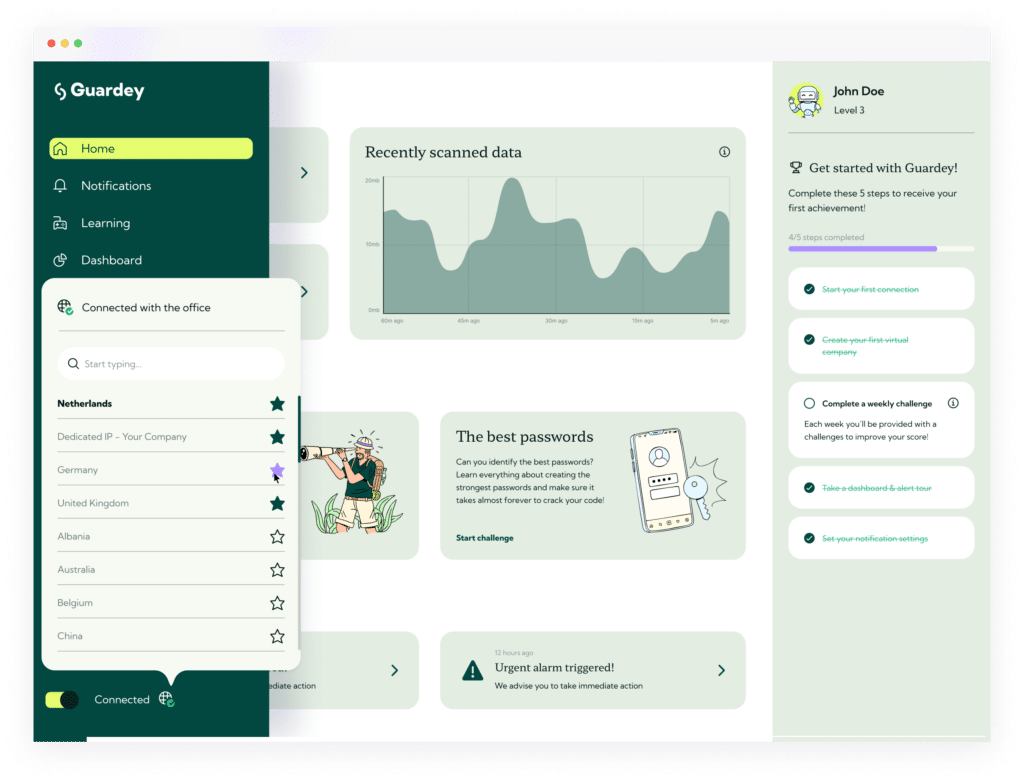
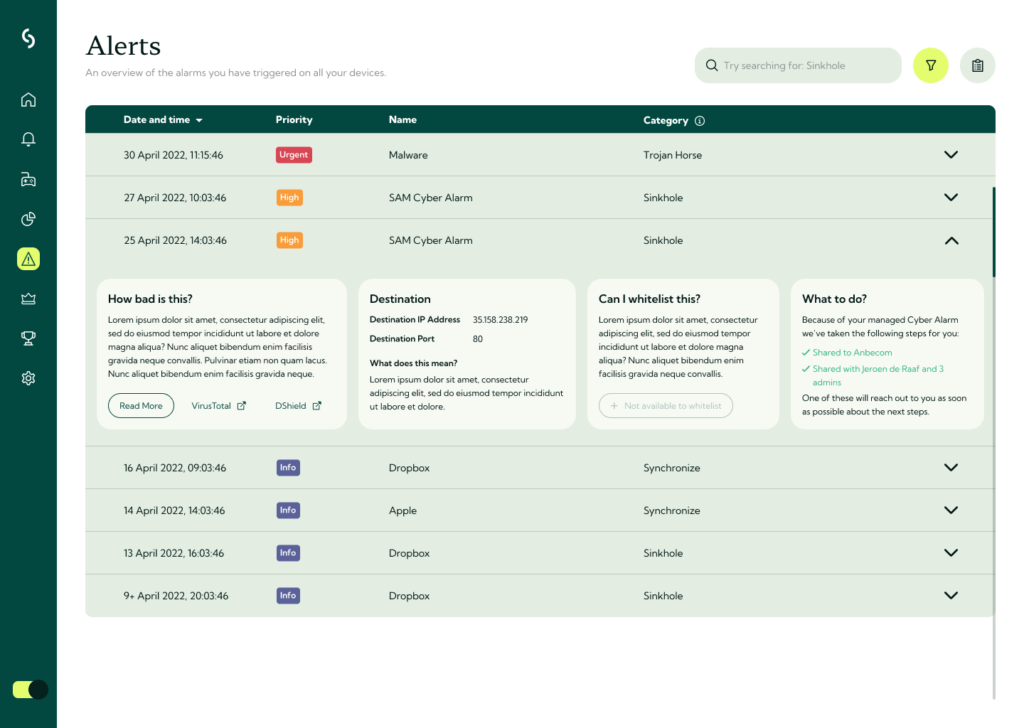
Guardey forma il tuo team a riconoscere il phishing, le frodi sulle fatture e le truffe del CEO in pochi minuti alla settimana, e ti fornisce i report richiesti dai tuoi clienti, dalla tua compagnia assicurativa e dalla normativa NIS2. Così puoi concentrarti su ciò che sai fare meglio: gestire le finanze dei tuoi clienti!
La maggior parte degli attacchi ai studi contabili ha inizio con un’e-mail: una fattura falsa, un cliente che chiede di modificare le coordinate bancarie, una pagina di accesso che sembra autentica. Guardey forma il vostro team a individuarli, sia che lavorino in ufficio, da casa o presso un cliente.

"L'aumento della partecipazione alla formazione è stato fantastico. I dipendenti hanno persino organizzato le loro piccole gare di Guardey a livello interno. Abbiamo la classifica a livello aziendale, ma i team stessi ora organizzano le loro piccole gare nelle chat di gruppo di Microsoft Teams. Guardey ha fatto emergere la natura competitiva dei dipendenti".
Jonathan Farrell
Responsabile dell'informazione e della garanzia di qualità presso Inexto
"La nostra compagnia di assicurazione informatica AIG ci chiede di formare il nostro personale. A loro piace molto il fatto che usiamo Guardey perché si fa formazione ogni settimana e si apprende un'ampia gamma di argomenti diversi su cyber security ".

Geertjan van der Meer
Assistente contabile
"Insieme al team di Guardey, abbiamo ideato un'e-mail incentrata su un buono regalo di Natale che inviamo ogni anno. Ero curioso di sapere come avrebbero reagito i nostri dipendenti. È emerso che molti dipendenti hanno cliccato sul link phishing e hanno persino inserito dati personali. Questo ci ha fatto capire che dovevamo iniziare a formare security awareness".
Marcel Versluis
Responsabile IT
"Guardey non richiede un grande investimento di tempo da parte degli utenti. Ci siamo concentrati solo su questo aspetto, perché molti insegnanti hanno già calendari pieni. Una sfida di Guardey richiede non più di 5 minuti".

Frieda nel cortile
Responsabile delle politiche informaticheLa gamification consiste nell'aggiungere elementi di gioco in ambienti non di gioco, come la formazione su security awareness , per aumentare la partecipazione e favorire l'apprendimento attivo.
La formazione tradizionale su security awareness può spesso risultare arida e noiosa. Con la gamification, la complessa materia viene trasformata in un'esperienza coinvolgente e memorabile.
Integrando elementi di gioco come sfide, quiz e ricompense, si incentivano gli utenti ad apprendere attivamente. Ciò rende la formazione più piacevole e favorisce un senso di competizione e di realizzazione. Questa combinazione favorisce una migliore ritenzione e applicazione delle conoscenze di cyber security .
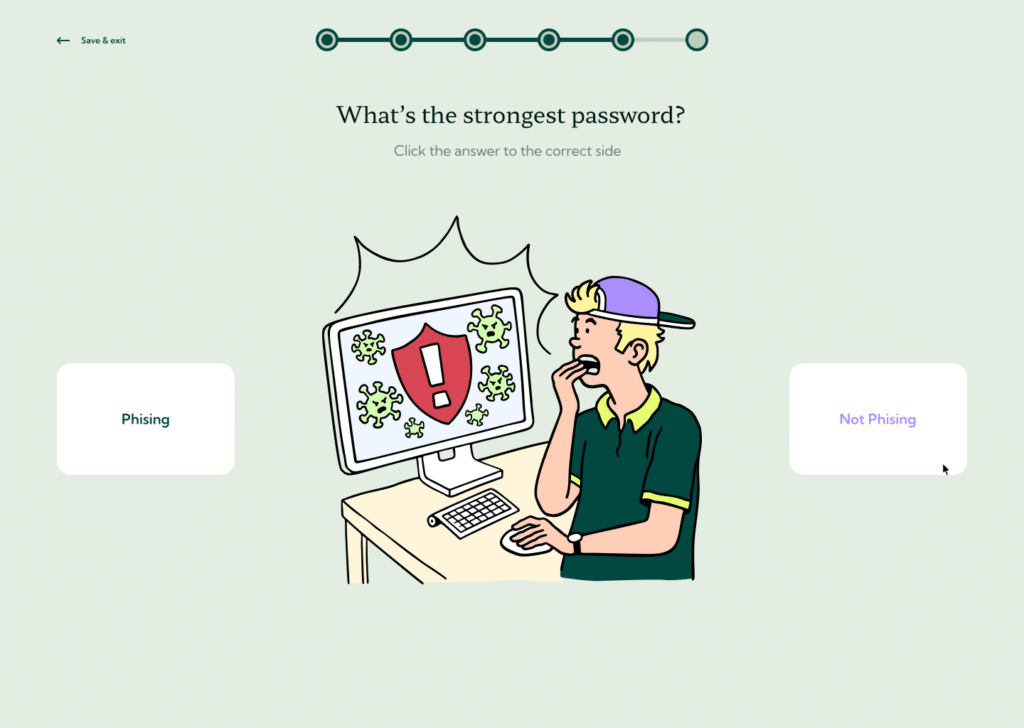
Le ricerche dimostrano che fino al 90% delle nozioni apprese durante una formazione annuale o addirittura trimestrale vengono dimenticate nel giro di poche settimane. Guardey è stato costruito per tenere gli utenti al corrente delle minacce informatiche 365 giorni all'anno. Il gioco prevede sfide brevi e settimanali che aumentano lentamente le conoscenze dell'utente e alla fine portano a un cambiamento duraturo del comportamento.
Guardey copre un'ampia gamma di argomenti per formare gli utenti su tutte le minacce informatiche attualmente rilevanti, realizzate in collaborazione con hacker etici e pedagoghi. Gli argomenti trattati includono phishing, il lavoro da remoto, la sicurezza delle password, le frodi dei CEO, il ransomware, lo smishing e molto altro ancora.
Ogni sfida richiede fino a tre minuti per essere completata.
Sì. Le norme ISO27001, NIS2 e GDPR richiedono che tutti i dipendenti ricevano una formazione adeguata su security awareness . Guardey è sempre aggiornata sulle ultime minacce informatiche, sulle politiche e sulle procedure.
La formazione sulla consapevolezza della cybersecurity è fondamentale per tutti i dipendenti, non solo per ruoli specifici. Ogni membro del personale può potenzialmente essere un bersaglio o un punto di ingresso inconsapevole per gli attacchi informatici. La formazione contribuisce a creare una cultura incentrata sulla sicurezza e a ridurre al minimo i rischi per l'intera organizzazione.
Mentre alcuni ruoli possono richiedere una formazione specializzata, un livello di formazione di base dovrebbe essere accessibile a tutti.
Guardey è disponibile in inglese, olandese, italiano, francese, spagnolo, tedesco, polacco, svedese e danese.


 App Store
 Play Store