

Security awareness formazione
Sfide ludiche della durata di tre minuti, simulazioni di phishing e reportistica pronta per gli audit. Soddisfa l’obbligo di formazione previsto dall’articolo 21 per ogni dipendente.
Il NIS2 riguarda un numero di organizzazioni più ampio di quanto molti si aspettino: 18 settori, a partire da 50 dipendenti o 10 milioni di euro di fatturato, in alcuni casi indipendentemente dalle dimensioni. E se sei fornitore di un’organizzazione che rientra nel campo di applicazione, i suoi obblighi si estendono anche a te attraverso il contratto.
Sfide ludiche della durata di tre minuti, simulazioni di phishing e reportistica pronta per gli audit. Soddisfa l’obbligo di formazione previsto dall’articolo 21 per ogni dipendente.
Brevi moduli sulle disposizioni dell'articolo 20 relative agli obblighi dell'organo di amministrazione, con un attestato che potrai utilizzare come prova della formazione ricevuta in qualità di amministratore.
Guardey è sviluppato e ospitato interamente all’interno dell’UE, pertanto i tuoi dati di addestramento rimangono sotto la giurisdizione europea. Non vengono effettuati trasferimenti al di fuori dell’UE, garantendoti così la massima trasparenza in merito alla residenza dei dati e al GDPR.

Le sfide da tre minuti invogliano i dipendenti a continuare a partecipare, invece di far loro temere l’ennesimo corso obbligatorio. Serie di risultati positivi, livelli e ricompense trasformano la sensibilizzazione alla sicurezza in un’abitudine duratura.
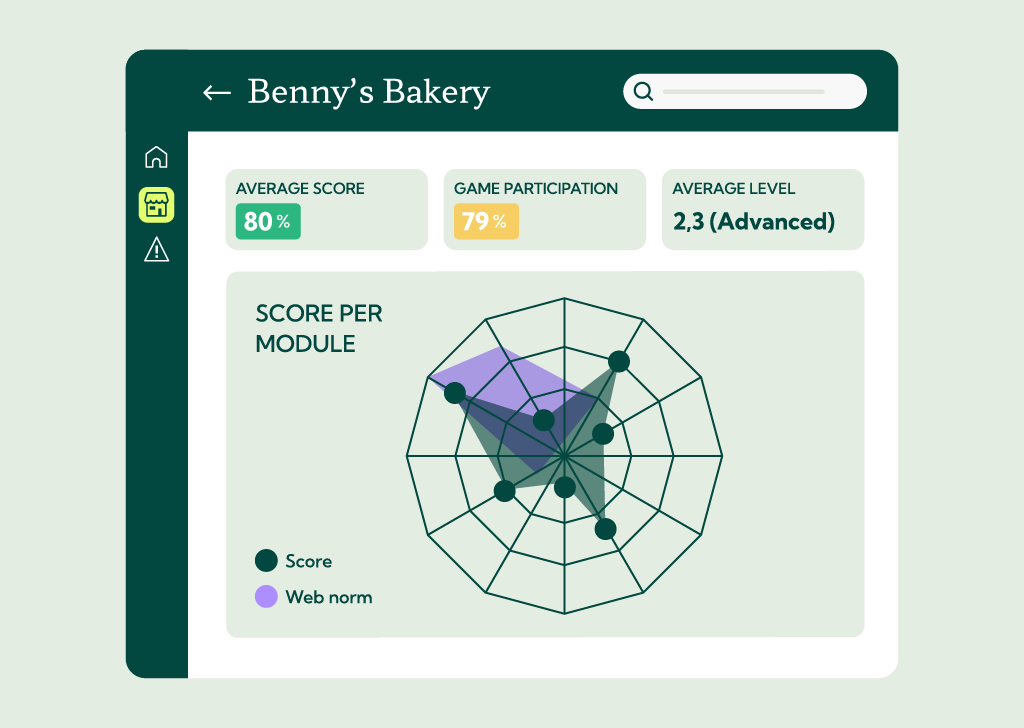
Monitora il completamento, i punteggi e i progressi all'interno della tua organizzazione grazie a report pronti per la revisione contabile che ti aiutano a dimostrare il tuo impegno nella sensibilizzazione alla normativa NIS2.
Rispondi a 4 domande sulla tua organizzazione. Otterrai un punteggio di preparazione, l'elenco degli obblighi che già soddisfi e le lacune da colmare per prime.
Scarica la guida gratuita di 15 pagine che illustra tutto ciò che devi sapere sulla NIS2. Scopri chi è tenuto a conformarsi, comprendi i requisiti fondamentali, segui una checklist pratica per la conformità e scopri come preparare la tua organizzazione alla NIS2.
La direttiva NIS2 riguarda soggetti essenziali e importanti in 18 settori, tra cui energia, trasporti, sanità, settore bancario, infrastrutture digitali e industria manifatturiera. Sono previste soglie dimensionali: in genere, 50 o più dipendenti oppure un fatturato pari o superiore a 10 milioni di euro, sebbene alcuni settori siano contemplati indipendentemente dalle dimensioni. Il test ti permette di capire a quale categoria appartieni.
Entrambe devono rispettare gli stessi obblighi in materia di sicurezza. La differenza sta nella vigilanza: i soggetti essenziali sono sottoposti a vigilanza proattiva e a verifiche, mentre i soggetti importanti sono oggetto di vigilanza reattiva a seguito di un incidente. Anche le sanzioni sono diverse: fino a 10 milioni di euro o al 2% del fatturato per i soggetti essenziali, fino a 7 milioni di euro o all’1,4% per i soggetti importanti.
Sì. L'articolo 21 elenca le pratiche di base di "cyber igiene" e la formazione in materia di sicurezza informatica tra le misure minime che le organizzazioni devono adottare. È necessario essere in grado di dimostrarlo, ed è proprio qui che la rendicontazione assume importanza.
L'articolo 20 impone agli organi di gestione di approvare le misure di gestione dei rischi legati alla sicurezza informatica, di supervisionarne l'attuazione e di seguire essi stessi i corsi di formazione. Gli Stati membri possono ritenere i dirigenti personalmente responsabili in caso di inadempienze.
Un avviso preventivo entro 24 ore dalla constatazione di un incidente rilevante, una notifica dell'incidente entro 72 ore e una relazione finale entro un mese.