

Security awareness formação
Desafios gamificados de três minutos, simulações de phishing e relatórios prontos para auditoria. Cumpre a obrigação de formação prevista no Artigo 21.º para todos os colaboradores.
A NIS2 abrange mais organizações do que a maioria imagina: 18 setores, a partir de 50 colaboradores ou 10 milhões de euros de volume de negócios, algumas independentemente da dimensão. E se fores fornecedor de uma organização que se enquadra no âmbito de aplicação, as obrigações dessa organização recaiem sobre ti por força do contrato.
Desafios gamificados de três minutos, simulações de phishing e relatórios prontos para auditoria. Cumpre a obrigação de formação prevista no Artigo 21.º para todos os colaboradores.
Módulos curtos sobre o que o artigo 20.º exige ao órgão de administração, com um certificado que podes usar como comprovativo da formação de administradores.
O Guardey é desenvolvido e alojado inteiramente na UE, pelo que os teus dados de treino permanecem sob jurisdição europeia. Não há transferências para fora da UE, o que te dá clareza quanto à residência dos dados e ao RGPD.

Os desafios de três minutos fazem com que os colaboradores queiram voltar, em vez de ficarem com medo de mais um curso obrigatório. As séries de dias consecutivos, os níveis e as recompensas transformam a sensibilização para a segurança num hábito duradouro.
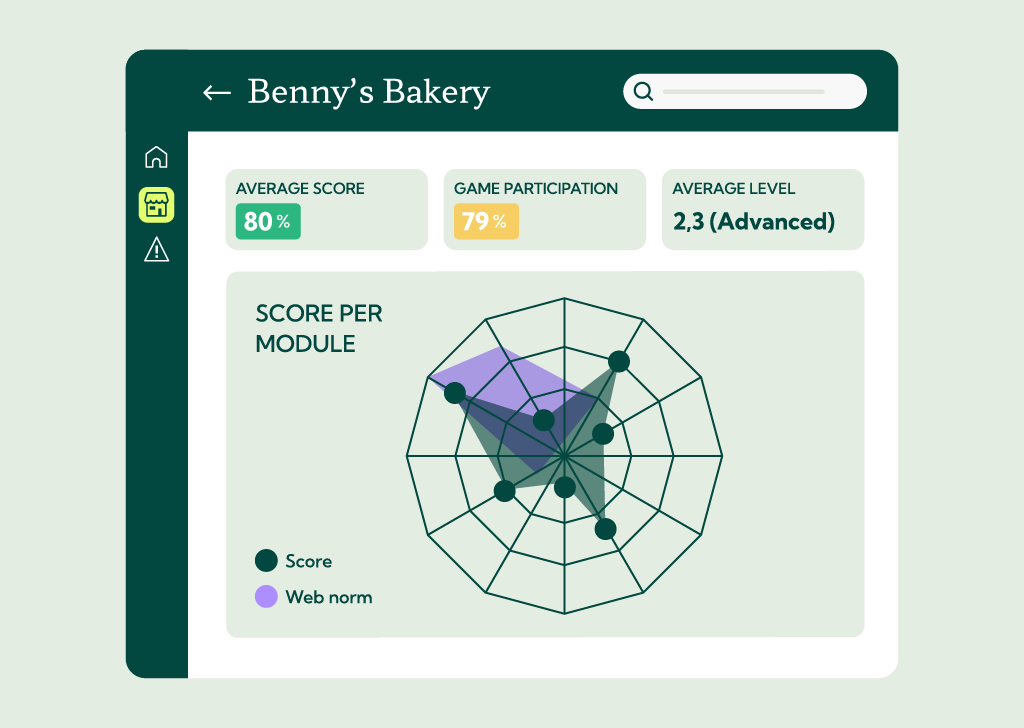
Acompanha a conclusão, as pontuações e o progresso em toda a tua organização com relatórios prontos para auditoria que ajudam a demonstrar os teus esforços de sensibilização para a NIS2.
Responde a 4 perguntas sobre a tua organização. Vais ficar a saber a tua pontuação de preparação, as obrigações que já cumpre e as lacunas que deves colmatar em primeiro lugar.
Recebe o teu guia gratuito de 15 páginas com tudo o que precisas de saber sobre a NIS2. Descobre quem tem de cumprir a norma, compreende os principais requisitos, segue uma lista de verificação prática de conformidade e descobre como preparar a tua organização para a NIS2.
O NIS2 abrange entidades essenciais e importantes em 18 setores, incluindo energia, transportes, cuidados de saúde, banca, infraestruturas digitais e indústria transformadora. Aplicam-se limites de dimensão: geralmente, 50 ou mais colaboradores ou 10 milhões de euros ou mais de volume de negócios, embora alguns setores sejam abrangidos independentemente da dimensão. O teste diz-te em que categoria te enquadras.
Ambas têm de cumprir as mesmas obrigações de segurança. A diferença está na supervisão: as entidades essenciais estão sujeitas a supervisão proativa e a auditorias, enquanto as entidades importantes são supervisionadas de forma reativa, só depois de um incidente. As multas também variam: até 10 milhões de euros ou 2% do volume de negócios para as entidades essenciais, e até 7 milhões de euros ou 1,4% para as entidades importantes.
Sim. O artigo 21.º enumera as práticas básicas de higiene cibernética e a formação em cibersegurança entre as medidas mínimas que as organizações têm de adotar. Tens de conseguir comprovar isso, e é aí que a elaboração de relatórios se torna importante.
O artigo 20.º exige que os órgãos de gestão aprovem as medidas de gestão de riscos de cibersegurança, supervisionem a sua implementação e participem eles próprios na formação. Os Estados-Membros podem responsabilizar pessoalmente os dirigentes por eventuais falhas.
Um aviso prévio no prazo de 24 horas após teres tomado conhecimento de um incidente significativo, uma notificação do incidente no prazo de 72 horas e um relatório final no prazo de um mês.