

Security awareness formación
Retos gamificados de tres minutos, simulaciones de phishing e informes listos para auditorías. Cumple con la obligación de formación establecida en el artículo 21 para todos los empleados.
La NIS2 afecta a más organizaciones de lo que la mayoría cree: 18 sectores, a partir de 50 empleados o 10 millones de euros de volumen de negocio, algunas de ellas independientemente de su tamaño. Y si eres proveedor de una organización que entra dentro de su ámbito de aplicación, sus obligaciones te afectan a través del contrato.
Retos gamificados de tres minutos, simulaciones de phishing e informes listos para auditorías. Cumple con la obligación de formación establecida en el artículo 21 para todos los empleados.
Módulos breves sobre lo que el artículo 20 exige al órgano de administración, con un certificado que puedes utilizar como prueba de la formación recibida como consejero.
Guardey se ha desarrollado y aloja íntegramente en la UE, por lo que tus datos de entrenamiento permanecen bajo jurisdicción europea. No se realizan transferencias fuera de la UE, lo que te ofrece claridad en cuanto a la residencia de los datos y al RGPD.

Los retos de tres minutos hacen que los empleados vuelvan a participar, en lugar de temer tener que realizar otro curso obligatorio. Las rachas, los niveles y las recompensas convierten la concienciación sobre la seguridad en un hábito duradero.
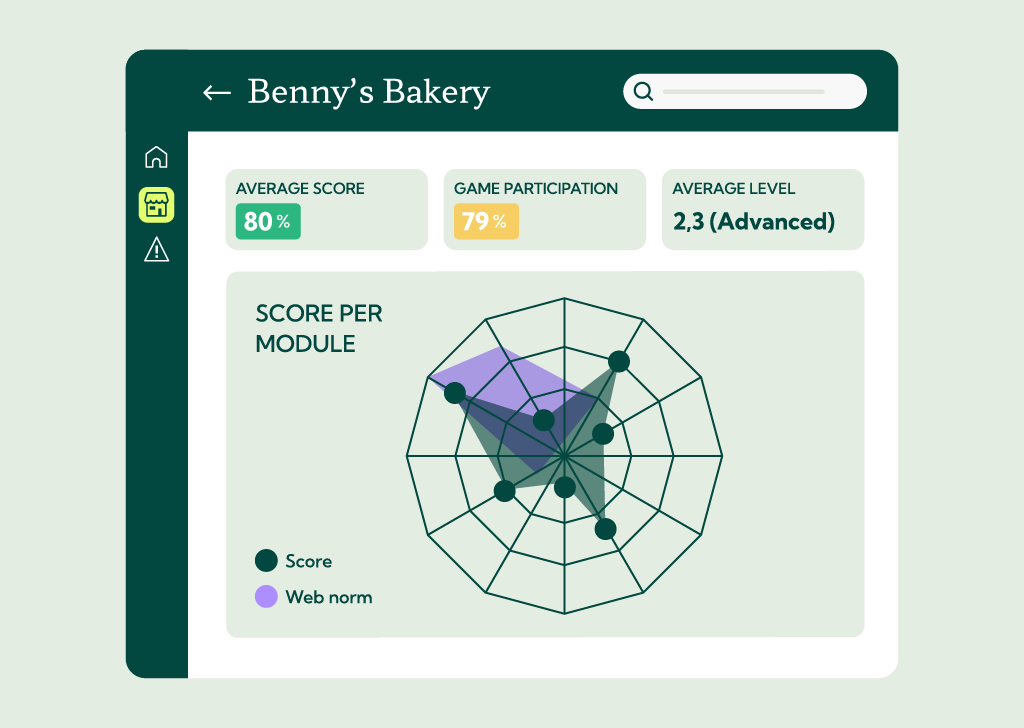
Realice un seguimiento de la finalización, las puntuaciones y el progreso en toda su organización mediante informes listos para auditorías que le ayudarán a demostrar sus esfuerzos de concienciación sobre la NIS2.
Responde a cuatro preguntas sobre tu organización. Obtendrás una puntuación de preparación, las obligaciones que ya cumples y las carencias que debes subsanar en primer lugar.
Consigue tu guía gratuita de 15 páginas con todo lo que necesitas saber sobre la NIS2. Descubre quién debe cumplir con la normativa, conoce los requisitos clave, sigue una lista de comprobación práctica para el cumplimiento y descubre cómo preparar a tu organización para la NIS2.
La NIS2 abarca entidades esenciales e importantes de 18 sectores, entre los que se incluyen la energía, el transporte, la sanidad, la banca, las infraestructuras digitales y la industria manufacturera. Se aplican umbrales de tamaño: por lo general, más de 50 empleados o una facturación de 10 millones de euros o más, aunque algunos sectores están incluidos independientemente de su tamaño. La prueba te indica en qué categoría te encuentras.
Ambas deben cumplir las mismas obligaciones en materia de seguridad. La diferencia radica en la supervisión: las entidades esenciales están sujetas a una supervisión proactiva y a auditorías, mientras que las entidades importantes se supervisan de forma reactiva tras producirse un incidente. Las multas también varían: hasta 10 millones de euros o el 2 % de la facturación para las entidades esenciales, y hasta 7 millones de euros o el 1,4 % para las entidades importantes.
Sí. El artículo 21 enumera las prácticas básicas de higiene cibernética y la formación en ciberseguridad entre las medidas mínimas que deben adoptar las organizaciones. Es necesario poder demostrarlo, y ahí es donde la presentación de informes cobra importancia.
El artículo 20 exige a los órganos de dirección que aprueben las medidas de gestión de riesgos de ciberseguridad, supervisen su aplicación y participen ellos mismos en la formación. Los Estados miembros pueden exigir responsabilidades personales a los directivos en caso de incumplimiento.
Una alerta temprana en un plazo de 24 horas desde que se tenga conocimiento de un incidente grave, una notificación del incidente en un plazo de 72 horas y un informe final en el plazo de un mes.