

Security awareness training
Dreiminütige spielerisch gestaltete Herausforderungen, Phishing-Simulationen und auditkonforme Berichterstattung. Erfüllt die Schulungspflicht gemäß Artikel 21 für jeden Mitarbeiter.
NIS2 gilt für mehr Organisationen, als die meisten annehmen: 18 Branchen, ab 50 Mitarbeitern oder 10 Millionen Euro Umsatz, einige davon unabhängig von ihrer Größe. Und wenn Sie eine Organisation beliefern, die in den Anwendungsbereich fällt, gelten deren Verpflichtungen aufgrund des Vertrags auch für Sie.
Dreiminütige spielerisch gestaltete Herausforderungen, Phishing-Simulationen und auditkonforme Berichterstattung. Erfüllt die Schulungspflicht gemäß Artikel 21 für jeden Mitarbeiter.
Kurze Module zu den Anforderungen, die Artikel 20 an das Leitungsorgan stellt, mit einem Zertifikat, das Sie als Nachweis für die Schulung der Vorstandsmitglieder verwenden können.
Guardey wird vollständig innerhalb der EU entwickelt und gehostet, sodass Ihre Trainingsdaten unter europäischer Rechtshoheit bleiben. Es finden keine Datenübermittlungen außerhalb der EU statt, was Ihnen Klarheit hinsichtlich des Datenstandorts und der DSGVO verschafft.

Dreiminütige Herausforderungen sorgen dafür, dass die Mitarbeiter gerne wiederkommen, anstatt sich vor einem weiteren Pflichtkurs zu fürchten. Serien, Level und Belohnungen machen Sicherheitsbewusstsein zu einer dauerhaften Gewohnheit.
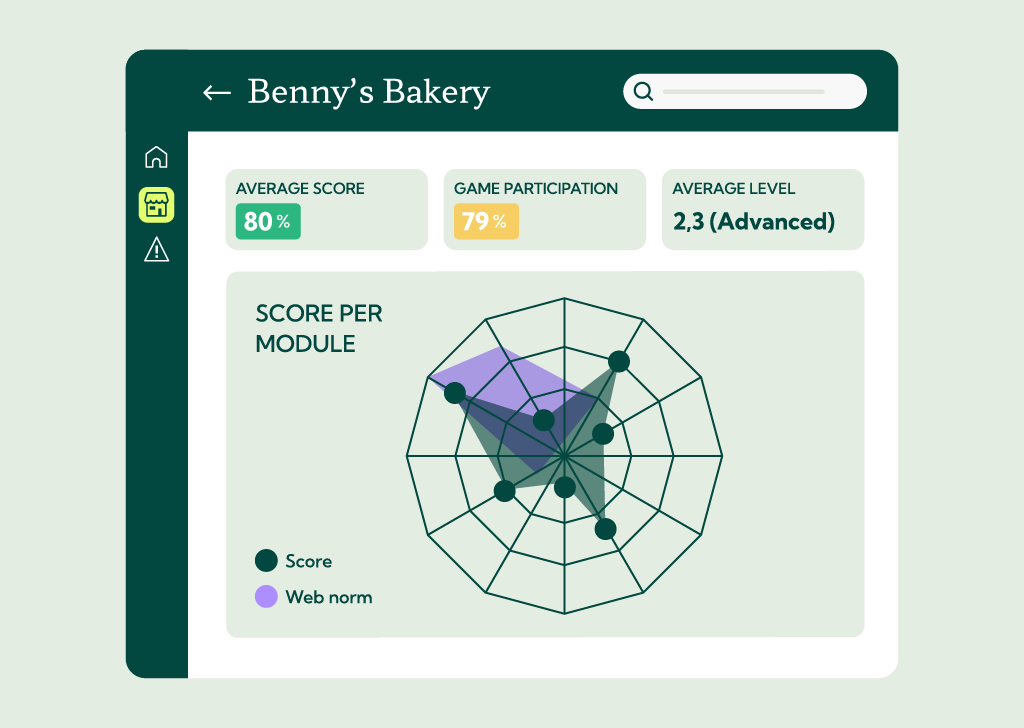
Verfolgen Sie die Fertigstellung, Ergebnisse und Fortschritte in Ihrem gesamten Unternehmen mithilfe von auditfähigen Berichten, mit denen Sie Ihre Maßnahmen zur NIS2-Sensibilisierung nachweisen können.
Beantworten Sie vier Fragen zu Ihrer Organisation. Sie erhalten eine Bereitschaftsbewertung, erfahren, welche Anforderungen Sie bereits erfüllen, und welche Lücken Sie als Erstes schließen sollten.
Holen Sie sich Ihren kostenlosen 15-seitigen Leitfaden, der alles enthält, was Sie über NIS2 wissen müssen. Erfahren Sie, wer die Vorschriften einhalten muss, machen Sie sich mit den wichtigsten Anforderungen vertraut, nutzen Sie eine praktische Checkliste zur Einhaltung der Vorschriften und erfahren Sie, wie Sie Ihr Unternehmen auf NIS2 vorbereiten können.
NIS2 gilt für wesentliche und wichtige Einrichtungen in 18 Sektoren, darunter Energie, Verkehr, Gesundheitswesen, Bankwesen, digitale Infrastruktur und verarbeitendes Gewerbe. Es gelten Größenkriterien: in der Regel 50 oder mehr Mitarbeiter oder ein Umsatz von 10 Millionen Euro oder mehr, wobei einige Sektoren unabhängig von ihrer Größe unter die Regelung fallen. Anhand des Tests können Sie feststellen, in welche Kategorie Sie fallen.
Beide müssen dieselben Sicherheitsverpflichtungen erfüllen. Der Unterschied liegt in der Aufsicht: Wesentliche Stellen unterliegen einer proaktiven Aufsicht und Prüfungen, während wichtige Stellen erst nach einem Vorfall reaktiv beaufsichtigt werden. Auch die Bußgelder unterscheiden sich: bis zu 10 Millionen Euro oder 2 % des Umsatzes für wesentliche Stellen, bis zu 7 Millionen Euro oder 1,4 % für wichtige Stellen.
Ja. In Artikel 21 werden grundlegende Maßnahmen zur Cyberhygiene und Schulungen zur Cybersicherheit als Mindestanforderungen aufgeführt, die Organisationen erfüllen müssen. Sie müssen dies nachweisen können – und genau hier kommt der Berichterstattung eine wichtige Rolle zu.
Artikel 20 verpflichtet die Leitungsorgane, die Maßnahmen zum Management von Cybersicherheitsrisiken zu genehmigen, deren Umsetzung zu überwachen und selbst an Schulungen teilzunehmen. Die Mitgliedstaaten können die Führungskräfte für Versäumnisse persönlich zur Verantwortung ziehen.
Eine Frühwarnung innerhalb von 24 Stunden nach Bekanntwerden eines schwerwiegenden Vorfalls, eine Vorfallmeldung innerhalb von 72 Stunden und ein Abschlussbericht innerhalb eines Monats.