

Security awareness szkolenie
Trzyminutowe zadania w formie gier, symulacje ataków phishingowych i raporty gotowe do audytu. Spełnia wymóg szkoleniowy określony w art. 21 dla każdego pracownika.
NIS2 obejmuje więcej organizacji, niż większość ludzi się spodziewa: 18 sektorów, od 50 pracowników lub 10 milionów euro obrotu, a niektóre z nich – niezależnie od wielkości. A jeśli dostarczasz towary lub usługi do organizacji objętej tym rozporządzeniem, jej obowiązki dotyczą też ciebie na mocy umowy.
Trzyminutowe zadania w formie gier, symulacje ataków phishingowych i raporty gotowe do audytu. Spełnia wymóg szkoleniowy określony w art. 21 dla każdego pracownika.
Krótkie moduły poświęcone wymogom, jakie art. 20 stawia przed organem zarządzającym, wraz z certyfikatem, który możesz wykorzystać jako dowód odbycia szkolenia dla członków zarządu.
Guardey jest w całości stworzony i hostowany w UE, więc twoje dane szkoleniowe pozostają pod jurysdykcją europejską. Nie ma żadnego przekazywania danych poza UE, co daje ci pewność co do lokalizacji danych i zgodności z RODO.

Trzyminutowe wyzwania sprawiają, że pracownicy chętnie do nich wracają, zamiast z niechęcią podchodzić do kolejnego obowiązkowego szkolenia. Serie, poziomy i nagrody sprawiają, że świadomość bezpieczeństwa staje się trwałym nawykiem.
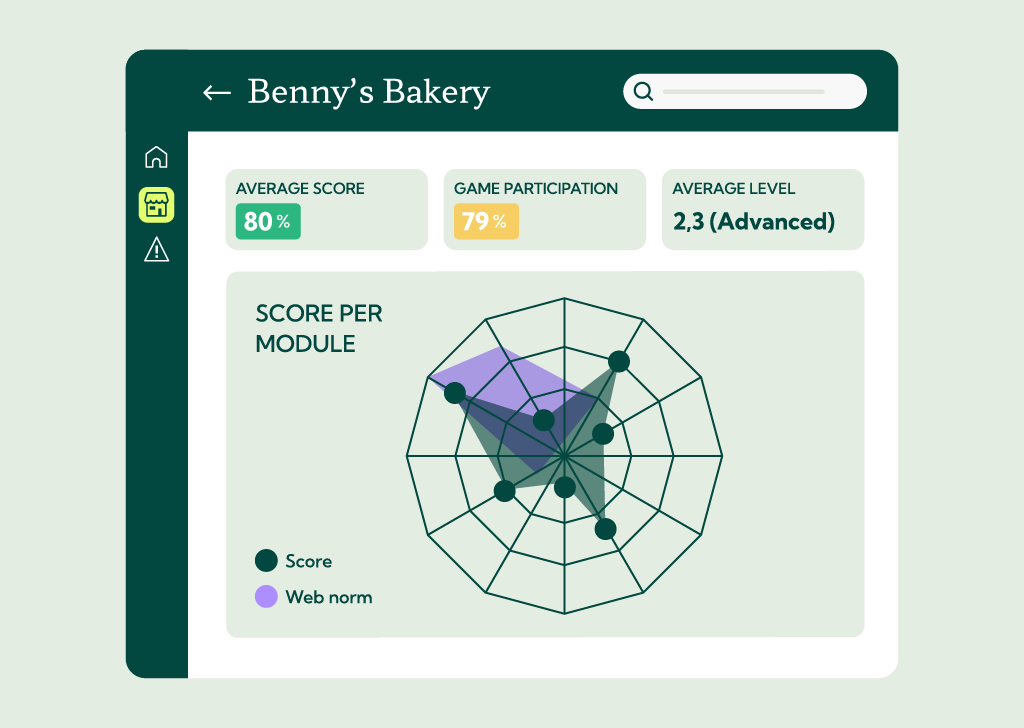
Śledź realizację zadań, wyniki i postępy w całej organizacji dzięki gotowym do audytu raportom, które pomogą wykazać, że dbasz o zgodność z NIS2.
Odpowiedz na 4 pytania dotyczące twojej organizacji. Otrzymasz ocenę gotowości, listę obowiązków, które już spełniasz, oraz luki, które należy najpierw wyeliminować.
Pobierz darmowy 15-stronicowy przewodnik, w którym znajdziesz wszystko, co musisz wiedzieć o NIS2. Dowiedz się, kto musi dostosować się do nowych przepisów, zapoznaj się z kluczowymi wymaganiami, skorzystaj z praktycznej listy kontrolnej dotyczącej zgodności i dowiedz się, jak przygotować swoją organizację do NIS2.
NIS2 obejmuje kluczowe i ważne podmioty z 18 sektorów, w tym energetykę, transport, opiekę zdrowotną, bankowość, infrastrukturę cyfrową i przemysł wytwórczy. Obowiązują progi wielkości: zazwyczaj 50 lub więcej pracowników albo obroty na poziomie co najmniej 10 mln euro, choć niektóre sektory są objęte przepisami niezależnie od wielkości. Ten test pokaże ci, do której kategorii należysz.
Oba rodzaje podmiotów muszą spełniać te same wymogi bezpieczeństwa. Różnica polega na nadzorze: podmioty o kluczowym znaczeniu podlegają proaktywnemu nadzorowi i audytom, natomiast podmioty ważne są nadzorowane reaktywnie, dopiero po wystąpieniu incydentu. Różnią się też kary – dla podmiotów o kluczowym znaczeniu mogą sięgać 10 mln euro lub 2% obrotów, a dla podmiotów ważnych – do 7 mln euro lub 1,4%.
Tak. Artykuł 21 wymienia podstawowe zasady cyberhigieny oraz szkolenia z zakresu cyberbezpieczeństwa jako minimalne środki, które organizacje muszą podjąć. Musisz być w stanie to udokumentować – i właśnie dlatego tak ważne jest sporządzanie raportów.
Artykuł 20 nakłada na organy zarządzające obowiązek zatwierdzania środków zarządzania ryzykiem związanym z cyberbezpieczeństwem, nadzorowania ich wdrażania oraz uczestniczenia w szkoleniach. Państwa członkowskie mogą pociągnąć kierownictwo do osobistej odpowiedzialności za niepowodzenia.
Wczesne ostrzeżenie w ciągu 24 godzin od stwierdzenia poważnego zdarzenia, zgłoszenie zdarzenia w ciągu 72 godzin oraz raport końcowy w ciągu miesiąca.