

Security awareness training
Des défis ludiques de trois minutes, des simulations de hameçonnage et des rapports prêts pour l'audit. Répond à l'obligation de formation prévue par l'article 21 pour chaque salarié.
La directive NIS 2 s'applique à un plus grand nombre d'organismes que ce que l'on pourrait croire : elle concerne 18 secteurs, à partir de 50 salariés ou d'un chiffre d'affaires de 10 millions d'euros, certains sans distinction de taille. Et si vous fournissez des services à un organisme relevant de son champ d'application, ses obligations vous concernent également en vertu du contrat.
Des défis ludiques de trois minutes, des simulations de hameçonnage et des rapports prêts pour l'audit. Répond à l'obligation de formation prévue par l'article 21 pour chaque salarié.
De courts modules consacrés aux obligations imposées à l'organe de direction par l'article 20, accompagnés d'un certificat que vous pouvez utiliser comme attestation de formation des administrateurs.
Guardey est entièrement développé et hébergé au sein de l'UE ; vos données d'entraînement restent donc sous juridiction européenne. Aucun transfert n'est effectué en dehors de l'UE, ce qui vous garantit une transparence totale en matière de localisation des données et de respect du RGPD.

Des défis de trois minutes incitent les employés à revenir, au lieu de redouter une nouvelle formation obligatoire. Les séries de réussite, les niveaux et les récompenses transforment la sensibilisation à la sécurité en une habitude durable.
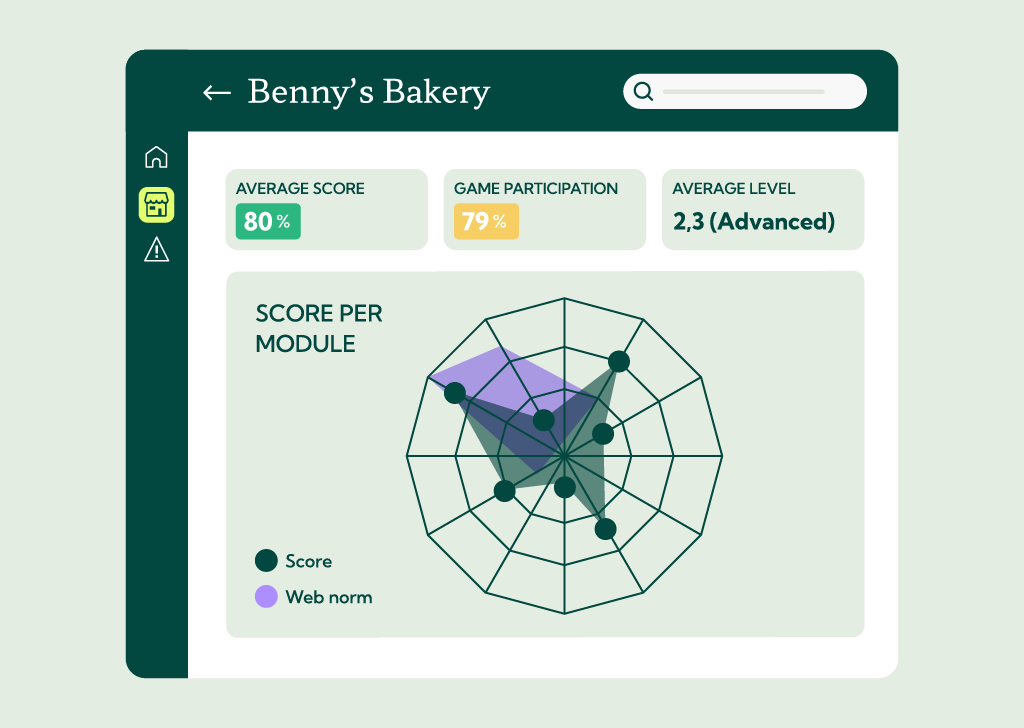
Suivez la mise en œuvre, les résultats et les progrès au sein de votre organisation grâce à des rapports prêts pour les audits, qui vous aideront à démontrer vos efforts de sensibilisation à la norme NIS2.
Répondez à 4 questions concernant votre organisation. Vous obtiendrez un score d'état de préparation, la liste des obligations auxquelles vous vous conformez déjà, ainsi que les lacunes à combler en priorité.
Téléchargez gratuitement notre guide de 15 pages qui couvre tout ce que vous devez savoir sur la directive NIS 2. Découvrez qui est concerné par cette directive, familiarisez-vous avec ses principales exigences, suivez une liste de contrôle pratique pour la mise en conformité et apprenez comment préparer votre organisation à la directive NIS 2.
La directive NIS2 couvre les entités essentielles et importantes dans 18 secteurs, notamment l'énergie, les transports, la santé, le secteur bancaire, les infrastructures numériques et l'industrie manufacturière. Des seuils de taille s'appliquent : en général, 50 salariés ou plus, ou un chiffre d'affaires de 10 millions d'euros ou plus, bien que certains secteurs soient couverts quelle que soit leur taille. Ce test vous permet de déterminer dans quelle catégorie vous vous situez.
Les deux catégories doivent respecter les mêmes obligations en matière de sécurité. La différence réside dans la supervision : les entités essentielles font l'objet d'une supervision proactive et d'audits, tandis que les entités importantes sont supervisées de manière réactive, après la survenue d'un incident. Les amendes varient également : elles peuvent atteindre 10 millions d'euros ou 2 % du chiffre d'affaires pour les entités essentielles, et 7 millions d'euros ou 1,4 % pour les entités importantes.
Oui. L'article 21 énumère les pratiques élémentaires d'hygiène numérique et les formations en cybersécurité parmi les mesures minimales que les organisations doivent mettre en œuvre. Vous devez être en mesure d'en apporter la preuve, d'où l'importance des rapports.
L'article 20 impose aux organes de direction d'approuver les mesures de gestion des risques liés à la cybersécurité, de superviser leur mise en œuvre et de suivre eux-mêmes des formations. Les États membres peuvent tenir les dirigeants personnellement responsables en cas de défaillance.
Une alerte précoce dans les 24 heures suivant la prise de connaissance d'un incident majeur, une notification de l'incident dans les 72 heures et un rapport final dans un délai d'un mois.