

10 de septiembre de 2026 • Ciberseguridad
La mayoría de los ciberataques no comienzan con un bloqueo forzado. Empiezan en un día laborable cualquiera: alguien hace clic en un enlace que parece una factura, reutiliza una contraseña privada en el trabajo o envía un archivo a través de la red wifi del aeropuerto. Alrededor del 60 % de todos los ataques informáticos y las filtraciones de datos implican un factor humano como ese, según el Informe de Investigaciones sobre Filtraciones de Datos de Verizon.
Eso parece una mala noticia, pero, en realidad, es la mejor noticia que puede haber en materia de ciberseguridad. Nunca podrás aplicar parches a todos los programas a tiempo, pero sí puedes cambiar el comportamiento de las personas. Las organizaciones con una sólida cultura de seguridad sufren menos incidentes y detectan antes los que se producen, porque los empleados se dan cuenta de cuando algo no va bien y lo comunican.
Esta guía explica qué es la concienciación en materia de seguridad, por qué se ha convertido en un requisito legal para miles de organizaciones europeas, cuáles son los ámbitos de mayor riesgo y cómo crear un programa que cambie los comportamientos en lugar de limitarse a cumplir con un trámite.
En resumen
- En qué consiste: la concienciación en materia de seguridad es la capacidad que tiene tu personal en el día a día para reconocer un riesgo cibernético y actuar en consecuencia, desde una factura sospechosa hasta una solicitud que parece demasiado urgente.
- Por qué es importante: alrededor del 60 % de las filtraciones de datos tienen un componente humano, y el ransomware está presente en el 88 % de las filtraciones que se producen en las pequeñas y medianas empresas.
- Ya es ley: la NIS2 exige que el personal directivo reciba formación y prevé la formación de todos los empleados, y los Estados miembros han incorporado ya ese requisito a su legislación nacional.
- Lo que está en juego es muy importante: los sectores de la sanidad y la educación disponen de datos personales sensibles, por lo que un solo clic descuidado afecta a pacientes, alumnos y familias, y no solo a la organización.
- Lo que funciona: el apoyo de la dirección, políticas claras, sesiones de formación breves y periódicas y simulacros realistas de phishing, todo ello comunicado en un tono positivo.
- Lo que no funciona: una única sesión al año. Los conocimientos se olvidan en cuestión de semanas y el comportamiento nunca cambia.
Qué es security awareness: una definición
Security awareness se refiere a la comprensión de las ciberamenazas y las mejores prácticas para salvaguardar la información y los sistemas sensibles. Implica reconocer los riesgos potenciales, adoptar comportamientos seguros y mantenerse informado sobre la evolución de las ciberamenazas para protegerse de las filtraciones de datos, el malware y otros problemas de seguridad en línea.
Por qué security awareness es más importante que nunca
Hay muchas ideas equivocadas sobre security awareness. He aquí algunas de las que oímos con frecuencia:
→ "La seguridad es responsabilidad del departamento informático, no mía"
→ «Los ciberdelincuentes son demasiado avanzados como para que security awareness sea eficaz».
→ "Los ciberdelincuentes solo piratean a grandes empresas, ¿por qué iban a atacarme a mí?".
→ "Mis empleados no necesitan formación, son internautas experimentados"
Como se indica en la introducción de este artículo, alrededor del 60 % de todas las filtraciones de datos tienen un componente humano, según el Informe de Investigaciones sobre Fugas de Datos de 2025 de Verizon. Por mucho software de ciberseguridad que tengas instalado, este no puede protegerte de errores humanos como hacer clic en un enlace de phishing o utilizar contraseñas poco seguras. Esto significa que cada uno de los empleados de tu organización tiene la responsabilidad de mantener a salvo los datos de tu empresa.
Muchas de las tácticas que utilizan los ciberdelincuentes no son tan avanzadas como la gente piensa. Una vez que su equipo conozca los aspectos básicos, las posibilidades de que se produzca una filtración de datos disminuirán en gran medida. Por ejemplo, la mayoría de las filtraciones de datos siguen estando causadas por contraseñas débiles y la ausencia de autenticación de dos factores.
He aquí un ejemplo de hacker ético que piratea el sistema de una organización. No con herramientas sofisticadas, sino con simple ingeniería social:
Si su organización es consciente de estas amenazas y cuenta con los procedimientos adecuados, es mucho menos probable que se produzcan casos de piratería informática como éste.
La mayoría de las grandes empresas han realizado importantes inversiones en ciberseguridad. Por eso, los ciberdelincuentes están ampliando su radio de acción y atacando a empresas de cualquier tamaño. El informe de Verizon de 2025 revela que el ransomware está presente en el 88 % de las brechas de seguridad en las pequeñas y medianas empresas, frente al 39 % en las grandes organizaciones. Y la presión no deja de aumentar: Check Point contabilizó una media de 1.968 ataques por organización y semana en 2025, un 70 % más que en 2023.
Además, la sensibilización en materia de seguridad se está convirtiendo cada vez más en una obligación legal. La Directiva europea NIS2 exige que los directivos reciban formación en ciberseguridad y espera que las organizaciones ofrezcan una formación similar a todos los empleados. Los Estados miembros han transpuesto la directiva a la legislación nacional, por lo que la obligación recae ahora en muchas más organizaciones que con la normativa anterior. Obtén más información sobre los requisitos en nuestra guía general sobre la NIS2.
Todo lo anterior significa que es imprescindible que empresas de todos los tamaños inviertan en security awareness para toda su organización.
Donde la concienciación sobre la seguridad es más importante: la sanidad y la educación
Todas las organizaciones tienen algo que vale la pena robar, pero no todas las filtraciones causan el mismo daño. En el sector sanitario, un solo buzón puede contener expedientes médicos, planes de cuidados y correspondencia sobre el tratamiento de una persona. En el ámbito educativo, los centros escolares conservan expedientes de alumnos, información sobre su situación familiar, informes de cuidados y fotografías de menores. Ese tipo de datos no se puede volver a emitir, como sí ocurre con una tarjeta bancaria. Una vez que se han filtrado, ya no hay vuelta atrás.
La jornada laboral en esos sectores aumenta el riesgo. El personal alterna entre distintos sistemas y dispositivos compartidos, trabaja bajo presión de tiempo con un paciente o una clase delante, y el soporte informático suele recaer en una sola persona para toda la organización. Los atacantes lo saben, y por eso siguen funcionando las facturas falsas dirigidas a las administraciones escolares y los correos electrónicos de supuestos proveedores enviados a las instituciones sanitarias.
Por eso también las simulaciones de phishing tienen cabida aquí. Muestran, sin señalar a nadie, lo que ocurre realmente cuando llega un mensaje convincente en una ajetreada mañana de martes. Eso es mucho más honesto que una encuesta en la que se pregunta a la gente qué grado de alerta creen que tienen.
La urgencia no se limita a la asistencia sanitaria y la educación. La NIS2 establece el mismo nivel de referencia para la energía, el agua, el transporte, la industria manufacturera, los servicios digitales, los residuos y la alimentación, y exige a los responsables de gestión que rindan cuentas al respecto. Los sectores que manejan los datos más sensibles son simplemente los primeros en notarlo. La orientación para todos los demás es la misma: tratar los datos de otras personas con cuidado se está convirtiendo en un requisito básico, en lugar de algo con lo que destacar.
Cómo desarrollar security awareness dentro de una organización
Para desarrollar un programa sólido de security awareness en su organización, deberá seguir los siguientes pasos.
Conseguir el apoyo de los dirigentes
Antes de iniciar cualquier campaña en security awareness , asegúrese de contar con el apoyo de su equipo directivo. Si la dirección no se implica, al final todo el trabajo será en vano. Si a tu director general no le importa, ¿por qué debería importarle al resto de la empresa?
Comparte la importancia de security awareness (o simplemente comparte este artículo 😉 ) y crea una cadencia regular en la que les pongas al día de los proyectos de seguridad en curso.
Una vez que su equipo directivo crea realmente en la necesidad de la ciberseguridad security awareness, puede empezar a centrarse en los llamados campeones departamentales. Suele tratarse de jefes de equipo que están más cerca del resto de la empresa y pueden tener que ayudarle a llevar a cabo iniciativas de seguridad. Son las personas a través de las cuales se comunican las preocupaciones y las nuevas medidas de seguridad.
Si trabajas en una organización más grande y tienes que convencer a muchas partes interesadas, puede ser útil llevar un registro de ellas en una plantilla de gestión de partes interesadas.
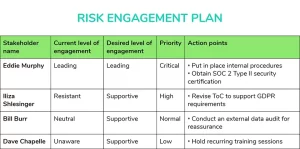
Al presentar sus planes al equipo directivo, es importante dejar claro que se trata de un programa a largo plazo. Si esto no queda claro, algunos pueden pensar que organizará un acto puntual. Pero su programa de concienciación tiene que ser un maratón, no un sprint, para ser eficaz.
Establecer políticas y procedimientos claros
Las políticas y procedimientos de seguridad son la base de la defensa de cualquier organización contra los ciberataques. Estas políticas sirven como un conjunto de directrices que no solo definen cómo proteger los datos, los sistemas y las redes, sino que también dictan cómo deben comportarse los empleados en el mundo digital.
Dos ejemplos de políticas de seguridad esenciales son:
- Política de control de acceso a los datos: Esta política define quién puede acceder a los datos sensibles y en qué circunstancias. Define las funciones y permisos de los usuarios, los métodos de autenticación de acceso y las restricciones para compartir datos. Así se impide que personas no autorizadas vean y modifiquen información confidencial.
- Política de contraseñas: Una política de contraseñas sólida establece directrices para la creación y gestión de contraseñas. Dicta los criterios de complejidad, caducidad y protección de las contraseñas. Esto reduce el riesgo de acceso no autorizado a cuentas.
También necesita procedimientos claros sobre cómo deben actuar los empleados cuando se enfrentan a una amenaza cibernética o incluso a una infracción.
Establezca la formación periódica de los empleados
Una vez que hayas conseguido el apoyo del equipo directivo, es el momento de poner en marcha cursos de sensibilización sobre seguridad para todos los miembros de la organización. Durante estas sesiones, los empleados deben informarse sobre todas las amenazas cibernéticas relevantes, que analizaremos más adelante en este artículo.
¿No sabes cuál es la situación actual de tu equipo? Empieza por realizar una evaluación inicial del nivel de concienciación en materia de seguridad y así tendrás un punto de partida claro con el que medir el progreso.
Cuando busque una solución de formación, tenga en cuenta los siguientes aspectos:
- Elige una solución formativa basada en la gamificación. Un juego de concienciación sobre seguridad como Guardey permite a los usuarios aprender de forma activa.
- Ofrezca formación recurrente. A menudo, las empresas ofrecen formación anual que proporciona un rápido impulso de conocimientos, pero no se traduce en un cambio de comportamiento duradero. Busque soluciones de formación que ofrezcan una formación semanal y breve.
- Asegúrese de que ofrece formación sobre todas las ciberamenazas actuales. Por ejemplo, si una solución de formación no tiene contenido sobre las amenazas de la IA, no es la solución adecuada. Los ciberdelincuentes se mueven con rapidez, lo que significa que su solución de formación debe evolucionar con la misma rapidez para mantener a sus empleados informados.
¿No sabes muy bien en qué consiste realmente la formación en concienciación sobre seguridad?
Descubre cómo un reto semanal de 3 minutos, creado en colaboración con hackers éticos, convierte la concienciación en un hábito que tu equipo mantendrá.
Descubre la formación en concienciación sobre seguridadEnmarque su programa en un tono positivo
La comunicación en torno a cyber security suele tener un tono negativo. Cuando los empleados suspenden un examen de phishing o no obtienen puntuaciones altas durante la formación de concienciación, pueden sentir que se les va a juzgar o incluso castigar por ello. Por eso es fundamental posicionar el programa como algo que beneficia tanto a la organización como al empleado.
Con esto en mente, entienda también que a la gente no le importará su programa de seguridad de la misma manera que a usted. Por tanto, comunicar el porqué puede marcar realmente la diferencia. Presente una imagen vívida del impacto que puede tener la ausencia de un programa security awareness .
Mide lo que cambia, no lo que sabe la gente
La puntuación de un cuestionario te indica lo que alguien ha recordado durante cinco minutos. Lo que quieres saber es lo que hacen. Haz un seguimiento de cuántas personas hacen clic en un correo electrónico de phishing simulado, cuántas lo denuncian y con qué rapidez, y luego observa la evolución de esas dos cifras a lo largo de los meses. Un equipo cuya tasa de denuncias aumenta es un equipo que ha empezado a prestar atención, y esa es la cifra que merece la pena presentar a tu equipo directivo.
El comportamiento cambia lentamente, así que piensa en términos de temporadas en lugar de semanas. Si has realizado una medición de referencia al principio, tendrás un punto de referencia fiable con el que comparar.
¿Qué ciberamenazas deben incluirse en la formación?
Security awareness implica algo más que phishing y la gestión de contraseñas. Cuando forme a su personal, debe asegurarse de que cubre todas las ciberamenazas a las que puede enfrentarse. He aquí una lista nada completa que le dará una idea de las amenazas que debería incluir en la formación.
- Ataques de phishing: enseña a tu equipo a reconocer los correos electrónicos de phishing y los enlaces sospechosos, y haz hincapié en la importancia de no compartir información confidencial con fuentes desconocidas. Comprueba si el mensaje ha calado realizando simulaciones periódicas de phishing.
- ransomware: Proporcionar orientación sobre la identificación de posibles amenazas de ransomware y destacar la importancia de realizar copias de seguridad de los datos con regularidad.
- Ingeniería social: Forme a los empleados para que sean cautelosos a la hora de compartir información confidencial en persona, por teléfono o en línea, y para que verifiquen la identidad de las personas que solicitan datos confidenciales.
- Seguridad de contraseñas: Promueva prácticas de contraseñas seguras, incluyendo el uso de contraseñas complejas y únicas, habilitando la autenticación de dos factores y evitando compartir contraseñas.
- Malware: Eduque a los empleados sobre los riesgos de descargar software o archivos de fuentes no fiables y la importancia de utilizar software antivirus de confianza.
- Amenazas internas: Concienciar sobre el potencial de acciones maliciosas por parte de empleados o socios, haciendo hincapié en la necesidad de una cultura de vigilancia y confianza.
- Riesgos BYOD (Traiga su propio dispositivo): Proporcionar directrices para utilizar de forma segura los dispositivos personales en el lugar de trabajo y reconocer las posibles amenazas de seguridad asociadas a ellos.
- Manipulación y protección de datos: Instruye a los empleados sobre cómo manejar, almacenar y transmitir adecuadamente los datos sensibles para evitar violaciones de datos y accesos no autorizados.
- Seguridad Wi-Fi: Eduque a los empleados sobre los peligros de utilizar redes Wi-Fi públicas no seguras y la importancia de utilizar una red privada virtual (VPN) cuando sea necesario.
- Seguridad del correo electrónico: Destaque las mejores prácticas de correo electrónico, como verificar los remitentes de correo electrónico, no abrir archivos adjuntos ni hacer clic en enlaces de correos electrónicos sospechosos, e informar de los intentos de phishing .
Y la lista sigue y sigue. Si una solución de formación de security awareness no cubre algunos de los temas anteriores, considérala incompleta y no la más adecuada.
Lo esencial
Al contrario de lo que se suele creer, sí que es posible burlar a los hackers. Las organizaciones que prestan atención a la seguridad tienen, sencillamente, menos probabilidades de verse afectadas por ciberataques. La mayoría de los ataques y las fugas de datos siguen produciéndose debido a simples errores humanos: hacer clic en enlaces de phishing, trabajar desde una red no segura o no utilizar la autenticación de dos factores.
Para establecer la ciberseguridad en security awareness dentro de su organización, debería considerar la posibilidad de ofrecer formación periódica en security awareness . Esto permite a sus empleados conocer los mayores riesgos cibernéticos y actuar en consecuencia cuando se enfrentan a uno.
Con el juego security awareness de Guardey, tu equipo recibe un reto semanal de 3 minutos sobre un tema de seguridad específico. El juego se elabora en colaboración con hackers éticos y pedagogos para lograr un cambio de comportamiento duradero. Ya puedes empezar una prueba gratuita de 14 días.
Preguntas frecuentes sobre la concienciación en materia de seguridad
¿Qué es la concienciación sobre la seguridad?
La concienciación en materia de seguridad consiste en que todas las personas de tu organización comprendan las amenazas cibernéticas y adopten comportamientos seguros, tanto en el ámbito digital como en el físico. Implica saber identificar el phishing, tratar los datos confidenciales con cuidado y saber qué hacer cuando surge un problema. Se trata de una habilidad que hay que mantener, no de un ejercicio puntual.
¿Por qué es importante la concienciación sobre la seguridad?
Alrededor del 60 % de todas las infracciones tienen un componente humano, lo que convierte a tus empleados en el factor decisivo entre un intento de ataque y un incidente real. Además, normativas como la NIS2 exigen a las organizaciones que formen tanto a la dirección como a los empleados.
¿Con qué frecuencia deberían recibir los empleados formación en materia de concienciación sobre seguridad?
Es mejor hacer sesiones cortas y frecuentes que largas y esporádicas. Una sesión anual se olvida en cuestión de semanas, mientras que los entrenamientos breves y semanales mantienen los conocimientos al día y cambian poco a poco el comportamiento. Ese ritmo es precisamente lo que convierte la toma de conciencia en un hábito.
¿Cuál es la diferencia entre la concienciación sobre seguridad y la formación en concienciación sobre seguridad?
El objetivo es la concienciación en materia de seguridad: que los empleados reconozcan los riesgos cibernéticos y actúen en consecuencia. La formación en concienciación en materia de seguridad es la vía para lograrlo, mediante un programa estructurado que fomente, paso a paso, los conocimientos y los comportamientos seguros.
¿Existe alguna diferencia en la concienciación sobre la seguridad entre el sector sanitario y el educativo?
Las amenazas son las mismas, pero las consecuencias no lo son. Las organizaciones sanitarias y los centros educativos manejan historiales médicos, expedientes académicos y datos sobre la situación familiar, por lo que una filtración afecta a personas que nunca eligieron correr ese riesgo. La diferencia práctica radica en la propia formación: sesiones breves que se encajan entre pacientes o clases, ejemplos extraídos de su propia jornada laboral y una cultura en la que informar de un error es algo normal, en lugar de ser motivo de castigo. Las escuelas primarias y secundarias neerlandesas, por ejemplo, están trabajando para cumplir con el «normenkader IBP», en el que la sensibilización del personal es una de las normas.
¿Estás listo para poner en práctica la guía?
Pruébalo con tu propio equipo y comprueba en dos semanas quién es capaz de identificar un correo de phishing y quién hace clic en él. Pruébalo gratis y puedes dejarlo cuando quieras.
Prueba Guardey gratis durante 14 días


