

10 września 2026 r. • Cyberbezpieczeństwo
Większość cyberataków nie zaczyna się od wymuszonego zablokowania konta. Zaczynają się w zwykły dzień pracy: ktoś klika link w czymś, co wygląda jak faktura, używa tego samego hasła w pracy i na prywatnym koncie albo wysyła plik przez sieć Wi-Fi na lotnisku. Według raportu Verizon „Data Breach Investigations Report” około 60% wszystkich włamań i wycieków danych wiąże się z takim właśnie czynnikiem ludzkim.
To brzmi jak zła wiadomość, a tak naprawdę to najlepsza wiadomość w dziedzinie cyberbezpieczeństwa. Nigdy nie uda ci się na czas załatać każdego programu, ale możesz zmienić zachowanie ludzi. Organizacje z silną kulturą bezpieczeństwa mają mniej incydentów i szybciej je wykrywają, bo pracownicy dostrzegają, kiedy coś jest nie tak, i zgłaszają to.
W tym przewodniku dowiesz się, czym jest świadomość bezpieczeństwa, dlaczego stała się ona wymogiem prawnym dla tysięcy europejskich organizacji, gdzie stawka jest najwyższa oraz jak stworzyć program, który naprawdę zmienia zachowania, a nie tylko służy do odhaczania pozycji na liście.
Krótko mówiąc
- Czym to jest: świadomość bezpieczeństwa to codzienna umiejętność twoich pracowników polegająca na rozpoznawaniu zagrożeń cybernetycznych i odpowiednim reagowaniu na nie – od podejrzanej faktury po prośbę, która wydaje się zbyt pilna.
- Dlaczego to ma znaczenie: około 60% naruszeń bezpieczeństwa wiąże się z czynnikiem ludzkim, a oprogramowanie ransomware odgrywa rolę w 88% przypadków naruszeń w małych i średnich firmach.
- To już prawo: NIS2 nakłada obowiązek przeszkolenia kadry kierowniczej i przewiduje szkolenia dla każdego pracownika, a państwa członkowskie wprowadziły już ten wymóg do swojego prawa krajowego.
- Najwięcej jest do stracenia: w służbie zdrowia i edukacji przechowuje się wrażliwe dane osobowe, więc jedno nieostrożne kliknięcie ma wpływ nie tylko na organizację, ale też na pacjentów, uczniów i ich rodziny.
- Co się sprawdza: wsparcie ze strony kierownictwa, jasne zasady, krótkie, cykliczne szkolenia i realistyczne symulacje ataków phishingowych, przedstawiane w pozytywnym tonie.
- Co się nie sprawdza: jedna sesja w roku. Wiedza blaknie w ciągu kilku tygodni, a zachowanie nigdy się nie zmienia.
Co to jest security awareness: definicja
Security awareness odnosi się do zrozumienia zagrożeń cybernetycznych i najlepszych praktyk w zakresie ochrony wrażliwych informacji i systemów. Obejmuje to rozpoznawanie potencjalnych zagrożeń, przestrzeganie bezpiecznych zachowań i bycie na bieżąco z ewoluującymi zagrożeniami cybernetycznymi w celu ochrony przed naruszeniami danych, złośliwym oprogramowaniem i innymi wyzwaniami związanymi z bezpieczeństwem online.
Dlaczego strona security awareness jest ważniejsza niż kiedykolwiek wcześniej
Istnieje wiele błędnych przekonań na temat security awareness. Oto kilka z nich, które często słyszymy:
→ "Za bezpieczeństwo odpowiada dział IT, a nie ja".
→ „Cyberprzestępcy są zbyt zaawansowani, aby security awareness były skuteczne”.
→ "Cyberprzestępcy hakują tylko wielkie korporacje, dlaczego mieliby atakować mnie?".
→ "Moi pracownicy nie potrzebują szkoleń, są doświadczonymi użytkownikami Internetu".
Jak wspomniano we wstępie do tego artykułu, około 60% wszystkich naruszeń bezpieczeństwa wiąże się z czynnikiem ludzkim, jak wynika z raportu Verizon „2025 Data Breach Investigations Report”. Niezależnie od tego, ile oprogramowania do cyberbezpieczeństwa masz zainstalowanego, nie ochroni cię ono przed ludzkimi błędami, takimi jak kliknięcie linku phishingowego czy używanie słabych haseł. Oznacza to, że każdy pracownik w twojej organizacji ponosi odpowiedzialność za bezpieczeństwo danych firmy.
Wiele taktyk stosowanych przez cyberprzestępców nie jest tak zaawansowanych, jak się ludziom wydaje. Gdy twój zespół będzie świadomy podstaw, szanse na naruszenie danych znacznie spadną. Na przykład, większość wycieków danych jest nadal spowodowana słabymi hasłami i brakiem uwierzytelniania dwuskładnikowego.
Oto przykład etycznego hakera włamującego się do systemu organizacji. Nie za pomocą wymyślnych narzędzi, ale za pomocą prostej inżynierii społecznej:
Jeśli Twoja organizacja jest świadoma tych zagrożeń i ma wdrożone odpowiednie procedury, prawdopodobieństwo wystąpienia takich włamań jest znacznie mniejsze.
Większość dużych korporacji sporo zainwestowała w cyberbezpieczeństwo. Dlatego cyberprzestępcy rozszerzają swoje działania i atakują firmy każdej wielkości. Raport firmy Verizon z 2025 roku pokazuje, że oprogramowanie ransomware jest przyczyną 88% naruszeń bezpieczeństwa w małych i średnich firmach, w porównaniu z 39% w dużych organizacjach. A presja wciąż rośnie: firma Check Point odnotowała w 2025 roku średnio 1968 ataków na organizację tygodniowo, czyli o 70% więcej niż w 2023 roku.
Co więcej, świadomość w zakresie bezpieczeństwa staje się coraz częściej obowiązkiem prawnym. Europejska dyrektywa NIS2 nakłada na kadrę kierowniczą obowiązek odbycia szkoleń z cyberbezpieczeństwa i oczekuje, że organizacje zapewnią podobne szkolenia wszystkim pracownikom. Państwa członkowskie wdrożyły tę dyrektywę do prawa krajowego, więc obowiązek ten dotyczy teraz znacznie większej liczby organizacji niż w przypadku poprzednich przepisów. Dowiedz się więcej o tych wymaganiach w naszym przeglądzie NIS2.
Wszystko to oznacza, że firmy każdej wielkości muszą inwestować w security awareness dla całej swojej organizacji.
Gdzie świadomość zagrożeń ma największe znaczenie: opieka zdrowotna i edukacja
Każda organizacja ma coś, co warto ukraść, ale nie każdy wyciek powoduje takie same szkody. W służbie zdrowia jedna skrzynka pocztowa może zawierać dokumentację medyczną, plany opieki i korespondencję dotyczącą leczenia danej osoby. W edukacji szkoły przechowują akta uczniów, informacje o sytuacji rodzinnej, raporty z opieki oraz zdjęcia nieletnich. Tego rodzaju danych nie da się po prostu wydać ponownie, tak jak w przypadku karty bankowej. Jak raz wyciekną, to już na zawsze.
Sposób pracy w tych sektorach dodatkowo zwiększa ryzyko. Pracownicy przechodzą między różnymi systemami i urządzeniami współużytkowanymi, pracują pod presją czasu, mając przed sobą pacjenta lub klasę, a wsparcie IT często zapewnia jedna osoba dla całej organizacji. Atakujący o tym wiedzą, dlatego fałszywe faktury wysyłane do administracji szkolnej i e-maile od rzekomych dostawców do placówek opieki wciąż działają.
Właśnie dlatego symulacje phishingu zasługują na miejsce w tym zestawieniu. Pokazują one – bez obwiniania nikogo – co naprawdę się dzieje, gdy w ruchliwy wtorkowy poranek pojawia się przekonująca wiadomość. To o wiele bardziej szczere niż ankieta, w której pyta się ludzi, jak bardzo uważają się za czujnych.
Pilność tej kwestii nie ogranicza się tylko do opieki i edukacji. NIS2 ustanawia te same podstawowe wymagania dla sektorów energii, wody, transportu, produkcji, usług cyfrowych, gospodarki odpadami i żywności, a odpowiedzialność za ich spełnienie spoczywa na kierownictwie. Sektory zajmujące się najbardziej wrażliwymi danymi po prostu odczuwają to jako pierwsze. Kierunek dla wszystkich pozostałych jest taki sam: ostrożne obchodzenie się z danymi innych osób staje się podstawowym wymogiem, a nie czymś, czym można się wyróżnić.
Jak rozwijać stronę security awareness w organizacji
Aby rozwinąć silny program security awareness w swojej organizacji, musisz podjąć następujące kroki.
Uzyskaj poparcie ze strony kierownictwa
Zanim rozpoczniesz jakąkolwiek kampanię security awareness , upewnij się, że uzyskasz wsparcie od swojego zespołu kierowniczego. Jeśli kierownictwo nie jest zaangażowane, cała twoja ciężka praca pójdzie na marne. Jeśli Twój CEO nie dba o to, dlaczego reszta firmy miałaby czuć się zaangażowana?
Podziel się znaczeniem security awareness (lub po prostu udostępnij ten artykuł 😉 ) i stwórz regularną kadencję, w której będziesz informować ich o bieżących projektach bezpieczeństwa.
Gdy twój zespół kierowniczy naprawdę uwierzy w konieczność cyber security awareness, możesz zacząć koncentrować się na tak zwanych mistrzach działów. Są to często liderzy zespołów, którzy są bliżej reszty firmy i mogą potrzebować pomocy w realizacji inicjatyw związanych z bezpieczeństwem. Są to osoby, za pośrednictwem których komunikujesz obawy i nowe środki bezpieczeństwa.
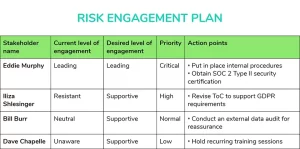
Jeśli pracujesz w większej organizacji i musisz przekonać wielu interesariuszy, pomocne może być śledzenie ich w szablonie zarządzania interesariuszami.
Przedstawiając swoje plany zespołowi kierowniczemu, ważne jest, aby wyjaśnić, że jest to program długoterminowy. Jeśli nie będzie to jasne, niektórzy mogą pomyśleć, że zorganizujesz jednorazowe wydarzenie. Jednak aby Twój program świadomościowy był skuteczny, musi być maratonem, a nie sprintem.
Stwórz jasne zasady i procedury
Polityki i procedury bezpieczeństwa są podstawą obrony każdej organizacji przed cyberatakami. Zasady te służą jako zestaw wytycznych, które nie tylko określają sposób ochrony danych, systemów i sieci, ale także dyktują, jak pracownicy powinni zachowywać się w cyfrowym świecie.
Dwa przykłady podstawowych zasad bezpieczeństwa to:
- Polityka kontroli dostępu do danych: Polityka ta określa, kto i w jakich okolicznościach może uzyskać dostęp do wrażliwych danych. Definiuje ona role i uprawnienia użytkowników, metody uwierzytelniania dostępu oraz ograniczenia dotyczące udostępniania danych. Zapobiega to przeglądaniu i modyfikowaniu poufnych informacji przez osoby nieupoważnione.
- Polityka haseł: Solidna polityka haseł określa wytyczne dotyczące tworzenia haseł i zarządzania nimi. Określa ona kryteria dotyczące złożoności, wygasania i ochrony haseł. Zmniejsza to ryzyko nieautoryzowanego dostępu do konta.
Potrzebujesz również jasnych procedur określających, jak pracownicy powinni postępować w obliczu zagrożenia cybernetycznego lub nawet naruszenia.
Skonfiguruj cykliczne szkolenia pracowników
Gdy już zdobędziesz poparcie kierownictwa, czas zorganizować szkolenia z zakresu świadomości bezpieczeństwa dla wszystkich osób w organizacji. Podczas tych szkoleń pracownicy powinni dowiedzieć się o wszystkich istotnych zagrożeniach cybernetycznych, które omówimy w dalszej części tego artykułu.
Nie wiesz, na jakim etapie jest dzisiaj twój zespół? Zacznij od pomiaru wyjściowego świadomości bezpieczeństwa – dzięki temu będziesz miał jasny punkt odniesienia, w stosunku do którego będziesz mógł mierzyć postępy.
Szukając rozwiązania szkoleniowego, weź pod uwagę następujące aspekty:
- Wybierz rozwiązanie szkoleniowe oparte na gamifikacji. Gra poświęcona świadomości bezpieczeństwa, taka jak Guardey, pozwala użytkownikom uczyć się w aktywny sposób.
- Oferuj cykliczne szkolenia. Firmy często oferują roczne szkolenia, które dają szybki zastrzyk wiedzy, ale nie skutkują trwałą zmianą zachowań. Poszukaj rozwiązań szkoleniowych, które oferują cotygodniowe, krótkie szkolenia.
- Upewnij się, że oferujesz szkolenia dotyczące wszystkich aktualnych cyberzagrożeń. Na przykład, jeśli rozwiązanie szkoleniowe nie zawiera treści dotyczących zagrożeń związanych ze sztuczną inteligencją, nie jest to właściwe rozwiązanie. Cyberprzestępcy działają szybko, co oznacza, że Twoje rozwiązanie szkoleniowe powinno rozwijać się równie szybko, aby Twoi pracownicy byli na bieżąco.
Nie wiesz, jak właściwie wygląda szkolenie z zakresu świadomości bezpieczeństwa?
Zobacz, jak cotygodniowe 3-minutowe wyzwanie, stworzone we współpracy z etycznymi hakerami, sprawia, że świadomość staje się nawykiem, który twój zespół utrzymuje.
Poznaj szkolenia z zakresu świadomości bezpieczeństwaNadaj swojemu programowi pozytywny wydźwięk
Komunikacja dotycząca cyber security ma często negatywny wydźwięk. Kiedy pracownicy nie zdadzą testu phishing lub nie uzyskają wysokich wyników podczas szkolenia uświadamiającego, mogą mieć wrażenie, że zostaną za to osądzeni lub nawet ukarani. Dlatego tak ważne jest, aby przedstawić swój program jako coś, co przynosi korzyści zarówno Twojej organizacji , jak i pracownikowi.
Mając to na uwadze, zrozum również, że ludzie nie będą dbać o Twój program bezpieczeństwa w taki sam sposób, jak Ty. Przekazywanie informacji o tym, dlaczego tak się dzieje, może zatem naprawdę wiele zmienić. Nakreśl żywy obraz tego, jaki wpływ może mieć brak programu security awareness .
Mierz to, co się zmienia, a nie to, co ludzie wiedzą
Wynik quizu pokazuje tylko to, co ktoś zapamiętał przez pięć minut. A ty chcesz wiedzieć, jak naprawdę się zachowują. Sprawdź, ile osób klika w symulowaną wiadomość phishingową, ile z nich ją zgłasza i jak szybko to robią, a potem obserwuj te dwie liczby przez kolejne miesiące. Zespół, w którym wskaźnik zgłoszeń rośnie, to zespół, który zaczął zwracać uwagę na zagrożenia – i właśnie tę liczbę warto przedstawić kierownictwu.
Zmiany w zachowaniu zachodzą powoli, więc mierzyć je raczej w sezonach niż w tygodniach. Jeśli na początku zrobiłeś pomiar wyjściowy, masz rzetelny punkt odniesienia do porównania.
Jakie cyberzagrożenia powinny być uwzględnione w szkoleniu?
Security awareness obejmuje więcej niż tylko phishing i zarządzanie hasłami. Szkoląc swój personel, musisz upewnić się, że obejmujesz wszystkie zagrożenia cybernetyczne, z którymi możesz się spotkać. Oto daleka od kompletności lista, która daje wyobrażenie o zagrożeniach, które powinny zostać uwzględnione w szkoleniu.
- Ataki phishingowe: Naucz swój zespół, jak rozpoznawać wiadomości phishingowe i podejrzane linki, i podkreśl, jak ważne jest, żeby nie udostępniać poufnych informacji nieznanym osobom. Sprawdź, czy ta wiadomość zapadła w pamięć, przeprowadzając cykliczne symulacje ataków phishingowych.
- Ransomware: Zapewnij wskazówki dotyczące identyfikacji potencjalnych zagrożeń ransomware i podkreśl znaczenie regularnego tworzenia kopii zapasowych danych.
- Inżynieria społeczna: Przeszkol pracowników, aby byli ostrożni w udostępnianiu poufnych informacji osobiście, przez telefon lub online oraz aby weryfikowali tożsamość osób proszących o poufne dane.
- Bezpieczeństwo haseł: Promuj silne praktyki dotyczące haseł, w tym używanie złożonych i unikalnych haseł, włączanie uwierzytelniania dwuskładnikowego i unikanie udostępniania haseł.
- Złośliwe oprogramowanie: Poinformuj pracowników o ryzyku związanym z pobieraniem oprogramowania lub plików z niezaufanych źródeł oraz o znaczeniu korzystania z renomowanego oprogramowania antywirusowego.
- Zagrożenia wewnętrzne: Zwiększaj świadomość na temat potencjalnych złośliwych działań ze strony pracowników lub partnerów, podkreślając potrzebę kultury czujności i zaufania.
- Zagrożenia związane z BYOD (Bring Your Own Device): Przedstaw wytyczne dotyczące bezpiecznego korzystania z urządzeń osobistych w miejscu pracy i rozpoznawania potencjalnych zagrożeń bezpieczeństwa z nimi związanych.
- Obsługa i ochrona danych: Poinstruuj pracowników, jak prawidłowo obchodzić się z wrażliwymi danymi, przechowywać je i przesyłać, aby zapobiec naruszeniom danych i nieautoryzowanemu dostępowi.
- Bezpieczeństwo Wi-Fi: Poinformuj pracowników o zagrożeniach związanych z korzystaniem z niezabezpieczonych publicznych sieci Wi-Fi oraz o znaczeniu korzystania z wirtualnej sieci prywatnej (VPN) w razie potrzeby.
- Bezpieczeństwo poczty e-mail: Zwróć uwagę na najlepsze praktyki dotyczące poczty e-mail, takie jak weryfikacja nadawców wiadomości e-mail, nieotwieranie załączników ani nieklikanie linków w podejrzanych wiadomościach e-mail oraz zgłaszanie prób phishing .
Lista jest długa i długa. Jeśli rozwiązanie szkoleniowe security awareness nie obejmuje kilku z powyższych tematów, uznaj je za niekompletne i nieodpowiednie.
Najważniejsze informacje
Wbrew powszechnemu przekonaniu naprawdę da się przechytrzyć hakerów. Organizacje dbające o bezpieczeństwo są po prostu mniej narażone na skutki cyberataków. Większość włamań i wycieków danych nadal wynika z prostych błędów ludzkich: klikania w linki phishingowe, pracy w niezabezpieczonej sieci albo niekorzystania z uwierzytelniania dwuskładnikowego.
Aby ustanowić cyber security awareness w swojej organizacji, powinieneś rozważyć oferowanie regularnych szkoleń security awareness . Dzięki temu Twoi pracownicy będą mogli poznać największe zagrożenia cybernetyczne i podjąć odpowiednie działania w przypadku ich wystąpienia.
Dzięki grze Guardey's security awareness Twój zespół otrzymuje cotygodniowe 3-minutowe wyzwanie dotyczące określonego tematu bezpieczeństwa. Gra została stworzona we współpracy z etycznymi hakerami i edukatorami, aby osiągnąć trwałą zmianę zachowań. Możesz teraz rozpocząć 14-dniowy bezpłatny okres próbny.
Najczęściej zadawane pytania dotyczące świadomości bezpieczeństwa
Czym jest świadomość bezpieczeństwa?
Świadomość bezpieczeństwa to zrozumienie zagrożeń cybernetycznych i bezpiecznych zachowań wśród wszystkich osób w twojej organizacji – zarówno w środowisku cyfrowym, jak i fizycznym. Oznacza to rozpoznawanie prób phishingu, ostrożne obchodzenie się z danymi wrażliwymi oraz wiedzę o tym, co robić, gdy coś pójdzie nie tak. To umiejętność, którą trzeba stale pielęgnować, a nie jednorazowe ćwiczenie.
Dlaczego świadomość w zakresie bezpieczeństwa jest ważna?
Około 60% wszystkich naruszeń bezpieczeństwa wiąże się z czynnikiem ludzkim, co sprawia, że to właśnie twoi pracownicy decydują o tym, czy próba ataku przerodzi się w rzeczywisty incydent. Co więcej, przepisy takie jak NIS2 wymagają od organizacji szkolenia zarówno kadry kierowniczej, jak i pracowników.
Jak często pracownicy powinni przechodzić szkolenia z zakresu świadomości bezpieczeństwa?
Lepiej robić coś krótko i często niż długo i rzadko. Coroczne sesje zapomina się już po kilku tygodniach, podczas gdy krótkie cotygodniowe szkolenia pozwalają utrzymać wiedzę w pamięci i stopniowo zmieniają zachowanie. To właśnie ten rytm sprawia, że świadomość przeradza się w nawyk.
Jaka jest różnica między świadomością bezpieczeństwa a szkoleniem z zakresu świadomości bezpieczeństwa?
Celem jest podniesienie świadomości w zakresie bezpieczeństwa: pracownicy, którzy potrafią rozpoznać zagrożenia cybernetyczne i odpowiednio na nie reagować. Szkolenia z zakresu świadomości bezpieczeństwa to droga do osiągnięcia tego celu – dzięki ustrukturyzowanemu programowi, który krok po kroku buduje wiedzę i kształtuje bezpieczne zachowania.
Czy świadomość w zakresie bezpieczeństwa różni się w służbie zdrowia i edukacji?
Zagrożenia są takie same, ale konsekwencje już nie. Placówki opieki i szkoły mają do czynienia z dokumentacją medyczną, aktami uczniów i informacjami o sytuacji rodzinnej, więc wyciek danych dotyka ludzi, którzy nigdy nie zdecydowali się podjąć takiego ryzyka. Różnica w praktyce tkwi w samym szkoleniu: krótkie sesje, które da się wcisnąć między pacjentów czy lekcje, przykłady z ich codziennej pracy oraz kultura, w której zgłaszanie błędów jest czymś normalnym, a nie powodem do kary. Na przykład holenderskie szkoły podstawowe i średnie dążą do wdrożenia normenkader IBP, w którym świadomość personelu jest jedną z norm.
Gotowy, żeby wypróbować ten poradnik w praktyce?
Wypróbuj to ze swoim zespołem i już w ciągu dwóch tygodni zobacz, kto rozpoznaje wiadomość phishingową, a kto w nią klika. Wypróbuj za darmo – możesz zrezygnować w dowolnym momencie.
Wypróbuj Guardey za darmo przez 14 dni


