AFAS is een van de grootste namen op het gebied van HRM- en payrollsoftware in Nederland en informatiebeveiliging heeft binnen de organisatie altijd een belangrijke rol gespeeld.
De manier waarop AFAS en Guardey voor het eerst met elkaar in contact kwamen, was echter een beetje ongebruikelijk. Een gezamenlijke klant voerde samen met Guardey een phishing-simulatie uit en gebruikte daarbij een phishing-sjabloon dat op AFAS was gebaseerd. Sommige medewerkers die de gesimuleerde phishing-mail ontvingen, meldden dit niet bij hun eigen IT- of beveiligingsteam. In plaats daarvan namen ze rechtstreeks contact op met AFAS om hen te waarschuwen dat er verdachte e-mails onder hun naam werden verstuurd.
Voor AFAS leek dat in eerste instantie op een echt beveiligingsincident.
Dat leidde tot de eerste gesprekken tussen AFAS en Guardey en uiteindelijk tot afspraken over hoe AFAS wordt ingezet in phishing simulaties. Vanuit dat contact ontstond ook een breder gesprek over security awareness. Niet veel later besloot AFAS het security awareness-programma van Guardey binnen de eigen organisatie in te zetten.
Inmiddels bereikt het programma alle 700 medewerkers van AFAS, van developers tot collega's in de keuken en schoonmaak. Maar zoals CISO Ignaece Bliekendaal en Rik ten Wolde, vanuit marketing en interne communicatie, vertellen: een security awareness-programma uitrollen is één ding. Ervoor zorgen dat mensen daadwerkelijk meedoen en een reden hebben om dat te blijven doen, vraagt blijvende aandacht vanuit de organisatie zelf.
Voorbij de jaarlijkse security training
Voordat AFAS met Guardey begon, zag security awareness eruit zoals bij veel organisaties: ongeveer één keer per jaar een verplichte training, webinar of seminar, aangevuld met communicatie wanneer er iets actueels speelde.
"Mensen zijn daar op die manier nooit echt actief bij betrokken," legt Ignaece uit. "Op dat moment denkt iedereen: ja, security is belangrijk, je hebt gelijk. Een week later is dat gevoel weer weggezakt en het jaar erop kun je bijna hetzelfde verhaal opnieuw vertellen."
AFAS investeerde op dat moment al serieus in digitale weerbaarheid. Het bedrijf had verschillende technische verdedigingslagen ingericht om de impact van menselijke fouten te beperken. Medewerkers waren bijvoorbeeld verplicht een wachtwoordmanager te gebruiken en kregen alleen toegang tot bedrijfsapplicaties vanaf door AFAS beheerde systemen. Security awareness kreeg destijds echter nog niet de aandacht die het verdiende.
Naarmate het bedrijf groeide, veranderde die afweging.
"Je wordt een groter doelwit en relevanter voor bepaalde groepen," vertelt Ignaece. "We moeten er inmiddels zelfs rekening mee houden dat statelijke actoren interesse in ons kunnen hebben. Dan kom je in een ander speelveld terecht en wordt het steeds belangrijker om ook je medewerkers echt mee te nemen in cybersecurity."
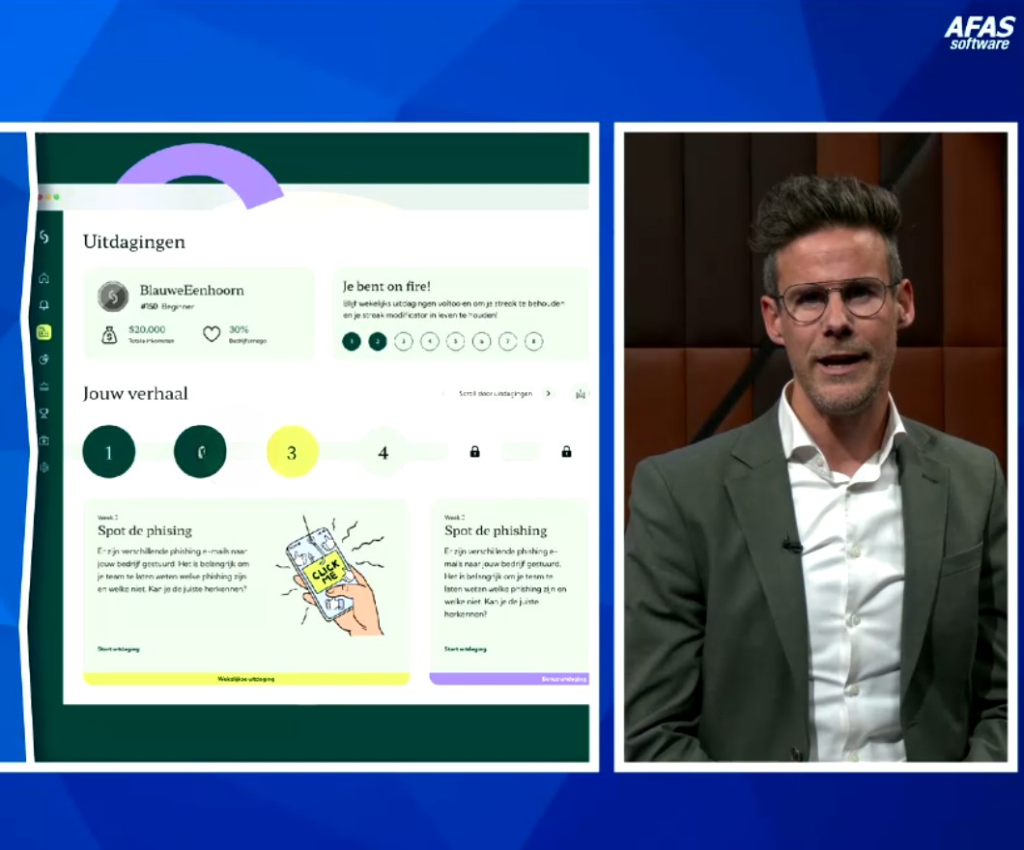
Juist daarom sprak de aanpak van Guardey hem aan. In plaats van één groot jaarlijks trainingsmoment komen securityonderwerpen regelmatig terug in korte uitdagingen.
"Als je iets tienduizend keer doet, word je er vanzelf goed in. Dat geldt in de topsport en volgens mij ook hier. Door te blijven herhalen, bouw je uiteindelijk die gewoonte op."
"Als je iets tienduizend keer doet, word je er vanzelf goed in. Dat geldt in de topsport en volgens mij ook hier. Door te blijven herhalen, bouw je uiteindelijk die gewoonte op."
Een introductie die past bij hoe AFAS communiceert
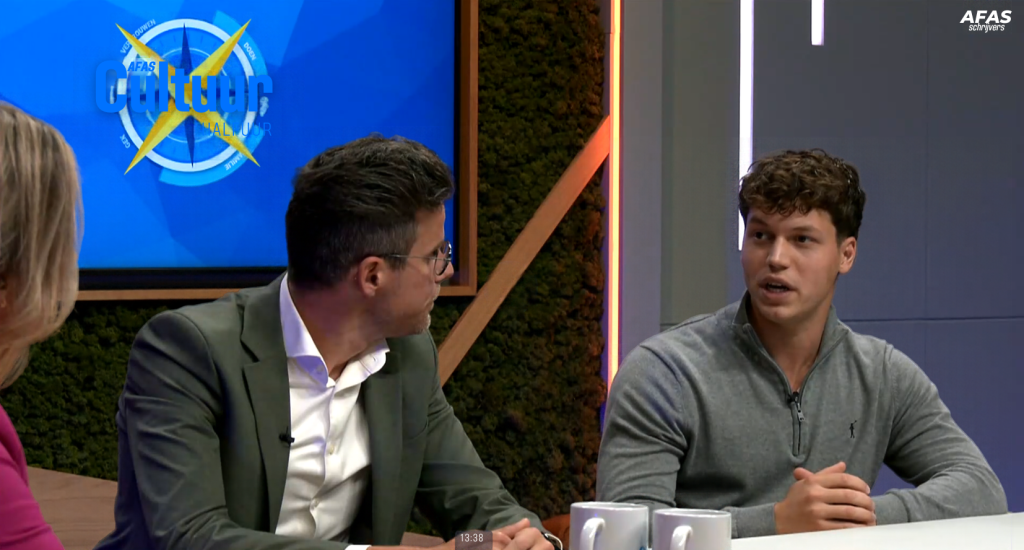
AFAS heeft Guardey niet zomaar via een e-mail geïntroduceerd waarin stond dat medewerkers nu weer een nieuwe training moesten volgen. In plaats daarvan maakte het bedrijf gebruik van het ‘Culture Half Hour’, een online programma dat AFAS in zijn eigen studio opneemt en binnen de hele organisatie deelt. Die bestaande opzet werd een van de belangrijkste manieren om Guardey te introduceren.
En in plaats van te beginnen met een uitleg over het platform, begon AFAS met iets wat echt gebeurd was. Een pas aangenomen ontwikkelaar was in een phishing-poging getrapt. Hoewel hij technisch onderlegd was en dacht dat hij zoiets wel zou herkennen, was het hem ook overkomen. Hij stemde ermee in om tijdens het Culture Half Hour openhartig over die ervaring te praten.
Daardoor werd phishing ineens een stuk minder abstract. Het kon iedereen overkomen, ook iemand met technische kennis.
AFAS ondersteunde de introductie daarnaast via het intranet en andere interne kanalen. De gedachte daarachter was eenvoudig: als security awareness onderdeel moet worden van de routine, moeten medewerkers eerst begrijpen waarom het voor hen relevant is.
Een beloning kiezen waar medewerkers écht op zitten te wachten
Communicatie was maar een deel van de lancering. AFAS wilde ook gebruikmaken van het competitieve element van Guardey om medewerkers een extra reden te geven om mee te doen. Dat riep een vraag op die simpel klinkt, maar uiteindelijk centraal kwam te staan in hun aanpak:wat zouden de mensen bij AFAS eigenlijk willen winnen?
Tijdens de voorbereiding kwamen bekende incentives voorbij, zoals cadeaubonnen, AirPods en iPads. Maar een duurdere prijs betekent niet automatisch dat medewerkers er enthousiaster van worden.
"Je weet helemaal niet of mensen daarop zitten te wachten," vertelt Rik. "De geldelijke waarde kan heel hoog zijn, maar dat betekent nog niet dat mensen het ook echt willen hebben."
Dus in plaats van te beginnen met een lijst met prijzen, keek AFAS naar waar mensen binnen de organisatie het op dat moment al over hadden. Op dat moment was dat de aanstaande jaarlijkse bedrijfsuitstap. Omdat AFAS voor de uitstap al een heel hotel had geboekt, waren sommige kamers natuurlijk luxer dan andere. Een van de mooiere kamers, compleet met jacuzzi, werd de hoofdprijs in de Guardey-wedstrijd.
"Het kostte ons niets extra's," legt Rik uit. "Die kamers waren er toch al. We hoefden alleen te besluiten dat we een van de mooiere kamers als prijs zouden inzetten in plaats van die willekeurig toe te wijzen."
Het resultaat was een deelnamepercentage van bijna 90%. De les voor AFAS was niet dat elk programma voor beveiligingsbewustzijn een spectaculaire prijs nodig heeft. Het was juist dat een stimulans het beste werkt als die aansluit bij iets waar medewerkers al om geven.
Meer medewerkers een reden geven om mee te blijven doen
De eerste stimulans werkte goed, maar AFAS ontdekte ook waarom je betrokkenheid niet één keer kunt opzetten en er dan niet meer naar omkijkt. Na zo’n tien weken begon de deelname af te nemen. Met één grote prijs op het spel hadden medewerkers die dachten dat ze de top niet meer konden halen, minder reden om mee te blijven doen. Dus breidde AFAS de manieren waarop medewerkers beloond konden worden uit.
Naast de individuele competitie kwam er een teambeloning, waarbij het team met het beste gezamenlijke resultaat extra bagage mee mocht nemen tijdens het bedrijfsuitje. Daarnaast kwamen er aparte beloningen voor consistent deelnamegedrag en voor de medewerker die tussen twee seizoenen de grootste vooruitgang had geboekt.
Vooral die laatste categorie vond Ignaece belangrijk.
"We zijn eigenlijk helemaal niet op zoek naar die developer die al bovenaan staat, want die doet het meestal toch wel goed," legt hij uit. "Het gaat juist om de andere groepen die je ook wilt bereiken."
Dat geldt ook voor collega’s in de keuken en bij de schoonmaakploegen van AFAS, die in hun dagelijkse werk veel minder met computers te maken hebben en niet per se toegang hebben tot gevoelige systemen. Maar dat betekent niet dat beveiligingsbewustzijn voor hen niet belangrijk is.
"Dit gaat niet alleen over je werk," legt Ignaece uit wanneer medewerkers zich afvragen of een onderwerp wel bij hun functie past. "Het gaat ook over jou als persoon, over je privésituatie en over hoe je met bepaalde dingen omgaat."
"Dit gaat niet alleen over je werk. Het gaat ook over jou als persoon, over je privésituatie en over hoe je met bepaalde dingen omgaat."
Die gedachte paste al bij de manier waarop AFAS vóór Guardey naar digitale weerbaarheid keek. Medewerkers worden bijvoorbeeld niet alleen geacht hun wachtwoordmanager zakelijk te gebruiken, maar krijgen ook de mogelijkheid om deze privé in te zetten. Digitale weerbaarheid moet dus niet alleen AFAS helpen, maar ook de medewerker zelf.
De Guardey-training is verplicht, maar AFAS kiest er bewust voor om deelname niet technisch af te dwingen, bijvoorbeeld door toegang tot systemen te blokkeren totdat iemand de training heeft afgerond.
"Dat zouden we kunnen doen, maar dat past minder goed bij onze cultuur," vertelt Ignaece. "We proberen het liever op een positieve manier voor elkaar te krijgen."
Maak de training herkenbaar voor je eigen organisatie
Hetzelfde geldt voor de inhoud zelf. Guardey biedt kant-en-klare uitdagingen, campagnes en communicatiesjablonen, maar het advies van AFAS aan andere organisaties is om niet zomaar alles over te nemen zoals het is. Pas het aan.
"Dat is iets waar ik nog steeds echt enthousiast over ben: de mogelijkheid om trainingen aan te passen aan je eigen organisatie," vertelt Ignaece.
AFAS verving bijvoorbeeld algemene voorbeelden door de eigen software en gebruikte eigen foto's in plaats van standaardbeelden. Kleine aanpassingen, maar ze zorgen ervoor dat situaties dichter bij de dagelijkse praktijk van medewerkers komen.
"Mensen zien niet altijd dat een training daadwerkelijk relevant voor hen is," vertelt Rik. "Als je er je eigen sausje overheen gooit, wordt die herkenbaarheid veel groter."
AFAS zou dit zelf graag nog structureler doen. Het lukt niet altijd om daar intern voldoende tijd voor vrij te maken, maar zowel Ignaece als Rik zien personalisatie als een belangrijke manier om security awareness relevant en herkenbaar te houden.
Hetzelfde geldt voor communicatietemplates, ambassadeursprogramma's en campagne-ideeën. Ze kunnen een organisatie op weg helpen, maar uiteindelijk moet je zelf bepalen hoe je ze laat aansluiten bij je eigen cultuur en medewerkers.
“Pak de ideeën en pak de templates,” zegt Ignaece, “maar maak ze eigen. Kijk naar wat binnen jouw organisatie echt werkt, niet naar wat bij ons werkte.”
"Mensen zien niet altijd dat een training daadwerkelijk relevant voor hen is. Als je er je eigen sausje overheen gooit, wordt die herkenbaarheid veel groter."
Security awareness draait niet vanzelf
Nu de eerste seizoenen achter de rug zijn, blijft AFAS zoeken naar manieren om de medewerkers betrokken te houden. Het bedrijfsuitje was een geweldige manier om de boel op gang te brengen, maar het werkte vooral omdat het aansloot bij wat er op dat moment binnen AFAS speelde. De volgende stimulans moet misschien wel heel anders zijn.
En misschien is dat wel de belangrijkste les uit de aanpak van AFAS. Gamificatie, competitie en korte terugkerende challenges geven organisaties middelen om security awareness aantrekkelijker te maken. Templates en kant-en-klare campagnes kunnen helpen bij de implementatie. Maar geen van die middelen neemt de noodzaak weg om je eigen medewerkers goed te kennen.
AFAS gebruikte een echt verhaal van een medewerker om het risico tastbaar te maken. Het programma werd geïntroduceerd via kanalen waar medewerkers al aandacht voor hadden. De competitie werd gekoppeld aan iets waar binnen de organisatie al naar werd uitgekeken. En toen bleek dat één manier van belonen niet iedereen betrokken hield, werden er nieuwe manieren bedacht waarop medewerkers en teams konden winnen.
Er is geen enkele stimulans, lanceringscampagne of communicatiesjabloon die ervoor zorgt dat elke medewerker voor altijd betrokken blijft. De organisaties die het meeste uit beveiligingsbewustzijn halen, zijn degenen die steeds weer dezelfde vraag stellen als AFAS:
Wat werkt op dit moment voor onze mensen?
Wij staan altijd voor u klaar, beloofd!
Meld je nu gratis aan en maak je nooit meer zorgen over cybercrime.
Probeer 14 dagen gratis