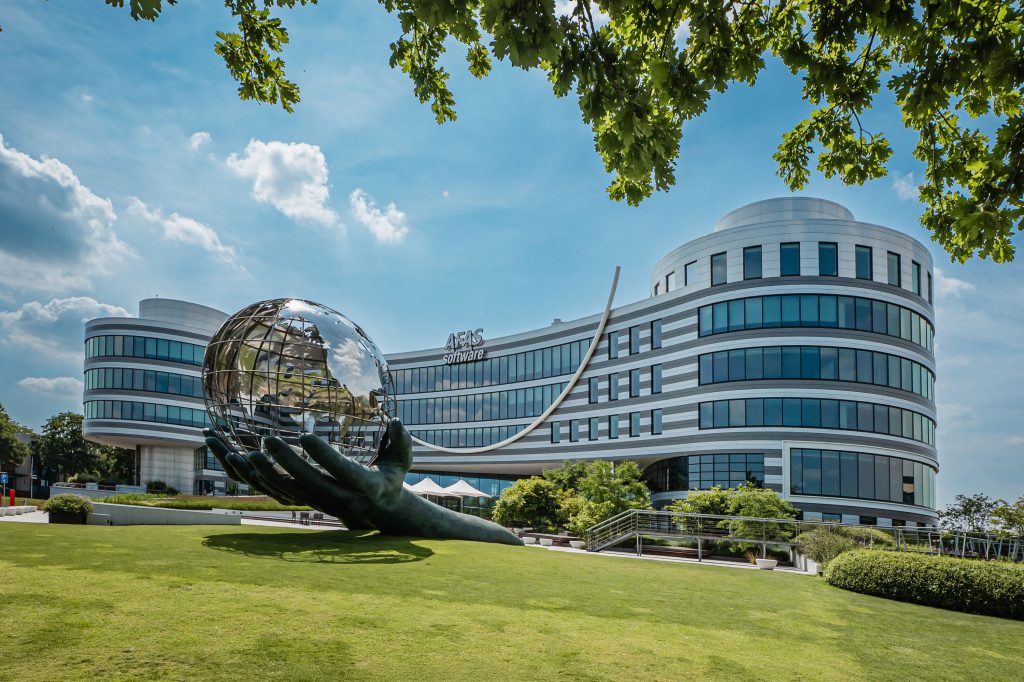
AFAS est l'un des principaux acteurs du marché néerlandais des logiciels de gestion des ressources humaines et de la paie, et la sécurité a toujours été une priorité pour l'entreprise.
La manière dont AFAS et Guardey sont entrés en contact pour la première fois était toutefois quelque peu inhabituelle. Un client commun menait une simulation d’hameçonnage avec Guardey et utilisait un modèle d’hameçonnage basé sur AFAS. Certains employés ayant reçu l’e-mail d’hameçonnage simulé ne l’ont pas signalé à leur propre service informatique ou à leur équipe de sécurité. Ils ont plutôt contacté AFAS directement pour les avertir que des e-mails suspects étaient envoyés en leur nom.
Pour l'AFAS, cela ressemblait au départ à un véritable incident de sécurité.
Cela a donné lieu aux premiers échanges entre AFAS et Guardey, puis a abouti à la mise en place d'une méthode permettant d'utiliser AFAS dans le cadre de simulations d'hameçonnage. Cela a également ouvert la voie à un débat plus large sur la sensibilisation à la sécurité. Peu de temps après, AFAS a adopté le programme de sensibilisation à la sécurité de Guardey au sein de sa propre organisation.
Aujourd’hui, le programme s’adresse à l’ensemble des 700 collaborateurs d’AFAS, des développeurs aux collègues de la cuisine en passant par le personnel d’entretien. Mais comme l’expliquent Ignaece Bliekendaal, RSSI chez AFAS, et Rik ten Wolde, qui travaille au service marketing et communication interne, le déploiement d’un programme de sensibilisation à la sécurité n’est qu’un début. Pour inciter les collaborateurs à y participer et leur donner une raison de continuer à s’y investir, l’organisation elle-même doit y consacrer une attention particulière.
Aller au-delà de la formation annuelle à la sécurité
Avant Guardey, l'AFAS disposait d'un dispositif de sensibilisation à la sécurité qui rappellera sans doute la situation de nombreuses entreprises : une formation ou un webinaire obligatoire organisé environ une fois par an, complété par des mises à jour ponctuelles lorsqu'un événement pertinent se produisait.
« Les gens ne s’impliquent jamais vraiment de manière active dans ce domaine », explique Ignaece. « Sur le moment, ils se disent : “Oui, la sécurité, c’est important, tu as raison.” Une semaine plus tard, ce sentiment s’est estompé, et l’année suivante, on pourrait presque raconter la même histoire. »
À ce moment-là, AFAS investissait déjà massivement dans la résilience numérique. L'entreprise avait mis en place plusieurs niveaux de protection technique afin de limiter l'impact des erreurs humaines. Par exemple, les employés étaient tenus d'utiliser un gestionnaire de mots de passe et ne pouvaient accéder aux applications de l'entreprise qu'à partir de systèmes gérés par AFAS. La sensibilisation à la sécurité n'avait toutefois pas encore reçu toute l'attention qu'elle méritait.
Au fur et à mesure que l'entreprise se développait, ce calcul a commencé à évoluer.
« On devient une cible plus importante, plus intéressante pour certains groupes », explique Ignaece. « Nous devons même envisager la possibilité que des acteurs étatiques s’intéressent à nous. Cela change la donne et justifie pleinement la nécessité d’impliquer pleinement vos collaborateurs dans la cybersécurité. »
C’est ce qui l’avait séduit dans l’approche de Guardey : plutôt que de miser sur une seule grande session de formation annuelle, les employés sont régulièrement confrontés à des questions de sécurité dans le cadre de petits défis.
« Si on fait quelque chose dix mille fois, on finit généralement par bien le maîtriser. C'est vrai dans le sport de haut niveau, et je pense que ça l'est aussi ici. La répétition est vraiment le seul moyen de prendre une habitude. »
Si on fait quelque chose dix mille fois, on finit généralement par bien le maîtriser. C'est vrai dans le sport de haut niveau, et je pense que ça l'est aussi ici.
Un lancement s'appuyant sur la stratégie de communication actuelle d'AFAS
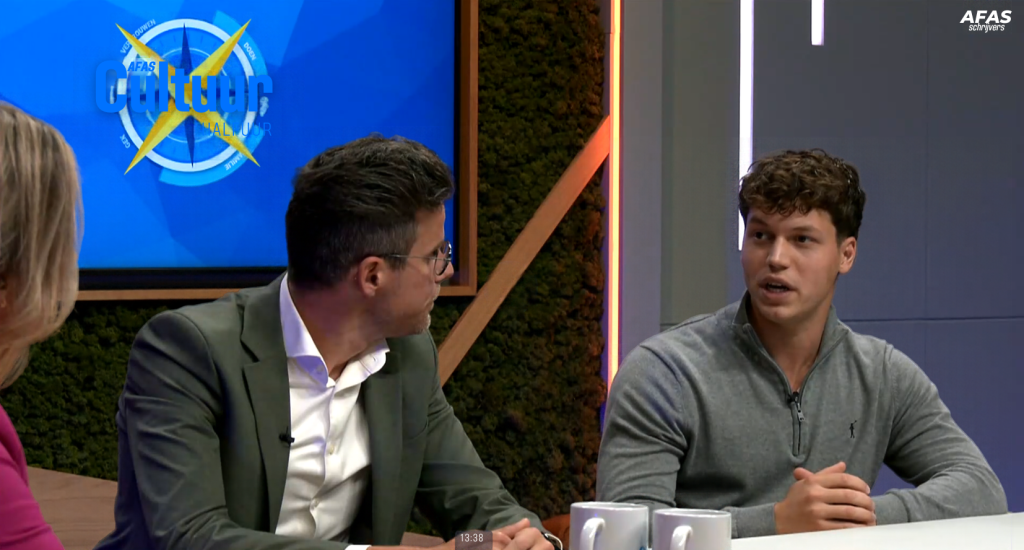
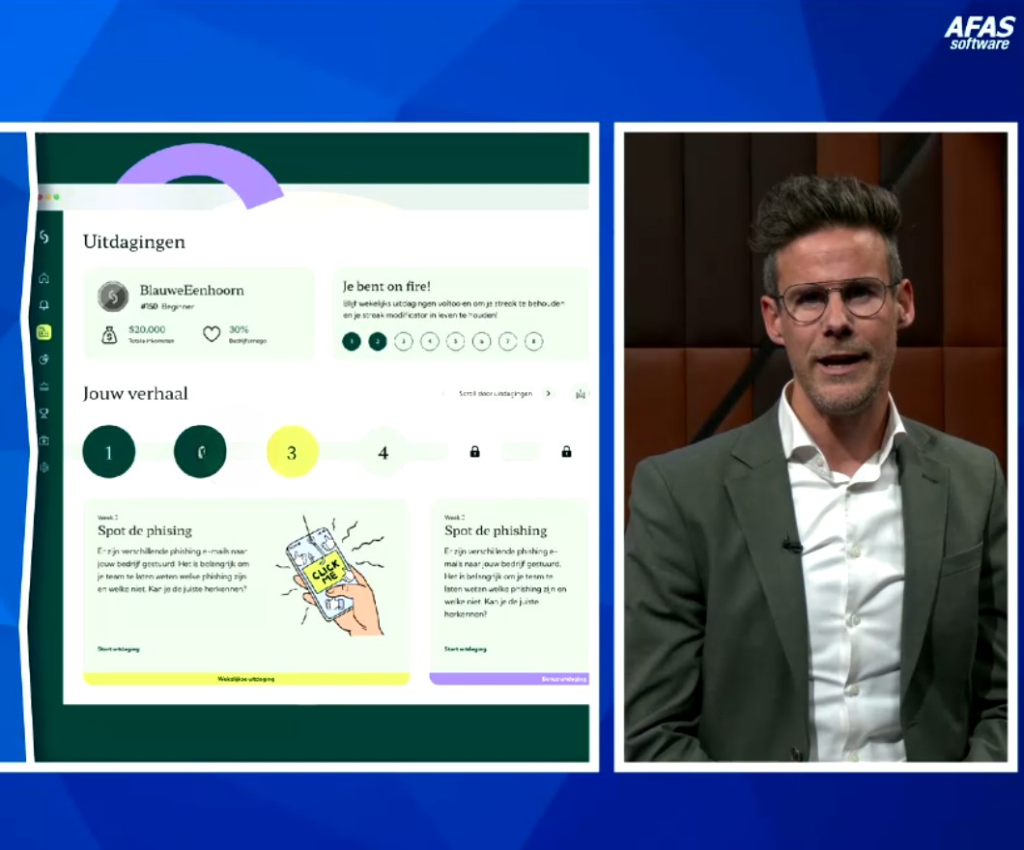
AFAS n'a pas présenté Guardey par un simple e-mail annonçant que les employés devaient désormais suivre une nouvelle formation. L'entreprise a plutôt eu recours à son « Culture Half Hour », un programme en ligne qu'AFAS enregistre dans son propre studio et diffuse à l'ensemble de l'organisation. Ce format existant est devenu l'un des principaux moyens utilisés pour présenter Guardey.
Et au lieu de commencer par une présentation de la plateforme, l’AFAS a choisi de partir d’un événement qui s’était réellement produit. Un développeur récemment embauché avait été victime d’une tentative d’hameçonnage. Bien qu’il fût compétent sur le plan technique et qu’il pensât pouvoir repérer ce genre de situation, cela lui était arrivé à lui aussi. Il a accepté de parler ouvertement de cette expérience lors de la « Culture Half Hour ».
Cela a permis à l'AFAS de présenter le programme d'une manière beaucoup plus accessible. Le hameçonnage n'était plus un scénario de sécurité abstrait. C'était quelque chose qui pouvait arriver à n'importe quel collaborateur de l'entreprise, y compris à une personne disposant de connaissances techniques.
L'AFAS a renforcé la mise en place de cette initiative via son intranet et d'autres canaux internes. L'idée était simple : pour que la sensibilisation à la sécurité fasse partie intégrante des habitudes quotidiennes des collaborateurs, ceux-ci devaient d'abord comprendre pourquoi elle était importante.
Trouver une mesure incitative qui intéresse réellement les salariés
La communication n'était qu'un aspect du lancement. AFAS souhaitait également tirer parti de l'esprit de compétition inhérent à Guardey pour donner aux employés une raison supplémentaire de participer. Cela a soulevé une question qui semble simple, mais qui est devenue centrale dans leur approche :que souhaiteraient réellement gagner les collaborateurs d'AFAS ?
L'équipe a envisagé des récompenses classiques telles que des cartes-cadeaux, des AirPods et des iPad. Mais un prix plus coûteux n'est pas forcément plus motivant.
« On ne sait pas vraiment si les gens attendent ça », explique Rik. « Le lot peut coûter cher sans pour autant correspondre à ce que les gens souhaitent. »
Ainsi, plutôt que de commencer par dresser une liste de lots, AFAS s’est penché sur ce dont les collaborateurs de toute l’entreprise parlaient déjà. À l’époque, il s’agissait du prochain voyage d’entreprise annuel. Comme AFAS avait déjà réservé tout un hôtel pour ce voyage, certaines chambres étaient naturellement plus luxueuses que d’autres. L’une des plus belles chambres, équipée d’un jacuzzi, est devenue le lot principal du concours Guardey.
« Ça ne nous a rien coûté de plus », explique Rik. « Ces chambres faisaient déjà partie de l’hôtel que nous avions réservé. Il nous a simplement suffi de décider d’en faire l’un des lots, plutôt que de l’attribuer au hasard. »
Il en a résulté un taux de participation au lancement de près de 90 %. La leçon à retenir pour l'AFAS n'était pas que chaque programme de sensibilisation à la sécurité doit s'accompagner d'une récompense spectaculaire, mais plutôt qu'une mesure incitative est plus efficace lorsqu'elle est liée à un sujet qui tient déjà à cœur aux employés.
Donner à davantage de personnes une raison de rester dans la course
Cette première mesure incitative a bien fonctionné, mais AFAS a également compris pourquoi l'engagement ne peut pas être conçu une fois pour toutes, puis laissé tel quel. Au bout d'une dizaine de semaines, la participation a commencé à baisser. Avec un seul gros lot en jeu, les employés qui ne pensaient plus pouvoir atteindre la première place avaient moins de raisons de continuer à rivaliser. AFAS a donc élargi l'éventail des récompenses proposées aux employés.
Au lieu de se concentrer uniquement sur la personne ayant obtenu le meilleur score, ils ont mis en place une récompense collective, consistant en une franchise de bagages supplémentaire pour le groupe ayant obtenu le meilleur résultat global. Des récompenses ont également été décernées pour la régularité des performances et pour l'employé ayant réalisé la plus forte progression entre deux saisons.
Cette dernière catégorie revêtait une importance particulière.
« Nous ne recherchons pas vraiment les développeurs qui occupent déjà les premières places du classement, car ils s’en sortent généralement bien de toute façon », explique Ignaece. « Nous essayons également d’atteindre les autres groupes. »
Cela concerne notamment les collègues des équipes de cuisine et d'entretien d'AFAS, qui utilisent beaucoup moins les ordinateurs dans leur travail quotidien et n'ont pas nécessairement accès à des systèmes sensibles. Mais cela ne signifie pas pour autant que la sensibilisation à la sécurité ne les concerne pas.
« Il ne s’agit pas seulement de votre travail », explique Ignaece aux employés qui se demandent si un sujet concerne leur poste. « Il s’agit aussi de vous en tant que personne, de votre situation personnelle, et de prendre conscience de la manière dont vous gérez les choses. »
Il ne s'agit pas seulement de votre travail. Il s'agit aussi de vous en tant que personne, de votre situation personnelle, et de la prise de conscience de la manière dont vous gérez les choses.
Cette philosophie faisait déjà partie intégrante de l'approche d'AFAS en matière de résilience numérique avant l'arrivée de Guardey. On attend non seulement des employés qu'ils utilisent un gestionnaire de mots de passe dans le cadre professionnel, par exemple, mais on leur offre également la possibilité de s'en servir dans leur vie privée. La sécurité est considérée comme un atout dont les employés peuvent bénéficier au-delà du cadre professionnel.
Le programme Guardey est certes obligatoire, mais l'AFAS a délibérément choisi de ne pas imposer la participation par le biais de restrictions techniques, telles que le blocage de l'accès aux systèmes jusqu'à ce que la formation soit terminée.
« Ça marcherait, mais ça ne correspond pas à notre culture », explique Ignaece. « On préfère y parvenir de manière positive. »
Faire en sorte que la formation porte clairement la marque de l'AFAS
Le même principe s'applique au contenu lui-même. Guardey propose des défis, des campagnes et des modèles de communication prêts à l'emploi, mais le conseil d'AFAS aux autres organisations est de ne pas se contenter de reprendre tout tel quel. Il faut les personnaliser.
« C’est ce qui me passionne encore vraiment : la possibilité d’adapter chaque formation à votre propre organisation », explique Ignaece.
AFAS a remplacé les exemples génériques par son propre logiciel et a troqué les images d'archives contre ses propres clichés. Des changements mineurs, mais qui permettent aux scénarios de mieux refléter l'environnement réel des employés.
« Les gens ne se rendent pas toujours compte qu’une formation les concerne vraiment », explique Rik. « Mais dès qu’on y ajoute sa touche personnelle, ils le comprennent. »
L'AFAS souhaiterait s'y atteler de manière encore plus régulière. Trouver le temps en interne pour personnaliser les contenus n'a pas toujours été facile, mais Ignaece et Rik y voient tous deux un moyen important de faire en sorte que la campagne de sensibilisation soit perçue comme pertinente plutôt que générique.
Il en va de même pour les modèles de communication, les programmes d’ambassadeurs et les idées de campagne proposés par Guardey. Ceux-ci peuvent servir de point de départ, mais c’est à l’organisation qu’il revient de déterminer comment ces idées s’intègrent à sa propre culture.
« Inspirez-vous de ces idées et de ces modèles », dit Ignaece, « mais adaptez-les à votre situation. Appliquez-les à ce qui fonctionne réellement au sein de votre organisation, et non à ce qui a fonctionné dans la nôtre. »
Les gens ne se rendent pas toujours compte qu'une formation les concerne réellement. Mais dès que vous y ajoutez votre touche personnelle, ils le comprennent.
La sensibilisation à la sécurité ne se fait pas toute seule
Après avoir mené à bien ses premières saisons, AFAS continue de réfléchir à ce qui permettra de maintenir l'engagement de ses collaborateurs à l'avenir. Le voyage d'entreprise a constitué un excellent levier pour le lancement, mais son intérêt tenait à la situation qui prévalait au sein d'AFAS à ce moment précis. La prochaine initiative de motivation devra peut-être être complètement différente.
Et c'est peut-être là la leçon la plus utile à tirer de l'expérience d'AFAS à ce jour. La gamification, la compétition et les petits défis récurrents peuvent fournir aux organisations les outils nécessaires pour rendre la sensibilisation à la sécurité plus attrayante. Les modèles et les campagnes prêtes à l'emploi peuvent faciliter la mise en œuvre. Mais rien de tout cela ne remplace la nécessité de bien comprendre ses propres collaborateurs.
AFAS s'est appuyée sur le témoignage d'un véritable salarié, car cela permettait de rendre le risque concret. Elle a présenté le programme via des canaux auxquels les gens prêtaient déjà attention. Elle a associé le concours à un sujet qui passionnait déjà les salariés. Et lorsqu'un seul mode de récompense n'a plus suffi à motiver tout le monde, elle a mis en place de nouvelles façons pour les individus et les équipes de réussir.
Il n'existe pas de mesure incitative, de campagne de lancement ou de modèle de communication unique capable de maintenir l'engagement de tous les collaborateurs à jamais. Les organisations qui tirent le meilleur parti de la sensibilisation à la sécurité sont celles qui ne cessent de se poser la même question qu'AFAS :
Qu'est-ce qui pourrait aider nos concitoyens en ce moment ?
Nous sommes toujours là pour vous, promis !
Inscrivez-vous gratuitement dès maintenant et ne vous souciez plus jamais de la cybercriminalité.
14 jours d'essai gratuit