Wysyłaj swoim współpracownikom realistyczne symulacje ataków phishingowych, śledź, kto w nie klika, i podnoś świadomość w zakresie bezpieczeństwa za pomocą zabawnych wyzwań. Wszystko na jednej platformie.
Albo wypróbuj moduły szkoleniowe za darmo przez 14 dni





1. Wybierz szablon
Wybierz spośród ponad 100 szablonów wiadomości phishingowych dostosowanych do aktualnych zagrożeń, Twojej branży i preferowanego języka.
2. Uruchom kampanię
. Wyślij symulację do swojego zespołu za pośrednictwem istniejącego systemu zarządzania użytkownikami (Microsoft Entra ID) lub prześlij listę bezpośrednio.
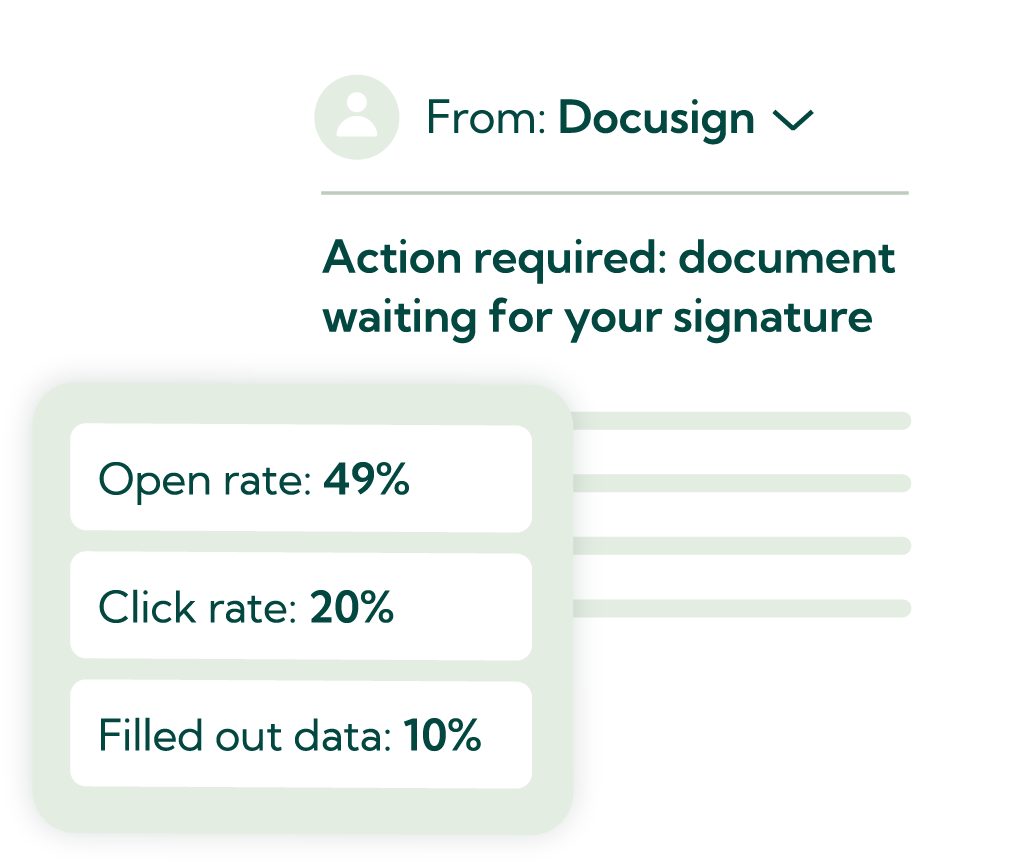
3. Sprawdź wyniki
Pulpit nawigacyjny w czasie rzeczywistym pokazuje, kto otworzył wiadomość , kto kliknął i kto zgłosił. Wyeksportuj raport do dokumentacji dotyczącej zgodności.

Uruchomienie symulacji phishingu w Guardey zajmuje kilka minut, a nie godzin. Wybierz szablon phishingu z naszej biblioteki, wybierz pracowników, których chcesz przetestować, i naciśnij przycisk „Wyślij”. Szablony obejmują zbieranie danych uwierzytelniających, fałszywe faktury, oszustwa związane z dostawą paczek i wiele innych. Nie jest wymagana żadna konfiguracja techniczna.

Dowiedz się dokładnie, na jakim etapie znajduje się twój zespół. Raporty z symulacji phishingu firmy Guardey zawierają szczegółowe informacje o tym, kto otworzył wiadomość e-mail, kto kliknął link i kto wprowadził dane logowania na fałszywej stronie docelowej. Porównaj wyniki poszczególnych działów i śledź poprawę świadomości w zakresie phishingu w miarę upływu czasu.

Symulacje phishingu pokazują, kto jest podatny na ataki. Szkolenia oparte na mechanizmach gier pozwalają to naprawić. Guardey łączy symulacje phishingu z krótkimi, cotygodniowymi zadaniami szkoleniowymi z zakresu świadomości bezpieczeństwa, które uczą pracowników rozpoznawania wszystkich form phishingu. Punkty, odznaki i tabela wyników sprawiają, że szkolenia antyphishingowe stają się czymś, na co pracownicy naprawdę czekają.
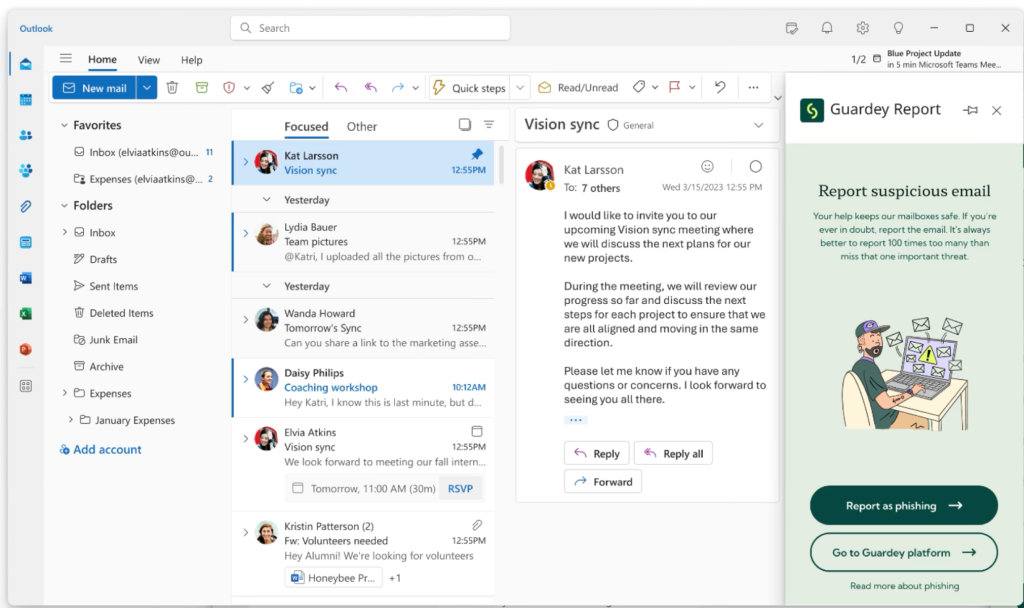
Przyciski zgłaszania Guardey dla programów Outlook i Gmail ułatwiają pracownikom oznaczanie podejrzanych wiadomości e-mail bezpośrednio z waszej skrzynki odbiorczej. Zamiast śledzić tylko wskaźniki klikalności, zyskujcie wgląd w liczbę osób aktywnie zgłaszających podejrzane wiadomości e-mail, co pomaga mierzyć rzeczywiste zachowania reakcyjne. Zgłaszanie jest częścią grywalizacji, nagradzającej użytkowników punktami XP za zgłaszanie podejrzanych wiadomości e-mail i pomagającej przekształcić bezpieczne zachowania w nawyk.

"Po symulacji phishing zobaczyliśmy dokładnie, którzy pracownicy kliknęli link phishing , a nawet wprowadzili dane osobowe. To jeszcze bardziej uświadomiło nam, że musimy rozpocząć szkolenie security awareness."
Symulacja phishingu to kontrolowane ćwiczenie bezpieczeństwa, w ramach którego do pracowników wysyłane są fałszywe wiadomości phishingowe w celu sprawdzenia waszej zdolności do rozpoznawania i zgłaszania podejrzanych wiadomości. W przeciwieństwie do prawdziwych ataków, symulacje te są bezpieczne i mają na celu identyfikację słabych punktów w ludzkiej zaporze ogniowej waszej organizacji. Wyniki pomagają zespołom ds. bezpieczeństwa zrozumieć, którzy pracownicy potrzebują dodatkowego szkolenia z zakresu świadomości phishingu.
Narzędzie do symulacji phishingu pozwala wysyłać realistyczne, ale nieszkodliwe wiadomości phishingowe do członków zespołu. Celem jest sprawdzenie, jak współpracownicy reagują na ataki phishingowe w bezpiecznym środowisku. Guardey to narzędzie do symulacji phishingu, które obejmuje również szkolenia oparte na mechanizmach gier, dzięki czemu można testować i szkolić się na jednej platformie.
Test phishingowy (lub symulacja phishingu) mierzy, jak pracownicy reagują na fałszywe wiadomości e-mail typu phishing; pokazuje, kto kliknął, kto zgłosił wiadomość i kto przesłał dane. Szkolenie dotyczące phishingu uczy natomiast pracowników, jak rozpoznawać próby phishingu i prawidłowo na nie reagować. Najskuteczniejsze podejście łączy oba elementy: regularne symulacje phishingu w celu pomiaru świadomości oraz ciągłe szkolenia dotyczące świadomości phishingu w celu budowania i utrzymywania umiejętności. Guardey oferuje oba elementy w ramach jednej platformy.
Nie ma w tym nic szkodliwego. Kliknięcie jest rejestrowane w panelu raportowania Guardey, dzięki czemu możesz dokładnie sprawdzić, kto je wykonał. Następnie możesz przydzielić ukierunkowane szkolenie lub wykorzystać wyniki w dyskusjach zespołowych. Żadne dane nie są narażone na szwank, a żadne systemy nie ulegają zakłóceniu.
Konsultant ds. bezpieczeństwa albo twój zespół IT może przeprowadzić dla ciebie jednorazowy test phishingowy. To da ci punkt odniesienia i świetnie się sprawdzi, jeśli dążysz do zgodności z normą ISO 27001 lub NIS2. Ale odporność na phishing to kwestia zachowania, a zachowanie zmienia się tylko dzięki powtarzaniu, więc częstotliwość ma większe znaczenie niż to, kto wysyła e-maile. Dzięki platformie takiej jak Guardey sam przeprowadzasz realistyczne symulacje tak często, jak chcesz. Nie potrzebujesz żadnego projektu ani czasu na przygotowania, a do tego sam decydujesz o terminach, szablonach i dalszych działaniach.
Jednorazowy test phishingowy przeprowadzony przez konsultanta lub partnera IT jest wyceniany jako projekt: płacisz za każdy test i dostajesz jeden wynik. Guardey działa inaczej. Płacisz miesięcznie za każdego pracownika, a wraz z rozwojem zespołu otrzymujesz rabaty ilościowe – to obejmuje nieograniczoną liczbę symulacji phishingowych oraz szkolenia. Sprawdź nasze cenniki, żeby poznać aktualne stawki i warunki.
Nie. Bezpłatna wersja próbna Guardey pozwala zapoznać się z modułami szkoleniowymi. Symulacje phishingu są częścią osobistej wersji demonstracyjnej, w której przeprowadzimy cię przez całą kampanię – od szablonu aż po raport.