Grâce à Guardey, les cabinets de conseil en santé et les établissements de santé peuvent former rapidement et facilement leur personnel à la lutte contre la cybercriminalité.
Aucune information de paiement requise.





Environ 30 % de toutes les attaques se produisent chaque année dans un établissement de santé. Au premier semestre 2021, 66 sites de santé ont été touchés en Europe.

Les cybercriminels ciblent les établissements de santé car ils sont plus susceptibles de payer. Ils traitent des informations sensibles et ne peuvent pas être mis hors service pendant des jours. En fait, sans systèmes informatiques, tout l'hôpital est à l'arrêt. Cela a des conséquences majeures.
Les pharmaciens sont également exposés à des risques, car la production de médicaments ne peut pas s'arrêter.
Le personnel interne n'est pas toujours conscient des risques. Les professionnels de la santé sont, heureusement, occupés par des tâches très différentes. Mais un seul clic sur le mauvais lien dans un e-mail de phishing et les données des patients se retrouvent compromises.
Il est temps de mieux sécuriser vos patients. C'est là que Guardey va vous aider.
Les organisations de santé sont très intéressantes pour les hackers. Pourquoi ?

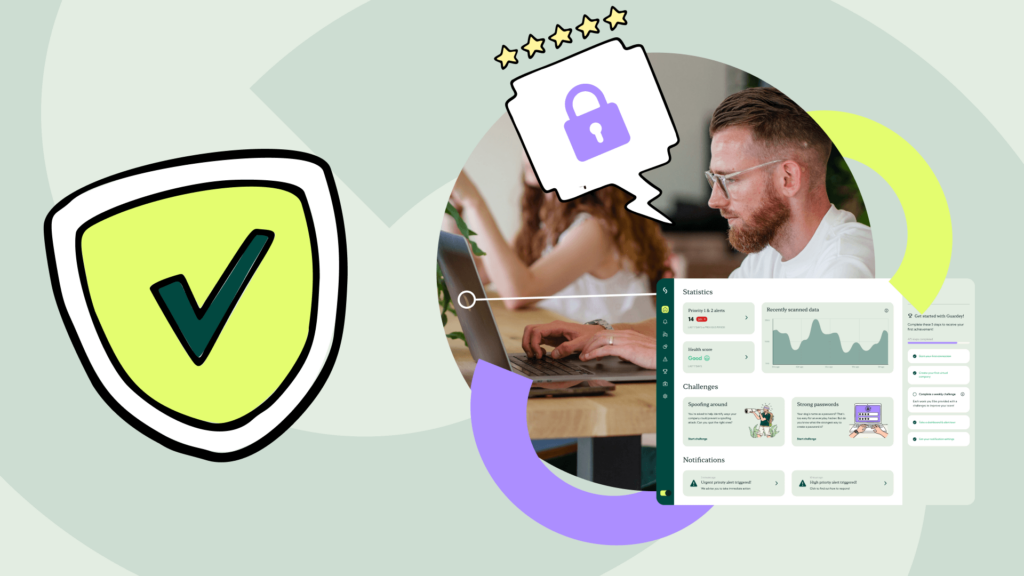
Un seul clic sur le mauvais lien suffit pour que les données des patients se retrouvent entre les mains de n'importe qui. Guardey forme le personnel soignant en quelques minutes par semaine, ce qui permet d'intégrer la sécurité dans un emploi du temps chargé.
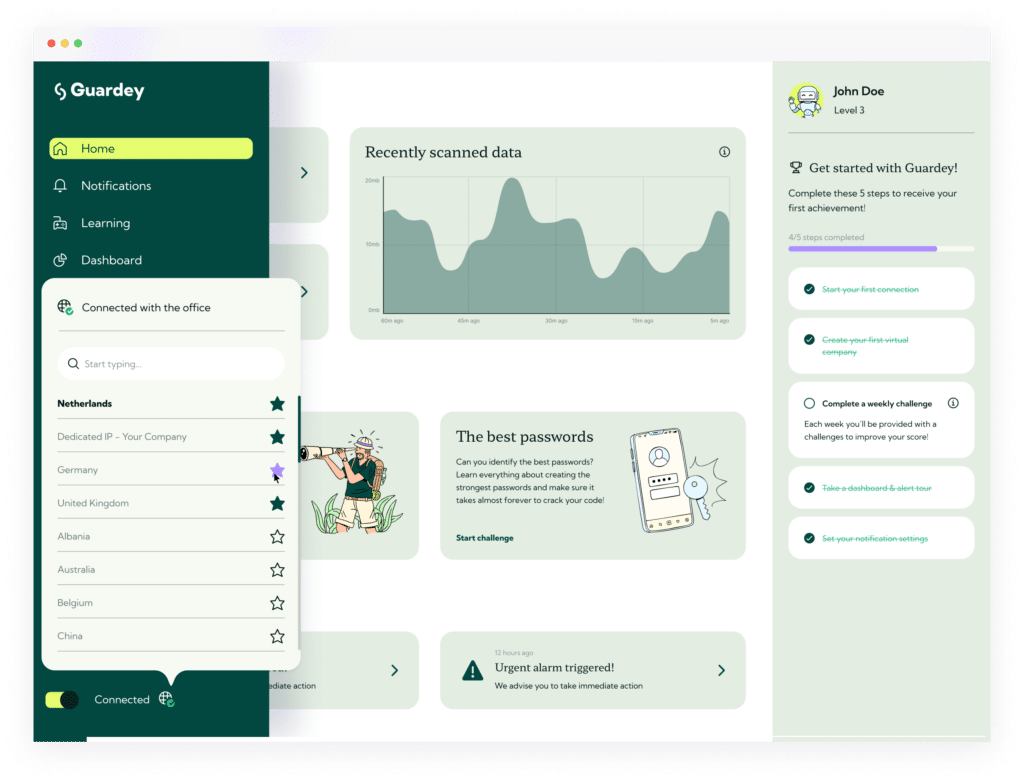
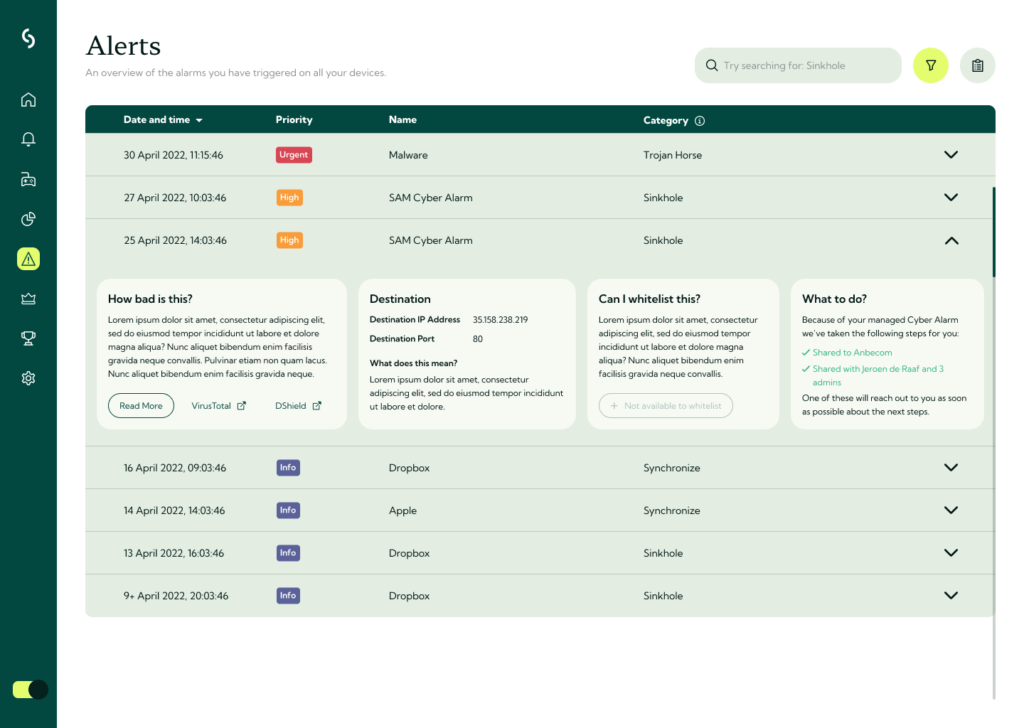

« En tant qu'institution médicale, nous avons mis en place des mesures de sécurité spécifiques pour protéger les données des patients. Cela inclut la manière dont nous contrôlons l'accès à nos ordinateurs, la place des appareils électroniques personnels au travail et la façon d'agir en cas de problème lié à la cybersécurité. Nous souhaitions donc pouvoir personnaliser le contenu de la formation pour y ajouter ces informations. »
Kim van Polanen
Responsable opérationnelLa gamification consiste à ajouter des éléments de jeu dans des environnements non ludiques, tels que le Security Awareness Training, afin d'accroître la participation et de favoriser l'apprentissage actif.
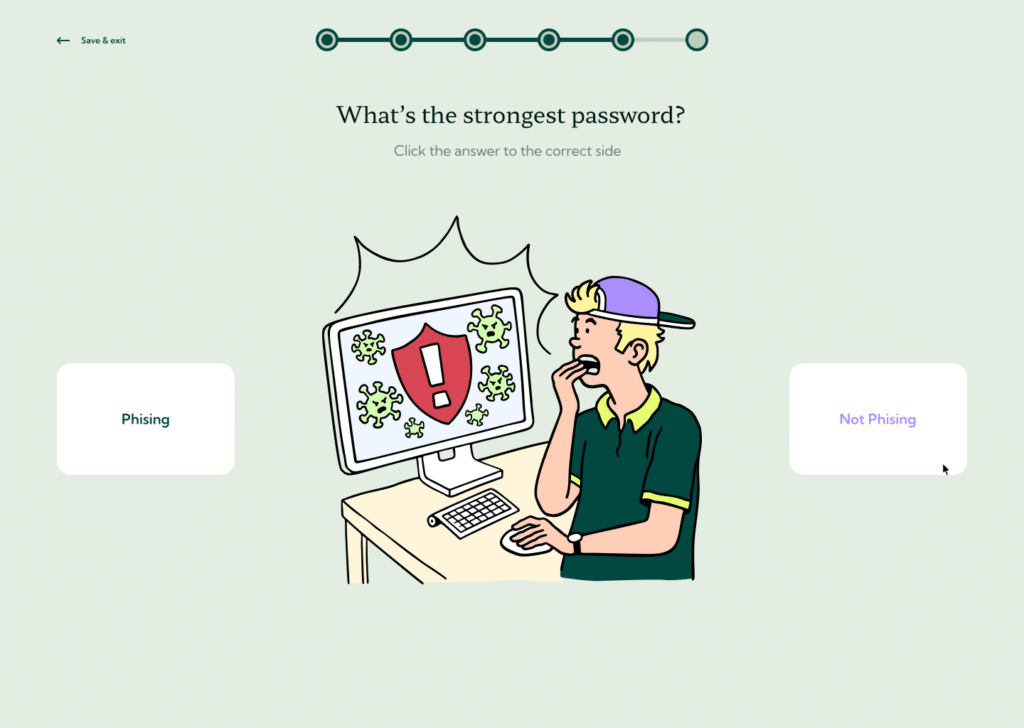
La Security Awareness Training traditionnelle peut souvent être aride et ennuyeuse. Grâce à la gamification, le sujet complexe est transformé en une expérience engageante et mémorable.
En intégrant des éléments de jeu tels que des défis, des quiz et des récompenses, cela incite les utilisateurs à apprendre activement. Cela rend la formation plus agréable et favorise un sentiment de compétition et d'accomplissement. Cette combinaison favorise une meilleure rétention et application des connaissances en cyber sécurité.
Des études montrent que jusqu'à 90 % des connaissances acquises lors de formations annuelles, voire trimestrielles, sont oubliées en quelques semaines. Guardey a été conçu pour maintenir ses utilisateurs conscients des cybermenaces 365 jours par an. Le jeu propose de courts défis hebdomadaires qui développent progressivement les connaissances de l'utilisateur et entraînent un changement de comportement durable.
Guardey couvre un large éventail de sujets pour former les utilisateurs sur toutes les cybermenaces actuelles pertinentes, élaborés en collaboration avec des hackers éthiques et des pédagogues. Les sujets abordés incluent le phishing, le télétravail, la sécurité des mots de passe, la fraude au PDG, les ransomwares, le smishing, et bien plus encore.
Chaque défi prend jusqu'à trois minutes à compléter.
Oui. ISO27001, NIS2 et le RGPD exigent tous que tous les employés reçoivent un Security Awareness Training approprié. Guardey est toujours à jour avec les dernières cybermenaces, politiques et procédures.
Le Security Awareness Training en cybersécurité est crucial pour tous les employés, pas seulement pour des rôles spécifiques. Chaque membre du personnel peut potentiellement être une cible ou un point d'entrée involontaire pour des cyberattaques. La formation aide à créer une culture axée sur la sécurité et minimise les risques pour l'ensemble de l'organisation.
Bien que certains rôles puissent nécessiter une formation spécialisée, un niveau de formation de base devrait être accessible à tous.
Guardey est disponible en anglais, néerlandais, italien, français, espagnol, allemand, polonais, suédois et danois.

