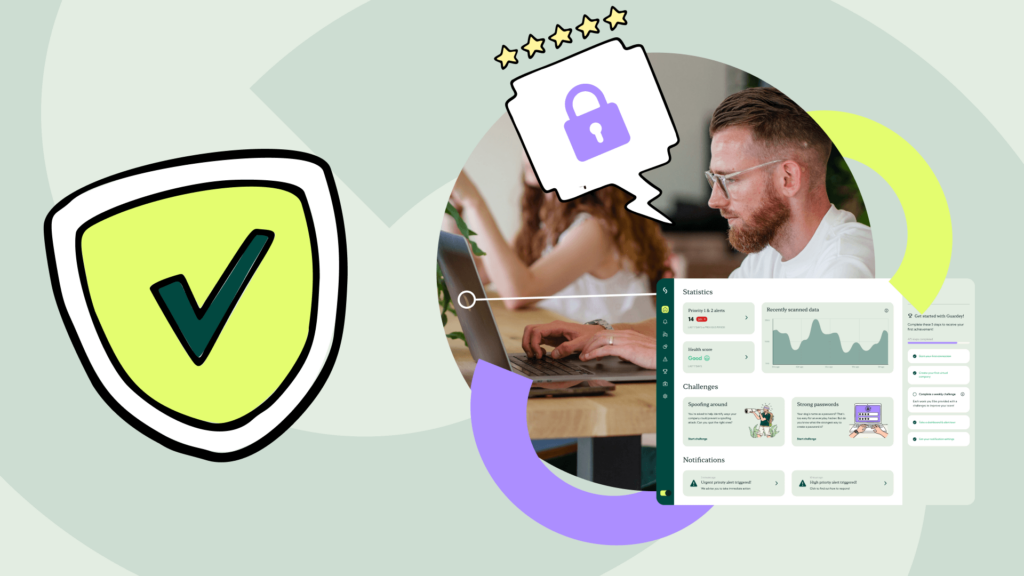
Grazie a Guardey, le società di consulenza sanitaria e le strutture sanitarie possono formare il proprio personale in modo rapido e semplice per contrastare la criminalità informatica.
Non sono necessarie informazioni sul pagamento.





Circa il 30% di tutti gli hack si verifica ogni anno in una struttura sanitaria. Nella prima metà del 2021, in Europa sono stati colpiti 66 siti sanitari.

Gli hacker malintenzionati prendono di mira le strutture sanitarie perché hanno maggiori probabilità di pagare. Lavorano con informazioni sensibili e non possono essere interrotte per giorni. In effetti, senza sistemi informatici, l'intero ospedale è fermo. Questo ha conseguenze importanti.
Anche i farmacisti sono a rischio, perché la produzione di farmaci non può fermarsi.
Il personale interno non è sempre consapevole dei rischi. Gli operatori sanitari sono fortunatamente impegnati in tutt'altre faccende. Ma basta un clic sul link sbagliato di un'e-mail di phishing e i dati dei pazienti sono in circolazione.
È ora di proteggere ancora meglio i vostri pazienti. È qui che Guardey vi aiuterà.
Le organizzazioni sanitarie sono molto interessanti per gli hacker. Perché?

Basta un clic sul link sbagliato e i dati dei pazienti finiscono in mano a chiunque. Guardey forma il personale sanitario in pochi minuti alla settimana, in modo che la sicurezza si adatti anche a un’agenda fitta di impegni.
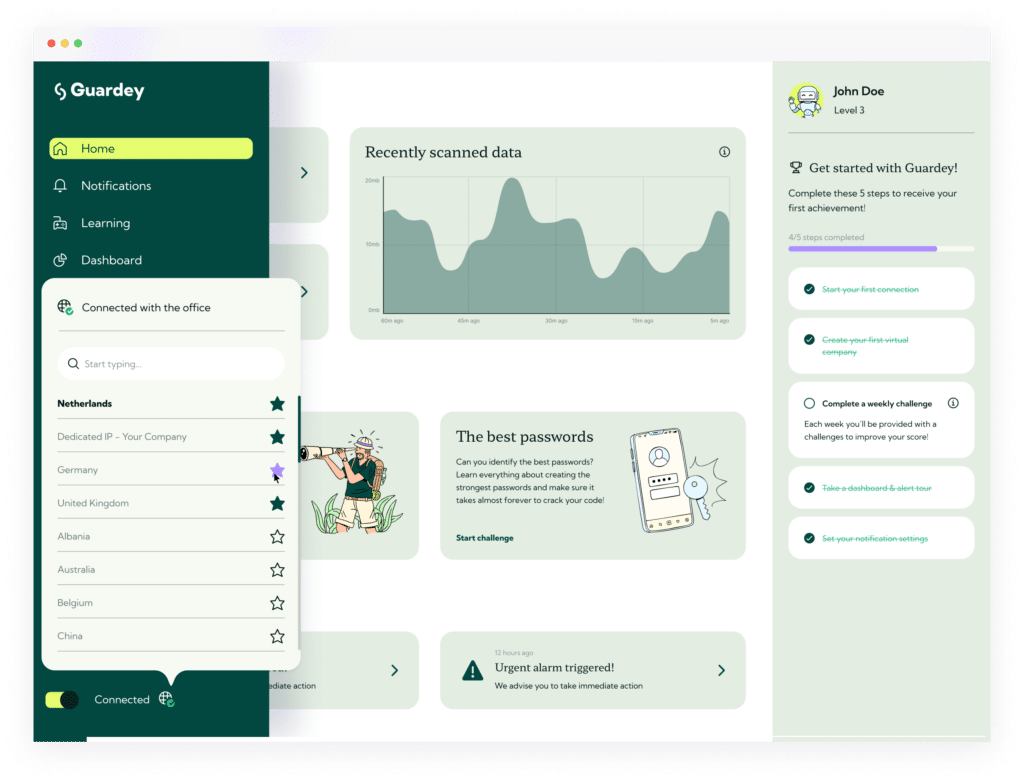
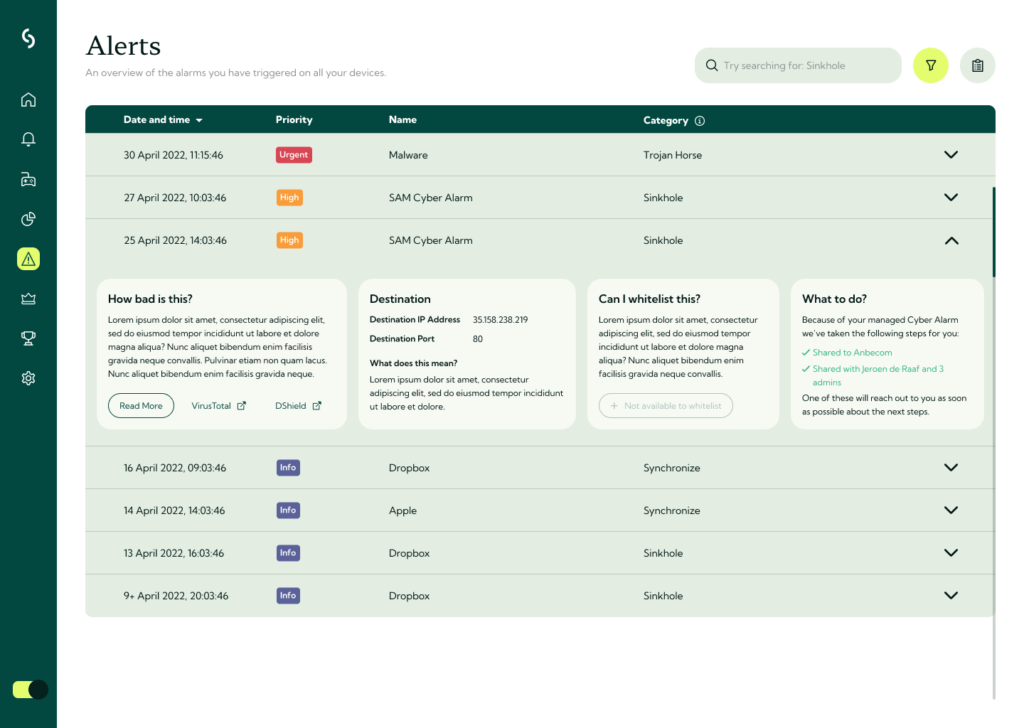

"Come istituto medico, abbiamo adottato misure di sicurezza specifiche per proteggere i dati dei pazienti. Tra queste, il modo in cui controlliamo l'accesso ai nostri computer, la collocazione dei dispositivi elettronici personali sul posto di lavoro e le modalità di intervento in caso di problemi legati alla sicurezza informatica. Volevamo quindi poter personalizzare il contenuto della formazione per aggiungere queste informazioni".
Kim van Polanen
Responsabile operativoLa gamification consiste nell'aggiungere elementi di gioco in ambienti non di gioco, come la formazione su security awareness , per aumentare la partecipazione e favorire l'apprendimento attivo.
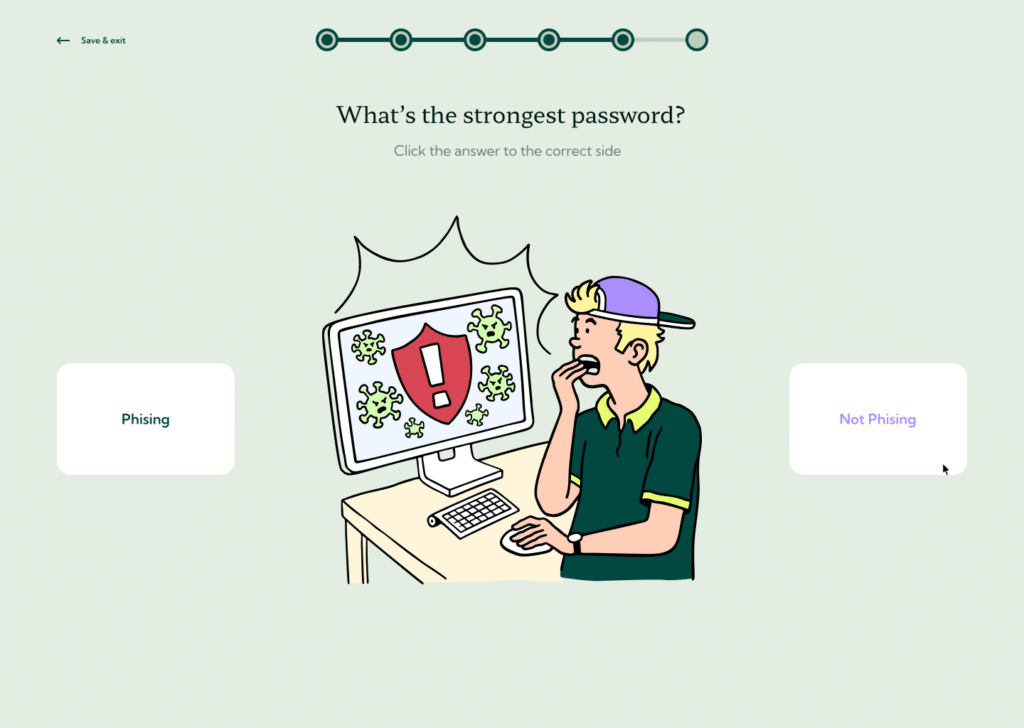
La formazione tradizionale su security awareness può spesso risultare arida e noiosa. Con la gamification, la complessa materia viene trasformata in un'esperienza coinvolgente e memorabile.
Integrando elementi di gioco come sfide, quiz e ricompense, si incentivano gli utenti ad apprendere attivamente. Ciò rende la formazione più piacevole e favorisce un senso di competizione e di realizzazione. Questa combinazione favorisce una migliore ritenzione e applicazione delle conoscenze di cyber security .
Le ricerche dimostrano che fino al 90% delle nozioni apprese durante una formazione annuale o addirittura trimestrale vengono dimenticate nel giro di poche settimane. Guardey è stato costruito per tenere gli utenti al corrente delle minacce informatiche 365 giorni all'anno. Il gioco prevede sfide brevi e settimanali che aumentano lentamente le conoscenze dell'utente e alla fine portano a un cambiamento duraturo del comportamento.
Guardey copre un'ampia gamma di argomenti per formare gli utenti su tutte le minacce informatiche attualmente rilevanti, realizzate in collaborazione con hacker etici e pedagoghi. Gli argomenti trattati includono phishing, il lavoro da remoto, la sicurezza delle password, le frodi dei CEO, il ransomware, lo smishing e molto altro ancora.
Ogni sfida richiede fino a tre minuti per essere completata.
Sì. Le norme ISO27001, NIS2 e GDPR richiedono che tutti i dipendenti ricevano una formazione adeguata su security awareness . Guardey è sempre aggiornata sulle ultime minacce informatiche, sulle politiche e sulle procedure.
La formazione sulla consapevolezza della cybersecurity è fondamentale per tutti i dipendenti, non solo per ruoli specifici. Ogni membro del personale può potenzialmente essere un bersaglio o un punto di ingresso inconsapevole per gli attacchi informatici. La formazione contribuisce a creare una cultura incentrata sulla sicurezza e a ridurre al minimo i rischi per l'intera organizzazione.
Mentre alcuni ruoli possono richiedere una formazione specializzata, un livello di formazione di base dovrebbe essere accessibile a tutti.
Guardey è disponibile in inglese, olandese, italiano, francese, spagnolo, tedesco, polacco, svedese e danese.

