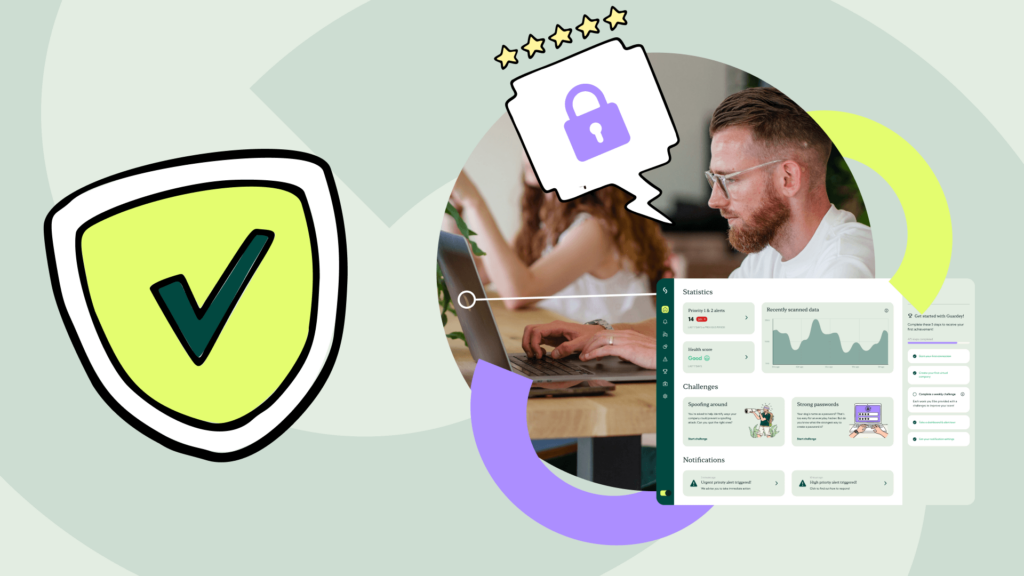
Con Guardey, las empresas de consultoría sanitaria y las instituciones sanitarias forman a su personal de forma rápida y sencilla para hacer frente a la ciberdelincuencia.
No se necesitan datos de pago.





Alrededor del 30 % de todos los hackeos se producen anualmente en un centro sanitario. En el primer semestre de 2021, 66 centros sanitarios se vieron afectados en Europa.

Los hackers malintencionados tienen como objetivo los centros sanitarios porque es más probable que paguen. Trabajan con información sensible y no pueden desconectarse durante días. De hecho, sin sistemas informáticos, todo el hospital se paraliza. Eso tiene consecuencias importantes.
Los farmacéuticos también corren peligro porque la producción de medicamentos no puede detenerse.
El personal interno no siempre es consciente de los riesgos. Los profesionales sanitarios están, afortunadamente, ocupados en cosas muy distintas. Pero un clic en el enlace equivocado de un correo electrónico de phishing y los datos de los pacientes están en la calle.
Es hora de asegurar aún mejor a sus pacientes. Ahí es donde Guardey va a ayudar.
Las organizaciones sanitarias son muy interesantes para los hackers. ¿Por qué?

Basta con hacer clic en un enlace equivocado para que los datos de los pacientes acaben en manos de cualquiera. Guardey forma al personal sanitario en tan solo unos minutos a la semana, de modo que la seguridad se adapta a una agenda muy apretada.
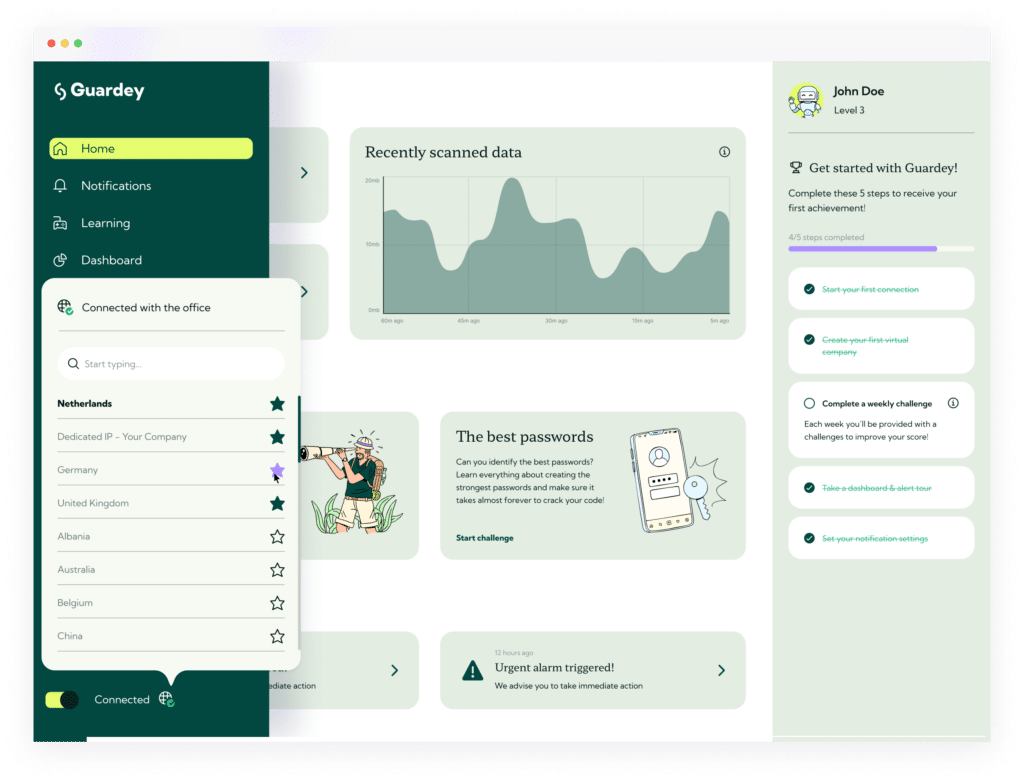
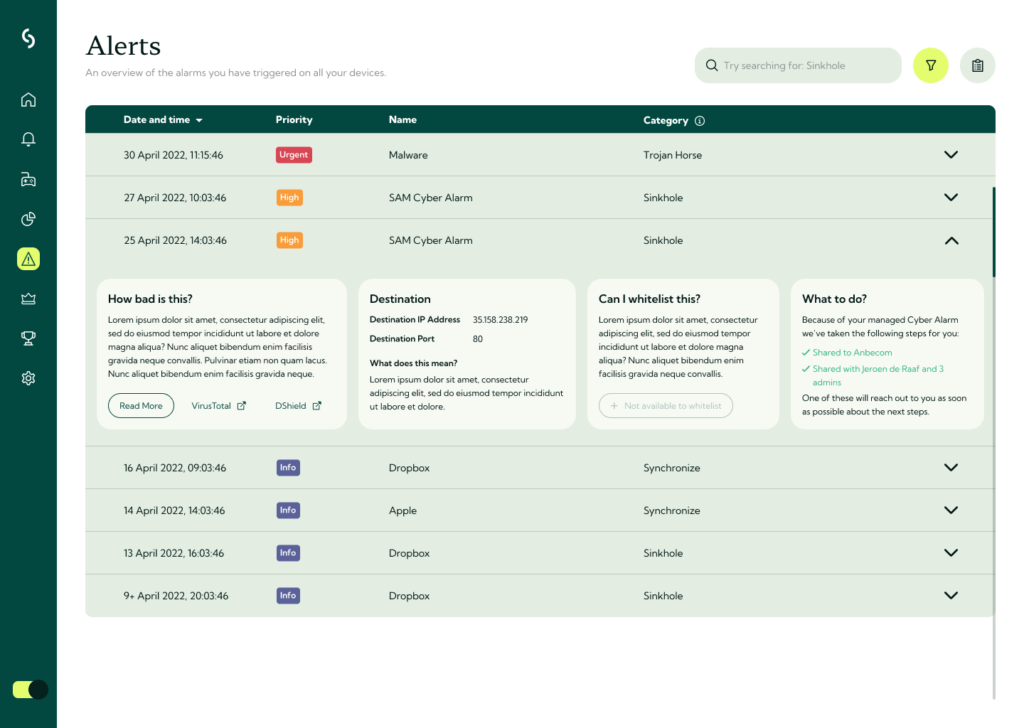
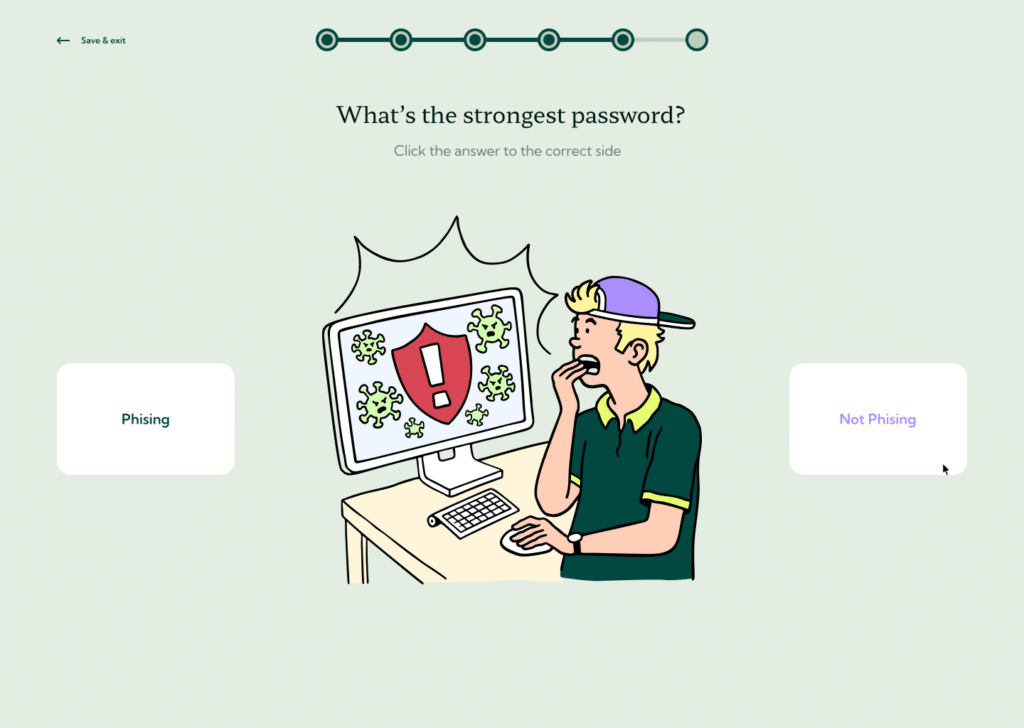

"Como institución médica, contamos con medidas de seguridad específicas para proteger los datos de los pacientes. Esto incluye cómo controlamos el acceso a nuestros ordenadores, el lugar de los dispositivos electrónicos personales en el trabajo y cómo actuar en caso de un problema relacionado con la ciberseguridad. Así que queríamos poder personalizar el contenido de la formación para añadir esa información".
Kim van Polanen
Director de operacionesLa gamificación consiste en añadir elementos de juego a entornos no lúdicos, como la formación en security awareness , para aumentar la participación y fomentar el aprendizaje activo.
La formación tradicional en security awareness puede resultar árida y aburrida. Con la gamificación, la compleja materia se transforma en una experiencia atractiva y memorable.
Al integrar elementos de juego como retos, pruebas y recompensas, incentiva a los usuarios a aprender activamente. Esto hace que la formación sea más amena y fomenta el sentido de la competición y el logro. Esta combinación hace que se retengan y apliquen mejor los conocimientos de cyber security .
Las investigaciones demuestran que hasta el 90% de lo aprendido en una formación anual o incluso trimestral se olvida a las pocas semanas. Guardey se creó para mantener a sus usuarios al tanto de las ciberamenazas los 365 días del año. El juego incluye desafíos semanales de corta duración que aumentan poco a poco los conocimientos del usuario y, con el tiempo, impulsan un cambio de comportamiento duradero.
Guardey cubre una amplia gama de temas para formar a los usuarios sobre todas las ciberamenazas relevantes en la actualidad, elaborados en colaboración con hackers éticos y pedagogos. Los temas tratados incluyen phishing, trabajo remoto, seguridad de contraseñas, fraude de CEO, ransomware, smishing y mucho más.
Cada reto dura hasta tres minutos.
Sí. ISO27001, NIS2 y GDPR exigen que todos los empleados reciban la capacitación adecuada security awareness . Guardey siempre está al día con las últimas amenazas cibernéticas, políticas y procedimientos.
La formación en ciberseguridad es crucial para todos los empleados, no sólo para funciones específicas. Cada miembro del personal puede ser potencialmente un objetivo o un punto de entrada involuntario para los ciberataques. La formación ayuda a crear una cultura centrada en la seguridad y minimiza los riesgos para toda la organización.
Aunque determinadas funciones pueden requerir una formación especializada, todo el mundo debería tener acceso a un nivel básico de formación.
Guardey está disponible en inglés, neerlandés, italiano, francés, español, alemán, polaco, sueco y danés.

