8 kwietnia 2023 r. • NIS2
W skrócie: NIS2 (dyrektywa (UE) 2022/2555) zastąpiła NIS1 (dyrektywa (UE) 2016/1148) 18 października 2024 r. Najważniejsze różnice: NIS2 obejmuje 18 sektorów zamiast 7, automatycznie dotyczy średnich i dużych firm w tych sektorach, ustala stałe terminy zgłaszania incydentów (24 godziny, 72 godziny, jeden miesiąc), wprowadza maksymalne kary w całej UE (do 10 mln euro lub 2% globalnego obrotu) oraz nakłada osobistą odpowiedzialność na kadrę zarządzającą. Jeśli wcześniej podlegałeś przepisom NIS1, teraz podlegasz NIS2, a zasady są surowsze.
Poniżej znajdziesz informacje o tym, czym był system NIS1, zestawienie wszystkich różnic, co się zmieni, jeśli już korzystałeś z NIS1, oraz aktualny stan wdrożenia w poszczególnych krajach UE w 2026 roku.
Czym był NIS1?
NIS1, czyli oficjalnie dyrektywa (UE) 2016/1148, to pierwsze unijne prawo dotyczące cyberbezpieczeństwa. Została przyjęta 6 lipca 2016 r., a termin na wdrożenie jej do prawa krajowego upłynął 9 maja 2018 r. Dotyczyła dwóch grup:
- Podmioty świadczące usługi kluczowe (OES) w siedmiu sektorach: energetyka, transport, bankowość, infrastruktura rynków finansowych, opieka zdrowotna, woda pitna oraz infrastruktura cyfrowa. Każde państwo członkowskie samodzielnie decydowało, które firmy uznaje za „kluczowe”, co doprowadziło do znacznych różnic między krajami.
- Dostawcy usług cyfrowych (DSP): platformy handlowe online, wyszukiwarki internetowe i usługi w chmurze.
NIS1 wymagało „odpowiednich i proporcjonalnych” środków bezpieczeństwa oraz zgłaszania incydentów „bez zbędnej zwłoki”, ale nie określało żadnych terminów, minimalnego zestawu środków ani ujednoliconych kar. W praktyce wiele organizacji z tej samej branży miało zupełnie inne obowiązki w zależności od kraju. Ta niespójność to główny powód, dla którego powstało NIS2.
Ustawa NIS1 została uchylona 18 października 2024 r. Jeśli nadal widzisz skrót „NIS” lub „NIS1” w umowie, ogłoszeniu o przetargu czy polityce, teraz należy go traktować jako NIS2. Krajowe przepisy wynikające z NIS1 nadal mogą być przydatne jako tło: zajrzyj na nasze strony poświęcone holenderskiej ustawie Wbni oraz brytyjskim przepisom NIS Regulations 2018 (Wielka Brytania zachowała własny system NIS po brexicie i nie podlega przepisom NIS2).
Czym jest wytyczna NIS2?
NIS2 to następca NIS1, który został wprowadzony kilka lat temu dla kluczowych przedsiębiorstw. Nowa dyrektywa NIS2 (oficjalnie: dyrektywa (UE) 2022/2555) została przyjęta przez Parlament Europejski i Radę 14 grudnia 2022 r. i opublikowana w Dzienniku Urzędowym UE. ENISA, unijna agencja ds. cyberbezpieczeństwa, wspiera państwa członkowskie we wdrażaniu tej dyrektywy. Dyrektywa określa minimalne wymagania bezpieczeństwa, a także obowiązek zgłaszania (poważnych) incydentów do organu krajowego lub Europejskiego Zespołu Reagowania na Incydenty Bezpieczeństwa Komputerowego (CSIRT). Nowa dyrektywa zastępuje poprzednią, która weszła w życie w 2016 roku.
Czy NIS2 zastępuje NIS1?
Tak. NIS2 całkowicie zastępuje NIS1. Kiedy w październiku 2024 r. zaczęła obowiązywać dyrektywa NIS2, pierwotna dyrektywa NIS z 2016 r. została uchylona. Wszystko, co wcześniej podlegało NIS1, teraz podlega NIS2 – wraz z wieloma nowymi sektorami i bardziej rygorystycznymi wymogami.
Są to główne różnice między NIS1 i NIS2:
- Dyrektywa obejmuje więcej sektorów
Dyrektywa NIS2 dotyczy zarówno przedsiębiorstw o kluczowym znaczeniu, jak i dużych firm. Coraz więcej średnich i dużych przedsiębiorstw musi zacząć dostosowywać się do wymogów tej dyrektywy. Dodatkowo każde państwo członkowskie może wskazać mniejsze firmy, które wiążą się z wysokim ryzykiem bezpieczeństwa i które również muszą spełniać te wymogi. - Lista minimalnych podstawowych zabezpieczeń
Dyrektywa jest bardziej konkretna dzięki liście minimalnych podstawowych zabezpieczeń, które firmy muszą wdrożyć. Dyrektywa narzuca podejście oparte na zarządzaniu ryzykiem. - Podział na sektory istotne i kluczowe
Nowa dyrektywa NIS dzieli spółki na sektory podstawowe i kluczowe. Znika rozróżnienie między operatorami usług kluczowych i dostawcami usług cyfrowych. - Zajmij się bezpieczeństwem w łańcuchu dostaw
Firmy muszą zacząć zajmować się zagrożeniami bezpieczeństwa w swoim łańcuchu dostaw. Obejmuje to ryzyko związane z relacjami z dostawcami. - Ściślejszy nadzór
Władze krajowe mogą sprawować ściślejszy nadzór i egzekwować przepisy. Nowa dyrektywa ujednolica systemy kar i wymogi sprawozdawcze we wszystkich państwach członkowskich.
NIS1 kontra NIS2: wszystkie różnice w zestawieniu
| NIS1 | NIS2 | |
|---|---|---|
| Podstawa prawna | Dyrektywa (UE) 2016/1148 | Dyrektywa (UE) 2022/2555 |
| Przyjęto / obowiązuje od | 6 lipca 2016 r. / 9 maja 2018 r. | 14 grudnia 2022 r. / 18 października 2024 r. |
| Sektory | 7 sektorów oraz dostawcy usług cyfrowych | 18 sektorów: 11 o „wysokim stopniu krytyczności” (energetyka, transport, bankowość, infrastruktura rynków finansowych, opieka zdrowotna, woda pitna, ścieki, infrastruktura cyfrowa, zarządzanie usługami ICT, administracja publiczna, sektor kosmiczny) oraz 7 „innych sektorów krytycznych” (poczta, gospodarka odpadami, przemysł chemiczny, przemysł spożywczy, przemysł wytwórczy, dostawcy usług cyfrowych, badania naukowe) |
| Kto jest objęty tym zakresem | Przedsiębiorstwa wyznaczone przez każde państwo członkowskie | Automatycznie: wszystkie średnie i duże firmy z tych branż (50+ pracowników lub 10 mln euro obrotu), a także mniejsze, które uznano za kluczowe |
| Kategorie podmiotów | Podmioty świadczące usługi o znaczeniu kluczowym, dostawcy usług cyfrowych | Podmioty kluczowe, podmioty ważne |
| Środki bezpieczeństwa | „Odpowiednie i proporcjonalne” – nieokreślone | Minimalna lista 10 środków (art. 21), w tym analiza ryzyka, reagowanie na incydenty, ciągłość działania, bezpieczeństwo łańcucha dostaw, uwierzytelnianie wieloskładnikowe (MFA), higiena cyberbezpieczeństwa oraz szkolenia z zakresu świadomości bezpieczeństwa |
| Zgłaszanie incydentów | „Bez zbędnej zwłoki” – nie ma ustalonego terminu | Wczesne ostrzeżenie w ciągu 24 godzin, powiadomienie w ciągu 72 godzin, raport końcowy w ciągu miesiąca |
| Łańcuch dostaw | Nie dotyczy | Wyraźny obowiązek zarządzania ryzykiem związanym z dostawcami i usługodawcami |
| Odpowiedzialność kadry kierowniczej | Brak | Kierownictwo musi zatwierdzać i nadzorować działania, brać udział w szkoleniach i może zostać pociągnięte do osobistej odpowiedzialności |
| Maksymalne grzywny | Ustalone dla każdego państwa członkowskiego jako „skuteczne, proporcjonalne i odstraszające” | Konieczne: 10 mln euro lub 2% globalnego obrotu. Ważne: 7 mln euro lub 1,4%. Wybierz wyższą z tych kwot. |
| Nadzór | Światło, różni się w zależności od kraju | Podmioty kluczowe: nadzór proaktywny (ex ante), w tym audyty. Podmioty istotne: nadzór reaktywny (ex post) po pojawieniu się oznak nieprzestrzegania przepisów |
| Rejestracja | Nie | Podmioty muszą zarejestrować się w krajowym urzędzie |
Czym są kluczowe podmioty?
Dyrektywa NIS ma zastosowanie do kluczowych przedsiębiorstw. Sektory te to:
- Energia
- Woda pitna
- Ścieki
- Transport
- Bankowość
- Rynki finansowe
- Infrastruktura cyfrowa
- Administracja publiczna
- Opieka zdrowotna
- Przestrzeń
Wskazówka: Zastanawiasz się, które spółki są "kluczowe" lub "ważne"? Pobierz tabelę Sektory objęte NIB2 z CBS.
Nowa dyrektywa NIS2 będzie miała również zastosowanie do dużych firm. Sektory te to:
- Usługi pocztowe i kurierskie
- Przetwarzanie i dystrybucja
- Przetwarzanie odpadów
- Dostawcy usług cyfrowych
- Firmy produkcyjne
- Przemysł chemiczny
- Przemysł spożywczy
Różnica w nadzorze między kluczowymi i ważnymi spółkami
Władze lokalne będą aktywnie monitorować kluczowe firmy. Nadzór nad kluczowymi firmami będzie miał miejsce po fakcie, jeśli pojawią się dowody incydentu.
Kluczowe i najważniejsze firmy będą miały obowiązek raportowania i obowiązek zachowania należytej staranności. Muszą wprowadzić zabezpieczenia w swoim łańcuchu dostaw i jasno komunikować, w jaki sposób radzą sobie z incydentami cybernetycznymi.
Dlaczego nowe wytyczne są ważne?
Nowa dyrektywa NIS2 powinna zwiększyć bezpieczeństwo sieci i systemów informatycznych w firmach. W ten sposób Holandia i cała Unia Europejska powinny stać się mniej podatne na cyberataki.
Minister Dilan Yeşilgöz-Zegerius (sprawiedliwość i bezpieczeństwo) powiedział: "Jesteśmy coraz bardziej zależni od procesów cyfrowych, zwłaszcza od czasu koronawirusa, kiedy coraz częściej pracujemy z domu. Ponadto widzimy rosnące zagrożenie cyfrowe zarówno ze strony przestępców, jak i podmiotów państwowych, które w obliczu wojny na wschodniej granicy Europy na razie nie ustąpi. Dlatego konieczne jest teraz podjęcie kolejnego kroku w celu podniesienia poziomu cyberbezpieczeństwa w UE. W ten sposób zapobiegniemy incydentom cyfrowym zakłócającym funkcjonowanie naszego społeczeństwa".
Minister Micky Adriaansens (sprawy gospodarcze i klimat) dodaje: "Musimy być czujni na ryzyko cyberataków. Skutki mogą być znaczące, takie jak puste półki w sklepach lub przerwy w produkcji przemysłowej. Zarządzanie bezpieczeństwem cyfrowym pozostaje indywidualną odpowiedzialnością firm i konsumentów. Jednak dzięki tym przepisom możemy zrobić krok w celu zapewnienia, że poziom cyber security wzrośnie wśród (średnich) podmiotów w ważniejszych sektorach".
Czy twoja organizacja jest gotowa na NIS2?
NIS2 wymaga, żeby twoi pracownicy i zarząd przeszli szkolenie z cyberbezpieczeństwa. Guardey ułatwia to dzięki szkoleniu z zakresu świadomości bezpieczeństwa opartemu na mechanizmach gier, które zajmuje zaledwie kilka minut tygodniowo.
Rozpocznij bezpłatny 14-dniowy okres próbny
Czy zostaniesz ukarany grzywną, jeśli nie zastosujesz się do przepisów?
Firmy, które nie dostosują się do nowej dyrektywy, dostaną najpierw ostrzeżenie, potem przypomnienie, a potem grozi im spora grzywna. W przypadku firm o kluczowym znaczeniu maksymalna grzywna to 10 milionów euro albo 2 procent światowego rocznego obrotu – w zależności od tego, która z tych kwot jest wyższa. Dla firm o istotnym znaczeniu maksymalna grzywna to 7 milionów euro albo 1,4 procent. Nowość w NIS2: kierownictwo może też zostać pociągnięte do osobistej odpowiedzialności za nieprzestrzeganie przepisów.
Odpowiedzialność sięga także samej góry: zgodnie z art. 20 organy zarządzające odpowiadają za te środki i muszą same przejść szkolenie. Zobacz, jak działa szkolenie NIS2 dla zarządu.
Byłeś objęty programem NIS1: co się dla ciebie zmienia
Jeśli Twoja organizacja była operatorem usług kluczowych w ramach NIS1, to prawie na pewno jesteś podmiotem kluczowym w ramach NIS2. W praktyce zmienia się sześć rzeczy:
- Twoje obowiązki są teraz jasno określone. Dziesięć minimalnych środków wymienionych w art. 21 zastępuje dotychczasową normę otwartą. Porównaj swoje obecne mechanizmy kontroli z tą listą; większość organizacji objętych dyrektywą NIS1 zauważa luki w zabezpieczeniach łańcucha dostaw oraz w szkoleniach.
- W procesie zgłaszania obowiązują terminy. 24 godziny na wczesne ostrzeżenie, 72 godziny na powiadomienie, a miesiąc na raport końcowy. Sprawdź, czy wasza procedura postępowania w przypadku incydentów pozwala na wysłanie pierwszego powiadomienia w ciągu jednego dnia, nawet w weekend.
- Rada nadzorcza jest o tym poinformowana zgodnie z prawem. Kierownictwo zatwierdza te działania, samo bierze udział w szkoleniach i ponosi za to odpowiedzialność. Dodaj NIS2 do porządku obrad rady nadzorczej i wyznacz konkretną osobę odpowiedzialną.
- Szkolenia nie są już opcjonalne. Artykuł 21 ust. 2 lit. g) wymaga stosowania podstawowych zasad cyberhigieny oraz szkoleń z zakresu cyberbezpieczeństwa dla pracowników. Coroczna prezentacja nie zadowoli audytora, który poprosi o dowody; za to ciągłe szkolenia wraz z danymi o ukończeniu kursów – tak.
- Twoi dostawcy to twój problem. Musisz sprawdzić, czy dostawcy i usługodawcy spełniają wymogi bezpieczeństwa. Spodziewaj się, że twoi klienci też będą ci wysyłać takie same kwestionariusze.
- Przygotuj się na kontrolę. Kluczowe podmioty podlegają proaktywnemu nadzorowi. Przechowuj dokumentację (zasady, zapisy szkoleń, rejestry incydentów) w jednym miejscu.
Wdrożenie NIS2 w poszczególnych krajach UE (2026)
NIS2 to dyrektywa unijna, więc każde państwo członkowskie musi ją wdrożyć do prawa krajowego. Nie wszystkie kraje działają w tym samym tempie. Oto, na jakim etapie są główne rynki w 2026 roku:
- Belgia: jedna z pierwszych krajów, które wdrożyły przepisy. Belgijska ustawa dotycząca NIS2 obowiązuje od 18 października 2024 r., a nad jej przestrzeganiem czuwa Centrum Cyberbezpieczeństwa Belgii (CCB).
- Włochy: przepis ten został wdrożony wcześniej na mocy dekretu ustawodawczego nr 138/2024, który obowiązuje od października 2024 roku. Krajowa agencja ds. cyberbezpieczeństwa ACN nadzoruje rejestrację i przestrzeganie przepisów.
- Niemcy: ustawa NIS2UmsuCG weszła w życie 6 grudnia 2025 roku. Przepisy te dotyczą około 29 500 firm, które musiały zarejestrować się w BSI.
- Polska: zmieniona ustawa o Krajowym Systemie Cyberbezpieczeństwa (KSC) weszła w życie 3 kwietnia 2026 r. i dotyczy około 42 000 firm, a termin rejestracji upływa w październiku 2026 r.
- Holandia: ustawa o cyberbezpieczeństwie (Cyberbeveiligingswet) została uchwalona w lipcu 2026 roku i wchodzi w życie 15 sierpnia 2026 roku, bez okresu przejściowego.
- Francja: nadal trwa proces legislacyjny. Oczekuje się, że ustawa „Loi Résilience” wejdzie w życie w 2026 roku, ale ANSSI już teraz zachęca organizacje do rejestracji i przygotowań.
- Hiszpania: projekt ustawy o koordynacji i zarządzaniu w zakresie cyberbezpieczeństwa wciąż jest rozpatrywany przez parlament, więc dyrektywa nie została jeszcze w pełni wdrożona.
Wniosek: bez względu na to, gdzie w UE się znajdujesz, obowiązki związane ze szkoleniami i zarządzaniem ryzykiem wynikające z dyrektywy NIS2 albo już cię dotyczą, albo wkrótce zaczną.
NIS2 a ISO 27001: jaka jest różnica?
NIS2 to przepisy prawne, a ISO 27001 to dobrowolna międzynarodowa norma dotycząca bezpieczeństwa informacji. Certyfikat ISO 27001 nie jest wymagany prawnie i nie oznacza automatycznie, że spełniasz wymogi NIS2. Istnieje jednak sporo wspólnych elementów: organizacje, które stosują się do normy ISO 27001, już spełniają większość wymagań NIS2, takich jak zarządzanie ryzykiem, procedury postępowania w razie incydentów i szkolenia z zakresu świadomości bezpieczeństwa.
Zapobieganie szkodom spowodowanym cyberprzestępczością: co możesz zrobić?
Nawet bez ustawy o cyberbezpieczeństwie, takiej jak NIS2, warto traktować cyberprzestępczość poważnie. Swoją firmę możesz chronić na przykład poprzez:
- Bezpieczeństwo według projektu
Rozpocznij każde spotkanie od (cyfrowego) bezpieczeństwa. Jakie środki podejmujesz, aby zapobiec nadużyciom i jakie są zagrożenia i słabe punkty? Myśląc o tym jako o standardzie, domyślnie konfigurujesz (nowe) systemy bardziej bezpieczne. - Bezpieczne połączenie
Zadbaj o to, by pracownicy łączyli się bezpiecznie, nawet gdy pracują z domu lub w podróży. Chroń dostęp do systemów firmowych za pomocą uwierzytelniania wieloskładnikowego i unikaj korzystania z otwartych, publicznych sieci Wi-Fi przy pracy z danymi firmowymi. - Przeszkol pracowników w zakresie cyberbezpieczeństwa
Ci, którzy nie wiedzą, jakie są zagrożenia, nie mogą się przed nimi uchronić. Przeszkol pracowników i upewnij się, że rozpoznają słabe punkty i nie wpadają w pułapki zastawiane przez cyberprzestępców.
Najczęściej zadawane pytania dotyczące NIS1 i NIS2
Czy NIS1 nadal obowiązuje?
Nie. NIS1 zostało uchylone 18 października 2024 r., czyli w dniu, w którym zaczęło obowiązywać NIS2. Wszelkie odniesienia do „NIS” w starszych dokumentach należy rozumieć jako NIS2.
Czy NIS2 całkowicie zastępuje NIS1?
Tak. Nie ma okresu przejściowego, w którym obowiązywałyby obie dyrektywy. Państwa członkowskie, które z opóźnieniem wdrożyły dyrektywę NIS2 (takie jak Holandia i Niemcy), stosowały krajowe przepisy wynikające z dyrektywy NIS1 do momentu wejścia w życie przepisów dotyczących NIS2.
Jaka jest główna różnica między NIS1 a NIS2?
Zakres i egzekwowalność. Dyrektywa NIS2 obejmuje około dziesięciokrotnie więcej organizacji, określa środki, ustala terminy składania sprawozdań oraz wprowadza kary finansowe obowiązujące w całej UE oraz odpowiedzialność kadry kierowniczej.
Czy byłem objęty programem NIS1, skoro teraz jestem objęty programem NIS2?
Niekoniecznie. Dla większości organizacji objętych rozporządzeniem NIS2 tego typu regulacje są czymś nowym: średniej wielkości producenci, firmy spożywcze, przedsiębiorstwa zajmujące się przetwarzaniem odpadów, poczta i instytucje badawcze w ogóle nie były objęte rozporządzeniem NIS1.
Czy NIS2 wymaga szkoleń z zakresu świadomości bezpieczeństwa?
Tak. W art. 21 ust. 2 lit. g) wymieniono „podstawowe zasady cyberhigieny i szkolenia z zakresu cyberbezpieczeństwa” jako środek minimalny, a art. 20 wymaga, żeby kierownictwo też brało udział w szkoleniach.
Jak EyeOn wykorzystuje Guardey do zapewnienia zgodności z NIS2
Firmy, które muszą dostosować się do wymogów NIS2, mają obowiązek organizować szkolenia z zakresu świadomości bezpieczeństwadlaswoich pracowników. Obowiązek ten wyraźnie dotyczy też zarządu: zgodnie z art. 20 dyrektywy kierownictwo też musi przejść szkolenie z cyberbezpieczeństwa.
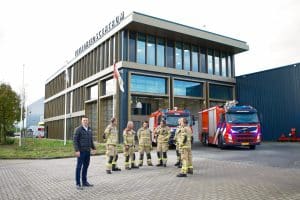
Nasz klient, Gezamenlijke Brandweer Amsterdam (holenderska straż pożarna), to organizacja o kluczowym znaczeniu, więc musi przestrzegać przepisów NIS2. Żeby upewnić się, że ich pracownicy potrafią rozpoznać cyberzagrożenia, korzystają z Guardey do prowadzenia szkoleń z zakresu świadomości bezpieczeństwa. Co tydzień ich zespół rozwiązuje krótkie, trwające około trzech minut zadanie, które pomaga im stopniowo zdobywać wiedzę o cyberbezpieczeństwie.
Ułatw sobie pracę z Guardey
W Guardey rozumiemy, że możesz mieć wiele na głowie. Jak zachować zgodność z NIS2, jakie są luki w zabezpieczeniach w Twojej firmie i jak zapobiec włamaniu, naruszeniu danych lub innym cyberprzestępstwom?
Właśnie dlatego ułatwiamy organizacjom radzenie sobie z ludzkim aspektem NIS2. NIS2 wymaga od organizacji szkolenia pracowników w zakresie cyberhigieny, a także członków zarządu. Dzięki Guardey pracownicy stopniowo budują tę świadomość poprzez krótkie, oparte na mechanizmach gier wyzwania trwające trzy minuty tygodniowo. Realistyczne symulacje ataków phishingowych pokazują, kto potrafi rozpoznać atak, a raporty dostarczają dowodów, o które prosi audytor.
Chcesz więc przygotować swój zespół do NIS2? Zapoznaj się z naszymi szkoleniami z zakresu świadomości bezpieczeństwa albo zadaj nam pytania. Chętnie wyjaśnimy, jak Guardey sprawdzi się w Twojej organizacji.
Chcesz dowiedzieć się więcej o NIS2?
W naszym przewodniku po dyrektywie NIS2 krok po kroku wyjaśniamy, co trzeba zrobić: kto podlega tej dyrektywie, jakie działania trzeba podjąć i jak przygotować swój zespół.
Przeczytaj przewodnik po NIS2