8 aprile 2023 • NIS2
In sintesi: la NIS2 (Direttiva (UE) 2022/2555) ha sostituito la NIS1 (Direttiva (UE) 2016/1148) il 18 ottobre 2024. Le differenze principali: la NIS2 copre 18 settori anziché 7, si applica automaticamente alle medie e grandi imprese di tali settori, stabilisce termini fissi per la segnalazione degli incidenti (24 ore, 72 ore, un mese), introduce sanzioni massime a livello UE (fino a 10 milioni di euro o al 2% del fatturato globale) e attribuisce la responsabilità personale ai dirigenti. Se prima eravate soggetti alla NIS1, ora siete soggetti alla NIS2, con norme più rigorose.
Di seguito troverete una descrizione di cosa fosse il NIS1, un confronto fianco a fianco delle differenze, quali cambiamenti comporti per chi era già soggetto al NIS1 e a che punto sia l'attuazione in ciascun paese dell'UE nel 2026.
Che cos’era il NIS1?
La NIS1, ufficialmente denominata Direttiva (UE) 2016/1148, è stata la prima normativa dell’UE in materia di sicurezza informatica. È stata adottata il 6 luglio 2016 e doveva essere recepita nell’ordinamento nazionale entro il 9 maggio 2018. Si applicava a due categorie:
- Operatori di servizi essenziali (OES) in sette settori: energia, trasporti, settore bancario, infrastrutture dei mercati finanziari, sanità, acqua potabile e infrastrutture digitali. Ciascuno Stato membro ha deciso autonomamente quali imprese fossero da considerarsi “essenziali”, il che ha determinato notevoli differenze tra i vari paesi.
- Fornitori di servizi digitali (DSP): piattaforme di vendita online, motori di ricerca online e servizi di cloud computing.
La direttiva NIS1 prevedeva misure di sicurezza “adeguate e proporzionate” e la segnalazione degli incidenti “senza indebito ritardo”, ma non stabiliva scadenze, né un elenco minimo di misure, né sanzioni armonizzate. In pratica, molte organizzazioni dello stesso settore si trovavano a dover far fronte a obblighi completamente diversi a seconda del paese. Tale incoerenza è la ragione principale per cui è stata introdotta la direttiva NIS2.
Il NIS1 è stato abrogato il 18 ottobre 2024. Se in un contratto, in un bando di gara o in una polizza compare ancora la dicitura «NIS» o «NIS1», essa va ora intesa come NIS2. Le leggi nazionali relative alla NIS1 da essa introdotte sono ancora utili come riferimento: si vedano le nostre pagine dedicate alla Wbni olandese e alle NIS Regulations 2018 del Regno Unito (il Regno Unito ha mantenuto il proprio regime NIS dopo la Brexit e non rientra nell’ambito di applicazione della NIS2).
Che cos'è la linea guida NIS2?
La NIS2 è il successore della NIS1, introdotta anni fa per le imprese essenziali. La nuova direttiva NIS2 (ufficialmente: Direttiva (UE) 2022/2555) è stata adottata dal Parlamento europeo e dal Consiglio il 14 dicembre 2022 e pubblicata nella Gazzetta ufficiale dell’UE. L’ENISA, l’Agenzia dell’UE per la sicurezza informatica, supporta gli Stati membri nella sua attuazione. La direttiva stabilisce requisiti minimi di sicurezza, nonché l’obbligo di segnalare gli incidenti (gravi) all’autorità nazionale o al Centro europeo di risposta agli incidenti di sicurezza informatica (CSIRT). La nuova direttiva sostituisce quella originaria, entrata in vigore nel 2016.
Il NIS2 sostituisce il NIS1?
Sì. La NIS2 sostituisce completamente la NIS1. Quando la NIS2 è entrata in vigore nell’ottobre 2024, la direttiva NIS originaria del 2016 è stata abrogata. Tutto ciò che rientrava nella NIS1 ora rientra nella NIS2, insieme a molti nuovi settori e a requisiti più rigorosi.
Queste sono le principali differenze tra il NIS1 e il NIS2:
- La direttiva si applica a un numero maggiore di settori
La NIS2 si applica sia alle imprese essenziali che alle grandi imprese. Un numero maggiore di medie e grandi imprese dovrà iniziare a conformarsi alla direttiva. Inoltre, ogni Stato membro può designare imprese di dimensioni più ridotte che presentano un elevato rischio per la sicurezza e che dovranno anch’esse conformarsi alla direttiva. - Elenco dei requisiti minimi di sicurezza di base
La direttiva è più concreta, grazie a un elenco di sicurezza minima di base che le aziende devono implementare. La direttiva impone un approccio di gestione del rischio. - Divisione in settori essenziali e settori chiave
La nuova direttiva NIS divide le aziende in settori essenziali e settori chiave. Scompare la distinzione tra operatori di servizi essenziali e fornitori di servizi digitali. - Affrontare la sicurezza nella catena
Le aziende devono iniziare ad affrontare i rischi per la sicurezza nella loro catena di fornitura. Ciò include i rischi creati dalle relazioni con i fornitori. - Supervisione più rigorosa
Le autorità nazionali sono autorizzate a esercitare una supervisione e un'applicazione più rigorose. La nuova direttiva rende più uniformi i regimi sanzionatori e gli obblighi di segnalazione in tutti gli Stati membri.
NIS1 vs NIS2: tutte le differenze a confronto
| NIS1 | NIS2 | |
|---|---|---|
| Base giuridica | Direttiva (UE) 2016/1148 | Direttiva (UE) 2022/2555 |
| Adottato / in vigore dal | 6 luglio 2016 / 9 maggio 2018 | 14 dicembre 2022 / 18 ottobre 2024 |
| Settori | 7 settori più i fornitori di servizi digitali | 18 settori: 11 di “elevata criticità” (energia, trasporti, settore bancario, infrastrutture dei mercati finanziari, sanità, acqua potabile, acque reflue, infrastrutture digitali, gestione dei servizi ICT, pubblica amministrazione, settore spaziale) e 7 “altri settori critici” (servizi postali, rifiuti, prodotti chimici, settore alimentare, industria manifatturiera, fornitori di servizi digitali, ricerca) |
| Chi rientra nell'ambito di applicazione | Società designate da ciascuno Stato membro | Automaticamente: tutte le aziende di medie e grandi dimensioni operanti in tali settori (con almeno 50 dipendenti o un fatturato di 10 milioni di euro), oltre alle aziende di dimensioni inferiori designate come critiche |
| Categorie di entità | Operatori di servizi essenziali, fornitori di servizi digitali | Soggetti essenziali, soggetti importanti |
| Misure di sicurezza | “Adeguato e proporzionato”, non specificato | Elenco minimo di 10 misure (articolo 21), tra cui analisi dei rischi, gestione degli incidenti, continuità operativa, sicurezza della catena di approvvigionamento, MFA, cyberigiene e formazione sulla sicurezza informatica |
| Segnalazione degli incidenti | «Senza indebito ritardo», nessuna scadenza fissa | Segnalazione tempestiva entro 24 ore, notifica entro 72 ore, relazione finale entro un mese |
| Catena di approvvigionamento | Non indicato | Obbligo esplicito di gestire il rischio legato ai fornitori e ai prestatori di servizi |
| Responsabilità degli amministratori | Nessuno | La direzione deve approvare e supervisionare le misure, seguire i corsi di formazione e può essere ritenuta personalmente responsabile |
| Multe massime | Stabilite per ciascuno Stato membro, “efficaci, proporzionate e dissuasive” | Obbligatorio: 10 milioni di euro o il 2% del fatturato globale. Importante: 7 milioni di euro o l'1,4%. A seconda di quale dei due importi sia maggiore. |
| Supervisione | Leggero, varia a seconda del Paese | Soggetti essenziali: vigilanza proattiva (ex ante), comprese le verifiche. Soggetti importanti: vigilanza reattiva (ex post) a seguito di indicazioni di non conformità |
| Registrazione | No | I soggetti devono registrarsi presso l'autorità nazionale |
Quali sono i soggetti essenziali?
La direttiva NIS si applica ai soggetti essenziali. Questi settori sono:
- Energia
- Acqua potabile
- Acque reflue
- Trasporto
- Settore bancario
- Mercati finanziari
- Infrastruttura digitale
- Amministrazioni pubbliche
- Assistenza sanitaria
- Spazio
Suggerimento: vi chiedete quali siano esattamente le aziende "essenziali" o "importanti"? Scaricate la tabella Settori coperti dal NIB2 della CBS.
La nuova direttiva NIS2 si applicherà anche alle grandi imprese. Questi settori sono:
- Servizi postali e di corriere
- Elaborazione e distribuzione
- Trattamento dei rifiuti
- Fornitori digitali
- Aziende manifatturiere
- Industria chimica
- Industria alimentare
Differenza di supervisione tra aziende essenziali e importanti
Le autorità locali monitoreranno in modo proattivo le imprese chiave. La supervisione delle aziende chiave avverrà dopo il fatto, se ci sono prove di un incidente.
Le aziende chiave ed essenziali avranno l'obbligo di segnalazione e il dovere di diligenza. Devono mettere in atto la sicurezza nella loro catena di fornitura e comunicare chiaramente come gestiscono gli incidenti informatici.
Perché la nuova linea guida è importante?
La nuova direttiva NIS2 dovrebbe rendere più sicuri i sistemi di rete e di informazione delle aziende. In questo modo, i Paesi Bassi e l'intera Unione Europea dovrebbero diventare meno vulnerabili agli attacchi informatici.
Il Ministro Dilan Yeşilgöz-Zegerius (Giustizia e Sicurezza) ha dichiarato: "Siamo sempre più dipendenti dai processi digitali, soprattutto da quando la corona lavora sempre più da casa. Inoltre, vediamo una crescente minaccia digitale da parte di criminali e attori statali che, con una guerra al confine orientale dell'Europa, non è destinata a diminuire per il momento. È quindi necessario compiere il passo successivo per aumentare il livello di sicurezza informatica nell'UE. In questo modo, eviteremo che gli incidenti digitali possano sconvolgere la nostra società".
Il ministro Micky Adriaansens (Affari economici e clima) aggiunge: "Dobbiamo essere attenti ai rischi degli attacchi informatici. L'impatto può essere significativo, come gli scaffali vuoti nei negozi o le interruzioni della produzione industriale. La gestione della sicurezza digitale rimane una responsabilità individuale di aziende e consumatori. Ma con questa legislazione possiamo fare un passo avanti per garantire che il livello di cyber security aumenti tra le (medie) imprese dei settori più importanti."
La vostra organizzazione è pronta per la direttiva NIS2?
La normativa NIS2 richiede che i vostri dipendenti e il vostro consiglio di amministrazione seguano una formazione sulla sicurezza informatica. Guardey semplifica il tutto grazie a un corso di sensibilizzazione alla sicurezza basato su elementi ludici che richiede solo pochi minuti alla settimana.
Inizia la tua prova gratuita di 14 giorni
Sarete multati in caso di inadempienza?
Le aziende che non si conformano alla nuova direttiva riceveranno un avvertimento, poi un sollecito e infine rischieranno una multa ingente. Per le aziende essenziali, la multa massima è di 10 milioni di euro o del 2% del fatturato annuo mondiale, a seconda di quale dei due importi sia maggiore. Per le aziende importanti, il limite massimo è di 7 milioni di euro o dell’1,4%. Novità della NIS2: anche i dirigenti possono essere ritenuti personalmente responsabili in caso di inadempienza.
La responsabilità arriva anche ai vertici: in base all'articolo 20, gli organi di gestione rispondono di queste misure e devono seguire personalmente una formazione. Scopri come funziona la formazione NIS2 per dirigenti.
Rientravi nella categoria NIS1: cosa cambia per te?
Se la vostra organizzazione era un operatore di servizi essenziali ai sensi della direttiva NIS1, è quasi certo che sia un’entità essenziale ai sensi della direttiva NIS2. In pratica, cambiano sei aspetti:
- I vostri obblighi sono ora definiti in modo preciso. Le dieci misure minime previste dall’articolo 21 sostituiscono la norma generica. Confrontate i vostri attuali controlli con tale elenco; la maggior parte delle organizzazioni soggette alla direttiva NIS1 riscontra lacune nella sicurezza della catena di approvvigionamento e nella formazione.
- La segnalazione è soggetta a scadenze. 24 ore per l’allerta preliminare, 72 ore per la notifica e un mese per il rapporto finale. Verificate che la vostra procedura di gestione degli incidenti consenta di inviare una prima notifica entro un giorno, anche durante il fine settimana.
- Il consiglio di amministrazione è tenuto per legge a essere informato. La direzione approva le misure, partecipa direttamente alla formazione e ne è responsabile. Inserite la NIS2 nell’ordine del giorno del consiglio di amministrazione, indicando un responsabile specifico.
- La formazione non è più facoltativa. L’articolo 21, paragrafo 2, lettera g), richiede l’adozione di pratiche di base di “cyber igiene” e la formazione del personale in materia di sicurezza informatica. Una presentazione annuale non sarà sufficiente a soddisfare un revisore che richieda prove concrete; lo sarà invece una formazione continua corredata dai dati relativi al completamento dei corsi.
- I vostri fornitori sono un problema. Dovete valutare la sicurezza dei fornitori e dei prestatori di servizi. Preparatevi a ricevere gli stessi questionari dai vostri clienti.
- Preparatevi a essere sottoposti a verifica. Le entità essenziali sono soggette a una vigilanza proattiva. Conservate la documentazione (linee guida, registri di formazione, registri degli incidenti) in un unico luogo.
Attuazione della direttiva NIS2 per paese dell'UE (2026)
La NIS2 è una direttiva europea, pertanto ogni Stato membro è tenuto a recepirla nel proprio ordinamento giuridico nazionale. Non tutti i paesi procedono allo stesso ritmo. Ecco a che punto sono i principali mercati nel 2026:
- Belgio: uno dei primi a recepire la normativa. La legge belga sulla NIS2 è in vigore dal 18 ottobre 2024, sotto la supervisione del Centro per la sicurezza informatica del Belgio (CCB).
- Italia: recepita in anticipo con il decreto legislativo 138/2024, in vigore dall’ottobre 2024. L’agenzia nazionale per la sicurezza informatica (ACN) vigila sulla registrazione e sul rispetto delle norme.
- Germania: la legge NIS2UmsuCG è entrata in vigore il 6 dicembre 2025. Circa 29.500 aziende rientrano nel campo di applicazione della legge e hanno dovuto registrarsi presso il BSI.
- Polonia: la legge modificata sul sistema nazionale di sicurezza informatica (KSC) è entrata in vigore il 3 aprile 2026 e riguarda circa 42.000 aziende, con scadenza per la registrazione fissata a ottobre 2026.
- Paesi Bassi: la Cyberbeveiligingswet è stata approvata nel luglio 2026 ed entrerà in vigore il 15 agosto 2026, senza alcun periodo di transizione.
- Francia: il processo legislativo è ancora in corso. L’approvazione della “Loi Résilience” è prevista per il 2026, ma l’ANSSI incoraggia già le organizzazioni a registrarsi e a prepararsi.
- Spagna: il disegno di legge sul coordinamento e la governance in materia di sicurezza informatica è ancora all’esame del Parlamento, pertanto la direttiva non è ancora stata recepita integralmente.
In sintesi: indipendentemente da dove vi troviate nell’UE, gli obblighi in materia di formazione e gestione dei rischi previsti dalla direttiva NIS2 vi riguardano già o vi riguarderanno molto presto.
NIS2 e ISO 27001: qual è la differenza?
La direttiva NIS2 è una normativa, mentre la norma ISO 27001 è uno standard internazionale volontario in materia di sicurezza delle informazioni. La certificazione ISO 27001 non è obbligatoria per legge e non garantisce automaticamente la conformità alla direttiva NIS2. Vi sono tuttavia numerosi punti in comune: le organizzazioni che adottano la norma ISO 27001 soddisfano già gran parte dei requisiti previsti dalla direttiva NIS2, quali la gestione dei rischi, le procedure in caso di incidenti e la formazione sulla sensibilizzazione alla sicurezza.
Prevenire i danni della criminalità informatica: cosa si può fare?
Anche in assenza di una normativa in materia di sicurezza informatica come la NIS2, è importante prendere sul serio la criminalità informatica. È possibile proteggere la propria azienda, ad esempio, con:
- Sicurezza per il design
Iniziate ogni riunione con la sicurezza (digitale). Quali misure adottate per prevenire gli abusi e quali sono i rischi e le vulnerabilità? Pensando a questo aspetto come standard, i sistemi (nuovi) sono più sicuri per impostazione predefinita. - Connessione sicura
Assicurati che i dipendenti si connettano in modo sicuro, anche quando lavorano da casa o in viaggio. Proteggi l'accesso ai sistemi aziendali con l'autenticazione a più fattori ed evita di utilizzare reti Wi-Fi pubbliche aperte per i dati aziendali. - Formare i dipendenti sulla sicurezza informatica
Chi non conosce i rischi non può proteggersi da essi. Formate i dipendenti e assicuratevi che riconoscano le vulnerabilità e non cadano nelle trappole che i criminali informatici tendono loro.
Domande frequenti su NIS1 e NIS2
Il NIS1 è ancora valido?
No. Il NIS1 è stato abrogato il 18 ottobre 2024, giorno in cui è entrato in vigore il NIS2. I riferimenti a “NIS” presenti nei documenti precedenti devono essere intesi come riferimenti al NIS2.
Il NIS2 sostituisce completamente il NIS1?
Sì. Non è previsto alcun periodo di transizione durante il quale siano applicabili entrambe le normative. Gli Stati membri che hanno recepito la direttiva NIS2 in ritardo (come i Paesi Bassi e la Germania) hanno applicato la normativa nazionale relativa alla direttiva NIS1 fino all’entrata in vigore della legge relativa alla direttiva NIS2.
Qual è la differenza principale tra NIS1 e NIS2?
Ambito di applicazione e applicabilità. La direttiva NIS2 riguarda un numero di organizzazioni circa dieci volte superiore, definisce le misure da adottare, stabilisce i termini per la presentazione delle relazioni e introduce sanzioni a livello dell’Unione europea e la responsabilità dei dirigenti.
Se sono iscritto al NIS2, ero iscritto al NIS1?
Non necessariamente. La maggior parte delle organizzazioni soggette alla direttiva NIS 2 non ha mai avuto a che fare con questo tipo di normativa: le medie imprese manifatturiere, le aziende alimentari, gli operatori del settore dei rifiuti, i servizi postali e gli istituti di ricerca non rientravano affatto nell’ambito di applicazione della direttiva NIS 1.
La normativa NIS2 prevede corsi di formazione sulla sensibilizzazione alla sicurezza?
Sì. L’articolo 21, paragrafo 2, lettera g), indica le “pratiche di base di igiene informatica e la formazione in materia di sicurezza informatica” come misura minima, mentre l’articolo 20 richiede che anche il management segua la formazione.
Come EyeOn utilizza Guardey per conformarsi a NIS2
Le aziende tenute a conformarsi alla direttiva NIS2 sono tenute a offrire corsi di formazione sulla sensibilizzazione alla sicurezzaaipropri dipendenti. Tale obbligo riguarda esplicitamente anche il consiglio di amministrazione: ai sensi dell’articolo 20 della direttiva, anche i membri del consiglio di amministrazione devono seguire corsi di formazione in materia di sicurezza informatica.
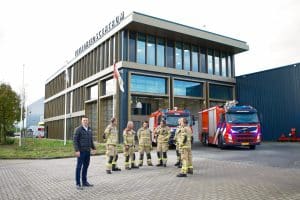
Il nostro cliente Gezamenlijke Brandweer Amsterdam (un corpo dei vigili del fuoco olandese) è un’organizzazione essenziale e, pertanto, deve conformarsi al regolamento NIS2. Per garantire che i propri dipendenti siano in grado di riconoscere le minacce informatiche, utilizza Guardey per offrire corsi di formazione sulla sicurezza informatica. Ogni settimana, il team svolge una breve sfida della durata di circa tre minuti che li aiuta ad acquisire gradualmente conoscenze in materia di sicurezza informatica.
Semplificare le cose con Guardey
Noi di Guardey siamo consapevoli del fatto che i vostri pensieri sono tanti. Come vi conformate alla NIS2, quali sono le vulnerabilità della vostra azienda e come potete prevenire un hack, una violazione dei dati o altri crimini informatici?
Ecco perché rendiamo più accessibile il lato umano del NIS2. Il NIS2 richiede alle organizzazioni di formare il proprio personale in materia di cyberigiene, compresi i membri del consiglio di amministrazione. Con Guardey, i dipendenti sviluppano questa consapevolezza passo dopo passo attraverso brevi sfide ludiche della durata di tre minuti alla settimana. Simulazioni realistiche di phishing evidenziano chi è in grado di riconoscere un attacco, mentre i report forniscono le prove richieste dal revisore.
Allora, vuoi preparare il tuo team al NIS2? Scopri i nostri corsi di formazione sulla sensibilizzazione alla sicurezza o inviaci le tue domande. Saremo lieti di spiegarti come Guardey possa adattarsi alla tua organizzazione.
Vuoi approfondire l'argomento NIS2?
La nostra guida alla NIS2 illustra passo dopo passo i requisiti: chi rientra nell'ambito di applicazione della direttiva, cosa è necessario predisporre e come preparare il proprio team.
Leggi la guida su NIS2