8 de abril de 2023 • NIS2
Em resumo: a NIS2 (Diretiva (UE) 2022/2555) substituiu a NIS1 (Diretiva (UE) 2016/1148) em 18 de outubro de 2024. As principais diferenças: a NIS2 abrange 18 setores em vez de 7, aplica-se automaticamente a médias e grandes empresas desses setores, estabelece prazos fixos para notificação de incidentes (24 horas, 72 horas, um mês), introduz multas máximas em toda a UE (até € 10 milhões ou 2% do faturamento global) e responsabiliza pessoalmente a administração. Se você estava sujeito à NIS1, agora está sujeito à NIS2, com regras mais rigorosas.
Abaixo você encontra o que era o NIS1, todas as diferenças comparadas lado a lado, o que muda caso você já estivesse sujeito ao NIS1 e em que ponto cada país da UE se encontra em relação à implementação em 2026.
O que era o NIS1?
A NIS1, oficialmente conhecida como Diretiva (UE) 2016/1148, foi a primeira lei de segurança cibernética da União Europeia. Foi aprovada em 6 de julho de 2016 e deveria ter sido transposta para a legislação nacional até 9 de maio de 2018. Aplicava-se a dois grupos:
- Operadores de serviços essenciais (OES) em sete setores: energia, transporte, setor bancário, infraestruturas do mercado financeiro, saúde, água potável e infraestrutura digital. Cada Estado-membro decidiu por conta própria quais empresas eram consideradas “essenciais”, o que resultou em grandes diferenças entre os países.
- Provedores de serviços digitais (DSP): plataformas de comércio eletrônico, mecanismos de busca online e serviços de computação em nuvem.
A NIS1 exigia medidas de segurança “adequadas e proporcionais” e a notificação de incidentes “sem demora indevida”, mas não estabelecia prazos, nem uma lista mínima de medidas, nem multas harmonizadas. Na prática, muitas organizações do mesmo setor enfrentavam obrigações completamente diferentes, dependendo do país. Essa inconsistência é a principal razão pela qual a NIS2 existe.
A NIS1 foi revogada em 18 de outubro de 2024. Se você ainda encontrar “NIS” ou “NIS1” em um contrato, licitação ou política, isso deve agora ser interpretado como NIS2. As leis nacionais decorrentes da NIS1 ainda são úteis como referência: consulte nossas páginas sobre a Wbni holandesa e os Regulamentos NIS de 2018 do Reino Unido (o Reino Unido manteve seu próprio regime NIS após o Brexit e não está abrangido pela NIS2).
O que é a diretriz NIS2?
A NIS2 é a sucessora da NIS1, que foi introduzida há anos para entidades essenciais. A nova diretiva NIS2 (oficialmente: Diretiva (UE) 2022/2555) foi adotada pelo Parlamento Europeu e pelo Conselho em 14 de dezembro de 2022 e publicada no Jornal Oficial da UE. A ENISA, Agência da UE para a Cibersegurança, apoia os Estados-Membros na sua implementação. A diretiva estabelece requisitos mínimos de segurança, bem como a obrigação de notificar incidentes (graves) à autoridade nacional ou à Equipe Europeia de Resposta a Incidentes de Segurança Informática (CSIRT). A nova diretiva substitui a original, que entrou em vigor em 2016.
O NIS2 substitui o NIS1?
Sim. A NIS2 substitui integralmente a NIS1. Quando a NIS2 entrou em vigor, em outubro de 2024, a diretiva NIS original de 2016 foi revogada. Tudo o que estava abrangido pela NIS1 agora está abrangido pela NIS2, juntamente com muitos novos setores e requisitos mais rigorosos.
Essas são as principais diferenças entre o NIS1 e o NIS2:
- A diretiva se aplica a mais setores
A NIS2 se aplica tanto a entidades essenciais quanto a grandes empresas. Mais empresas de médio e grande porte devem começar a cumprir a diretiva. Além disso, cada Estado-membro pode designar empresas menores com alto risco de segurança que também devem cumprir a diretiva. - Lista de segurança básica mínima
A diretriz é mais concreta, graças a uma lista de segurança básica mínima que as empresas devem implementar. A diretriz impõe uma abordagem de gerenciamento de riscos. - Divisão em setores essenciais e fundamentais
A nova diretriz do NIS divide as empresas em setores essenciais e fundamentais. A distinção entre operadoras de serviços essenciais e provedores de serviços digitais desaparece. - Abordar a segurança na cadeia
As empresas devem começar a abordar os riscos de segurança em sua cadeia de suprimentos. Isso inclui os riscos criados pelas relações com os fornecedores. - Supervisão mais rigorosa
As autoridades nacionais têm permissão para exercer uma supervisão e fiscalização mais rigorosas. A nova diretiva uniformiza (mais) os regimes de penalidades e os requisitos de comunicação em todos os Estados-Membros.
NIS1 x NIS2: todas as diferenças lado a lado
| NIS1 | NIS2 | |
|---|---|---|
| Base jurídica | Diretiva (UE) 2016/1148 | Diretiva (UE) 2022/2555 |
| Aprovado / em vigor a partir de | 6 de julho de 2016 / 9 de maio de 2018 | 14 de dezembro de 2022 / 18 de outubro de 2024 |
| Setores | 7 setores, além dos prestadores de serviços digitais | 18 setores: 11 de “alta criticidade” (energia, transporte, setor bancário, infraestrutura do mercado financeiro, saúde, água potável, águas residuais, infraestrutura digital, gestão de serviços de TIC, administração pública, setor espacial) e 7 “outros setores críticos” (serviços postais, resíduos, produtos químicos, alimentos, indústria manufatureira, provedores digitais, pesquisa) |
| Quem está incluído no escopo | Empresas designadas por cada Estado-Membro | Automaticamente: todas as empresas de médio e grande porte desses setores (com 50 ou mais funcionários ou faturamento de 10 milhões de euros), além das empresas menores consideradas essenciais |
| Categorias de entidades | Operadoras de serviços essenciais, prestadoras de serviços digitais | Entidades essenciais, entidades importantes |
| Medidas de segurança | “Adequado e proporcional”, sem especificação | Lista mínima de 10 medidas (Artigo 21), incluindo análise de riscos, tratamento de incidentes, continuidade dos negócios, segurança da cadeia de suprimentos, MFA , higiene cibernética e treinamento em conscientização sobre segurança |
| Notificação de incidentes | “Sem demora injustificada”, sem prazo fixo | Alerta prévio em até 24 horas, notificação em até 72 horas, relatório final em até um mês |
| Cadeia de suprimentos | Não abordado | Obrigação explícita de gerenciar os riscos relacionados a fornecedores e prestadores de serviços |
| Responsabilidade civil dos administradores | Nenhum | A direção deve aprovar e supervisionar as medidas, participar dos treinamentos e pode ser responsabilizada pessoalmente |
| Multas máximas | Estabelecido por Estado-Membro, “eficaz, proporcional e dissuasivo” | Obrigatório: 10 milhões de euros ou 2% do faturamento global. Importante: 7 milhões de euros ou 1,4%. O valor mais alto entre os dois. |
| Supervisão | Luz, que varia de acordo com o país | Entidades essenciais: supervisão proativa (ex ante), incluindo auditorias. Entidades importantes: supervisão reativa (ex post) após indícios de não conformidade |
| Inscrição | Não | As entidades devem se registrar junto à autoridade nacional |
O que são negócios essenciais?
A diretriz NIS se aplica a entidades essenciais. Esses setores são:
- Energia
- Água potável
- Águas residuais
- Transporte
- Bancário
- Mercados financeiros
- Infraestrutura digital
- Administrações públicas
- Cuidados com a saúde
- Espaço
Dica: Quer saber exatamente quais empresas são "essenciais" ou "importantes"? Faça o download da tabela Setores cobertos pelo NIB2 da CBS.
A nova diretriz NIS2 também se aplicará a grandes empresas. Esses setores são:
- Serviços postais e de correio eletrônico
- Processamento e distribuição
- Processamento de resíduos
- Provedores digitais
- Empresas de manufatura
- Indústria química
- Indústria de alimentos
Diferença na supervisão entre entidades essenciais e importantes
As autoridades locais monitorarão proativamente os principais negócios. A supervisão dos principais negócios ocorrerá após o fato, se houver evidência de um incidente.
Entidades importantes e essenciais terão o dever de informar e o dever de cuidar. Elas precisam implementar a segurança em sua cadeia de suprimentos e comunicar claramente como lidam com incidentes cibernéticos.
Por que a nova diretriz é importante?
A nova diretriz NIS2 deve tornar os sistemas de rede e de informações das empresas mais seguros. Dessa forma, a Holanda e toda a União Europeia devem se tornar menos vulneráveis a ataques cibernéticos.
O Ministro Dilan Yeşilgöz-Zegerius (Justiça e Segurança) disse: "Estamos cada vez mais dependentes de processos digitais, especialmente porque estamos trabalhando cada vez mais de casa. Além disso, vemos uma crescente ameaça digital tanto de criminosos quanto de agentes estatais que, com uma guerra na fronteira leste da Europa, não vai diminuir por enquanto. Portanto, agora é necessário dar o próximo passo para elevar o nível de segurança cibernética na UE. Ao fazer isso, evitaremos que incidentes digitais perturbem nossa sociedade."
O Ministro Micky Adriaansens (Assuntos Econômicos e Clima) acrescenta: "Precisamos estar atentos aos riscos de ataques cibernéticos. O impacto pode ser significativo, como prateleiras vazias nas lojas ou interrupções na produção industrial. O gerenciamento da segurança digital continua sendo uma responsabilidade individual das empresas e dos consumidores. Mas, com essa legislação, podemos dar um passo para garantir que o nível de cyber security aumente entre as partes (médias) em setores mais importantes."
Sua organização está pronta para a NIS2?
A NIS2 exige treinamento em segurança cibernética para seus funcionários e sua diretoria. A Guardey facilita isso com um treinamento gamificado de conscientização sobre segurança que leva apenas alguns minutos por semana.
Comece seu teste gratuito de 14 dias
Você será multado se não cumprir a lei?
As empresas que não cumprirem a nova diretiva receberão uma advertência, seguida de um lembrete, e correrão o risco de receber uma multa elevada. Para entidades essenciais, a multa máxima é de 10 milhões de euros ou 2% do faturamento anual mundial, o que for maior. Para entidades importantes, o valor máximo é de 7 milhões de euros ou 1,4%. Novidade na NIS2: a diretoria também pode ser responsabilizada pessoalmente pelo descumprimento.
A responsabilidade também chega ao topo: de acordo com o artigo 20, os órgãos de administração respondem por essas medidas e precisam fazer treinamento. Veja como funciona o treinamento NIS2 para executivos.
Você estava no NIS1: o que muda para você?
Se a sua organização era uma operadora de serviços essenciais nos termos da NIS1, é quase certo que seja uma entidade essencial nos termos da NIS2. Na prática, há seis mudanças:
- Suas obrigações agora estão especificadas. As dez medidas mínimas previstas no Artigo 21 substituem a norma aberta. Compare seus controles atuais com essa lista; a maioria das organizações sujeitas à NIS1 identifica lacunas na segurança da cadeia de suprimentos e no treinamento.
- O relatório tem um prazo. 24 horas para um alerta antecipado, 72 horas para a notificação e um mês para o relatório final. Verifique se o seu processo de gerenciamento de incidentes é capaz de emitir uma primeira notificação em até um dia, inclusive nos finais de semana.
- Por lei, o conselho de administração está a par da situação. A diretoria aprova as medidas, participa diretamente dos treinamentos e é responsável por elas. Inclua a NIS2 na pauta do conselho, indicando um responsável específico.
- O treinamento não é mais opcional. O Artigo 21, parágrafo 2, alínea g), exige práticas básicas de higiene cibernética e treinamento em segurança cibernética para os funcionários. Uma apresentação de slides anual não será suficiente para um auditor que solicite comprovantes; o treinamento contínuo, acompanhado de dados de conclusão, sim.
- Seus fornecedores são o seu problema. Você deve avaliar a segurança dos fornecedores e prestadores de serviços. Esteja preparado para receber os mesmos questionários de seus próprios clientes.
- Esteja preparado para ser auditado. As entidades essenciais estão sujeitas a supervisão proativa. Mantenha as evidências (políticas, registros de treinamento, registros de incidentes) em um único local.
Implementação do NIS2 por país da UE (2026)
A NIS2 é uma diretiva europeia; portanto, todos os Estados-membros precisam transpor sua legislação para o direito nacional. Nem todos os países avançam no mesmo ritmo. Esta é a situação dos principais mercados em 2026:
- Bélgica: um dos primeiros países a transpor a diretiva. A lei belga relativa à NIS2 está em vigor desde 18 de outubro de 2024, sob a supervisão do Centro de Cibersegurança da Bélgica (CCB).
- Itália: transposta antecipadamente por meio do Decreto Legislativo 138/2024, em vigor desde outubro de 2024. A agência nacional de segurança cibernética, a ACN, supervisiona o registro e a conformidade.
- Alemanha: a lei NIS2UmsuCG entrou em vigor em 6 de dezembro de 2025. Cerca de 29.500 empresas estão sujeitas à lei e tiveram que se registrar junto ao BSI.
- Polônia: a Lei do Sistema Nacional de Segurança Cibernética (KSC), em sua versão alterada, entrou em vigor em 3 de abril de 2026 e abrange cerca de 42.000 empresas, com prazo final para registro em outubro de 2026.
- Países Baixos: a Lei de Segurança Cibernética (Cyberbeveiligingswet) foi aprovada em julho de 2026 e entra em vigor em 15 de agosto de 2026, sem período de transição.
- França: ainda em tramitação legislativa. Espera-se que a Lei da Resiliência seja aprovada em 2026, mas a ANSSI já incentiva as organizações a se cadastrarem e se prepararem.
- Espanha: o projeto de lei sobre coordenação e governança em matéria de segurança cibernética ainda está em tramitação no Parlamento; portanto, a diretiva ainda não foi totalmente transposta.
Conclusão: não importa onde você esteja na UE, as obrigações relativas à capacitação e à gestão de riscos previstas na NIS2 já se aplicam a você ou passarão a se aplicar muito em breve.
NIS2 vs ISO 27001: qual é a diferença?
A NIS2 é uma legislação, enquanto a ISO 27001 é uma norma internacional voluntária para segurança da informação. A certificação ISO 27001 não é exigida por lei e não garante automaticamente a conformidade com a NIS2. No entanto, há muitos pontos em comum: as organizações que seguem a ISO 27001 já cumprem grande parte dos requisitos da NIS2, como gestão de riscos, procedimentos para incidentes e treinamento de conscientização sobre segurança.
Prevenção de danos causados por crimes cibernéticos: o que você pode fazer?
Mesmo sem uma lei de segurança cibernética como a NIS2, é importante levar a sério o crime cibernético. Você protege sua empresa, por exemplo, com:
- Segurança por design
Comece cada reunião com segurança (digital). Que medidas você toma para evitar abusos e quais são os riscos e as vulnerabilidades? Ao pensar nisso como padrão, você configura (novos) sistemas mais seguros por padrão. - Conexão segura
Certifique-se de que os funcionários se conectem de forma segura, mesmo quando trabalham em casa ou em trânsito. Proteja o acesso aos sistemas da empresa com autenticação multifatorial e evite o uso de redes Wi-Fi públicas abertas para acessar dados da empresa. - Treine os funcionários em segurança cibernética
Aqueles que não sabem quais são os riscos não podem se proteger contra eles. Treine os funcionários e certifique-se de que eles reconheçam as vulnerabilidades e não caiam em armadilhas quando os criminosos cibernéticos as prepararem.
Perguntas frequentes sobre o NIS1 e o NIS2
O NIS1 ainda é válido?
Não. O NIS1 foi revogado em 18 de outubro de 2024, data em que o NIS2 passou a vigorar. As referências a “NIS” em documentos anteriores devem ser interpretadas como NIS2.
O NIS2 substitui completamente o NIS1?
Sim. Não há um período de transição em que ambas as normas se apliquem. Os Estados-Membros que transpuseram a NIS2 tardiamente (como a Holanda e a Alemanha) aplicaram a legislação nacional relativa à NIS1 até que a legislação relativa à NIS2 entrasse em vigor.
Qual é a principal diferença entre o NIS1 e o NIS2?
Âmbito de aplicação e aplicabilidade. A NIS2 abrange cerca de dez vezes mais organizações, especifica as medidas, estabelece prazos para a apresentação de relatórios e introduz multas em toda a UE, bem como a responsabilidade dos gestores.
Eu estava no NIS1 se agora estou no NIS2?
Não necessariamente. A maioria das organizações abrangidas pela NIS2 não tem experiência com esse tipo de regulamentação: fabricantes de médio porte, empresas do setor alimentício, empresas de tratamento de resíduos, serviços postais e instituições de pesquisa não eram, de forma alguma, abrangidos pela NIS1.
O NIS2 exige treinamento de conscientização sobre segurança?
Sim. O Artigo 21, parágrafo 2, alínea g), enumera “práticas básicas de higiene cibernética e treinamento em segurança cibernética” como medida mínima, e o Artigo 20 exige que a administração também participe do treinamento.
Como a EyeOn usa o Guardey para estar em conformidade com o NIS2
As empresas que precisam cumprir a NIS2 são obrigadas a oferecer treinamento de conscientização sobre segurançaaosseus funcionários. Essa obrigação inclui explicitamente o conselho administrativo: de acordo com o artigo 20 da diretiva, a diretoria também deve participar do treinamento em segurança cibernética.
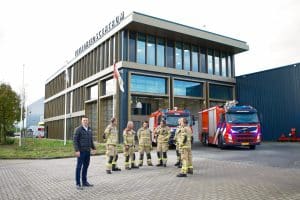
Nosso cliente, o Gezamenlijke Brandweer Amsterdam (corpo de bombeiros holandês), é uma entidade essencial e, por isso, precisa cumprir a regulamentação NIS2. Para garantir que seus funcionários estejam preparados para reconhecer ameaças cibernéticas, eles utilizam o Guardey para oferecer treinamento de conscientização sobre segurança. Todas as semanas, sua equipe realiza um breve desafio de cerca de três minutos que os ajuda a adquirir, gradualmente, conhecimentos sobre segurança cibernética.
Facilite as coisas com o Guardey
Na Guardey, sabemos que você pode ter muita coisa em mente. Como cumprir a NIS2, quais são as vulnerabilidades da sua empresa e como evitar um hack, uma violação de dados ou outro crime cibernético?
É por isso que simplificamos o aspecto humano da NIS2. A NIS2 exige que as organizações treinem seus funcionários em higiene cibernética, inclusive os membros do conselho administrativo. Com o Guardey, os funcionários desenvolvem essa conscientização passo a passo, por meio de desafios curtos e gamificados de três minutos por semana. Simulações realistas de phishing mostram quem consegue identificar um ataque, e os relatórios fornecem a comprovação que seu auditor solicita.
Então, você quer preparar sua equipe para a NIS2? Conheça nosso treinamento de conscientização em segurança ou envie suas dúvidas. Teremos o maior prazer em explicar como o Guardey se adapta à sua organização.
Quer se aprofundar no NIS2?
Nosso guia sobre a NIS2 explica os requisitos passo a passo: quem está sujeito à diretiva, o que você precisa providenciar e como preparar sua equipe.
Leia o guia do NIS2