8 de abril de 2023 • NIS2
En resumen: La NIS2 (Directiva (UE) 2022/2555) sustituyó a la NIS1 (Directiva (UE) 2016/1148) el 18 de octubre de 2024. Las principales diferencias: la NIS2 abarca 18 sectores en lugar de 7, se aplica automáticamente a las medianas y grandes empresas de dichos sectores, establece plazos fijos para la notificación de incidentes (24 horas, 72 horas, un mes), introduce multas máximas a escala de la UE (hasta 10 millones de euros o el 2 % de la facturación global) y hace que la dirección sea personalmente responsable. Si antes estaba sujeto a la NIS1, ahora lo está a la NIS2, con normas más estrictas.
A continuación encontrarás información sobre qué era el NIS1, todas las diferencias comparadas una al lado de la otra, qué cambia si ya estabas sujeto al NIS1 y en qué punto se encuentra cada país de la UE en cuanto a su aplicación en 2026.
¿Qué era el NIS1?
La NIS1, oficialmente la Directiva (UE) 2016/1148, fue la primera ley de ciberseguridad de la UE. Se adoptó el 6 de julio de 2016 y debía incorporarse a la legislación nacional antes del 9 de mayo de 2018. Se aplicaba a dos grupos:
- Operadores de servicios esenciales (OSE) en siete sectores: energía, transporte, banca, infraestructuras de los mercados financieros, sanidad, agua potable e infraestructura digital. Cada Estado miembro decidía por sí mismo qué empresas se consideraban «esenciales», lo que dio lugar a grandes diferencias entre países.
- Proveedores de servicios digitales (DSP): mercados en línea, motores de búsqueda en línea y servicios de computación en la nube.
La Directiva NIS1 exigía medidas de seguridad «adecuadas y proporcionadas» y la notificación de incidentes «sin demoras indebidas», pero no establecía plazos, ni una lista mínima de medidas, ni multas armonizadas. En la práctica, muchas organizaciones del mismo sector se enfrentaban a obligaciones completamente diferentes en función del país. Esa incoherencia es la razón principal por la que existe la Directiva NIS2.
La NIS1 quedó derogada el 18 de octubre de 2024. Si todavía ve «NIS» o «NIS1» en un contrato, una licitación o una póliza, ahora debe interpretarse como NIS2. Las leyes nacionales derivadas de la NIS1 siguen siendo útiles como referencia: consulte nuestras páginas sobre la Wbni neerlandesa y el Reglamento NIS de 2018 del Reino Unido (el Reino Unido mantuvo su propio régimen NIS tras el Brexit y no está sujeto a la NIS2).
¿Qué es la directriz NIS2?
La NIS2 es la sucesora de la NIS1, que se introdujo hace años para las entidades esenciales. La nueva Directiva NIS2 (oficialmente: Directiva (UE) 2022/2555) fue adoptada por el Parlamento Europeo y el Consejo el 14 de diciembre de 2022 y publicada en el Diario Oficial de la UE. La ENISA, la Agencia de Ciberseguridad de la UE, presta apoyo a los Estados miembros en su aplicación. La directiva establece requisitos mínimos de seguridad, así como la obligación de notificar los incidentes (graves) a la autoridad nacional o al Equipo Europeo de Respuesta a Incidentes de Seguridad Informática (CSIRT). La nueva directiva sustituye a la original, que entró en vigor en 2016.
¿Sustituye NIS2 a NIS1?
Sí. La NIS2 sustituye por completo a la NIS1. Cuando la NIS2 entró en vigor en octubre de 2024, se derogó la directiva NIS original de 2016. Todo lo que estaba regulado por la NIS1 queda ahora regulado por la NIS2, junto con muchos sectores nuevos y requisitos más estrictos.
Estas son las principales diferencias entre el NIS1 y el NIS2:
- La Directiva se aplica a más sectores
La NIS2 se aplica tanto a las entidades esenciales como a las grandes empresas. Un mayor número de empresas medianas y grandes deben empezar a cumplir con la Directiva. Además, cada Estado miembro puede designar a empresas más pequeñas con un alto riesgo de seguridad que también deben cumplirla. - Lista de seguridad básica mínima
La directiva es más concreta, gracias a una lista de seguridad básica mínima que las empresas deben aplicar. La directiva impone un enfoque de gestión de riesgos. - División en sectores esenciales y clave
La nueva directiva NIS divide a las empresas en sectores esenciales y clave. Desaparece la distinción entre operadores de servicios esenciales y proveedores de servicios digitales. - Abordar la seguridad en la cadena
Las empresas deben empezar a abordar los riesgos de seguridad en su cadena de suministro. Esto incluye los riesgos creados por las relaciones con los proveedores. - Supervisión más estricta
Las autoridades nacionales pueden ejercer una supervisión y una aplicación más estrictas. La nueva directiva armoniza (en mayor medida) los regímenes sancionadores y los requisitos de notificación en todos los Estados miembros.
NIS1 frente a NIS2: todas las diferencias comparadas
| NIS1 | NIS2 | |
|---|---|---|
| Fundamento jurídico | Directiva (UE) 2016/1148 | Directiva (UE) 2022/2555 |
| Aprobado / en vigor desde | 6 de julio de 2016 / 9 de mayo de 2018 | 14 de diciembre de 2022 / 18 de octubre de 2024 |
| Sectores | 7 sectores, además de los proveedores de servicios digitales | 18 sectores: 11 de «alta criticidad» (energía, transporte, banca, infraestructura de los mercados financieros, sanidad, agua potable, aguas residuales, infraestructura digital, gestión de servicios de TIC, administración pública, sector espacial) y 7 «otros sectores críticos» (servicios postales, residuos, productos químicos, alimentación, industria manufacturera, proveedores digitales, investigación) |
| ¿A quiénes afecta? | Empresas designadas por cada Estado miembro | De forma automática: todas las empresas medianas y grandes de dichos sectores (más de 50 empleados o 10 millones de euros de facturación), además de las más pequeñas consideradas críticas. |
| Categorías de entidades | Operadores de servicios esenciales, proveedores de servicios digitales | Entidades esenciales, entidades importantes |
| Medidas de seguridad | «Adecuado y proporcionado», sin especificar | Lista mínima de 10 medidas (artículo 21), que incluye el análisis de riesgos, la gestión de incidentes, la continuidad del negocio, la seguridad de la cadena de suministro, la autenticación multifactorial (MFA) , la ciberhigiene y la formación en concienciación sobre seguridad |
| Notificación de incidentes | «Sin demoras indebidas», sin plazo fijo | Aviso previo en un plazo de 24 horas, notificación en un plazo de 72 horas e informe final en el plazo de un mes |
| Cadena de suministro | Sin tratar | Obligación expresa de gestionar el riesgo asociado a los proveedores y prestadores de servicios |
| Responsabilidad civil de los directivos | Ninguno | La dirección debe aprobar y supervisar las medidas, seguir los cursos de formación y puede ser considerada responsable a título personal |
| Multas máximas | Establecidas por cada Estado miembro, «eficaces, proporcionadas y disuasorias» | Imprescindible: 10 millones de euros o el 2 % de la facturación global. Importante: 7 millones de euros o el 1,4 %. Lo que sea mayor. |
| Supervisión | Ligera, varía según el país | Entidades esenciales: supervisión proactiva (ex ante), incluidas las auditorías. Entidades importantes: supervisión reactiva (ex post) tras detectarse indicios de incumplimiento. |
| Inscripción | No | Las entidades deben registrarse ante la autoridad nacional |
¿Qué son las entidades esenciales?
La Directiva SRI se aplica a las entidades esenciales. Estos sectores son:
- Energía
- Agua potable
- Aguas residuales
- Transporte
- Banca
- Mercados financieros
- Infraestructura digital
- Administraciones públicas
- Sanidad
- Espacio
Consejo: ¿Se pregunta exactamente qué empresas son "esenciales" o "importantes"? Descargue la tabla Sectores cubiertos por NIB2 de CBS.
La nueva directiva NIS2 también se aplicará a las grandes empresas. Estos sectores son:
- Servicios postales y de mensajería
- Transformación y distribución
- Tratamiento de residuos
- Proveedores digitales
- Empresas manufactureras
- Industria química
- Industria alimentaria
Diferencia de supervisión entre entidades esenciales e importantes
Las autoridades locales supervisarán proactivamente los negocios clave. La supervisión de las empresas clave tendrá lugar a posteriori, si hay pruebas de un incidente.
Las empresas clave y esenciales tendrán la obligación de informar y un deber de diligencia. Tienen que implantar la seguridad en su cadena de suministro y comunicar claramente cómo gestionan los incidentes cibernéticos.
¿Por qué es importante la nueva directriz?
La nueva directiva NIS2 debería hacer más seguros los sistemas de red e información de las empresas. De este modo, los Países Bajos y toda la Unión Europea serán menos vulnerables a los ciberataques.
El ministro Dilan Yeşilgöz-Zegerius (Justicia y Seguridad) ha declarado: "Dependemos cada vez más de los procesos digitales, sobre todo desde que corona trabajamos cada vez más desde casa. Además, observamos una creciente amenaza digital tanto de delincuentes como de agentes estatales que, con una guerra en la frontera oriental de Europa, no va a remitir por el momento. Por tanto, ahora es necesario dar el siguiente paso para elevar el nivel de ciberseguridad en la UE. Al hacerlo, evitaremos que los incidentes digitales perturben nuestra sociedad".
El Ministro Micky Adriaansens (Asuntos Económicos y Clima) añade: "Debemos estar alerta ante los riesgos de los ciberataques. Las repercusiones pueden ser importantes, como estanterías vacías en las tiendas o interrupciones de la producción industrial. La gestión de la seguridad digital sigue siendo responsabilidad individual de empresas y consumidores. Pero con esta legislación podemos dar un paso para garantizar que el nivel de cyber security aumente entre las (medianas) empresas de los sectores más importantes."
¿Está tu organización preparada para la NIS2?
La normativa NIS2 exige que tus empleados y tu consejo de administración reciban formación en ciberseguridad. Guardey te lo pone fácil con una formación de sensibilización en seguridad basada en juegos que solo requiere unos minutos a la semana.
Empieza tu prueba gratuita de 14 días
¿Le multarán si no cumple la normativa?
Las empresas que incumplan la nueva directiva recibirán primero una advertencia, luego un recordatorio y, posteriormente, se expondrán a una multa elevada. En el caso de las entidades esenciales, la multa máxima es de 10 millones de euros o el 2 % de la facturación anual mundial, lo que sea mayor. Para las entidades importantes, el máximo es de 7 millones de euros o el 1,4 %. Una novedad de la NIS2: los directivos también pueden ser considerados personalmente responsables en caso de incumplimiento.
La responsabilidad también llega a lo más alto: según el artículo 20, los órganos de dirección responden de estas medidas y deben formarse ellos mismos. Descubre cómo funciona la formación NIS2 para directivos.
Estabas acogido al NIS1: ¿qué cambia para ti?
Si su organización era un operador de servicios esenciales según la Directiva NIS1, es casi seguro que sea una entidad esencial según la Directiva NIS2. En la práctica, hay seis cambios:
- Ahora se especifican sus obligaciones. Las diez medidas mínimas del artículo 21 sustituyen a la norma abierta. Compare sus controles actuales con esa lista; la mayoría de las organizaciones sujetas a la Directiva NIS 1 detectan deficiencias en la seguridad de la cadena de suministro y en la formación.
- La presentación de informes tiene un plazo: 24 horas para la alerta temprana, 72 horas para la notificación y un mes para el informe final. Comprueba que tu proceso de gestión de incidentes permita emitir una primera notificación en el plazo de un día, incluso durante el fin de semana.
- Por ley, el consejo de administración está al corriente de todo. La dirección aprueba las medidas, imparte ella misma la formación y asume la responsabilidad. Incluye el NIS2 en el orden del día del consejo de administración y designa a una persona responsable.
- La formación ya no es opcional. El artículo 21, apartado 2, letra g), exige la aplicación de prácticas básicas de higiene cibernética y la formación en ciberseguridad del personal. Una presentación anual no bastará para satisfacer a un auditor que solicite pruebas; en cambio, sí lo hará una formación continua con datos que acrediten su finalización.
- Tus proveedores son tu problema. Debes evaluar la seguridad de los proveedores y prestadores de servicios. Ten en cuenta que tus propios clientes te enviarán los mismos cuestionarios.
- Prepárate para una auditoría. Las entidades esenciales están sujetas a una supervisión proactiva. Conserva la documentación (políticas, registros de formación, registros de incidentes) en un único lugar.
Aplicación de la NIS2 por país de la UE (2026)
La NIS2 es una directiva europea, por lo que cada Estado miembro debe transponerla a su legislación nacional. No todos los países avanzan al mismo ritmo. Esta es la situación de los principales mercados en 2026:
- Bélgica: uno de los primeros países en transponer la normativa. La ley belga sobre NIS2 está en vigor desde el 18 de octubre de 2024, bajo la supervisión del Centro de Ciberseguridad de Bélgica (CCB).
- Italia: transpuesta anticipadamente mediante el Decreto Legislativo 138/2024, en vigor desde octubre de 2024. La agencia nacional de ciberseguridad, ACN, supervisa el registro y el cumplimiento.
- Alemania: la ley NIS2UmsuCG entró en vigor el 6 de diciembre de 2025. Alrededor de 29 500 empresas están sujetas a esta ley y tuvieron que registrarse en la BSI.
- Polonia: la Ley del Sistema Nacional de Ciberseguridad (KSC), en su versión modificada, entró en vigor el 3 de abril de 2026 y afecta a unas 42 000 empresas, cuyo plazo de registro finaliza en octubre de 2026.
- Países Bajos: la Ley de Seguridad Cibernética (Cyberbeveiligingswet) se aprobó en julio de 2026 y entrará en vigor el 15 de agosto de 2026, sin período de transición.
- Francia: aún en fase de tramitación legislativa. Se prevé que la «Loi Résilience» se apruebe en 2026, pero la ANSSI ya anima a las organizaciones a registrarse y prepararse.
- España: el proyecto de ley sobre coordinación y gobernanza en materia de ciberseguridad sigue tramitándose en el Parlamento, por lo que la directiva aún no se ha transpuesto íntegramente.
Conclusión: independientemente de dónde te encuentres en la UE, las obligaciones en materia de formación y gestión de riesgos que establece la Directiva NIS2 ya te son aplicables o lo serán muy pronto.
NIS2 frente a ISO 27001: ¿en qué se diferencian?
La NIS2 es una normativa, mientras que la ISO 27001 es una norma internacional voluntaria sobre seguridad de la información. La certificación ISO 27001 no es obligatoria por ley y no garantiza automáticamente el cumplimiento de la NIS2. No obstante, existen muchos puntos en común: las organizaciones que cumplen con la ISO 27001 ya cubren gran parte de los requisitos de la NIS2, como la gestión de riesgos, los procedimientos ante incidentes y la formación en concienciación sobre seguridad.
Prevenir los daños de la ciberdelincuencia: ¿qué puede hacer?
Aunque no exista una ley sobre ciberseguridad como la NIS2, es importante tomarse en serio la ciberdelincuencia. Puedes proteger tu empresa, por ejemplo, con:
- Seguridad desde el diseño
Empiece cada reunión hablando de seguridad (digital). ¿Qué medidas tomas para evitar abusos y cuáles son los riesgos y vulnerabilidades? Al pensar en esto como algo estándar, configuras sistemas (nuevos) más seguros por defecto. - Conexión segura
Asegúrate de que los empleados se conecten de forma segura, incluso cuando trabajen desde casa o estén de viaje. Protege el acceso a los sistemas de la empresa mediante la autenticación multifactorial y evita el uso de redes wifi públicas para los datos de la empresa. - Formar a los empleados en ciberseguridad
Quien no conoce los riesgos no puede protegerse contra ellos. Forme a los empleados y asegúrese de que reconocen las vulnerabilidades y no caen en las trampas que les tienden los ciberdelincuentes.
Preguntas frecuentes sobre NIS1 y NIS2
¿Sigue vigente la norma NIS1?
No. La NIS1 quedó derogada el 18 de octubre de 2024, el mismo día en que entró en vigor la NIS2. Las referencias a «NIS» que aparezcan en documentos anteriores deben interpretarse como NIS2.
¿Sustituye NIS2 a NIS1 por completo?
Sí. No existe un período de transición en el que se apliquen ambas. Los Estados miembros que transpusieron la Directiva NIS2 con retraso (como los Países Bajos y Alemania) aplicaron la legislación nacional relativa a la Directiva NIS1 hasta que entró en vigor su ley relativa a la Directiva NIS2.
¿Cuál es la principal diferencia entre NIS1 y NIS2?
Ámbito de aplicación y exigibilidad. La NIS2 abarca aproximadamente diez veces más organizaciones, especifica las medidas, establece plazos de notificación e introduce multas a escala de la UE y la responsabilidad de los directivos.
¿Estaba en el NIS1 si ahora estoy en el NIS2?
No necesariamente. La mayoría de las organizaciones sujetas a la NIS2 se enfrentan por primera vez a este tipo de normativa: las empresas manufactureras medianas, las empresas alimentarias, las empresas de tratamiento de residuos, los servicios postales y los centros de investigación no estaban sujetos en absoluto a la NIS1.
¿Exige la normativa NIS2 la formación en concienciación sobre seguridad?
Sí. El artículo 21, apartado 2, letra g), incluye «las prácticas básicas de higiene cibernética y la formación en ciberseguridad» como medida mínima, y el artículo 20 exige que la dirección también realice dicha formación.
Cómo utiliza EyeOn Guardey para cumplir con NIS2
Las empresas que deben cumplir con la NIS2 están obligadas a impartir formación en materia de concienciación sobre seguridadasus empleados. Esta obligación incluye expresamente al consejo de administración: según el artículo 20 de la directiva, la dirección también debe recibir formación en ciberseguridad.
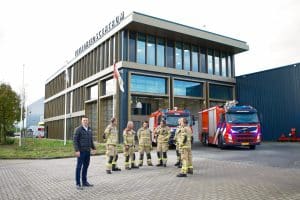
Nuestro cliente, Gezamenlijke Brandweer Amsterdam (un cuerpo de bomberos neerlandés), es una entidad esencial y, por lo tanto, debe cumplir con el reglamento NIS2. Para garantizar que sus empleados estén preparados para detectar amenazas cibernéticas, utilizan Guardey para impartir formación en concienciación sobre seguridad. Cada semana, su equipo realiza un breve ejercicio de unos tres minutos que les ayuda a adquirir conocimientos sobre ciberseguridad de forma gradual.
Hazlo fácil con Guardey
En Guardey entendemos que puede tener muchas cosas en la cabeza. Cómo cumplir con NIS2, cuáles son las vulnerabilidades en su empresa y cómo prevenir un hack, una violación de datos u otro delito cibernético?
Por eso facilitamos el aspecto humano de la NIS2. La NIS2 exige a las organizaciones que formen a su personal en ciberseguridad, incluidos los miembros del consejo de administración. Con Guardey, los empleados desarrollan esa concienciación paso a paso mediante retos breves y lúdicos de tres minutos a la semana. Las simulaciones realistas de phishing permiten identificar quién es capaz de reconocer un ataque, y los informes te proporcionan las pruebas que te solicita tu auditor.
¿Quieres preparar a tu equipo para la NIS2? Descubre nuestra formación en concienciación sobre seguridad o envíanos tus preguntas. Estaremos encantados de explicarte cómo Guardey se adapta a tu organización.
¿Quieres profundizar en el tema de la NIS2?
Nuestra guía sobre la NIS2 explica los requisitos paso a paso: a quiénes afecta la directiva, qué medidas hay que tomar y cómo preparar a tu equipo.
Lee la guía sobre la NIS2