8 de abril de 2023 • NIS2
Resumindo: a NIS2 (Diretiva (UE) 2022/2555) substituiu a NIS1 (Diretiva (UE) 2016/1148) a 18 de outubro de 2024. As principais diferenças: a NIS2 abrange 18 setores em vez de 7, aplica-se automaticamente a médias e grandes empresas desses setores, estabelece prazos fixos para a comunicação de incidentes (24 horas, 72 horas, um mês), introduz coimas máximas a nível da UE (até 10 milhões de euros ou 2% do volume de negócios global) e responsabiliza pessoalmente a direção. Se estavas sujeito à NIS1, agora estás sujeito à NIS2, com regras mais rigorosas.
Abaixo podes ver o que era o NIS1, todas as diferenças lado a lado, o que muda se já estivesses abrangido pelo NIS1 e em que ponto está cada país da UE no que diz respeito à implementação em 2026.
O que era o NIS1?
A NIS1, oficialmente a Diretiva (UE) 2016/1148, foi a primeira lei da UE em matéria de cibersegurança. Foi adotada a 6 de julho de 2016 e tinha de ser transposta para a legislação nacional até 9 de maio de 2018. Aplicava-se a dois grupos:
- Operadores de serviços essenciais (OSE) em sete setores: energia, transportes, banca, infraestruturas dos mercados financeiros, saúde, água potável e infraestruturas digitais. Cada Estado-Membro decidiu por si próprio quais as empresas consideradas «essenciais», o que levou a grandes diferenças entre países.
- Prestadores de serviços digitais (DSP): plataformas de comércio eletrónico, motores de busca online e serviços de computação em nuvem.
A NIS1 exigia medidas de segurança «adequadas e proporcionadas» e a comunicação de incidentes «sem demora injustificada», mas não estabelecia prazos, nem uma lista mínima de medidas, nem coimas harmonizadas. Na prática, muitas organizações do mesmo setor enfrentavam obrigações completamente diferentes, dependendo do país. Essa inconsistência é a principal razão pela qual a NIS2 existe.
A NIS1 foi revogada a 18 de outubro de 2024. Se ainda vires «NIS» ou «NIS1» num contrato, concurso ou política, isso deve agora ser interpretado como NIS2. As leis nacionais decorrentes da NIS1 continuam a ser úteis como referência: consulta as nossas páginas sobre a Wbni holandesa e os Regulamentos NIS de 2018 do Reino Unido (o Reino Unido manteve o seu próprio regime NIS após o Brexit e não está abrangido pela NIS2).
O que é a diretriz NIS2?
A NIS2 é a sucessora da NIS1, que foi introduzida há alguns anos para as entidades essenciais. A nova diretiva NIS2 (oficialmente: Diretiva (UE) 2022/2555) foi adotada pelo Parlamento Europeu e pelo Conselho a 14 de dezembro de 2022 e publicada no Jornal Oficial da UE. A ENISA, a Agência da UE para a Cibersegurança, apoia os Estados-Membros na sua implementação. A diretiva estabelece requisitos mínimos de segurança, bem como a obrigação de comunicar incidentes (graves) à autoridade nacional ou à Equipa Europeia de Resposta a Incidentes de Segurança Informática (CSIRT). A nova diretiva substitui a original, que entrou em vigor em 2016.
O NIS2 substitui o NIS1?
Sim. A NIS2 substitui totalmente a NIS1. Quando a NIS2 entrou em vigor, em outubro de 2024, a diretiva NIS original de 2016 foi revogada. Tudo o que estava abrangido pela NIS1 está agora abrangido pela NIS2, juntamente com muitos novos setores e requisitos mais rigorosos.
Estas são as principais diferenças entre o NIS1 e o NIS2:
- A diretiva aplica-se a mais setores
A NIS2 aplica-se tanto a entidades essenciais como a grandes empresas. Mais empresas de média e grande dimensão têm de começar a cumprir a diretiva. Além disso, cada Estado-Membro pode designar empresas mais pequenas com um risco de segurança elevado que também têm de cumprir a diretiva. - Lista de segurança mínima de base
A diretiva é mais concreta, graças a uma lista de segurança mínima de base que as empresas devem implementar. A diretiva impõe uma abordagem de gestão do risco. - Divisão em sectores essenciais e sectores-chave
A nova diretiva SRI divide as empresas em sectores essenciais e sectores-chave. Desaparece a distinção entre operadores de serviços essenciais e prestadores de serviços digitais. - Aborda a segurança na cadeia
As empresas devem começar a abordar os riscos de segurança na sua cadeia de abastecimento. Isto inclui os riscos criados pelas relações com os fornecedores. - Supervisão mais rigorosa
As autoridades nacionais podem fazer uma supervisão e fiscalização mais rigorosas. A nova diretiva torna os regimes de penalização e os requisitos de comunicação de informações em todos os Estados-Membros mais uniformes.
NIS1 vs NIS2: todas as diferenças lado a lado
| NIS1 | NIS2 | |
|---|---|---|
| Base jurídica | Diretiva (UE) 2016/1148 | Diretiva (UE) 2022/2555 |
| Aprovado / em vigor a partir de | 6 de julho de 2016 / 9 de maio de 2018 | 14 de dezembro de 2022 / 18 de outubro de 2024 |
| Setores | 7 setores, além dos prestadores de serviços digitais | 18 setores: 11 de «alta criticidade» (energia, transportes, banca, infraestruturas do mercado financeiro, saúde, água potável, águas residuais, infraestruturas digitais, gestão de serviços de TIC, administração pública, setor espacial) e 7 «outros setores críticos» (serviços postais, resíduos, produtos químicos, alimentação, indústria transformadora, prestadores de serviços digitais, investigação) |
| Quem está abrangido | Empresas designadas por cada Estado-Membro | Automaticamente: todas as empresas de média e grande dimensão nesses setores (50 ou mais funcionários ou 10 milhões de euros de volume de negócios), além das empresas mais pequenas consideradas críticas |
| Categorias de entidades | Operadores de serviços essenciais, prestadores de serviços digitais | Entidades essenciais, entidades importantes |
| Medidas de segurança | «Adequado e proporcionado», sem especificações | Lista mínima de 10 medidas (artigo 21.º), incluindo análise de riscos, gestão de incidentes, continuidade das atividades, segurança da cadeia de abastecimento, MFA , higiene cibernética e formação em sensibilização para a segurança |
| Comunicação de incidentes | «Sem demora injustificada», sem prazo fixo | Aviso prévio no prazo de 24 horas, notificação no prazo de 72 horas, relatório final no prazo de um mês |
| Cadeia de abastecimento | Não abordado | Obrigação explícita de gerir o risco associado a fornecedores e prestadores de serviços |
| Responsabilidade dos administradores | Nenhum | A direção tem de aprovar e supervisionar as medidas, participar na formação e pode ser responsabilizada pessoalmente |
| Multas máximas | A definir por cada Estado-Membro, «eficaz, proporcionado e dissuasivo» | Obrigatório: 10 milhões de euros ou 2% do volume de negócios global. Importante: 7 milhões de euros ou 1,4%. O valor mais elevado dos dois. |
| Supervisão | Ligeira, varia consoante o país | Entidades essenciais: supervisão proativa (ex ante), incluindo auditorias. Entidades importantes: supervisão reativa (ex post) após indícios de incumprimento |
| Inscrição | Não | As entidades têm de se registar junto da autoridade nacional |
O que são entidades essenciais?
A diretiva SRI aplica-se às entidades essenciais. Estes sectores são:
- Energia
- Água potável
- Águas residuais
- Transporte
- Banca
- Mercados financeiros
- Infra-estruturas digitais
- Administrações públicas
- Cuidados de saúde
- Espaço
Dica: Queres saber exatamente quais são as empresas "essenciais" ou "importantes"? Descarrega o quadro Sectores abrangidos pelo NIB2 da CBS.
A nova diretiva NIS2 aplicar-se-á também às grandes empresas. Estes sectores são:
- Serviços postais e de correio
- Processamento e distribuição
- Processamento de resíduos
- Fornecedores digitais
- Empresas transformadoras
- Indústria química
- Indústria alimentar
Diferença de controlo entre entidades essenciais e importantes
As autoridades locais controlarão proactivamente as principais empresas. O controlo das empresas-chave será efectuado a posteriori, se houver provas de um incidente.
As empresas-chave e essenciais terão o dever de comunicar e o dever de diligência. Têm de implementar a segurança na sua cadeia de abastecimento e comunicar claramente a forma como lidam com os ciberincidentes.
Porque é que a nova diretriz é importante?
A nova diretiva NIS2 deverá tornar as redes e os sistemas de informação das empresas mais seguros. Desta forma, os Países Baixos e toda a União Europeia deverão tornar-se menos vulneráveis a ciberataques.
O Ministro Dilan Yeşilgöz-Zegerius (Justiça e Segurança) afirmou: "Estamos cada vez mais dependentes dos processos digitais, especialmente desde que trabalhamos cada vez mais a partir de casa. Além disso, assistimos a uma ameaça digital crescente, tanto de criminosos como de actores estatais, que, com uma guerra na fronteira oriental da Europa, não vai diminuir por enquanto. Por conseguinte, é agora necessário dar o próximo passo para elevar o nível de cibersegurança na UE. Ao fazê-lo, evitaremos que os incidentes digitais perturbem a nossa sociedade".
O Ministro Micky Adriaansens (Assuntos Económicos e Clima) acrescenta: "Temos de estar atentos aos riscos dos ciberataques. O impacto pode ser significativo, como o esvaziamento das prateleiras das lojas ou a interrupção da produção industrial. A gestão da segurança digital continua a ser uma responsabilidade individual das empresas e dos consumidores. Mas, com esta legislação, podemos dar um passo para garantir que o nível de cyber security aumenta entre as (médias) empresas dos sectores mais importantes."
A tua organização está pronta para o NIS2?
A NIS2 exige formação em cibersegurança para os teus colaboradores e para a tua administração. A Guardey facilita-te a vida com uma formação de sensibilização para a segurança com elementos lúdicos que demora apenas alguns minutos por semana.
Começa o teu período de teste gratuito de 14 dias
Serás multado se não cumprires?
As empresas que não cumprirem a nova diretiva vão receber uma advertência, depois um aviso e, por fim, arriscam-se a uma multa avultada. Para as entidades essenciais, a multa máxima é de 10 milhões de euros ou 2% do volume de negócios anual a nível mundial, o que for mais elevado. Para as entidades importantes, o máximo é de 7 milhões de euros ou 1,4%. Novidade na NIS2: os dirigentes também podem ser responsabilizados pessoalmente pelo incumprimento.
A responsabilidade chega também ao topo: nos termos do artigo 20.º, os órgãos de gestão respondem por estas medidas e têm de receber formação. Veja como funciona a formação NIS2 para executivos.
Estavas abrangido pelo NIS1: o que muda para ti?
Se a tua organização era uma operadora de serviços essenciais ao abrigo da NIS1, é quase certo que sejas uma entidade essencial ao abrigo da NIS2. Na prática, há seis alterações:
- As tuas obrigações já estão definidas. As dez medidas mínimas previstas no artigo 21.º substituem a norma aberta. Compara os teus controlos atuais com essa lista; a maioria das organizações abrangidas pela NIS1 identifica lacunas na segurança da cadeia de abastecimento e na formação.
- A comunicação de incidentes tem um prazo. 24 horas para um alerta precoce, 72 horas para a notificação e um mês para o relatório final. Verifica se o teu processo de gestão de incidentes consegue emitir uma primeira notificação no prazo de um dia, mesmo ao fim de semana.
- Por lei, o conselho de administração está a par de tudo. A direção aprova as medidas, participa ela própria na formação e é responsável. Coloca a NIS2 na ordem de trabalhos do conselho, indicando quem é o responsável.
- A formação já não é opcional. A alínea g) do n.º 2 do artigo 21.º exige práticas básicas de higiene cibernética e formação em cibersegurança para o pessoal. Uma apresentação de slides anual não vai satisfazer um auditor que peça provas; a formação contínua com dados de conclusão, sim.
- Os teus fornecedores são o teu problema. Tens de avaliar a segurança dos fornecedores e prestadores de serviços. Prepara-te para receberes os mesmos questionários dos teus próprios clientes.
- Prepara-te para uma auditoria. As entidades essenciais estão sujeitas a uma supervisão proativa. Guarda os documentos comprovativos (políticas, registos de formação, registos de incidentes) num único local.
Implementação do NIS2 por país da UE (2026)
A NIS2 é uma diretiva europeia, por isso cada Estado-Membro tem de a transpor para a legislação nacional. Nem todos os países avançam ao mesmo ritmo. Eis a situação dos principais mercados em 2026:
- Bélgica: um dos primeiros países a transpor a diretiva. A lei belga relativa à NIS2 está em vigor desde 18 de outubro de 2024, sob a supervisão do Centro de Cibersegurança da Bélgica (CCB).
- Itália: transposta antecipadamente através do Decreto Legislativo n.º 138/2024, em vigor desde outubro de 2024. A agência nacional de cibersegurança, a ACN, supervisiona o registo e o cumprimento da legislação.
- Alemanha: a lei NIS2UmsuCG entrou em vigor a 6 de dezembro de 2025. Cerca de 29 500 empresas estão abrangidas por esta lei e tiveram de se registar junto do BSI.
- Polónia: a Lei do Sistema Nacional de Cibersegurança (KSC), na sua versão alterada, entrou em vigor a 3 de abril de 2026 e abrange cerca de 42 000 empresas, com prazo de registo até outubro de 2026.
- Países Baixos: a Lei de Segurança Cibernética (Cyberbeveiligingswet) foi aprovada em julho de 2026 e entra em vigor a 15 de agosto de 2026, sem período de transição.
- França: ainda em fase de tramitação legislativa. Espera-se que a Lei da Resiliência seja aprovada em 2026, mas a ANSSI já incentiva as organizações a registarem-se e a prepararem-se.
- Espanha: o projeto de lei sobre a coordenação e a governação da cibersegurança ainda está a ser analisado no parlamento, pelo que a diretiva ainda não foi totalmente transposta.
Conclusão: independentemente de onde estejas na UE, as obrigações em matéria de formação e gestão de riscos previstas na NIS2 já se aplicam a ti ou vão aplicar-se muito em breve.
NIS2 vs ISO 27001: qual é a diferença?
A NIS2 é legislação, enquanto a ISO 27001 é uma norma internacional voluntária para a segurança da informação. A certificação ISO 27001 não é exigida por lei e não significa automaticamente que estejas em conformidade com a NIS2. No entanto, há muitas semelhanças: as organizações que seguem a ISO 27001 já cumprem grande parte do que a NIS2 exige, como a gestão de riscos, os procedimentos em caso de incidentes e a formação em sensibilização para a segurança.
Prevenir os danos causados pela cibercriminalidade: o que podes fazer?
Mesmo sem uma lei sobre cibersegurança como a NIS2, é importante levar a sério o cibercrime. Podes proteger a tua empresa, por exemplo, com:
- Segurança desde a conceção
Começa todas as reuniões com a segurança (digital). Que medidas tomas para evitar abusos e quais são os riscos e vulnerabilidades? Se pensares nisto como norma, crias (novos) sistemas mais seguros por defeito. - Ligação segura
Certifica-te de que os colaboradores se ligam de forma segura, mesmo quando trabalham a partir de casa ou em viagem. Protege o acesso aos sistemas da empresa com autenticação multifator e evita redes Wi-Fi públicas abertas para os dados da empresa. - Forma os empregados em matéria de cibersegurança
Quem não sabe quais são os riscos não se pode proteger contra eles. Dá formação aos empregados e certifica-te de que reconhecem as vulnerabilidades e não caem em armadilhas quando os cibercriminosos as montam.
Perguntas frequentes sobre o NIS1 e o NIS2
O NIS1 ainda é válido?
Não. O NIS1 foi revogado a 18 de outubro de 2024, no dia em que o NIS2 entrou em vigor. As referências a «NIS» em documentos mais antigos devem ser entendidas como NIS2.
O NIS2 substitui completamente o NIS1?
Sim. Não há nenhum período de transição em que ambas se apliquem. Os Estados-Membros que transpuseram a NIS2 mais tarde (como os Países Baixos e a Alemanha) aplicaram a legislação nacional relativa à NIS1 até que a sua legislação relativa à NIS2 entrasse em vigor.
Qual é a principal diferença entre o NIS1 e o NIS2?
Âmbito de aplicação e aplicabilidade. A NIS2 abrange cerca de dez vezes mais organizações, especifica as medidas, estabelece prazos para a apresentação de relatórios e introduz coimas a nível da UE e a responsabilidade dos gestores.
Se estou no NIS2, isso significa que já estive no NIS1?
Não necessariamente. A maioria das organizações abrangidas pela NIS2 não está habituada a este tipo de regulamentação: fabricantes de média dimensão, empresas do setor alimentar, empresas de tratamento de resíduos, serviços postais e organizações de investigação não estavam de todo abrangidos pela NIS1.
O NIS2 exige formação em sensibilização para a segurança?
Sim. A alínea g) do n.º 2 do artigo 21.º enumera as «práticas básicas de higiene cibernética e a formação em cibersegurança» como uma medida mínima, e o artigo 20.º exige que a direção também participe na formação.
Como a EyeOn utiliza o Guardey para cumprir o NIS2
As empresas que têm de cumprir a NIS2 são obrigadas a oferecer formação em sensibilização para a segurançaaosseus colaboradores. Esta obrigação inclui explicitamente o conselho de administração: nos termos do artigo 20.º da diretiva, a direção também tem de frequentar formação em cibersegurança.
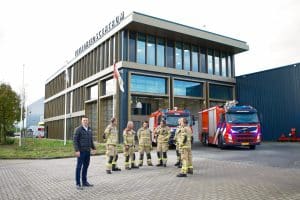
O nosso cliente, a Gezamenlijke Brandweer Amsterdam (um corpo de bombeiros holandês), é uma entidade essencial e, por isso, tem de cumprir o regulamento NIS2. Para garantir que os seus colaboradores estão preparados para reconhecer ameaças cibernéticas, utilizam o Guardey para oferecer formação em sensibilização para a segurança. Todas as semanas, a equipa faz um pequeno desafio de cerca de três minutos que os ajuda a ir adquirindo, aos poucos, conhecimentos sobre cibersegurança.
Facilita as coisas com o Guardey
Na Guardey compreendemos que podes ter muito em que pensar. Como é que cumpre o NIS2, quais são as vulnerabilidades da sua empresa e como é que evita um hack, uma violação de dados ou outro crime cibernético?
É por isso que simplificamos a vertente humana do NIS2. O NIS2 exige que as organizações formem os seus colaboradores em ciberhigiene, incluindo os membros do conselho de administração. Com o Guardey, os colaboradores vão adquirindo essa consciência passo a passo, através de desafios curtos e gamificados de três minutos por semana. Simulações realistas de phishing mostram quem consegue reconhecer um ataque, e os relatórios dão-te a prova que o teu auditor pede.
Então, queres preparar a tua equipa para o NIS2? Descobre a nossa formação em sensibilização para a segurança ou faz-nos as tuas perguntas. Teremos todo o gosto em explicar-te como o Guardey se adapta à tua organização.
Queres aprofundar os teus conhecimentos sobre o NIS2?
O nosso guia sobre a NIS2 explica os requisitos passo a passo: quem está abrangido pela diretiva, o que precisas de tratar e como preparar a tua equipa.
Lê o guia sobre a NIS2