8 avril 2023 • NIS2
En bref : la directive NIS2 (directive (UE) 2022/2555) a remplacé la directive NIS1 (directive (UE) 2016/1148) le 18 octobre 2024. Principales différences : la directive NIS2 couvre 18 secteurs au lieu de 7, s’applique automatiquement aux moyennes et grandes entreprises de ces secteurs, fixe des délais précis pour la notification des incidents (24 heures, 72 heures, un mois), instaure des amendes maximales à l’échelle de l’UE (jusqu’à 10 millions d’euros ou 2 % du chiffre d’affaires mondial) et engage la responsabilité personnelle des dirigeants. Si vous étiez soumis à la directive NIS1, vous relevez désormais de la directive NIS2, dont les règles sont plus strictes.
Vous trouverez ci-dessous une présentation du NIS1, une comparaison côte à côte des différences, les changements à prévoir si vous étiez déjà soumis au NIS1, ainsi que l'état d'avancement de la mise en œuvre dans chaque pays de l'UE à l'horizon 2026.
Qu'était le NIS1 ?
La NIS1, officiellement la directive (UE) 2016/1148, a été la première législation de l'Union européenne en matière de cybersécurité. Elle a été adoptée le 6 juillet 2016 et devait être transposée dans le droit national au plus tard le 9 mai 2018. Elle s'appliquait à deux catégories d'entités :
- Les opérateurs de services essentiels (OSE) dans sept secteurs : l'énergie, les transports, le secteur bancaire, les infrastructures des marchés financiers, la santé, l'eau potable et les infrastructures numériques. Chaque État membre a décidé lui-même quelles entreprises étaient considérées comme « essentielles », ce qui a entraîné d'importantes disparités entre les pays.
- Fournisseurs de services numériques (DSP): places de marché en ligne, moteurs de recherche en ligne et services de cloud computing.
La directive NIS 1 exigeait des mesures de sécurité « appropriées et proportionnées » ainsi que la notification des incidents « sans retard injustifié », mais ne fixait ni délais, ni liste minimale de mesures, ni amendes harmonisées. Dans la pratique, de nombreuses organisations d’un même secteur se voyaient imposer des obligations totalement différentes selon les pays. C’est principalement pour remédier à cette incohérence que la directive NIS 2 a été adoptée.
La loi NIS1 a été abrogée le 18 octobre 2024. Si vous voyez encore les mentions « NIS » ou « NIS1 » dans un contrat, un appel d'offres ou une politique, celles-ci doivent désormais être interprétées comme faisant référence à la directive NIS2. Les lois nationales issues de la directive NIS1 restent utiles à titre de référence : consultez nos pages consacrées à la loi néerlandaise Wbni et au règlement britannique NIS Regulations 2018 (le Royaume-Uni a conservé son propre régime NIS après le Brexit et n'est pas concerné par la directive NIS2).
Qu'est-ce que la ligne directrice NIS2 ?
La directive NIS2 succède à la directive NIS1, qui avait été mise en place il y a plusieurs années pour les entités essentielles. La nouvelle directive NIS2 (officiellement : directive (UE) 2022/2555) a été adoptée par le Parlement européen et le Conseil le 14 décembre 2022 et publiée au Journal officiel de l'Union européenne. L'ENISA, l'Agence de l'Union européenne pour la cybersécurité, accompagne les États membres dans sa mise en œuvre. La directive prescrit des exigences minimales en matière de sécurité, ainsi que l’obligation de signaler les incidents (graves) à l’autorité nationale ou à l’équipe européenne d’intervention en cas d’incident de sécurité informatique (CSIRT). La nouvelle directive remplace la directive initiale, entrée en vigueur en 2016.
La norme NIS2 remplace-t-elle la norme NIS1 ?
Oui. La directive NIS 2 remplace intégralement la directive NIS 1. Lorsque la directive NIS 2 est entrée en vigueur en octobre 2024, la directive NIS initiale de 2016 a été abrogée. Tout ce qui relevait de la directive NIS 1 relève désormais de la directive NIS 2, à laquelle s’ajoutent de nombreux nouveaux secteurs et des exigences plus strictes.
Voici les principales différences entre la NIS1 et la NIS2 :
- La directive s'applique à davantage de secteurs
La directive NIS2 s'applique aussi bien aux entités essentielles qu'aux grandes entreprises. Un plus grand nombre de moyennes et grandes entreprises doivent désormais se conformer à cette directive. En outre, chaque État membre peut désigner des entreprises de plus petite taille présentant un risque élevé en matière de sécurité, qui doivent elles aussi s'y conformer. - Liste des mesures de sécurité de base minimales
La directive est plus concrète, grâce à une liste de mesures de sécurité de base minimales que les entreprises doivent mettre en œuvre. La directive impose une approche de gestion des risques. - Division en secteurs essentiels et importants
La nouvelle directive NIS divise les entreprises en secteurs essentiels et importants. La distinction entre les opérateurs de services essentiels et les fournisseurs de services numériques disparaît. - Aborder la sécurité dans la chaîne
Les entreprises doivent commencer à aborder les risques de sécurité dans leur chaîne d'approvisionnement. Cela inclut les risques créés par les relations avec les fournisseurs. - Supervision plus stricte
Les autorités nationales sont autorisées à exercer une supervision et une application plus strictes. La nouvelle directive harmonise les régimes de sanctions et les exigences de déclaration dans tous les États membres.
NIS1 vs NIS2 : toutes les différences en parallèle
| NIS1 | NIS2 | |
|---|---|---|
| Base juridique | Directive (UE) 2016/1148 | Directive (UE) 2022/2555 |
| Adopté / applicable à compter du | 6 juillet 2016 / 9 mai 2018 | 14 décembre 2022 / 18 octobre 2024 |
| Secteurs | 7 secteurs ainsi que les prestataires de services numériques | 18 secteurs : 11 « à haute criticité » (énergie, transports, secteur bancaire, infrastructures des marchés financiers, santé, eau potable, eaux usées, infrastructures numériques, gestion des services TIC, administration publique, secteur spatial) et 7 « autres secteurs critiques » (services postaux, gestion des déchets, industrie chimique, agroalimentaire, industrie manufacturière, fournisseurs de services numériques, recherche) |
| Qui est concerné ? | Entreprises désignées par chaque État membre | Automatiquement : toutes les moyennes et grandes entreprises de ces secteurs (50 salariés ou plus, ou 10 millions d'euros de chiffre d'affaires), ainsi que les plus petites entreprises considérées comme essentielles |
| Catégories d'entités | Opérateurs de services essentiels, fournisseurs de services numériques | Entités essentielles, entités importantes |
| Mesures de sécurité | « Appropriées et proportionnées », sans précision | Liste minimale de 10 mesures (article 21), comprenant l'analyse des risques, la gestion des incidents, la continuité des activités, la sécurité de la chaîne d'approvisionnement, l'authentification multifactorielle (MFA), ainsi que la cyberhygiène et les formations à la sensibilisation à la sécurité |
| Signalement des incidents | « Sans retard injustifié », pas de délai fixe | Alerte précoce dans les 24 heures, notification dans les 72 heures, rapport final dans un délai d'un mois |
| Chaîne d'approvisionnement | Non traité | Obligation expresse de gérer les risques liés aux fournisseurs et aux prestataires de services |
| Responsabilité des dirigeants | Aucun | La direction doit approuver et superviser les mesures mises en place, suivre les formations et peut être tenue personnellement responsable |
| Amendes maximales | Fixées par État membre, « efficaces, proportionnées et dissuasives » | Obligatoire : 10 millions d'euros ou 2 % du chiffre d'affaires mondial. Important : 7 millions d'euros ou 1,4 %. Le montant le plus élevé étant retenu. |
| Supervision | Légère, variable selon les pays | Entités essentielles : surveillance proactive (ex ante), y compris les audits. Entités importantes : surveillance réactive (ex post) en cas d'indices de non-conformité |
| Inscription | Non | Les entités doivent s'enregistrer auprès de l'autorité nationale |
Que sont les entités essentielles ?
La directive NIS s'applique aux entités essentielles. Ces secteurs sont :
- Énergie
- Eau potable
- Eaux usées
- Transport
- Secteur bancaire
- Marchés financiers
- Infrastructure numérique
- Administrations publiques
- Santé
- Espace
Conseil : Vous vous demandez quelles entreprises sont exactement « essentielles » ou « importantes » ? Téléchargez le tableau des secteurs couverts par la NIB2 de la CBS.
La nouvelle directive NIS2 s'appliquera également aux grandes entreprises. Ces secteurs sont :
- Services postaux et de messagerie
- Traitement et distribution
- Traitement des déchets
- Fournisseurs numériques
- Entreprises manufacturières
- Industrie chimique
- Industrie alimentaire
Différence de supervision entre les entités essentielles et importantes
Les autorités locales surveilleront de manière proactive les entreprises clés. La supervision de ces entreprises aura lieu a posteriori, s'il existe des preuves d'un incident.
Les entreprises clés et essentielles auront un devoir de signalement et un devoir de diligence. Elles devront mettre en place des mesures de sécurité dans leur chaîne d'approvisionnement et communiquer clairement la manière dont elles gèrent les incidents cybernétiques.
Pourquoi la nouvelle directive est-elle importante ?
La nouvelle directive NIS2 devrait renforcer la sécurité des systèmes de réseau et d'information des entreprises. De cette manière, les Pays-Bas et l'ensemble de l'Union européenne devraient devenir moins vulnérables aux cyberattaques.
La ministre Dilan Yeşilgöz-Zegerius (Justice et Sécurité) a déclaré : « Nous sommes de plus en plus dépendants des processus numériques, d'autant plus que, depuis la pandémie, nous travaillons de plus en plus à domicile. De plus, nous constatons une menace numérique croissante à la fois de la part de criminels et d'acteurs étatiques qui, avec une guerre à la frontière orientale de l'Europe, ne va pas s'atténuer de sitôt. Il est donc désormais nécessaire de franchir une nouvelle étape pour élever le niveau de cybersécurité dans l'UE. Ce faisant, nous empêcherons les incidents numériques de perturber notre société. »
La ministre Micky Adriaansens (Affaires économiques et Climat) ajoute : « Nous devons être vigilants face aux risques de cyberattaques. L'impact peut être significatif, comme des rayons vides dans les magasins ou des arrêts de production industrielle. La gestion de la sécurité numérique reste une responsabilité individuelle des entreprises et des consommateurs. Mais avec cette législation, nous pouvons faire un pas pour garantir que le niveau de cybersécurité augmente parmi les acteurs (de taille moyenne) dans des secteurs plus importants. »
Votre organisation est-elle prête pour la directive NIS 2 ?
La norme NIS2 impose une formation à la cybersécurité pour vos collaborateurs et votre conseil d'administration. Guardey vous facilite la tâche grâce à une formation ludique de sensibilisation à la sécurité qui ne prend que quelques minutes par semaine.
Commencez votre essai gratuit de 14 jours
Serez-vous passible d'une amende en cas de non-conformité ?
Les entreprises qui ne se conformeront pas à la nouvelle directive recevront un avertissement, puis un rappel, et s'exposeront ensuite à une amende importante. Pour les entités essentielles, l'amende maximale s'élève à 10 millions d'euros ou à 2 % du chiffre d'affaires annuel mondial, le montant le plus élevé étant retenu. Pour les entités importantes, le plafond est fixé à 7 millions d'euros ou à 1,4 %. Nouveauté de la directive NIS2 : les dirigeants peuvent également être tenus personnellement responsables en cas de non-conformité.
La responsabilité remonte aussi jusqu'au sommet : selon l'article 20, les organes de direction répondent de ces mesures et doivent eux-mêmes se former. Découvrez la formation NIS2 pour dirigeants.
Vous releviez du régime NIS1 : quels changements cela implique-t-il pour vous ?
Si votre organisation était considérée comme un opérateur de services essentiels au titre de la directive NIS1, vous êtes très certainement une entité essentielle au titre de la directive NIS2. Concrètement, six changements interviennent :
- Vos obligations sont désormais clairement définies. Les dix mesures minimales énoncées à l'article 21 remplacent la norme ouverte. Comparez vos contrôles actuels à cette liste ; la plupart des organisations soumises à la directive NIS 1 constatent des lacunes en matière de sécurité de la chaîne d'approvisionnement et de formation.
- Les procédures de signalement sont soumises à des délais : 24 heures pour l'alerte précoce, 72 heures pour la notification et un mois pour le rapport final. Vérifiez que votre procédure de gestion des incidents permet d'émettre une première notification dans un délai d'un jour, y compris le week-end.
- Le conseil d'administration est tenu d'être informé en vertu de la loi. La direction approuve les mesures, suit elle-même les formations et en assume la responsabilité. Inscrivez la directive NIS 2 à l'ordre du jour du conseil d'administration en désignant un responsable.
- La formation n'est plus facultative. L'article 21, paragraphe 2, point g), impose le respect des pratiques élémentaires d'hygiène numérique ainsi qu'une formation en cybersécurité pour le personnel. Une présentation PowerPoint annuelle ne suffira pas à satisfaire un auditeur qui demande des preuves ; seule une formation continue, accompagnée de données attestant de sa réalisation, sera suffisante.
- Vos fournisseurs constituent un problème pour vous. Vous devez évaluer la sécurité de vos fournisseurs et prestataires de services. Attendez-vous à recevoir les mêmes questionnaires de la part de vos propres clients.
- Préparez-vous à faire l'objet d'un audit. Les entités concernées font l'objet d'une surveillance proactive. Conservez toutes les pièces justificatives (politiques, registres de formation, registres des incidents) au même endroit.
Mise en œuvre de la directive NIS2 par pays de l'UE (2026)
La directive NIS2 est une directive européenne ; chaque État membre doit donc la transposer dans son droit national. Tous les pays n'avancent pas au même rythme. Voici où en sont les principaux marchés en 2026 :
- La Belgique: l'un des premiers pays à avoir transposé la directive. La loi belge relative à la directive NIS 2 est en vigueur depuis le 18 octobre 2024, sous la supervision du Centre belge de cybersécurité (CCB).
- Italie: transposition anticipée par le décret législatif n° 138/2024, en vigueur depuis octobre 2024. L'Agence nationale de cybersécurité (ACN) supervise l'enregistrement et la conformité.
- Allemagne: la loi NIS2UmsuCG est entrée en vigueur le 6 décembre 2025. Environ 29 500 entreprises relèvent de cette loi et ont dû s'enregistrer auprès du BSI.
- Pologne: la loi modifiée relative au système national de cybersécurité (KSC) est entrée en vigueur le 3 avril 2026 et concerne environ 42 000 entreprises, la date limite d'enregistrement étant fixée à octobre 2026.
- Pays-Bas: la loi sur la cybersécurité (Cyberbeveiligingswet) a été adoptée en juillet 2026 et entrera en vigueur le 15 août 2026, sans période de transition.
- France: le processus législatif est toujours en cours. La loi « Résilience » devrait être adoptée en 2026, mais l'ANSSI encourage d'ores et déjà les organisations à s'enregistrer et à se préparer.
- Espagne: le projet de loi sur la coordination et la gouvernance en matière de cybersécurité est toujours en cours d'examen au Parlement ; la directive n'est donc pas encore entièrement transposée.
Conclusion : où que vous soyez dans l’UE, les obligations en matière de formation et de gestion des risques prévues par la directive NIS 2 s’appliquent déjà à vous ou s’appliqueront très prochainement.
NIS2 vs ISO 27001 : quelle est la différence ?
La directive NIS 2 est une réglementation, tandis que la norme ISO 27001 est une norme internationale facultative relative à la sécurité de l'information. La certification ISO 27001 n'est pas obligatoire sur le plan légal et ne garantit pas automatiquement la conformité à la directive NIS 2. Il existe toutefois de nombreux recoupements : les organisations qui appliquent la norme ISO 27001 respectent déjà une grande partie des exigences de la directive NIS 2, notamment en matière de gestion des risques, de procédures en cas d'incident et de formation à la sensibilisation à la sécurité.
Prévenir les dommages liés à la cybercriminalité : que pouvez-vous faire ?
Même en l'absence d'une loi sur la cybersécurité telle que la directive NIS2, il est important de prendre la cybercriminalité au sérieux. Vous pouvez protéger votre entreprise, par exemple, en :
- Sécurité dès la conception
Commencez chaque réunion par la sécurité (numérique). Quelles mesures prenez-vous pour prévenir les abus et quels sont les risques et les vulnérabilités ? En y pensant systématiquement, vous configurez les (nouveaux) systèmes plus sécurisés par défaut. - Connexion sécurisée
Veillez à ce que vos collaborateurs se connectent en toute sécurité, même lorsqu'ils travaillent à domicile ou en déplacement. Protégez l'accès aux systèmes de l'entreprise grâce à l'authentification multifactorielle et évitez d'utiliser des réseaux Wi-Fi publics pour les données de l'entreprise. - Former les employés à la cybersécurité
Ceux qui ignorent les risques ne peuvent pas s'en protéger. Formez vos employés et assurez-vous qu'ils reconnaissent les vulnérabilités et ne tombent pas dans les pièges tendus par les cybercriminels.
Foire aux questions sur NIS1 et NIS2
La norme NIS1 est-elle toujours en vigueur ?
Non. La norme NIS1 a été abrogée le 18 octobre 2024, date à laquelle la norme NIS2 est entrée en vigueur. Dans les documents antérieurs, toute référence à « NIS » doit être interprétée comme désignant la norme NIS2.
La norme NIS2 remplace-t-elle complètement la norme NIS1 ?
Oui. Il n'y a pas de période de transition pendant laquelle les deux s'appliquent. Les États membres qui ont transposé tardivement la directive NIS 2 (tels que les Pays-Bas et l'Allemagne) ont continué à appliquer la législation nationale relative à la directive NIS 1 jusqu'à l'entrée en vigueur de leur loi relative à la directive NIS 2.
Quelle est la principale différence entre NIS1 et NIS2 ?
Champ d'application et applicabilité. La directive NIS 2 s'applique à environ dix fois plus d'organismes, définit les mesures à prendre, fixe des délais de déclaration et instaure des amendes à l'échelle de l'Union européenne ainsi que la responsabilité des dirigeants.
Étais-je concerné par le NIS1 si je suis concerné par le NIS2 ?
Pas nécessairement. La plupart des organisations soumises à la directive NIS 2 découvrent ce type de réglementation : les entreprises manufacturières de taille moyenne, les entreprises agroalimentaires, les entreprises de traitement des déchets, les services postaux et les organismes de recherche n'étaient absolument pas concernés par la directive NIS 1.
La norme NIS2 impose-t-elle une formation à la sensibilisation à la sécurité ?
Oui. L'article 21, paragraphe 2, point g), mentionne « les pratiques élémentaires d'hygiène informatique et la formation à la cybersécurité » comme mesure minimale, et l'article 20 exige que les dirigeants suivent également cette formation.
Comment EyeOn utilise Guardey pour se conformer à la NIS2
Les entreprises tenues de se conformer à la directive NIS 2 sont tenues de proposer àleurs salariés des formations de sensibilisation à la sécurité. Cette obligation s'étend explicitement au conseil d'administration : en vertu de l'article 20 de la directive, les dirigeants doivent eux aussi suivre une formation en cybersécurité.
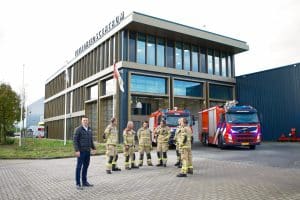
Notre client, le Gezamenlijke Brandweer Amsterdam (un service d'incendie néerlandais), est un organisme essentiel et doit donc se conformer à la réglementation NIS2. Afin de s'assurer que ses employés sont en mesure de reconnaître les cybermenaces, il utilise Guardey pour proposer des formations de sensibilisation à la sécurité. Chaque semaine, son équipe participe à un petit défi d'environ trois minutes qui lui permet d'acquérir progressivement des connaissances en matière de cybersécurité.
Simplifiez avec Guardey
Chez Guardey, nous comprenons que vous puissiez avoir de nombreuses préoccupations. Comment vous conformer à la directive NIS2, quelles sont les vulnérabilités au sein de votre entreprise et comment prévenir un piratage, une fuite de données ou tout autre cybercrime ?
C’est pourquoi nous simplifions l’aspect humain de la norme NIS2. La norme NIS2 impose aux organisations de former leur personnel à la cyberhygiène, y compris les membres du conseil d’administration. Avec Guardey, les employés acquièrent cette sensibilisation étape par étape, grâce à de courts défis ludiques de trois minutes par semaine. Des simulations réalistes d’hameçonnage permettent d’identifier ceux qui savent reconnaître une attaque, et les rapports vous fournissent les preuves demandées par votre auditeur.
Vous souhaitez préparer votre équipe à la norme NIS2 ? Découvrez notre formation de sensibilisation à la sécurité ou n'hésitez pas à nous poser vos questions. Nous serons ravis de vous expliquer comment Guardey peut s'adapter à votre organisation.
Vous souhaitez approfondir vos connaissances sur la directive NIS2 ?
Notre guide sur la directive NIS 2 explique étape par étape les exigences : qui est concerné par cette directive, quelles mesures vous devez prendre et comment préparer votre équipe.
Consultez le guide sur la NIS2