8. April 2023 • NIS2
Kurz gesagt: NIS2 (Richtlinie (EU) 2022/2555) trat am 18. Oktober 2024 an die Stelle von NIS1 (Richtlinie (EU) 2016/1148). Die wichtigsten Unterschiede: NIS2 gilt für 18 statt 7 Sektoren, gilt automatisch für mittlere und große Unternehmen in diesen Sektoren, legt feste Meldefristen für Vorfälle fest (24 Stunden, 72 Stunden, ein Monat), führt EU-weite Höchststrafen ein (bis zu 10 Millionen Euro oder 2 % des weltweiten Umsatzes) und macht die Geschäftsleitung persönlich haftbar. Wenn Sie bisher unter NIS1 fielen, unterliegen Sie nun NIS2 mit strengeren Vorschriften.
Im Folgenden erfahren Sie, was NIS1 war, welche Unterschiede es im Vergleich gibt, was sich ändert, wenn Sie bereits unter NIS1 fielen, und wie der Stand der Umsetzung in den einzelnen EU-Ländern im Jahr 2026 ist.
Was war NIS1?
NIS1, offiziell Richtlinie (EU) 2016/1148, war das erste Gesetz der EU zur Cybersicherheit. Es wurde am 6. Juli 2016 verabschiedet und musste bis zum 9. Mai 2018 in nationales Recht umgesetzt werden. Es galt für zwei Gruppen:
- Betreiber systemrelevanter Dienste (OES) in sieben Sektoren: Energie, Verkehr, Bankwesen, Finanzmarktinfrastrukturen, Gesundheitswesen, Trinkwasserversorgung und digitale Infrastruktur. Jeder Mitgliedstaat entschied selbst, welche Unternehmen als „systemrelevant“ galten, was zu großen Unterschieden zwischen den einzelnen Ländern führte.
- Anbieter digitaler Dienste (DSP): Online-Marktplätze, Online-Suchmaschinen und Cloud-Computing-Dienste.
NIS1 schrieb „angemessene und verhältnismäßige“ Sicherheitsmaßnahmen sowie die Meldung von Vorfällen „ohne unnötige Verzögerung“ vor, legte jedoch weder Fristen noch eine Mindestliste von Maßnahmen noch harmonisierte Bußgelder fest. In der Praxis sahen sich viele Organisationen derselben Branche je nach Land mit völlig unterschiedlichen Verpflichtungen konfrontiert. Diese Uneinheitlichkeit ist der Hauptgrund für die Einführung von NIS2.
NIS1 wurde am 18. Oktober 2024 aufgehoben. Sollten Sie in einem Vertrag, einer Ausschreibung oder einer Richtlinie noch immer „NIS“ oder „NIS1“ finden, ist dies nun als NIS2 zu verstehen. Die daraus hervorgegangenen nationalen NIS1-Gesetze sind weiterhin als Hintergrundinformation nützlich: Siehe dazu unsere Seiten zum niederländischen Wbni und zu den britischen NIS-Vorschriften von 2018 (das Vereinigte Königreich hat nach dem Brexit sein eigenes NIS-System beibehalten und fällt nicht unter NIS2).
Was ist die NIS2-Leitlinie?
NIS2 ist der Nachfolger von NIS1, das vor Jahren für systemrelevante Unternehmen eingeführt wurde. Die neue NIS2-Richtlinie (offiziell: Richtlinie (EU) 2022/2555) wurde am 14. Dezember 2022 vom Europäischen Parlament und vom Rat verabschiedet und im Amtsblatt der EU veröffentlicht. Die ENISA, die EU-Agentur für Cybersicherheit, unterstützt die Mitgliedstaaten bei der Umsetzung. Die Richtlinie schreibt Mindestanforderungen an die Sicherheit sowie die Verpflichtung vor, (schwerwiegende) Vorfälle der nationalen Behörde oder dem Europäischen Computer-Sicherheits-Notfallteam (CSIRT) zu melden. Die neue Richtlinie ersetzt die ursprüngliche Richtlinie, die 2016 in Kraft getreten war.
Ersetzt NIS2 NIS1?
Ja. NIS2 ersetzt NIS1 vollständig. Als NIS2 im Oktober 2024 in Kraft trat, wurde die ursprüngliche NIS-Richtlinie aus dem Jahr 2016 aufgehoben. Alles, was unter NIS1 fiel, fällt nun unter NIS2, zusammen mit vielen neuen Sektoren und strengeren Anforderungen.
Dies sind die Hauptunterschiede zwischen der NIS1 und NIS2:
- Richtlinie gilt für weitere Branchen
Die NIS2 gilt sowohl für systemrelevante als auch für große Unternehmen. Immer mehr mittelständische und große Unternehmen müssen nun die Anforderungen der Richtlinie erfüllen. Darüber hinaus kann jeder Mitgliedstaat kleinere Unternehmen mit hohem Sicherheitsrisiko benennen, die ebenfalls die Anforderungen erfüllen müssen. - Liste der grundlegenden Mindestsicherheit
Die Richtlinie wird konkreter durch eine Liste grundlegender Mindestsicherheitsanforderungen, die Unternehmen umsetzen müssen. Die Richtlinie schreibt einen Ansatz zum Risikomanagement vor. - Einteilung in wesentliche und wichtige Sektoren
Die neue NIS-Richtlinie teilt Unternehmen in wesentliche und wichtige Sektoren ein. Die Unterscheidung zwischen Betreibern wesentlicher Dienste und Anbietern digitaler Dienste entfällt. - Sicherheit in der Lieferkette adressieren
Unternehmen müssen beginnen, Sicherheitsrisiken in ihrer Lieferkette zu berücksichtigen. Dies umfasst auch Risiken, die durch Lieferantenbeziehungen entstehen. - Strengere Aufsicht
Nationalen Behörden ist eine strengere Aufsicht und Durchsetzung gestattet. Die neue Richtlinie gleicht die Sanktionsregelungen und Meldepflichten in allen Mitgliedstaaten stärker aneinander an.
NIS1 vs. NIS2: Alle Unterschiede im Vergleich
| NIS1 | NIS2 | |
|---|---|---|
| Rechtsgrundlage | Richtlinie (EU) 2016/1148 | Richtlinie (EU) 2022/2555 |
| Verabschiedet / gilt ab | 6. Juli 2016 / 9. Mai 2018 | 14. Dezember 2022 / 18. Oktober 2024 |
| Branchen | 7 Branchen sowie Anbieter digitaler Dienste | 18 Sektoren: 11 mit „hoher Kritikalität“ (Energie, Verkehr, Bankwesen, Finanzmarktinfrastruktur, Gesundheitswesen, Trinkwasser, Abwasser, digitale Infrastruktur, IKT-Dienstleistungsmanagement, öffentliche Verwaltung, Raumfahrt) und 7 „sonstige kritische“ Sektoren (Postwesen, Abfallwirtschaft, Chemie, Lebensmittel, verarbeitendes Gewerbe, digitale Dienstleister, Forschung) |
| Wer fällt in den Geltungsbereich? | Von den einzelnen Mitgliedstaaten benannte Unternehmen | Automatisch: alle mittleren und großen Unternehmen in diesen Branchen (50+ Mitarbeiter oder 10 Millionen Euro Umsatz) sowie kleinere Unternehmen, die als systemrelevant eingestuft wurden |
| Einrichtungskategorien | Betreiber systemrelevanter Dienste, Anbieter digitaler Dienste | Wesentliche Einheiten, wichtige Einheiten |
| Sicherheitsmaßnahmen | „Angemessen und verhältnismäßig“, nicht näher spezifiziert | Mindestkatalog mit 10 Maßnahmen (Artikel 21), darunter Risikoanalyse, Vorfallbearbeitung, Geschäftskontinuität, Sicherheit der Lieferkette, MFA sowie Schulungen zu Cyberhygiene und Sicherheitsbewusstsein |
| Meldung von Vorfällen | „Ohne unnötige Verzögerung“, keine festgelegte Frist | Frühwarnung innerhalb von 24 Stunden, Benachrichtigung innerhalb von 72 Stunden, Abschlussbericht innerhalb eines Monats |
| Lieferkette | Nicht angesprochen | Ausdrückliche Verpflichtung zum Management von Risiken im Zusammenhang mit Lieferanten und Dienstleistern |
| Haftung der Geschäftsführung | Keine | Die Geschäftsleitung muss Maßnahmen genehmigen und überwachen, an Schulungen teilnehmen und kann persönlich haftbar gemacht werden |
| Höchststrafen | Für jeden Mitgliedstaat festgelegt: „wirksam, verhältnismäßig und abschreckend“ | Unbedingt erforderlich: 10 Millionen Euro oder 2 % des weltweiten Umsatzes. Wichtig: 7 Millionen Euro oder 1,4 %. Je nachdem, welcher Betrag höher ist. |
| Betreuung | Leicht, je nach Land unterschiedlich | Wesentliche Einrichtungen: proaktive (Ex-ante-)Aufsicht einschließlich Prüfungen. Wichtige Einrichtungen: reaktive (Ex-post-)Aufsicht nach Hinweisen auf Verstöße |
| Anmeldung | Nein | Unternehmen müssen sich bei der nationalen Behörde registrieren lassen |
Was sind systemrelevante Unternehmen?
Die NIS-Richtlinie gilt für wesentliche Einrichtungen. Diese Sektoren sind:
- Energie
- Trinkwasser
- Abwasser
- Transport
- Banking
- Finanzmärkte
- Digitale Infrastruktur
- Öffentliche Verwaltungen
- Gesundheitswesen
- Bereich
Tipp: Sie fragen sich, welche Unternehmen genau als „essenziell“ oder „wichtig“ gelten? Laden Sie die Tabelle „Sektoren, die von NIB2 abgedeckt werden“ vom CBS herunter.
Die neue NIS2-Richtlinie wird auch für große Unternehmen gelten. Diese Sektoren sind:
- Post- und Kurierdienste
- Verarbeitung und Verteilung
- Abfallverarbeitung
- Digitale Anbieter
- Fertigungsunternehmen
- Chemische Industrie
- Lebensmittelindustrie
Unterschiede bei der Aufsicht zwischen wesentlichen und wichtigen Einrichtungen
Lokale Behörden werden Schlüsselunternehmen proaktiv überwachen. Die Überwachung von Schlüsselunternehmen erfolgt nachträglich, wenn es Hinweise auf einen Vorfall gibt.
Wichtige und wesentliche Einrichtungen werden eine Meldepflicht und eine Sorgfaltspflicht haben. Sie müssen die Sicherheit in ihrer Lieferkette gewährleisten und klar kommunizieren, wie sie mit Cyber-Vorfällen umgehen.
Warum ist die neue Richtlinie wichtig?
Die neue NIS2-Richtlinie soll die Netzwerk- und Informationssysteme von Unternehmen sicherer machen. Auf diese Weise sollen die Niederlande und die gesamte Europäische Union weniger anfällig für Cyberangriffe werden.
Ministerin Dilan Yeşilgöz-Zegerius (Justiz und Sicherheit) sagte: „Wir sind zunehmend von digitalen Prozessen abhängig, insbesondere seit Corona arbeiten wir immer mehr von zu Hause aus. Darüber hinaus sehen wir eine wachsende digitale Bedrohung sowohl durch Kriminelle als auch durch staatliche Akteure, die angesichts eines Krieges an Europas Ostgrenze vorerst nicht nachlassen wird. Es ist daher nun notwendig, den nächsten Schritt zu unternehmen, um das Niveau der Cybersecurity in der EU zu erhöhen. Dadurch werden wir verhindern, dass digitale Vorfälle unsere Gesellschaft stören.“
Minister Micky Adriaansens (Wirtschaft und Klima) ergänzt: „Wir müssen wachsam sein bezüglich der Risiken von Cyber attacks. Die Auswirkungen können erheblich sein, wie leere Regale in Geschäften oder Ausfälle in der industriellen Produktion. Das Management der digitalen Sicherheit bleibt eine individuelle Verantwortung von Unternehmen und Verbrauchern. Mit dieser Gesetzgebung können wir jedoch einen Schritt unternehmen, um sicherzustellen, dass das Niveau der Cyber security bei (mittel)großen Akteuren in wichtigeren Sektoren steigt.“
Ist Ihr Unternehmen bereit für NIS2?
NIS2 schreibt Cybersicherheitsschulungen für Ihre Mitarbeiter und Ihren Vorstand vor. Guardey macht es Ihnen leicht – mit spielerisch gestalteten Schulungen zur Sensibilisierung für Cybersicherheit, die nur wenige Minuten pro Woche in Anspruch nehmen.
Starten Sie Ihre kostenlose 14-tägige Testphase
Werden Sie bestraft, wenn Sie die Vorschriften nicht einhalten?
Unternehmen, die die neue Richtlinie nicht einhalten, erhalten zunächst eine Verwarnung, dann eine Mahnung und riskieren anschließend eine hohe Geldbuße. Für systemrelevante Unternehmen beträgt die Höchststrafe 10 Millionen Euro oder 2 Prozent des weltweiten Jahresumsatzes, je nachdem, welcher Betrag höher ist. Für wichtige Einrichtungen liegt die Höchststrafe bei 7 Millionen Euro oder 1,4 Prozent. Neu in NIS2: Die Geschäftsführung kann bei Nichteinhaltung ebenfalls persönlich haftbar gemacht werden.
Die Verantwortung reicht bis an die Spitze: Nach Artikel 20 sind Leitungsorgane für diese Maßnahmen verantwortlich und müssen selbst geschult werden. So funktioniert die NIS2-Schulung für Führungskräfte.
Sie fielen unter NIS1: Was ändert sich für Sie?
Wenn Ihre Organisation gemäß NIS1 als Betreiber wesentlicher Dienste galt, sind Sie mit ziemlicher Sicherheit auch gemäß NIS2 eine wesentliche Einrichtung. In der Praxis ändern sich dabei sechs Dinge:
- Ihre Verpflichtungen sind nun konkret festgelegt. Die zehn Mindestmaßnahmen in Artikel 21 ersetzen die offene Norm. Vergleichen Sie Ihre derzeitigen Kontrollmaßnahmen mit dieser Liste; die meisten NIS1-Organisationen stellen Lücken bei der Sicherheit der Lieferkette und bei der Schulung fest.
- Für die Berichterstattung gelten bestimmte Fristen: 24 Stunden für eine Frühwarnung, 72 Stunden für die Meldung und einen Monat für den Abschlussbericht. Stellen Sie sicher, dass Ihr Vorfallmanagementprozess innerhalb eines Tages – auch am Wochenende – eine erste Meldung erstellen kann.
- Der Vorstand ist gesetzlich verpflichtet, auf dem Laufenden zu bleiben. Die Geschäftsführung genehmigt die Maßnahmen, nimmt selbst an Schulungen teil und trägt die Verantwortung. Setzen Sie NIS2 mit einem namentlich genannten Verantwortlichen auf die Tagesordnung des Vorstands.
- Schulungen sind nicht mehr freiwillig. Artikel 21 Absatz 2 Buchstabe g schreibt grundlegende Maßnahmen zur Cyberhygiene sowie Cybersicherheitsschulungen für die Mitarbeiter vor. Eine jährliche Präsentation reicht einem Prüfer, der Nachweise verlangt, nicht aus; kontinuierliche Schulungen mit Daten zum Abschluss der Schulungen hingegen schon.
- Ihre Lieferanten sind Ihr Problem. Sie müssen die Sicherheit Ihrer Lieferanten und Dienstleister prüfen. Rechnen Sie damit, dass Sie dieselben Fragebögen auch von Ihren eigenen Kunden erhalten werden.
- Rechnen Sie mit einer Prüfung. Wesentliche Einrichtungen unterliegen einer proaktiven Aufsicht. Bewahren Sie Nachweise (Richtlinien, Schulungsunterlagen, Vorfallprotokolle) an einem Ort auf.
Umsetzung von NIS2 nach EU-Ländern (2026)
NIS2 ist eine europäische Richtlinie, daher muss jeder Mitgliedstaat sie in nationales Recht umsetzen. Nicht jedes Land schreitet dabei im gleichen Tempo voran. So sieht die Lage auf den wichtigsten Märkten im Jahr 2026 aus:
- Belgien: eines der ersten Länder, die die Richtlinie umgesetzt haben. Das belgische NIS2-Gesetz gilt seit dem 18. Oktober 2024 und wird vom Centre for Cybersecurity Belgium (CCB) überwacht.
- Italien: Frühzeitige Umsetzung durch das Gesetzesdekret 138/2024, das seit Oktober 2024 in Kraft ist. Die nationale Cybersicherheitsbehörde ACN überwacht die Registrierung und die Einhaltung der Vorschriften.
- Deutschland: Das NIS2UmsuCG trat am 6. Dezember 2025 in Kraft. Rund 29.500 Unternehmen fallen unter das Gesetz und mussten sich beim BSI registrieren lassen.
- Polen: Das geänderte Gesetz über das nationale Cybersicherheitssystem (KSC) trat am 3. April 2026 in Kraft und gilt für rund 42.000 Unternehmen, deren Registrierungsfrist im Oktober 2026 endet.
- Niederlande: Das Cyberbeveiligingswet wurde im Juli 2026 verabschiedet und tritt am 15. August 2026 ohne Übergangsfrist in Kraft.
- Frankreich: Der Gesetzgebungsprozess ist noch im Gange. Das „Loi Résilience“ soll voraussichtlich 2026 verabschiedet werden, doch die ANSSI fordert Organisationen bereits jetzt dazu auf, sich zu registrieren und Vorbereitungen zu treffen.
- Spanien: Der Gesetzentwurf zur Koordinierung und Steuerung der Cybersicherheit wird derzeit noch im Parlament beraten, sodass die Richtlinie noch nicht vollständig umgesetzt ist.
Das Fazit: Ganz gleich, wo in der EU Sie sich befinden – die Schulungs- und Risikomanagementpflichten gemäß NIS2 gelten entweder bereits für Sie oder werden sehr bald für Sie gelten.
NIS2 vs. ISO 27001: Worin besteht der Unterschied?
NIS2 ist eine gesetzliche Vorschrift, während ISO 27001 eine freiwillige internationale Norm für Informationssicherheit ist. Ein ISO 27001-Zertifikat ist nicht gesetzlich vorgeschrieben und bedeutet nicht automatisch, dass Sie die NIS2-Anforderungen erfüllen. Es gibt jedoch zahlreiche Überschneidungen: Organisationen, die ISO 27001 befolgen, decken bereits einen großen Teil der NIS2-Anforderungen ab, wie beispielsweise Risikomanagement, Vorfallabwicklungsverfahren und Schulungen zur Sensibilisierung für Sicherheitsfragen.
Schäden durch Cyberkriminalität verhindern: Was können Sie tun?
Auch ohne ein Cyber-Gesetz wie NIS2 ist es wichtig, Cyberkriminalität ernst zu nehmen. Sie schützen Ihr Unternehmen beispielsweise durch:
- Security by Design
Beginnen Sie jedes Meeting mit (digitaler) Sicherheit. Welche Maßnahmen ergreifen Sie, um Missbrauch zu verhindern, und welche Risiken und Schwachstellen gibt es? Indem Sie dies standardmäßig berücksichtigen, richten Sie (neue) Systeme von vornherein sicherer ein. - Sichere Verbindung
Stellen Sie sicher, dass sich Ihre Mitarbeiter sicher verbinden, auch wenn sie von zu Hause aus oder unterwegs arbeiten. Schützen Sie den Zugriff auf Unternehmenssysteme durch Multi-Faktor-Authentifizierung und vermeiden Sie die Nutzung offener öffentlicher WLAN-Netze für Unternehmensdaten. - Mitarbeiter in Cybersecurity schulen
Wer die Risiken nicht kennt, kann sich unmöglich davor schützen. Schulen Sie Ihre Mitarbeiter und stellen Sie sicher, dass sie Schwachstellen erkennen und nicht in Fallen tappen, wenn Cyberkriminelle diese aufstellen.
Häufig gestellte Fragen zu NIS1 und NIS2
Ist NIS1 noch gültig?
Nein. NIS1 wurde am 18. Oktober 2024, dem Tag, an dem NIS2 in Kraft trat, aufgehoben. Verweise auf „NIS“ in älteren Dokumenten sind als NIS2 zu verstehen.
Ersetzt NIS2 NIS1 vollständig?
Ja. Es gibt keine Übergangsphase, in der beide Regelungen gelten. Mitgliedstaaten, die NIS2 erst spät umgesetzt haben (wie beispielsweise die Niederlande und Deutschland), haben bis zum Inkrafttreten ihres NIS2-Gesetzes die nationalen NIS1-Vorschriften angewendet.
Was ist der Hauptunterschied zwischen NIS1 und NIS2?
Geltungsbereich und Durchsetzbarkeit. NIS2 gilt für etwa zehnmal so viele Organisationen, legt die Maßnahmen fest, setzt Meldefristen fest und führt EU-weite Geldbußen sowie eine Haftung der Geschäftsleitung ein.
Galt für mich NIS1, wenn ich nun unter NIS2 falle?
Nicht unbedingt. Für die meisten Organisationen, die unter NIS2 fallen, ist diese Art von Regulierung Neuland: Mittelständische Hersteller, Lebensmittelunternehmen, Abfallentsorger, Postdienste und Forschungseinrichtungen fielen überhaupt nicht unter NIS1.
Sind im Rahmen von NIS2 Schulungen zur Sensibilisierung für Sicherheitsfragen erforderlich?
Ja. In Artikel 21 Absatz 2 Buchstabe g werden „grundlegende Maßnahmen zur Cyberhygiene und Schulungen zur Cybersicherheit“ als Mindestanforderung aufgeführt, und Artikel 20 verpflichtet die Geschäftsleitung ebenfalls zur Teilnahme an solchen Schulungen.
Wie EyeOn Guardey nutzt, um die NIS2-Richtlinie einzuhalten
Unternehmen, die die NIS2-Richtlinie einhalten müssen, sind verpflichtet, ihren Mitarbeitern Schulungen zur Sensibilisierung für Sicherheitsfragenanzubieten. Diese Verpflichtung gilt ausdrücklich auch für die Geschäftsleitung: Gemäß Artikel 20 der Richtlinie muss auch die Geschäftsleitung an Schulungen zur Cybersicherheit teilnehmen.
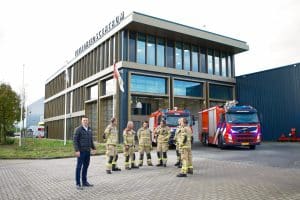
Unser Kunde, die „Gezamenlijke Brandweer Amsterdam“ (eine niederländische Feuerwehr), ist eine systemrelevante Organisation und muss daher die NIS2-Verordnung einhalten. Um sicherzustellen, dass ihre Mitarbeiter in der Lage sind, Cyberbedrohungen zu erkennen, nutzen sie Guardey, um Schulungen zur Sensibilisierung für Sicherheitsfragen anzubieten. Jede Woche absolviert ihr Team eine kurze, etwa dreiminütige Aufgabe, die ihnen hilft, ihr Wissen über Cybersicherheit schrittweise auszubauen.
Mit Guardey wird es einfach.
Wir bei Guardey verstehen, dass Sie möglicherweise viele Sorgen haben. Wie erfüllen Sie die NIS2-Anforderungen, welche Schwachstellen gibt es in Ihrem Unternehmen und wie verhindern Sie einen Hack, eine Datenschutzverletzung oder andere Cyberkriminalität?
Deshalb machen wir die menschliche Seite von NIS2 so einfach wie möglich. NIS2 schreibt vor, dass Organisationen ihre Mitarbeiter – und auch die Vorstandsmitglieder – in Cyberhygiene schulen müssen. Mit Guardey bauen die Mitarbeiter dieses Bewusstsein Schritt für Schritt in kurzen, spielerisch gestalteten Herausforderungen von drei Minuten pro Woche auf. Realistische Phishing-Simulationen zeigen, wer einen Angriff erkennt, und die Berichte liefern Ihnen den Nachweis, den Ihr Prüfer verlangt.
Möchten Sie Ihr Team auf NIS2 vorbereiten? Entdecken Sie unsere Schulungen zum Thema Sicherheitsbewusstsein oder stellen Sie uns Ihre Fragen. Wir erklären Ihnen gerne, wie Guardey zu Ihrem Unternehmen passt.
Möchten Sie sich eingehender mit NIS2 befassen?
Unser NIS2-Leitfaden erläutert die Anforderungen Schritt für Schritt: Wer fällt unter die Richtlinie, was müssen Sie veranlassen und wie können Sie Ihr Team darauf vorbereiten?
Lesen Sie den NIS2-Leitfaden