

10 de setembro de 2026 • Segurança cibernética
Os maiores ataques cibernéticos na Holanda têm um padrão comum e preocupante: raramente começam com um hacker genial. Eles começam com uma senha usada duas vezes, uma VPN sem autenticação multifatorial, um e-mail de phishing que parecia verdadeiro ou um fornecedor que nunca foi verificado. Esta lista abrange dezessete casos holandeses documentados, desde a maior violação de segurança no setor de telecomunicações do país e uma gigante de software hospitalar até a KNVB e uma rede de consultórios odontológicos, além dos custos decorrentes desses incidentes.
Os números por trás dos casos continuam aumentando. A Autoridade Holandesa de Proteção de Dados recebeu 39.407 denúncias de violação de dados em 2025, um aumento em relação às 37.839 registradas no ano anterior, sendo que 2.428 delas foram causadas por um ataque cibernético e por um aumento acentuado nas violações por meio de phishing. No relatório “Cybercrimebeeld Nederland 2026”, publicado em 3 de setembro de 2026, a polícia e o Ministério Público estimam que 2,5 milhões de holandeses foram vítimas de crimes cibernéticos ou fraudes online em 2025. Se você quiser começar pelo básico, leia o que é um ataque cibernético; a seguir, vamos direto aos casos, começando pelos mais recentes.
Os maiores ataques cibernéticos na Holanda
1. Odido (2026)
Em 12 de fevereiro de 2026, a operadora de telecomunicações Odido confirmou o maior vazamento de dados da história da Holanda. O coletivo de hackers ShinyHunters havia obtido acesso a um arquivo com os dados de cerca de 6,2 milhões de contas de clientes da Odido e de sua marca Ben, e alegou possuir dados de mais de 8 milhões de clientes atuais e antigos no total, somando mais de 21 milhões de registros. Foram roubados nomes completos, endereços, números de telefone, datas de nascimento, endereços de e-mail, números de contas bancárias e os números e datas de validade de passaportes e carteiras de habilitação. Senhas e registros de chamadas não foram roubados.
A forma como conseguiram acesso foi pura engenharia social: os criminosos obtiveram as senhas de funcionários do atendimento ao cliente por e-mail e, em seguida, ligaram para eles fingindo ser do departamento de TI para convencê-los a contornar a autenticação multifatorial. A Odido se recusou a pagar o resgate, após o que o grupo divulgou o conjunto de dados completo. Uma ação coletiva contra a empresa foi movida em menos de dois meses. Bastou uma ligação para um funcionário do suporte técnico para expor um terço do país.
2. ChipSoft (2026)
Em 7 de abril de 2026, um ransomware atacou a ChipSoft, empresa responsável pelo HiX, o prontuário eletrônico utilizado por cerca de três quartos dos hospitais holandeses. A ChipSoft colocou o Zorgportaal, o HiX Mobile e sua Zorgplatform fora do ar como medida de precaução, e pelo menos onze hospitais, incluindo o Erasmus MC e o Medisch Spectrum Twente, interromperam a conexão com o fornecedor. O centro de segurança da área da saúde Z-CERT e o NCSC coordenaram a resposta.
Duas semanas depois, o grupo que se autodenominava Embargo alegou ter roubado cerca de 100 gigabytes de dados e ameaçou divulgá-los. A ChipSoft confirmou ter negociado com os invasores e declarou, em 28 de abril, que os dados roubados haviam sido destruídos. Nunca foi divulgado se um resgate foi pago, nem qual foi o valor. Para os hospitais, a lição foi contundente: um único fornecedor pode derrubar o sistema de registros médicos de um país inteiro, e é por isso que a segurança da informação na área da saúde é tratada como uma disciplina à parte.
3. Diagnóstico clínico e rastreamento do câncer do colo do útero (2025)
Em agosto de 2025, o Bevolkingsonderzoek Nederland anunciou que criminosos haviam roubado os dados de mais de 485 mil mulheres que participaram do programa nacional de rastreamento do câncer cervical. A violação ocorreu na Clinical Diagnostics, em Rijswijk, um laboratório de propriedade da Eurofins que analisa as amostras. Nomes, endereços, números de identificação civil, resultados de exames e os nomes dos médicos que encaminharam as pacientes estavam entre os arquivos roubados, alguns deles datando de 2016.
Os invasores exigiram um resgate da Eurofins e ameaçaram divulgar os dados. O Ministério Público abriu uma investigação criminal, a Inspeção de Saúde e Assistência à Juventude iniciou uma investigação sobre a segurança do laboratório, e o programa de triagem suspendeu sua cooperação com o laboratório. Trata-se da maior violação de dados médicos já registrada na Holanda, e afetou pessoas que nada mais fizeram do que aceitar um convite para um exame de rotina.
4. Ministério Público (2025)
Em 17 de julho de 2025, o Ministério Público desconectou todo o seu ambiente de TI da internet após o NCSC ter alertado sobre uma vulnerabilidade no Citrix NetScaler, o sistema que fornece acesso remoto. A investigação técnica confirmou posteriormente que a vulnerabilidade havia realmente sido explorada. Não foi constatada nenhuma manipulação ou roubo de dados, mas a medida de precaução, por si só, já custou caro.
Por quase três semanas, os promotores não puderam trabalhar remotamente, os arquivos dos processos ficaram parcialmente inacessíveis e os processos judiciais foram adiados. O e-mail só voltou a funcionar em 7 de agosto, e a organização retomou suas atividades online aos poucos. O caso mostra o que um único equipamento sem patch na periferia de uma rede pode causar a uma organização da qual depende toda a cadeia de justiça criminal.
5. TU Eindhoven (2025)
Na noite de sábado, 11 de janeiro de 2025, a equipe de TI da Universidade Tecnológica de Eindhoven detectou atividades suspeitas em seus servidores e desligou a rede ainda naquela mesma noite. Para os 14 mil alunos, as aulas foram suspensas por uma semana inteira, as provas foram adiadas e os sistemas permaneceram indisponíveis por cerca de uma semana e meia. De acordo com a própria avaliação da universidade, o invasor estava se preparando para lançar um ransomware.
A causa acabou sendo dolorosamente comum: o invasor fez login pela VPN usando senhas de contas que já se sabia terem vazado. A VPN ainda não contava com autenticação multifatorial, e nada alertou ninguém de que senhas antigas e comprometidas ainda estavam em uso. Desde então, a universidade substituiu sua VPN e implementou a autenticação multifatorial nela.
6. Polícia Nacional (2024)
Em setembro de 2024, a polícia holandesa informou que invasores haviam obtido acesso a uma lista global de endereços do Outlook e roubado os dados de contato profissionais de cerca de 62.000 policiais: nomes, endereços de e-mail, números de telefone e, em alguns casos, dados pessoais e fotos. Endereços de e-mail de organizações parceiras também foram roubados.
Os serviços de inteligência AIVD e MIVD, que alertaram a polícia sobre a invasão, consideram altamente provável que um Estado estrangeiro esteja por trás do ataque. Não se tratou de um ransomware e nenhum sistema ficou fora do ar; no entanto, o impacto foi grave: para os policiais que atuam disfarçados ou em casos delicados, o vazamento de um nome e de um número de telefone representa um problema de segurança pessoal, e não apenas de privacidade.
7. KNVB
Em abril de 2023, a KNVB foi vítima de um ataque de ransomware perpetrado pelo grupo LockBit, de língua russa, que ameaçou vazar documentos confidenciais a menos que a federação de futebol pagasse. Em setembro, a KNVB confirmou que havia pago. O valor exato nunca foi divulgado, mas a exigência teria sido de cerca de 1 milhão de euros. O presidente da Autoridade Holandesa de Proteção de Dados reagiu com veemência, afirmando que o pagamento mantém vivo “um modelo de negócios repreensível”, pois nada garante que os criminosos não vendam os dados de qualquer maneira.
A Lockbit ameaçou compartilhar até 300 GB de dados, incluindo passaportes e informações salariais dos jogadores do Oranje. O KNVB compartilhou que pagou o resgate, mas que as informações ainda podem ser vazadas.
8. Município de Hof van Twente
"Olá, precisa recuperar seus dados? Entre em contato conosco rapidamente." Essa é a mensagem que Hof van Twente recebeu em dezembro de 2020. O município acabou sendo hackeado, e seus serviços para a comunidade foram interrompidos por meses a fio por causa disso. Os criminosos cibernéticos pediram um resgate de 750.000 euros, mas Hof van Twente se recusou a pagar.
Por causa disso, todos os sistemas de software tiveram que ser reconstruídos do zero. Isso custou ao município 4,2 milhões de euros em prejuízos, o que equivale a cerca de 120 euros por morador.
Os hackers conseguiram entrar em um dos servidores porque a senha acabou sendo "Welkom2020". Além disso, a prefeitura não havia tomado precauções mais elementares.
9. Universidade de Maastricht
Em 2019, a Universidade de Maastricht pagou um resgate de 200.000 após ser vítima de um ataque cibernético. O ransomware deixou os sistemas de software da universidade fora de operação por meses. Na época, a universidade afirmou não ver outra saída a não ser simplesmente pagar o resgate.
Após uma pesquisa feita pela Fox-IT, ficou claro que o vazamento de dados foi causado por um ataque phishing . Alguém na organização da universidade clicou em um link phishing que parecia ser "verdadeiro".
Uma vez que os criminosos cibernéticos entraram, eles também se beneficiaram de várias atualizações de segurança que não estavam sendo feitas pela universidade. Depois de algum tempo, eles se tornaram reféns de toda a rede. Os malfeitores desativaram o software antivírus e desligaram os sistemas.
Os back-ups também estavam conectados à rede para que os malfeitores também pudessem criptografá-los.
Essa é uma das poucas histórias sobre vazamentos de dados que realmente tem um final positivo. Em 2022, as autoridades encontraram uma parte do resgate que havia sido pago em criptomoeda. Como o valor do bitcoin havia aumentado, eles tiveram um grande lucro quando o recuperaram. Os 200.000 euros que pagaram agora estavam avaliados em 500.000.
10. VDL
A VDL Groep, uma grande empresa com 105 empresas espalhadas pela Europa, América e Ásia, foi atingida por um ataque de ransomware em 2021. Todas as 105 empresas foram atingidas pelo ataque. Isso colocou muitas de suas fábricas fora de produção e impediu que elas se comunicassem por e-mail. Não está claro qual foi o valor do resgate pedido pelos criminosos cibernéticos.
Em 2021, o VDL Groep empregou mais de 15.000 pessoas em todo o mundo e, em 2020, obteve uma receita de 4,7 bilhões de euros.
11. Van der Helm Logística
Richard van der Helm, CEO da Van der Helm Logistics, sempre afirmou que nunca pagava a criminosos. Isso foi até ele descobrir que os sistemas de computador de sua empresa de logística haviam sido invadidos. Os sistemas foram completamente desligados e os malfeitores solicitaram um resgate. Dois dias depois, ele pagou o resgate.
Depois que uma empresa de segurança lhe disse que todos os sistemas precisavam ser revividos e reconstruídos, ele sabia que isso levaria semanas. Isso significava que as obrigações contratuais não seriam cumpridas e a empresa iria à falência em pouco tempo.
Van der Helm usou uma VPN desatualizada e não usou software de detecção. Os malfeitores estavam tentando inúmeras variações de senhas. Essa atividade teria sido notada com a detecção em vigor.
Já estamos na metade da lista, e ainda é a mesma porta
Uma senha reutilizada, uma VPN sem autenticação multifatorial (MFA), uma ligação convincente. A Guardey treina sua equipe para fechar essa brecha, por meio de desafios semanais de três minutos. Veja como funciona o treinamento de conscientização sobre segurança.
Conheça o treinamento em conscientização sobre segurança12. Município de Alkmaar
O município de Alkmaar também foi vítima de um criminoso cibernético. Alguém que se fez passar pelo CEO de outra organização enviou uma fatura de 236.000, que foi paga sob pressão do falso CEO. Essa forma de fraude de identidade é algo que estamos vendo com mais frequência nos últimos dois anos.
Anteriormente, em 2020, Alkmaar já havia sido vítima de crime cibernético quando um funcionário clicou em um link phishing . Isso fez com que os dados de milhares de residentes se tornassem públicos por um curto período.
Ambos os incidentes são exemplos claros da importância crucial security awareness .
13. Grupo De Mandemakers
Em 2021, o Mandemakers Groep foi atingido por um ataque de ransomware. O ataque fez com que todos os sistemas de computador fossem completamente desligados. A empresa não quis compartilhar muitos detalhes sobre o invasor ou o valor do resgate, mas compartilhou que foi uma "quantia considerável". Na maioria dos casos, especialmente em 2021, os invasores pedem grandes quantias em bitcoin ou outra criptomoeda.
14. RTL
Outro exemplo marcante de ataque cibernético foi quando a RTL foi atingida por um ransomware. O resgate de 8.500 euros não foi alto, o que é interessante, já que a RTL é uma marca tão conhecida.
Nesse caso, os invasores obtiveram acesso à rede da RTL porque os detalhes de login de um funcionário de uma empresa externa de TI foram capturados. Essa empresa era responsável pela rede da RTL. Como não havia autenticação de dois fatores, os invasores puderam acessar facilmente a rede.
Os malfeitores usaram o ransomware CryTOX para criptografar arquivos em alguns computadores. Na tela, era exibida uma mensagem com a solicitação de pagamento de um resgate. Alguns sistemas internos importantes, como o sistema editorial e o sistema de planejamento de publicidade, também foram desligados.
15. Mediamarkt
Em 2021, a Mediamarkt foi atingida por um ataque de ransomware. Isso interrompeu todo o seu negócio on-line por semanas, forçando a empresa a vender apenas produtos disponíveis na loja. O ataque atingiu muitos sistemas Windows da Mediamarkt, incluindo 49 lojas em toda a Holanda.
A organização por trás desse ataque é chamada Hive. Esse grupo é conhecido por geralmente pedir milhões de resgate em bitcoin. Quando o Mediamarkt iniciou um bate-papo com o grupo, eles responderam tão gentilmente quanto um agente de atendimento ao cliente comum faria. "Olá, bem-vindo ao Hive. Como posso ajudá-los hoje?" E depois de quatro horas sem resposta, sua segunda mensagem é: "Para tornar seus arquivos acessíveis novamente, você precisará pagar 50 milhões de dólares em bitcoin."
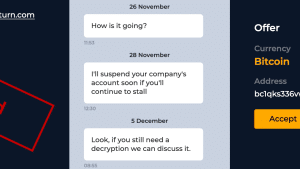
A Mediamarkt decide não pagar esse resgate e as negociações demoram muito. No final, eles não pagam nada.
16. Colloseum Dental Benelux
A Colloseum Dental Benelux, uma organização com 120 consultórios odontológicos em toda a Holanda, foi forçada a fechar por um curto período de tempo quando foi atingida por um ataque cibernético. A organização atende a mais de 600.000 pacientes por ano.
Todos os consultórios foram atingidos por um ataque de ransomware. Por causa disso, os dentistas não conseguiam acessar os arquivos de seus pacientes, o que os impossibilitava de fazer qualquer tratamento. Os backups não estavam acessíveis.
O resgate solicitado foi pago pela empresa odontológica. "Essa foi a única maneira de minimizarmos o risco de curto prazo para todos os envolvidos." O valor exato do resgate não foi informado.
17. ID-Ware
Em 2022, a empresa de TI ID-Ware foi hackeada. A ID-Ware era responsável pelos dados pessoais de 3.500 funcionários do governo, entre outras empresas. A ID-Ware descobriu que os hackers haviam tentado se infiltrar em seus sistemas. Com ransomware, os malfeitores criptografaram dados confidenciais.
A ID-Ware recuperou rapidamente todos os dados, mas os especialistas em segurança descobriram que um grande número de arquivos havia se tornado público.
De acordo com o De Volksrant, a organização ALPHV/BlackCat é responsável pelo ataque. Eles publicaram muitas informações na dark web.
Um panorama dos maiores ataques cibernéticos na Holanda
Dezessete casos em uma tabela. Observe a última coluna: phishing, uma senha reutilizada, um fornecedor ou a falta do segundo fator de autenticação. É sempre a mesma brecha.
| Organização | O que aconteceu | Impacto | A introdução / aula |
|---|---|---|---|
| Odido (e Ben) 2026 · Telecomunicações |
A ShinyHunters teve acesso a um arquivo com dados de clientes; a maior violação de dados da história da Holanda | 6,2 milhões de contas, 21 milhões de registros, incluindo números de passaporte e de carteira de habilitação, contas bancárias | Acesso comprometido a um arquivo de dados; fraude de identidade e phishing em grande escala na sequência |
| ChipSoft (HiX) 2026 · TI na área da saúde |
Ataque de ransomware ao fornecedor do sistema de prontuários médicos utilizado por três quartos dos hospitais | Pelo menos onze hospitais ficaram sem conexão; cerca de 100 GB teriam sido roubados pelo Embargo | Cadeia de suprimentos: um fornecedor, dezenas de hospitais |
| Diagnóstico Clínico / Exames de Rastreamento Populacional 2025 · Saúde, laboratório |
Dados do rastreamento do câncer cervical foram roubados de um laboratório da Eurofins; foi exigido resgate | Mais de 485.000 mulheres: nomes, número de registro de enfermagem (BSN), resultados de exames | Vazamento de dados em uma empresa subcontratada que mantém registros médicos de vários anos |
| Ministério Público 2025 · Justiça |
Todo o ambiente de TI foi desativado após a exploração de uma vulnerabilidade no Citrix NetScaler | Três semanas sem trabalho remoto; processos judiciais adiados | Sistema de acesso remoto sem atualizações |
| Universidade Técnica de Eindhoven (TU Eindhoven) 2025 · Educação |
O invasor preparou um ransomware; a rede foi desconectada na mesma noite | 14 mil alunos ficam sem aulas por uma semana; provas são adiadas | Acesso à VPN com senhas vazadas e reutilizadas, sem autenticação multifatorial (MFA) |
| Polícia Nacional 2024 · Governo, polícia |
Lista global de endereços do Outlook foi roubada; o ato foi atribuído a um Estado estrangeiro | Dados de contato de 62.000 policiais, alguns dados pessoais e fotos | Compromisso de conta; espionagem, e não ransomware |
e da KNVB 2023 · Esportes |
Ransomware LockBit; ameaça de vazamento de documentos | Resgate pago, supostamente em torno de 1 milhão de euros | Ransomware por meio de acesso inicial; o pagamento manteve o modelo de negócios em funcionamento |
| Município de Hof van Twente 2020 · Município |
Ransomware; recusei-me a pagar 750.000 euros e reconstruí tudo | Prejuízo de 4,2 milhões de euros; serviços interrompidos por meses | Senha de administrador fraca e área de trabalho remota aberta |
| Universidade de Maastricht 2019 · Educação |
O ransomware deixou os sistemas fora de operação por meses; foram pagos 200 mil euros | Pesquisa e educação em crise | Um funcionário clicou em um link de phishing |
| VDL Groep 2021 · Manufatura |
Ransomware em todas as 105 empresas | Fábricas paralisadas, e-mail fora do ar | Ransomware se espalhou por uma rede plana |
| Van der Helm Logistics 2020 · Logística |
Os sistemas foram desligados; o resgate foi pago após dois dias | Semanas de reconstrução foram evitadas ao custo do resgate | Ransomware; sem backups utilizáveis |
| Prefeitura de Alkmaar 2020–2021 · Município |
Fatura falsa em nome do CEO foi paga; antes disso, um clique em um link de phishing expôs os dados dos moradores | Perda de €236.000; dados de milhares de pessoas ficaram disponíveis ao público por um breve período | Fraude do CEO e phishing: ambos envolvem fatores humanos |
| De Mandemakers Groep 2021 · Varejo, móveis |
O ransomware desativou todos os sistemas | Resgate “considerável” | Ransomware, detalhes não divulgados |
| RTL 2021 · Mídia |
O ransomware CryTOX por meio de um prestador de serviços de TI externo | Resgate de 8.500 euros; arquivos criptografados | Credenciais do fornecedor foram interceptadas; não há autenticação de dois fatores |
| Mediamarkt 2021 · Varejo |
O ransomware Hive afetou sistemas Windows em 49 lojas na Holanda | As vendas online ficaram suspensas por semanas | Ransomware; milhões exigidos em bitcoin |
| Colloseum Dental Benelux 2022 · Saúde, odontologia |
Ransomware atinge 120 consultórios; backups inacessíveis | Clínicas fechadas; resgate pago | A ausência de backups acessíveis transformou um incidente em uma paralisação |
| ID-Ware 2022 · Serviços de TI |
Ransomware ALPHV/BlackCat na empresa fornecedora de crachás de acesso | Foram divulgados dados de 3.500 funcionários públicos | Cadeia de suprimentos: o fornecedor mantinha os dados confidenciais |
O que esses ataques têm em comum
Se colocarmos os dezessete casos lado a lado, a tecnologia quase nunca é a parte interessante. A Odido perdeu os dados de milhões de pessoas porque um funcionário do suporte técnico acreditou em alguém que ligou se passando por “TI”. O Hof van Twente foi invadido com a senha “Welkom2020”. A TU Eindhoven foi vítima de senhas vazadas em uma VPN sem autenticação de dois fatores (MFA). A RTL foi invadida por meio do login de um fornecedor externo de TI, novamente sem autenticação de dois fatores. Maastricht e Alkmaar tiveram seus sistemas comprometidos porque um funcionário clicou em um link de phishing. A ChipSoft e o laboratório de triagem mostram outro tema recorrente: seus dados estão nas mãos de fornecedores, e o funcionário mais vulnerável deles também é um problema para você.
Isso se alinha aos números gerais. No Relatório de Investigações sobre Vazamentos de Dados de 2025 da Verizon, aproximadamente seis em cada dez violações confirmadas envolveram uma ação humana: um clique, uma ligação que foi considerada confiável, um arquivo enviado para a pessoa errada. A análise do NCSC sobre ransomware em 2025 registrou 65 ataques relatados à polícia e observou que uma parcela crescente deles teve início com o comprometimento de uma conta, e não por meio de uma falha técnica. Muitas pessoas ainda presumem que esses ataques afetam apenas grandes empresas. Mas não é assim: os mesmos grupos aplicam o mesmo esquema contra uma empresa de logística com poucas dezenas de funcionários, e as pequenas empresas têm menos pessoal para perceber que algo está errado.
O que uma violação de dados significa para a sua empresa
Todos os casos acima também constituíram uma violação de dados no sentido jurídico: dados pessoais acabaram nas mãos de pessoas que não tinham permissão para acessá-los. De acordo com o GDPR, não importa como isso aconteceu. Um ataque de ransomware se enquadra nessa categoria, assim como um e-mail com uma lista de clientes enviado para o endereço errado, um laptop perdido ou um fornecedor que deixa um banco de dados aberto. Daí decorrem três obrigações, que se aplicam tanto a um empresário individual quanto a um hospital.
- Notifique a Autoridade Holandesa de Proteção de Dados no prazo de 72 horas. O prazo começa a contar a partir do momento em que você descobre a violação, e não quando você a compreende. A notificação deve ser feita por meio do portal de notificação de violações da AP. Você só pode dispensar a notificação se for improvável que a violação represente qualquer risco para as pessoas envolvidas, e você deve ser capaz de explicar o motivo.
- Informe as pessoas afetadas quando o risco for alto. Dados de login, informações médicas, documentos de identidade, dados financeiros ou informações sobre a religião ou origem de alguém que tenham vazado são considerados de alto risco. Explique às pessoas o que aconteceu e o que elas podem fazer, por exemplo, alterar uma senha ou ficar atentas a possíveis fraudes. Dados devidamente criptografados, que o invasor não consiga ler, constituem a principal exceção.
- Mantenha um registro e prepare-se para a multa. Cada violação, seja ela comunicada ou não, deve ser incluída no seu registro interno de violações. A omissão da comunicação pode resultar em multa de até 10 milhões de euros ou 2% do faturamento global; para a falha de segurança subjacente, o limite máximo é de 20 milhões de euros ou 4%. Na prática, o prejuízo geralmente está em outro lugar: na reconstrução dos sistemas, nas semanas de produtividade perdida e nos clientes que deixam de confiar em você.
Por que os criminosos querem esses dados? Porque eles geram lucro. Nomes, endereços e números de identificação civil roubados são usados para fraude de identidade: encomendar produtos em nome de outra pessoa, abrir contas, assinar contratos. Endereços de e-mail e números de telefone vazados alimentam a próxima onda de phishing e smishing, que se tornam muito mais convincentes quando utilizam um número de pedido real ou o nome de um médico de verdade. E os dados são a moeda de troca em quase todos os casos modernos de ransomware: pague ou publicaremos. O NCSC observou que, em 2025, os invasores roubavam dados rotineiramente antes de criptografar qualquer coisa e, às vezes, pulavam a criptografia por completo.
Como se previne um ataque cibernético ou uma violação de dados?
Nenhuma organização consegue se tornar totalmente imune a ataques cibernéticos. Mas os casos acima mostram que a maioria dos ataques teria sido interrompida em uma dessas seis etapas.
- Autenticação multifatorial em todos os recursos conectados à internet. E-mail, VPN, área de trabalho remota, o painel de administração do seu site. Tanto a TU Eindhoven quanto a RTL foram invadidas por meio de um login sem um segundo fator de autenticação.
- Aplique patches nos sistemas em questão de dias, não de meses. Dispositivos de VPN, firewalls e gateways do tipo Citrix são os primeiros alvos que os invasores procuram. O Ministério Público ficou fora do ar por três semanas por causa de um deles.
- Desative contas antigas e senhas reutilizadas. Verifique se seus domínios constam em vazamentos conhecidos de senhas, force a redefinição de senhas e remova as contas de pessoas que já não fazem mais parte da empresa. Use um gerenciador de senhas para que senhas exclusivas sejam a opção mais prática.
- Backups que um invasor não consiga acessar. Os backups de Maastricht estavam na mesma rede e foram criptografados junto com todo o restante. Mantenha pelo menos uma cópia offline ou imutável e teste a restauração.
- Conheça seus fornecedores. Pergunte ao seu parceiro de TI, ao seu laboratório e ao seu fornecedor de software como eles lidam com a autenticação multifatorial (MFA), a aplicação de patches e a resposta a incidentes. Inclua a notificação de violações de segurança no contrato. Os clientes da ChipSoft ficaram sabendo do ocorrido pela mídia.
- Treine as pessoas e continue treinando-as. Uma sessão de conscientização por ano não muda o que alguém faz numa sexta-feira à tarde sob pressão. Treinamentos curtos e regulares, além de simulações realistas de phishing, sim. É aí que entra o Guardey: desafios semanais de poucos minutos que transformam o reconhecimento de phishing, fraudes do tipo “CEO” e logins suspeitos em um hábito, com um painel que mostra onde está o risco. Saiba mais sobre treinamento de conscientização em segurança.
E se, mesmo assim, algo der errado: isole-se, peça ajuda, denuncie o caso em até 72 horas e pense duas vezes antes de pagar. A polícia, o Ministério Público e a Autoridade de Proteção de Dados dão o mesmo conselho, e o caso da KNVB mostra o motivo: pagar não significa recuperar o controle dos dados, apenas financia o próximo ataque.
Perguntas frequentes sobre ataques cibernéticos na Holanda
Qual foi o maior ataque cibernético na Holanda?
Avaliada pelo número de pessoas afetadas, a violação de dados da Odido, ocorrida em fevereiro de 2026, é de longe a maior: dados de cerca de 6,2 milhões de contas de clientes, incluindo números de documentos de identidade e números de contas bancárias. A violação mais sensível foi o roubo, em 2025, de resultados de exames de mais de 485 mil mulheres no rastreamento do câncer do colo do útero. Em termos de impacto social, o ataque de ransomware à ChipSoft, em abril de 2026, se destaca, pois interrompeu o sistema de registros de pacientes da maioria dos hospitais holandeses de uma só vez.
Quantas violações de dados são registradas na Holanda a cada ano?
A Autoridade Holandesa de Proteção de Dados recebeu 39.407 notificações de violação de dados em 2025, em comparação com 37.839 em 2024. Cerca de 2.428 delas foram causadas por um ataque cibernético, e a AP observou um aumento acentuado nas violações que tiveram início com phishing. A maioria das notificações ainda decorre de erros comuns, como o envio de dados ao destinatário errado.
Tenho que notificar uma violação de dados?
Sim, a menos que seja improvável que a violação represente qualquer risco para as pessoas envolvidas. Comunique-a à Autoridade Holandesa de Proteção de Dados no prazo de 72 horas após a constatação, informe as pessoas afetadas caso o risco para elas seja elevado e registre todas as violações em seu registro interno, incluindo aquelas que não foram comunicadas.
É recomendável pagar o resgate após um ataque de ransomware?
A polícia holandesa, o Ministério Público e a Autoridade de Proteção de Dados desaconselham o pagamento. O pagamento não oferece nenhuma garantia de que os dados roubados serão apagados e, além disso, financia o próximo ataque. Organizações que haviam testado backups off-line, como a Hof van Twente e a Mediamarkt, puderam recusar o pagamento, e a Odido recusou, mesmo que os dados tenham sido publicados posteriormente. Aquelas que não o fizeram, como a KNVB e a Colloseum Dental, sentiram que não tinham escolha.
As pequenas empresas também são alvo de ataques cibernéticos?
Sim, e cada vez mais. Os grupos de ransomware automatizam a busca por VPNs vulneráveis e senhas vazadas, de modo que o tamanho da empresa praticamente não faz diferença para eles. A Van der Helm Logistics e a Colloseum Dental estão nessa lista não porque fossem famosas, mas porque estavam acessíveis.
As dezessete organizações desta lista contavam com orçamentos, departamentos de TI e, na maioria dos casos, uma política de segurança no papel. O que lhes faltou, no momento decisivo, foi um colega que hesitasse antes de clicar, um login que exigisse autenticação de dois fatores ou um backup ao qual o invasor não tivesse acesso. Esses não são problemas exclusivos das grandes empresas. São exatamente as coisas que uma empresa de vinte pessoas pode resolver ainda este mês, e a razão pela qual essa lista não precisa ficar mais longa.
Será que sua equipe teria se dado bem?
Descubra antes que um invasor o faça. Experimente o Guardey gratuitamente por 14 dias e veja, em menos de uma semana, quem na sua organização ainda cai nos e-mails e telefonemas que deram origem à metade desses casos.
Experimente o Guardey gratuitamente por 14 dias


