E-mails de phishing falsos, mas muito realistas, uma breve lição assim que alguém clica e desafios semanais de sensibilização que mantêm os conhecimentos atualizados. Não é uma apresentação de slides, mas sim prática na caixa de entrada, onde o phishing realmente acontece.
Ou experimenta os módulos de formação gratuitamente durante 14 dias


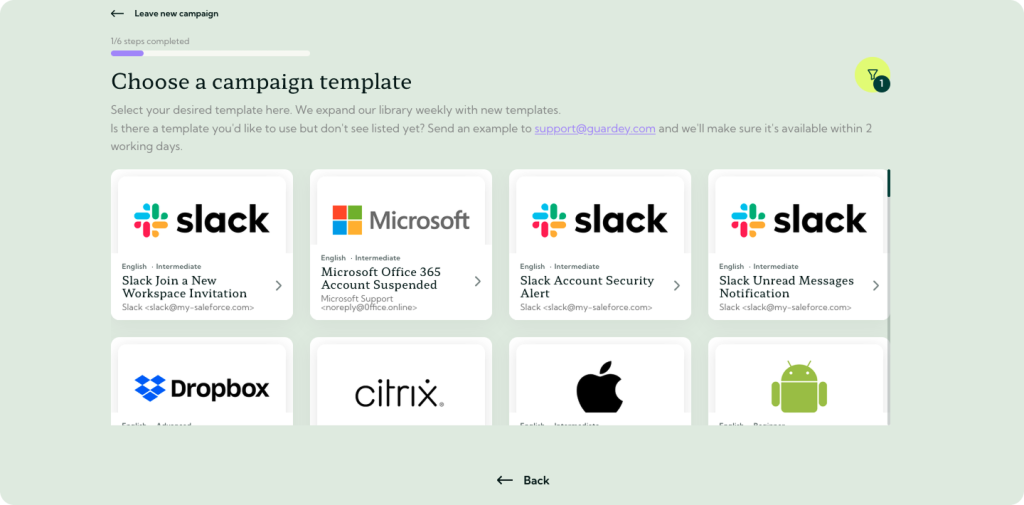
Escolhe um modelo da biblioteca com mais de 100 simulações de phishing, decide quem o vai receber e clica em «Enviar». Os colaboradores são adicionados através do Microsoft Entra ID ou de uma lista simples.
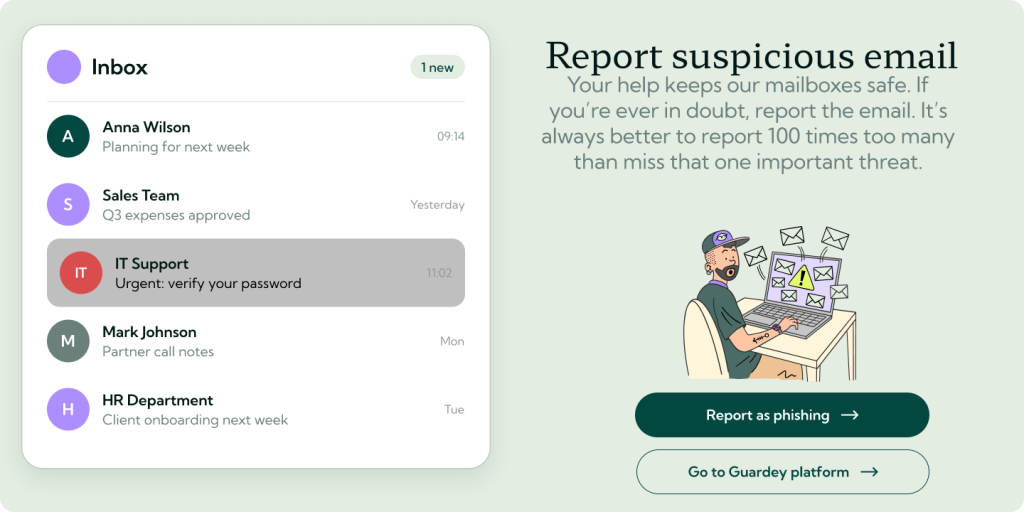
Quem clicar vai ver uma explicação curta e simpática sobre os sinais que deixou escapar. Quem denunciar o e-mail com o botão no Outlook ou no Gmail ganha pontos. É essa a lição, que fica bem gravada na memória.
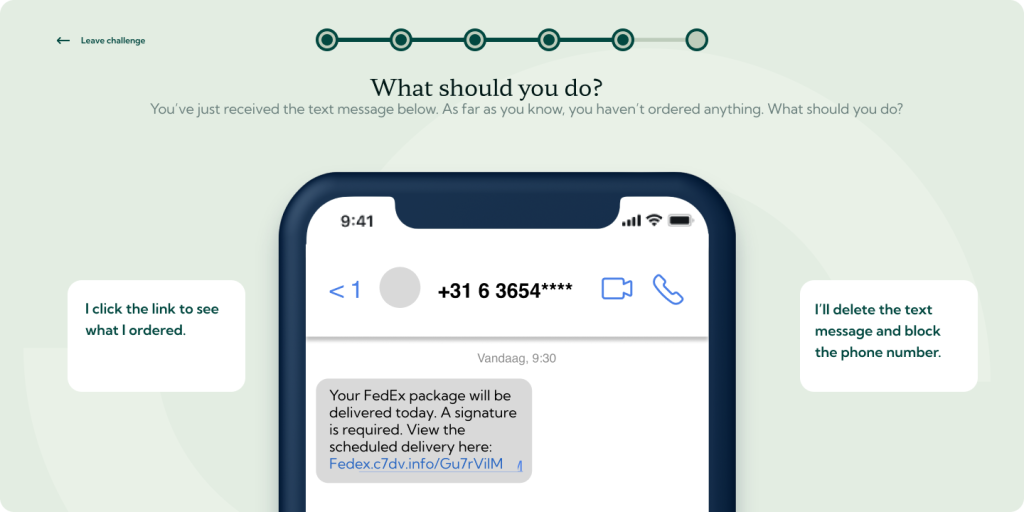
Entre as campanhas, todas as semanas aparece um desafio de 3 minutos sobre sensibilização para a segurança: phishing, mas também palavras-passe, engenharia social, trabalho remoto seguro e muito mais. Assim, o que aprendeste não se esbate antes do próximo teste.
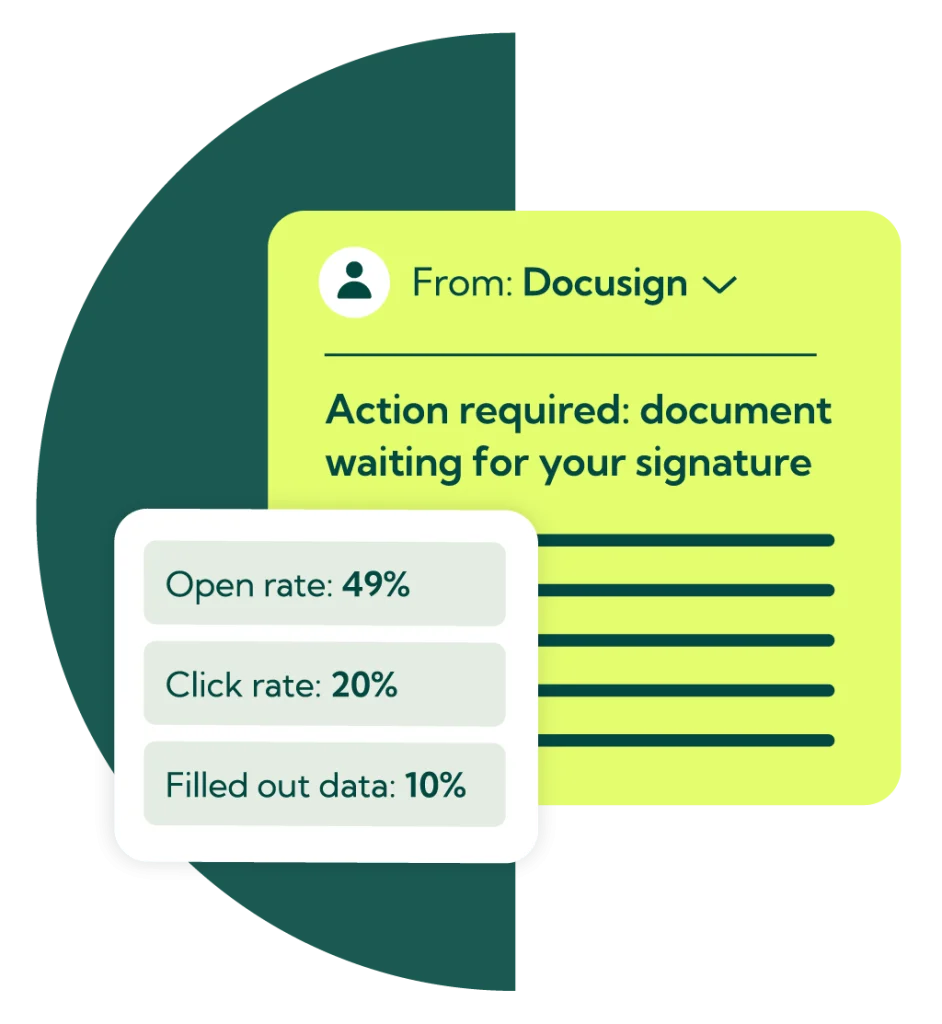
A maioria das formações sobre phishing falha num aspeto: acontece noutro sítio. Um módulo anual de e-learning sobre phishing é concluído numa tarde e já está esquecido quando o e-mail verdadeiro chega. O Guardey leva a lição para a caixa de entrada.
Os colaboradores recebem simulações de phishing que se parecem com os e-mails que recebem todos os dias: uma fatura falsa, uma redefinição de palavra-passe, uma mensagem do «CEO», um código QR num aviso de entrega. Só o resultado é diferente: não há prejuízos, mas sim feedback direto sobre o que deviam ter reparado.
Como podes realizar campanhas mensalmente ou trimestralmente e distribuir aleatoriamente quem recebe o quê e quando, todos os colegas são testados regularmente, os novos colaboradores são incluídos desde a primeira semana e os teus relatórios mostram uma tendência em vez de um único incidente.

A biblioteca de modelos e os desafios de sensibilização, em conjunto, abrangem o phishing em todas as formas em que este surge num dia de trabalho, e não apenas no e-mail clássico:
Adiciona os teus próprios cenários com conteúdo personalizado, para que a formação se adapte às tuas políticas e às ferramentas que a tua equipa utiliza. Disponível em mais de 10 idiomas.

O phishing é o ataque mais comum, mas não é o único. É por isso que a formação sobre phishing no Guardey faz parte de umprograma mais abrangentede sensibilização para a segurança: pequenos desafios semanais com um enredo, uma tabela de classificação e séries de vitórias consecutivas, que abrangem tudo, desde palavras-passe fortes e autenticação multifatorial (MFA) até ransomware e a utilização segura de ferramentas de IA. O phishing continua a ser um tema recorrente, porque os atacantes continuam a recorrer a ele.
Todos os testes de phishing e todos os desafios constam em relatórios semanais que podes exportar para o teu dossier de conformidade. É essa a prova que a ISO 27001, a NIS2 e a SOC 2 exigem: não é o facto de teres oferecido formação, mas sim de as pessoas terem participado e de a taxa de cliques ter diminuído, enquanto a taxa de denúncias aumentou.
"Depois de recebermos muitos e-mails phishing , decidimos fazer um teste phishing no ano passado para testar a consciência cibernética dos nossos funcionários. Durante este teste, enviámos e-mails falsos para ver quantos clicariam numa ligação possivelmente prejudicial. O resultado? 29,4% clicaram, o que foi superior ao esperado. Depois de utilizar o Guardey durante apenas algumas semanas, os resultados melhoraram 84%."
A formação sobre phishing, também conhecida como formação de sensibilização para o phishing, ensina os colaboradores a reconhecer tentativas de phishing e a reagir da forma correta: não clicar, não introduzir dados e denunciar a mensagem. No Guardey, esta formação é composta por três partes: e-mails falsos de phishing realistas, uma breve explicação no momento em que alguém clica e desafios semanais de sensibilização para a segurança, nos quais o phishing volta a ser abordado como tema, juntamente com outros riscos cibernéticos.
Não. Um teste de phishing mostra quem clica, quem denuncia e quem introduz dados, mas um teste por si só não ensina nada a ninguém. A formação em phishing é tudo aquilo que transforma esse teste em aprendizagem: o feedback após o clique, o botão de denúncia e os desafios que mantêm os conhecimentos vivos entre os testes. O Guardey gere ambas as coisas numa única plataforma.
Mais do que uma vez por ano. Um único teste de phishing dá-te apenas uma visão pontual, e a maior parte do que se aprende numa sessão pontual de e-learning é esquecida em poucas semanas. A maioria das organizações obtém os melhores resultados com uma campanha de testes mensal ou trimestral, combinada com um pequeno desafio de sensibilização todas as semanas. No Guardey, ambos são executados automaticamente assim que estiverem configurados.
Não com esse nome, mas na prática sim. Ambos exigem formação em sensibilização para a segurança para os colaboradores e provas de que essa formação é ministrada, e o phishing é o ataque mais comum, por isso é o cerne de qualquer programa deste tipo. A NIS2 enumera explicitamente a higiene cibernética e a formação como medidas obrigatórias. Os relatórios da Guardey mostram a participação e o progresso de cada colaborador, que é exatamente o que um auditor pede para ver.
Não. O período de teste gratuito do Guardey permite-te explorar os módulos de formação. Os testes de phishing fazem parte de uma demonstração pessoal, na qual te acompanhamos ao longo de uma campanha, desde o modelo até ao relatório.




Uma fatura falsa, uma palavra-passe expirada ou um e-mail do «CEO»? Numa demonstração personalizada, mostramos-te como descobrir. Entretanto, explora os desafios semanais de graça.

