Realistyczne fałszywe e-maile phishingowe, krótka lekcja w momencie, gdy ktoś je kliknie, oraz cotygodniowe wyzwania uświadamiające, które pomagają utrwalić wiedzę. To nie jest prezentacja, tylko praktyka w skrzynce odbiorczej – tam, gdzie faktycznie dochodzi do phishingu.
Albo wypróbuj moduły szkoleniowe za darmo przez 14 dni


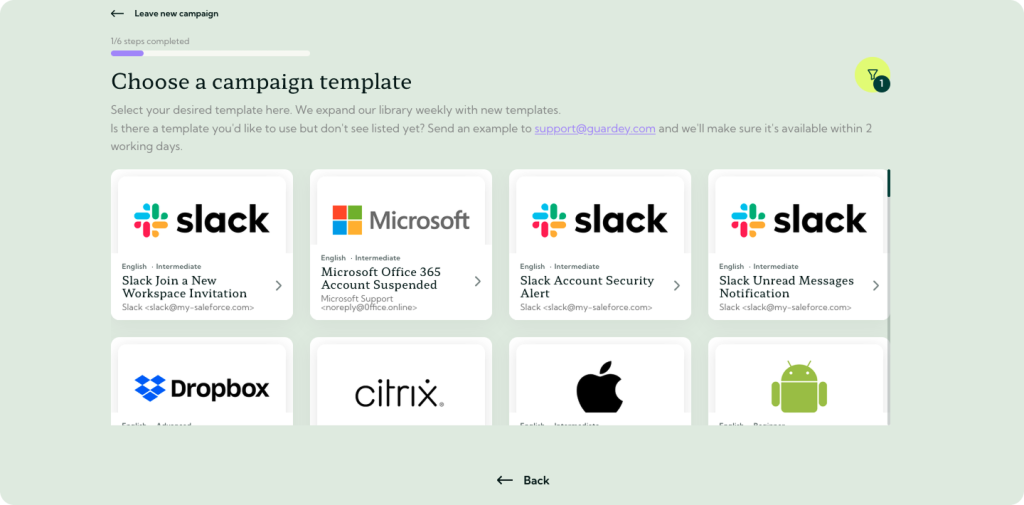
Wybierz szablon z biblioteki zawierającej ponad 100 symulacji phishingu, zdecyduj, kto ma go dostać, i kliknij „Wyślij”. Pracownicy są dodawani za pomocą Microsoft Entra ID albo z prostej listy.
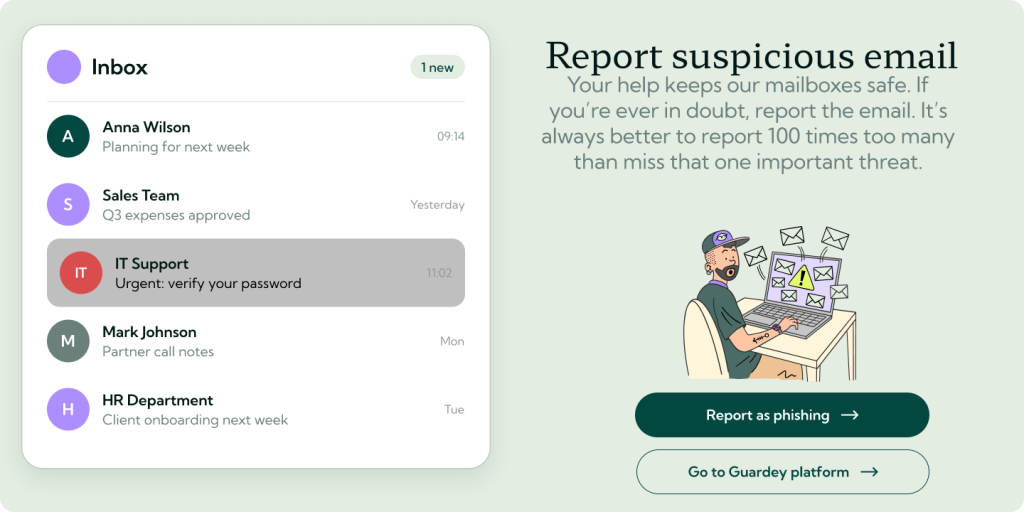
Każdy, kto kliknie, trafi na krótkie, przyjazne wyjaśnienie sygnałów, które przegapił. Każdy, kto zgłosi wiadomość e-mail z tym przyciskiem w Outlooku lub Gmailu, dostaje punkty. To właśnie ta lekcja – dokładnie wtedy, kiedy się zapamiętuje.
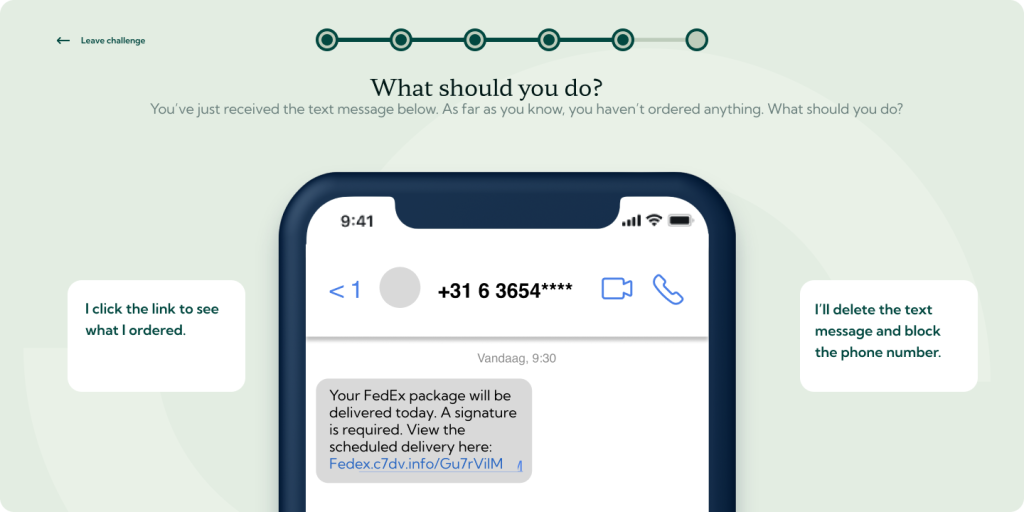
W przerwach między kampaniami co tydzień pojawia się 3-minutowe zadanie sprawdzające świadomość w zakresie bezpieczeństwa: phishing, ale też hasła, inżynieria społeczna, bezpieczna praca zdalna i nie tylko. Dzięki temu wiedza nie zanika przed kolejnym testem.
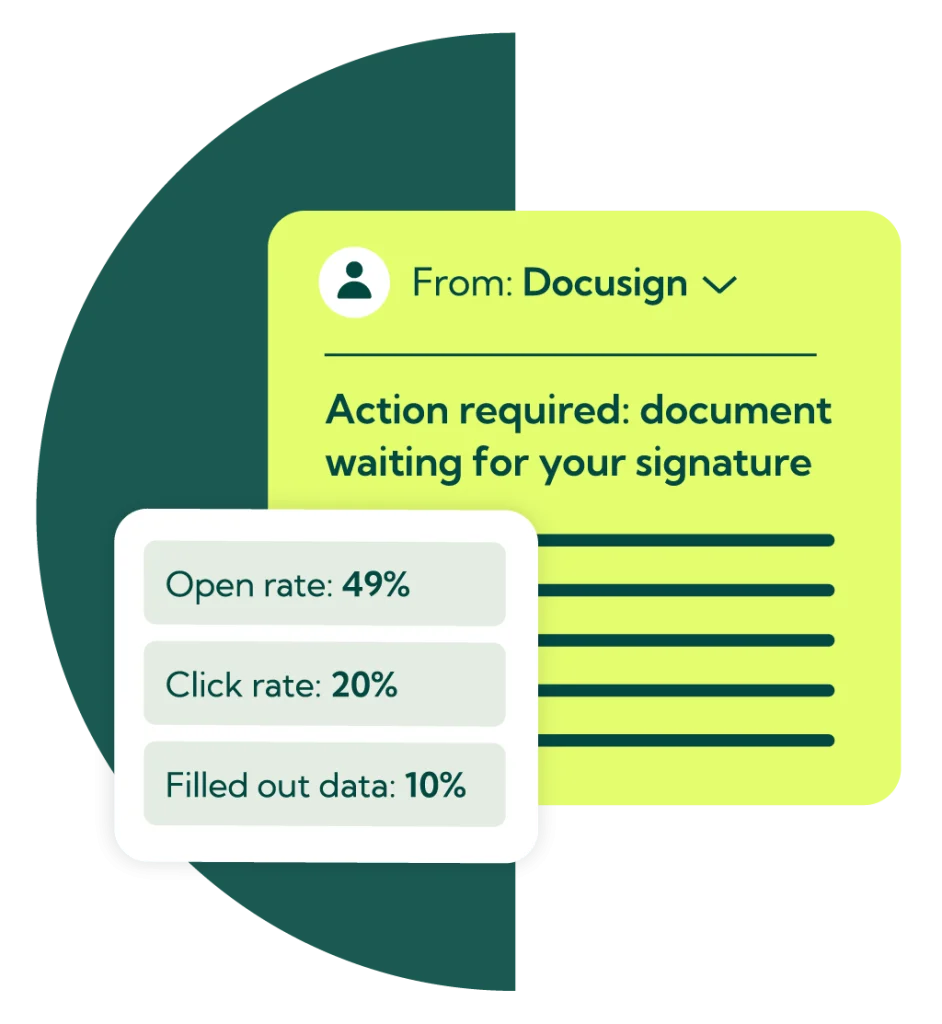
Większość szkoleń z zakresu phishingu zawodzi w jednym aspekcie: odbywają się gdzie indziej. Coroczny moduł e-learningowy o phishingu można ukończyć w jedno popołudnie, a zanim pojawi się prawdziwy e-mail, już o nim zapomnisz. Guardey przenosi tę lekcję prosto do skrzynki odbiorczej.
Pracownicy dostają symulacje ataków phishingowych, które wyglądają jak zwykłe maile, jakie dostają na co dzień: fałszywa faktura, prośba o zresetowanie hasła, wiadomość od „prezesa”, kod QR na potwierdzeniu odbioru przesyłki. Różnica polega tylko na wyniku: nie ma żadnych szkód, ale dostają bezpośrednią informację zwrotną o tym, na co powinni byli zwrócić uwagę.
Ponieważ możesz prowadzić kampanie co miesiąc lub co kwartał i losowo ustalać, kto co dostanie i kiedy, każdy współpracownik jest regularnie sprawdzany, nowi pracownicy są uwzględniani już od pierwszego tygodnia, a twoje raporty pokazują trend, a nie pojedynczy przypadek.

Biblioteka szablonów i zadania uświadamiające razem obejmują wszystkie formy phishingu, z jakimi można się spotkać w ciągu dnia pracy, a nie tylko klasyczne wiadomości e-mail:
Dodaj własne scenariusze z dostosowaną treścią, żeby szkolenie było zgodne z twoimi zasadami i narzędziami, z których korzysta twój zespół. Dostępne w ponad 10 językach.

Phishing to najczęstszy rodzaj ataku, ale nie jedyny. Dlatego szkoleniez zakresu świadomości phishingowej w Guardey stanowi część szerszegoprogramu szkoleń z bezpieczeństwa: krótkie cotygodniowe wyzwania z fabułą, tabelą wyników i seriami, obejmujące wszystko – od silnych haseł i uwierzytelniania wieloskładnikowego (MFA) po oprogramowanie ransomware i bezpieczne korzystanie z narzędzi AI. Phishing ciągle powraca jako temat, bo atakujący ciągle go wykorzystują.
Każdy test phishingowy i każde wyzwanie trafiają do cotygodniowych raportów, które możesz wyeksportować do dokumentacji zgodności. To właśnie są dowody wymagane przez normy ISO 27001, NIS2 i SOC 2: nie chodzi o to, że zorganizowałeś szkolenie, ale o to, że ludzie w nim uczestniczyli, a wskaźnik kliknięć spadł, podczas gdy wskaźnik zgłoszeń wzrósł.
"Po otrzymaniu wielu e-maili na adres phishing zdecydowaliśmy się w zeszłym roku przeprowadzić test phishing , aby sprawdzić świadomość cybernetyczną naszych pracowników. Podczas tego testu wysłaliśmy fałszywe wiadomości e-mail, aby sprawdzić, ile osób kliknie potencjalnie szkodliwy link. Wynik? 29,4% kliknęło, co było wynikiem wyższym od oczekiwanego. Po zaledwie kilku tygodniach korzystania z Guardey wyniki poprawiły się o 84%".
Szkolenie z phishingu, zwane też szkoleniem uświadamiającym na temat phishingu, uczy pracowników, jak rozpoznawać próby phishingu i jak właściwie na nie reagować: nie klikać, nie podawać danych i zgłaszać taką wiadomość. W Guardey składa się z trzech części: realistycznych fałszywych e-maili phishingowych, krótkiego wyjaśnienia, które pojawia się w momencie kliknięcia, oraz cotygodniowych wyzwań z zakresu świadomości bezpieczeństwa, w których phishing powraca jako temat obok innych zagrożeń cybernetycznych.
Nie. Test phishingowy pokazuje, kto klika, kto zgłasza i kto wprowadza dane, ale sam test nikogo niczego nie nauczy. Szkolenie z phishingu to wszystko, co sprawia, że test staje się okazją do nauki: informacja zwrotna po kliknięciu, przycisk zgłoszenia oraz zadania, które utrwalają wiedzę między kolejnymi testami. Guardey obsługuje obie te rzeczy na jednej platformie.
Częściej niż raz w roku. Pojedynczy test phishingowy daje tylko chwilowy obraz sytuacji, a większość treści z jednorazowego szkolenia e-learningowego zapomina się w ciągu kilku tygodni. Najlepsze wyniki osiągają organizacje, które co miesiąc lub co kwartał przeprowadzają kampanię testową w połączeniu z cotygodniowym krótkim zadaniem sprawdzającym świadomość. W Guardey obie te czynności uruchamiają się automatycznie po skonfigurowaniu.
Nie pod tą nazwą, ale w praktyce tak. Oba wymagają szkoleń z zakresu świadomości bezpieczeństwa dla pracowników oraz dowodów, że takie szkolenia się odbywają, a phishing to najczęstszy rodzaj ataku, więc stanowi podstawę każdego takiego programu. NIS2 wyraźnie wymienia cyberhigienę i szkolenia jako obowiązkowe środki. Raporty Guardey pokazują frekwencję i postępy każdego pracownika, a to jest dokładnie to, o co prosi audytor.
Nie. Bezpłatna wersja próbna Guardey pozwala zapoznać się z modułami szkoleniowymi. Testy phishingowe są częścią osobistej wersji demonstracyjnej, w której przeprowadzimy cię przez całą kampanię – od szablonu aż po raport.




Fałszywa faktura, wygasłe hasło czy e-mail od „prezesa”? Podczas osobistej prezentacji pokażemy ci, jak to sprawdzić. W międzyczasie zapoznaj się za darmo z cotygodniowymi wyzwaniami.

