Correos electrónicos de phishing falsos pero muy realistas, una breve lección en el momento en que se hace clic y retos semanales de concienciación que mantienen los conocimientos al día. No se trata de una presentación de diapositivas, sino de practicar en la bandeja de entrada, que es donde realmente se produce el phishing.
O bien, prueba los módulos de formación de forma gratuita durante 14 días


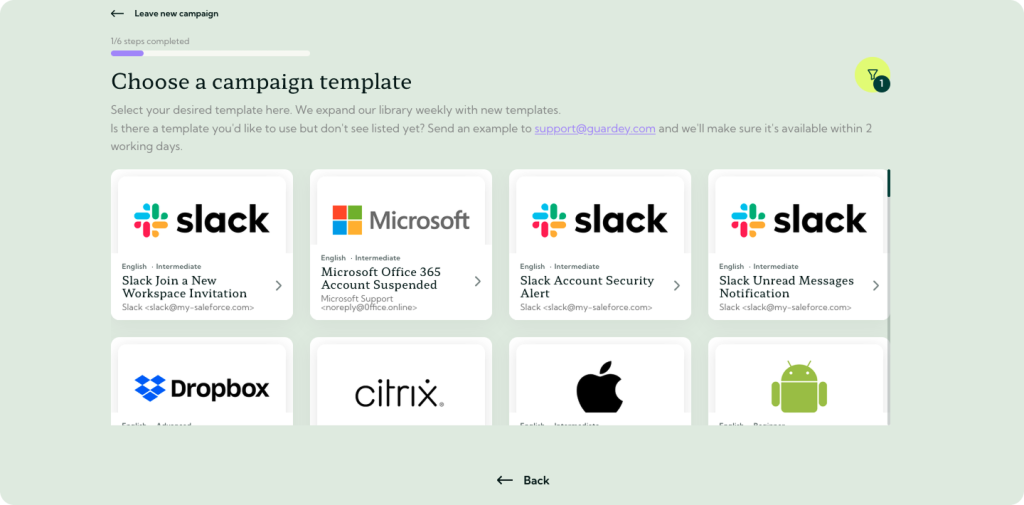
Elige una plantilla de la biblioteca, que cuenta con más de 100 simulaciones de phishing, selecciona a quién va dirigida y pulsa «Enviar». Los empleados pueden acceder a través de Microsoft Entra ID o de una simple lista.
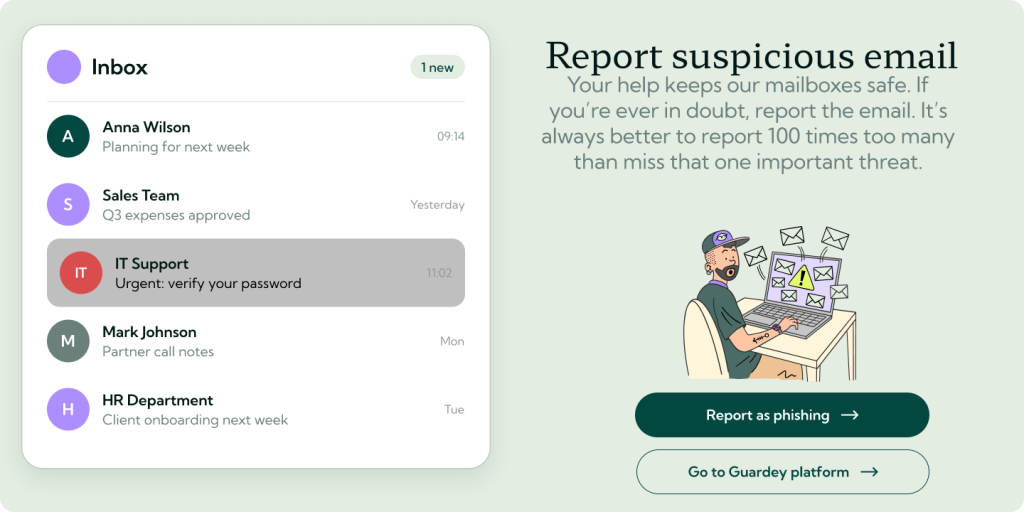
Quien haga clic accederá a una explicación breve y sencilla de las notificaciones que se ha perdido. Quien marque como spam el correo electrónico con el botón correspondiente en Outlook o Gmail ganará puntos. Esa es la lección, justo en el momento en que se asimila.
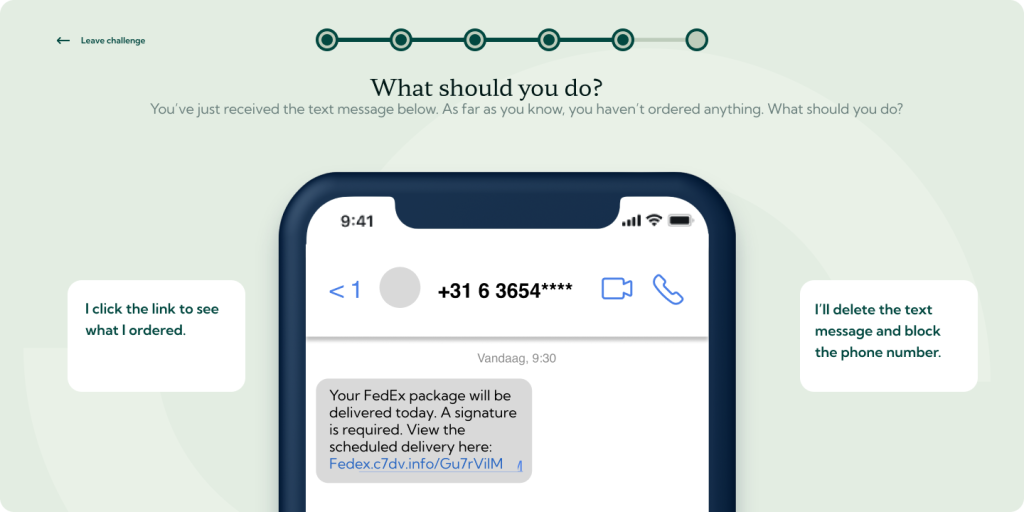
Entre una campaña y otra, cada semana se publica un reto de concienciación sobre seguridad de 3 minutos: sobre el phishing, pero también sobre contraseñas, ingeniería social, trabajo a distancia seguro y mucho más. Así, los conocimientos no se olvidan antes de la siguiente prueba.
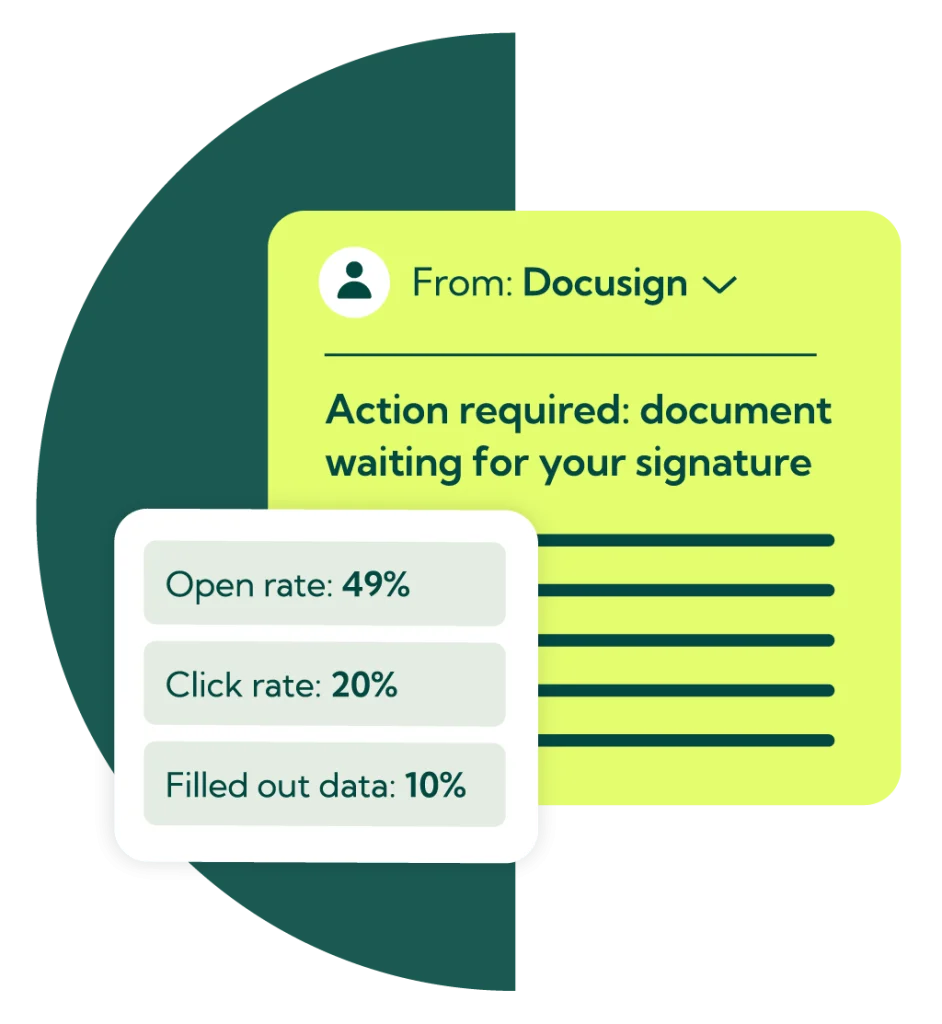
La mayoría de los cursos de formación sobre phishing fallan en un aspecto: se imparten en otro lugar. Un módulo anual de formación en línea sobre phishing se completa en una tarde y ya se ha olvidado para cuando llega el correo electrónico real. Guardey traslada la lección a la bandeja de entrada.
Los empleados reciben simulaciones de phishing que se parecen a los correos que reciben a diario: una factura falsa, un restablecimiento de contraseña, un mensaje del «director general», un código QR en un aviso de entrega de un paquete. Lo único que cambia es el resultado: no se producen daños, pero sí se les da una retroalimentación directa sobre lo que deberían haber detectado.
Dado que puedes llevar a cabo campañas mensuales o trimestrales y asignar al azar quién recibe qué y cuándo, todos los compañeros se someten a pruebas periódicas, los nuevos empleados se incluyen desde su primera semana y tus informes muestran una tendencia en lugar de un incidente aislado.

La biblioteca de plantillas y los retos de concienciación abarcan conjuntamente todas las formas en que se presenta el phishing en una jornada laboral, no solo el clásico correo electrónico:
Añade tus propios escenarios con contenido personalizado, para que la formación se adapte a tus políticas y a las herramientas que utiliza tu equipo. Disponible en más de 10 idiomas.

El phishing es el tipo de ataque más habitual, pero no es el único. Por eso, la formación sobre concienciación frente al phishing en Guardey forma parte de unprograma más ampliode concienciación en materia de seguridad: retos semanales breves con una historia, una tabla de clasificación y rachas, que abarcan desde contraseñas seguras y la autenticación multifactorial (MFA) hasta el ransomware y el uso seguro de las herramientas de IA. El phishing sigue siendo un tema recurrente, porque los atacantes siguen recurriendo a él.
Cada prueba de phishing y cada desafío se recogen en informes semanales que puedes exportar para tu expediente de cumplimiento normativo. Esa es la prueba que exigen las normas ISO 27001, NIS2 y SOC 2: no que hayas impartido formación, sino que los empleados hayan participado y que la tasa de clics haya disminuido mientras que la tasa de notificaciones haya aumentado.
"Después de recibir muchos correos electrónicos de phishing , el año pasado decidimos hacer una prueba en phishing para comprobar la ciberconciencia de nuestros empleados. Durante esta prueba, enviamos correos electrónicos falsos para ver cuántos harían clic en un enlace posiblemente dañino. ¿El resultado? El 29,4% lo hizo, una cifra superior a la esperada. Después de utilizar Guardey durante sólo unas semanas, las puntuaciones habían mejorado en un 84%".
La formación sobre phishing, también denominada «formación de sensibilización sobre el phishing», enseña a los empleados a reconocer los intentos de phishing y a reaccionar adecuadamente: no hacer clic, no introducir datos y denunciar el mensaje. En Guardey se compone de tres partes: correos electrónicos falsos de phishing muy realistas, una breve explicación en el momento en que alguien hace clic y retos semanales de sensibilización sobre seguridad en los que el phishing vuelve a ser un tema recurrente junto con otros riesgos cibernéticos.
No. Una prueba de phishing muestra quién hace clic, quién la denuncia y quién introduce datos, pero una prueba por sí sola no enseña nada a nadie. La formación en phishing es todo aquello que convierte esa prueba en un proceso de aprendizaje: la información que se recibe tras hacer clic, el botón de denuncia y los retos que mantienen vivos los conocimientos entre una prueba y otra. Guardey integra ambas cosas en una sola plataforma.
Más de una vez al año. Una sola prueba de phishing solo ofrece una visión puntual, y la mayor parte de lo aprendido en una sesión puntual de formación en línea se olvida en cuestión de semanas. La mayoría de las organizaciones obtienen los mejores resultados con una campaña de pruebas mensual o trimestral, combinada con un breve ejercicio de concienciación semanal. En Guardey, ambas se ejecutan automáticamente una vez configuradas.
No con ese nombre, pero en la práctica sí. Ambos exigen formación en concienciación sobre seguridad para los empleados y pruebas de que dicha formación se imparte, y dado que el phishing es el tipo de ataque más habitual, constituye el núcleo de cualquier programa de este tipo. La normativa NIS2 incluye explícitamente la ciberhigiene y la formación entre las medidas obligatorias. Los informes de Guardey muestran la participación y el progreso de cada empleado, que es precisamente lo que un auditor solicita ver.
No. La versión de prueba gratuita de Guardey te permite explorar los módulos de formación. Las pruebas de phishing forman parte de una demostración personal, en la que te guiamos a lo largo de toda una campaña, desde la plantilla hasta el informe.




¿Una factura falsa, una contraseña caducada o un correo electrónico del «director general»? En una demostración personalizada te enseñamos cómo averiguarlo. Mientras tanto, descubre los retos semanales de forma gratuita.

