Realistisch gestaltete Phishing-E-Mails, eine kurze Lektion in dem Moment, in dem jemand darauf klickt, und wöchentliche Sensibilisierungsaufgaben, die das Wissen auf dem neuesten Stand halten. Keine Präsentation, sondern praktische Übungen im Posteingang – genau dort, wo Phishing tatsächlich stattfindet.
Oder testen Sie die Schulungsmodule 14 Tage lang kostenlos


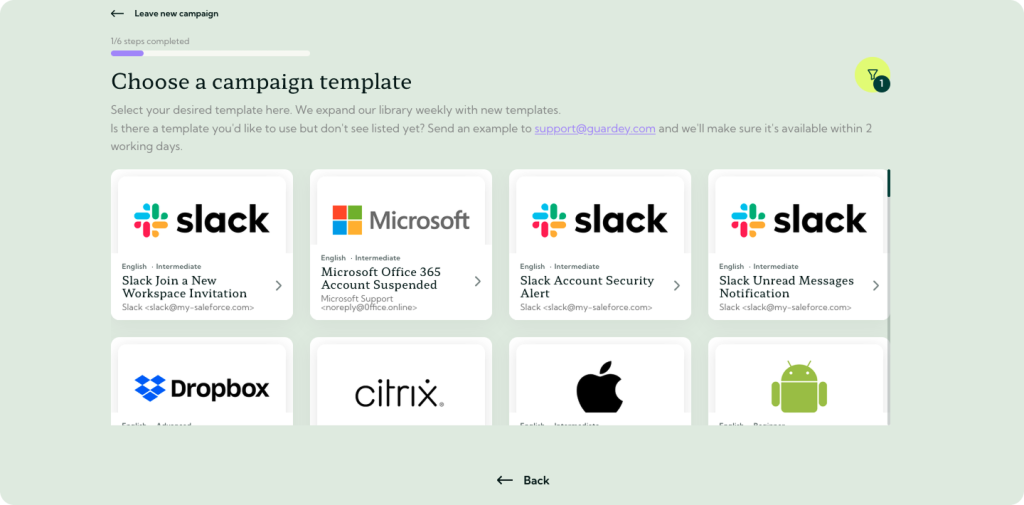
Wählen Sie eine Vorlage aus der Bibliothek mit mehr als 100 Phishing-Simulationen aus, legen Sie fest, wer sie erhalten soll, und klicken Sie auf „Senden“. Die Mitarbeiter werden über Microsoft Entra ID oder eine einfache Liste erfasst.
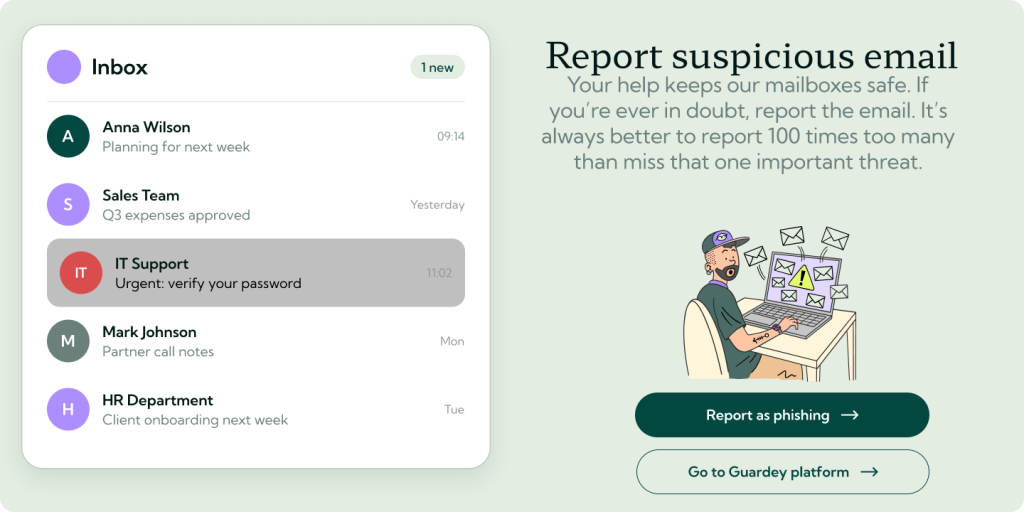
Wer darauf klickt, gelangt zu einer kurzen, verständlichen Erklärung der Signale, die er übersehen hat. Wer die E-Mail mit dem entsprechenden Button in Outlook oder Gmail meldet, erhält Punkte. Das ist die Lektion – genau dann, wenn sie im Gedächtnis haften bleibt.
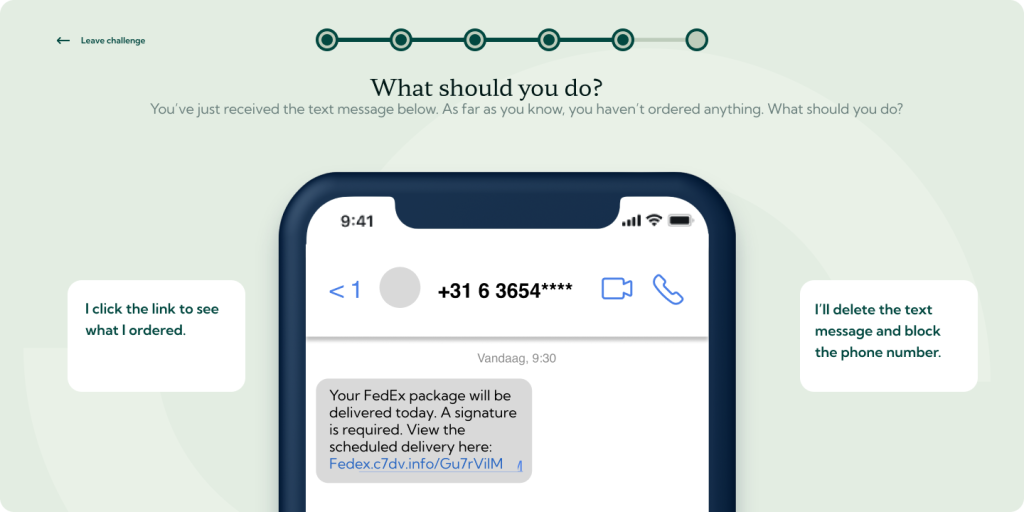
Zwischen den Kampagnen gibt es jede Woche eine dreiminütige Sicherheits-Challenge: Phishing, aber auch Passwörter, Social Engineering, sicheres Arbeiten im Homeoffice und vieles mehr. So geht das Wissen bis zum nächsten Test nicht verloren.
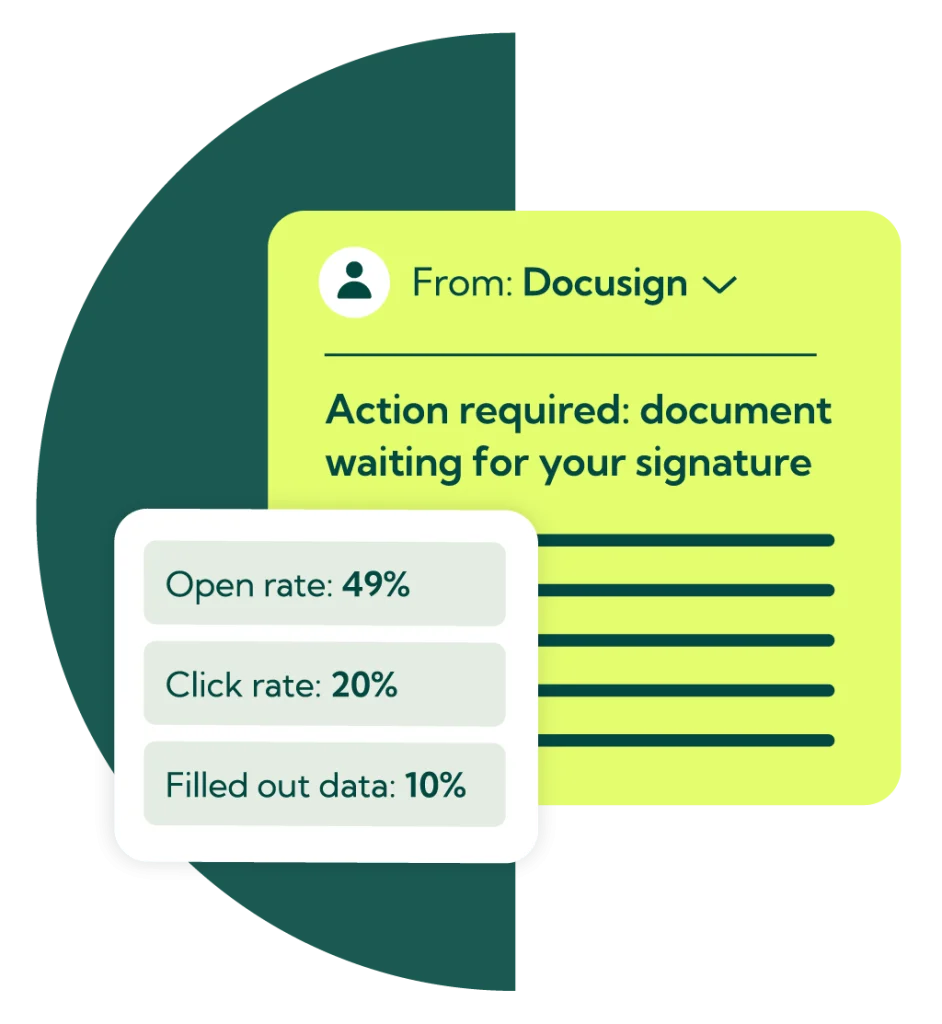
Den meisten Schulungen zur Sensibilisierung für Phishing mangelt es an einem Punkt: Sie finden woanders statt. Ein jährliches E-Learning-Modul zum Thema Phishing wird an einem Nachmittag absolviert und ist bereits vergessen, wenn die echte E-Mail eintrifft. Guardey verlegt den Unterricht direkt in den Posteingang.
Die Mitarbeiter erhalten Phishing-Simulationen, die wie die E-Mails aussehen, die sie täglich erhalten: eine gefälschte Rechnung, eine Passwortzurücksetzung, eine Nachricht vom „Geschäftsführer“, ein QR-Code auf einer Paketzustellbenachrichtigung. Nur das Ergebnis ist anders: Es entsteht kein Schaden, sondern es gibt direktes Feedback dazu, was sie hätten bemerken müssen.
Da Sie Kampagnen monatlich oder vierteljährlich durchführen und nach dem Zufallsprinzip festlegen können, wer wann welche Maßnahmen erhält, wird jeder Mitarbeiter regelmäßig getestet, neue Mitarbeiter werden bereits ab ihrer ersten Woche einbezogen, und Ihre Berichte zeigen einen Trend statt eines einzelnen Vorfalls.

Die Vorlagenbibliothek und die Sensibilisierungsmaßnahmen decken gemeinsam alle Formen von Phishing ab, die im Arbeitsalltag auftreten – nicht nur die klassischen E-Mails:
Fügen Sie eigene Szenarien mit individuellen Inhalten hinzu, damit die Schulung Ihren Richtlinien und den von Ihrem Team verwendeten Tools entspricht. In mehr als 10 Sprachen verfügbar.

Phishing ist die häufigste Angriffsform, aber nicht die einzige. Deshalb ist das Phishing-Sensibilisierungstraining bei Guardey Teil eines umfassenderenSicherheitsbewusstseinstrainings: kurze wöchentliche Herausforderungen mit einer Handlung, einer Rangliste und Serien, die alles abdecken – von sicheren Passwörtern und MFA bis hin zu Ransomware und der sicheren Nutzung von KI-Tools. Phishing taucht immer wieder als Thema auf, weil Angreifer immer wieder darauf zurückgreifen.
Jeder Phishing-Test und jede Challenge fließt in wöchentliche Berichte ein, die Sie für Ihre Compliance-Unterlagen exportieren können. Das sind die Nachweise, die nach ISO 27001, NIS2 und SOC 2 verlangt werden: nicht, dass Sie Schulungen angeboten haben, sondern dass die Mitarbeiter daran teilgenommen haben und dass die Klickrate gesunken ist, während die Melderate gestiegen ist.
„Nachdem wir viele Phishing-E-Mails erhalten hatten, beschlossen wir letztes Jahr, einen Phishing-Test durchzuführen, um die Cyber Awareness unserer Mitarbeiter zu testen. Bei diesem Test versendeten wir gefälschte E-Mails, um zu sehen, wie viele einen potenziell schädlichen Link anklicken würden. Das Ergebnis? 29,4 % taten dies, was höher war als erwartet. Nach nur wenigen Wochen der Nutzung von Guardey hatten sich die Ergebnisse um 84 % verbessert.“
In einer Phishing-Schulung, auch als „Phishing-Sensibilisierungsschulung“ bezeichnet, lernen Mitarbeiter, Phishing-Versuche zu erkennen und richtig darauf zu reagieren: nicht darauf klicken, keine Daten eingeben und die Nachricht melden. Bei Guardey besteht die Schulung aus drei Teilen: realistisch gestaltete gefälschte Phishing-E-Mails, eine kurze Erklärung in dem Moment, in dem jemand darauf klickt, sowie wöchentliche Aufgaben zur Sensibilisierung für Sicherheitsfragen, bei denen Phishing neben anderen Cyberrisiken immer wieder als Thema auftaucht.
Nein. Ein Phishing-Test zeigt zwar, wer klickt, wer einen Vorfall meldet und wer Daten eingibt, aber ein Test allein bringt niemandem etwas bei. Ein Phishing-Training umfasst alles, was diesen Test zu einem Lernerlebnis macht: das Feedback nach dem Klick, die Meldefunktion und die Aufgaben, die das Wissen zwischen den Tests aufrechterhalten. Guardey vereint beides auf einer Plattform.
Häufiger als einmal im Jahr. Ein einzelner Phishing-Test liefert lediglich eine Momentaufnahme, und das meiste, was man in einer einmaligen E-Learning-Schulung lernt, ist innerhalb weniger Wochen wieder vergessen. Die meisten Unternehmen erzielen die besten Ergebnisse mit einer monatlichen oder vierteljährlichen Testkampagne in Kombination mit einer kurzen Sensibilisierungsaufgabe pro Woche. Bei Guardey laufen beide automatisch ab, sobald sie einmal eingerichtet sind.
Nicht unter diesem Namen, aber in der Praxis ja. Beide erfordern Schulungen zur Sensibilisierung der Mitarbeiter für Sicherheitsfragen sowie den Nachweis, dass diese stattfinden, und da Phishing die häufigste Angriffsform ist, bildet es den Kern eines jeden derartigen Programms. NIS2 führt Cyberhygiene und Schulungen ausdrücklich als erforderliche Maßnahmen auf. Die Berichte von Guardey zeigen die Teilnahme und die Fortschritte jedes einzelnen Mitarbeiters – genau das, was ein Prüfer sehen möchte.
Nein. Mit der kostenlosen Guardey-Testversion können Sie die Schulungsmodule erkunden. Phishing-Tests sind Teil einer persönlichen Demo, in der wir Sie Schritt für Schritt durch eine Kampagne führen – von der Vorlage bis zum Bericht.




Eine gefälschte Rechnung, ein abgelaufenes Passwort oder eine E-Mail vom „Geschäftsführer“? In einer persönlichen Demo zeigen wir Ihnen, wie Sie das herausfinden können. Entdecken Sie in der Zwischenzeit kostenlos die wöchentlichen Herausforderungen.

