E-mail di phishing finte ma realistiche, una breve lezione nel momento stesso in cui si clicca e sfide settimanali di sensibilizzazione che mantengono vive le conoscenze. Non una presentazione, ma esercitazioni nella casella di posta, proprio dove avviene il phishing.
Oppure prova i moduli di formazione gratuitamente per 14 giorni


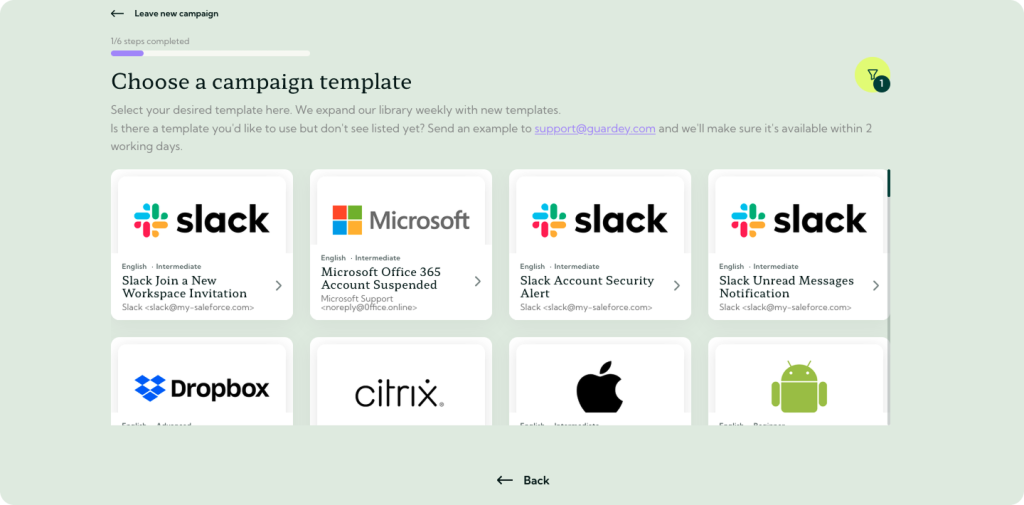
Scegli un modello dalla libreria che contiene oltre 100 simulazioni di phishing, seleziona i destinatari e premi "Invia". I dipendenti possono accedere tramite Microsoft Entra ID o un semplice elenco.
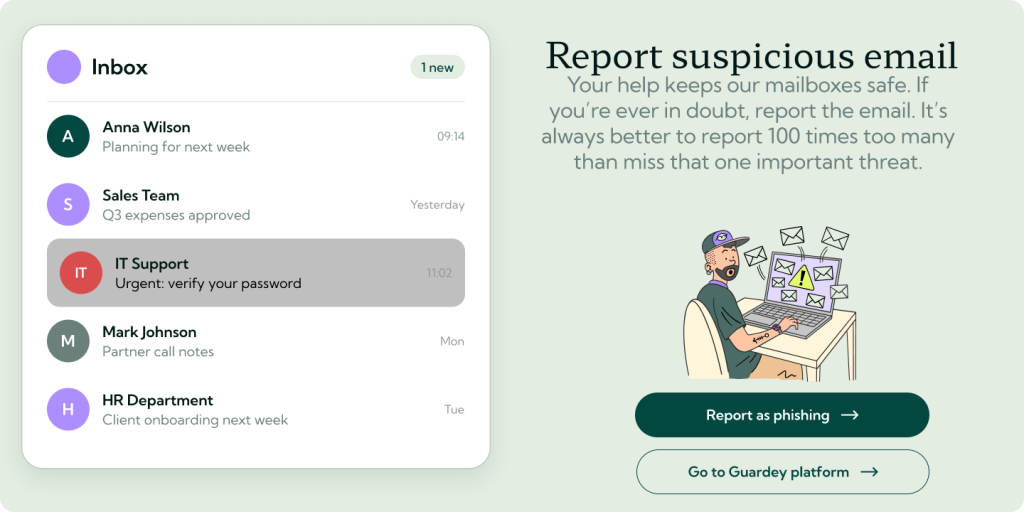
Chiunque clicchi viene reindirizzato a una breve e chiara spiegazione dei segnali che si è perso. Chiunque segnali l’e-mail tramite il pulsante in Outlook o Gmail guadagna punti. Ecco la lezione, proprio nel momento in cui viene assimilata.
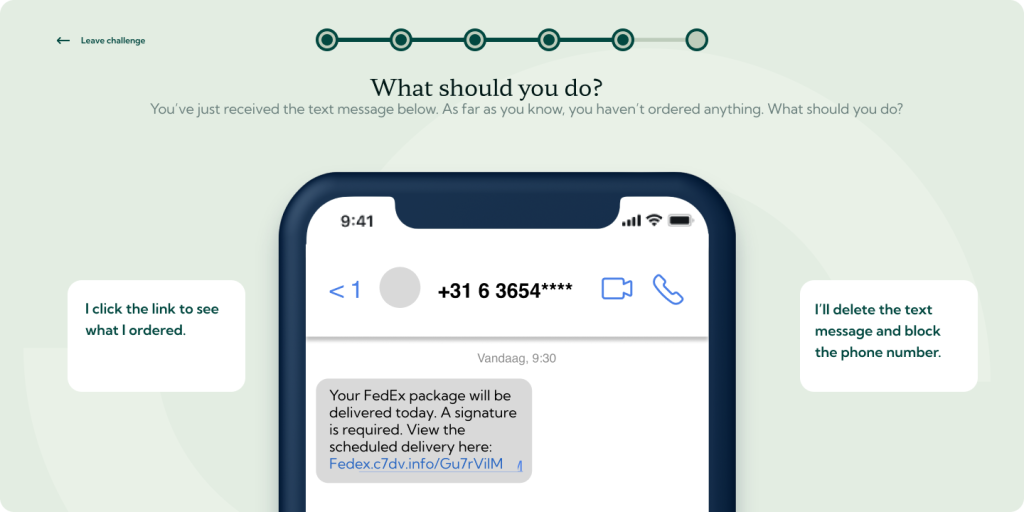
Tra una campagna e l’altra, ogni settimana viene proposta una sfida di 3 minuti sulla sensibilizzazione alla sicurezza: phishing, ma anche password, ingegneria sociale, lavoro da remoto in sicurezza e altro ancora. In questo modo le conoscenze acquisite non vanno perse prima del test successivo.
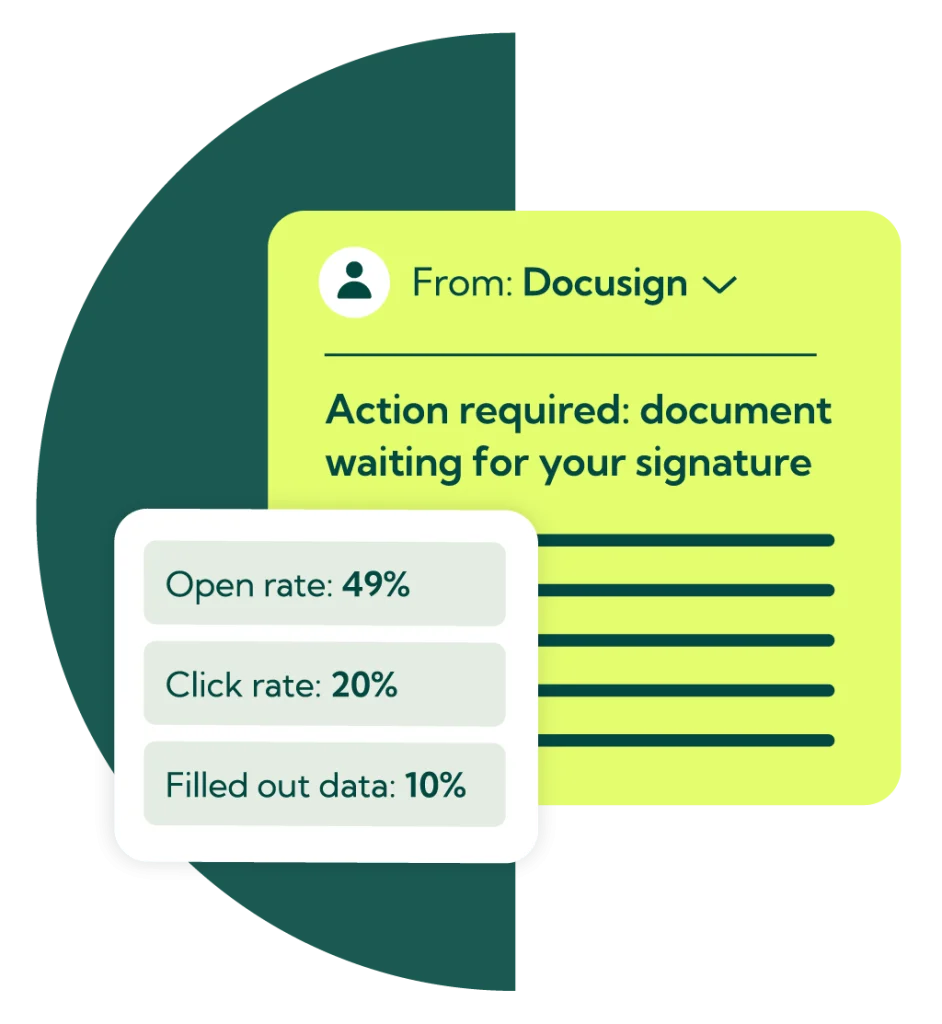
La maggior parte dei corsi di formazione sulla sensibilizzazione al phishing fallisce su un punto fondamentale: si svolge altrove. Un modulo di e-learning annuale sul phishing viene completato in un pomeriggio e dimenticato nel momento stesso in cui arriva la vera e-mail. Guardey sposta la lezione direttamente nella posta in arrivo.
Ai dipendenti vengono sottoposte simulazioni di phishing che assomigliano alle e-mail che ricevono ogni giorno: una fattura falsa, una richiesta di reimpostazione della password, un messaggio da parte dell’“amministratore delegato”, un codice QR su un avviso di consegna. L’unica differenza sta nel risultato: nessun danno, ma un feedback diretto su ciò che avrebbero dovuto notare.
Poiché è possibile condurre campagne su base mensile o trimestrale e assegnare in modo casuale a chi, cosa e quando, ogni collega viene sottoposto a test con regolarità, i nuovi assunti vengono inclusi fin dalla loro prima settimana e i vostri report mostrano un andamento anziché un singolo episodio.

La libreria di modelli e le sfide di sensibilizzazione coprono insieme tutte le forme di phishing che si presentano nel corso di una giornata lavorativa, non solo la classica e-mail:
Aggiungi i tuoi scenari con contenuti personalizzati, in modo che la formazione sia in linea con le tue politiche e con gli strumenti utilizzati dal tuo team. Disponibile in oltre 10 lingue.

Il phishing è l'attacco più comune, ma non è l'unico. Ecco perché la formazione sulla prevenzione del phishing in Guardey fa parte di unprogramma più ampiodi sensibilizzazione alla sicurezza: brevi sfide settimanali con una trama, una classifica e serie di risultati consecutivi, che coprono ogni aspetto, dalle password sicure e l'autenticazione a più fattori (MFA) al ransomware e all'uso sicuro degli strumenti di intelligenza artificiale. Il phishing continua a tornare come argomento, perché gli aggressori continuano a ricorrervi.
Ogni test di phishing e ogni sfida vengono riportati nei rapporti settimanali che è possibile esportare per il proprio dossier di conformità. Questa è la prova richiesta dalle norme ISO 27001, NIS2 e SOC 2: non il fatto di aver offerto una formazione, ma che le persone vi abbiano partecipato e che il tasso di clic sia diminuito mentre quello di segnalazione è aumentato.
"Dopo aver ricevuto molte e-mail di phishing , l'anno scorso abbiamo deciso di effettuare un test su phishing per verificare la consapevolezza informatica dei nostri dipendenti. Durante il test abbiamo inviato e-mail false per vedere quanti avrebbero cliccato su un link potenzialmente dannoso. Il risultato è stato il 29,4%, un numero superiore alle aspettative. Dopo aver utilizzato Guardey per poche settimane, i punteggi erano migliorati dell'84%".
La formazione sul phishing, detta anche formazione di sensibilizzazione al phishing, insegna ai dipendenti a riconoscere i tentativi di phishing e a reagire nel modo corretto: non cliccare, non inserire dati e segnalare il messaggio. In Guardey si articola in tre parti: e-mail di phishing finte ma realistiche, una breve spiegazione nel momento in cui si clicca e sfide settimanali di sensibilizzazione alla sicurezza in cui il phishing ricompare come argomento insieme ad altri rischi informatici.
No. Un test di phishing mostra chi clicca, chi segnala e chi inserisce dati, ma un test da solo non insegna nulla a nessuno. La formazione sul phishing è tutto ciò che trasforma quel test in un’esperienza di apprendimento: il feedback dopo il clic, il pulsante di segnalazione e le sfide che mantengono vive le conoscenze tra un test e l’altro. Guardey gestisce entrambe le cose su un’unica piattaforma.
Più di una volta all’anno. Un singolo test di phishing fornisce solo un’istantanea della situazione, mentre la maggior parte dei contenuti di una sessione di e-learning una tantum viene dimenticata nel giro di poche settimane. La maggior parte delle organizzazioni ottiene i migliori risultati da una campagna di test mensile o trimestrale, abbinata a una breve attività di sensibilizzazione settimanale. In Guardey entrambe le attività vengono eseguite automaticamente una volta configurate.
Non con quel nome, ma in pratica sì. Entrambi richiedono una formazione sulla sicurezza informatica per i dipendenti e la prova che tale formazione venga effettivamente svolta; il phishing è l’attacco più comune, quindi costituisce il fulcro di qualsiasi programma di questo tipo. La direttiva NIS2 indica esplicitamente la “cyberigiene” e la formazione come misure obbligatorie. I report di Guardey mostrano la partecipazione e i progressi di ciascun dipendente, che è esattamente ciò che un revisore chiede di vedere.
No. La versione di prova gratuita di Guardey ti permette di esplorare i moduli di formazione. I test di phishing fanno parte di una demo personale, in cui ti guidiamo passo dopo passo attraverso una campagna, dal modello al report.




Una fattura falsa, una password scaduta o un’e-mail dal “CEO”? In una demo personalizzata ti mostriamo come scoprirlo. Nel frattempo, prova gratuitamente le sfide settimanali.

