Des e-mails de hameçonnage très réalistes, une brève leçon dès qu’on clique, et des défis hebdomadaires de sensibilisation qui permettent de rafraîchir ses connaissances. Pas de présentation PowerPoint, mais des exercices pratiques dans la boîte de réception, là où le hameçonnage se produit réellement.
Ou découvrez gratuitement les modules de formation pendant 14 jours


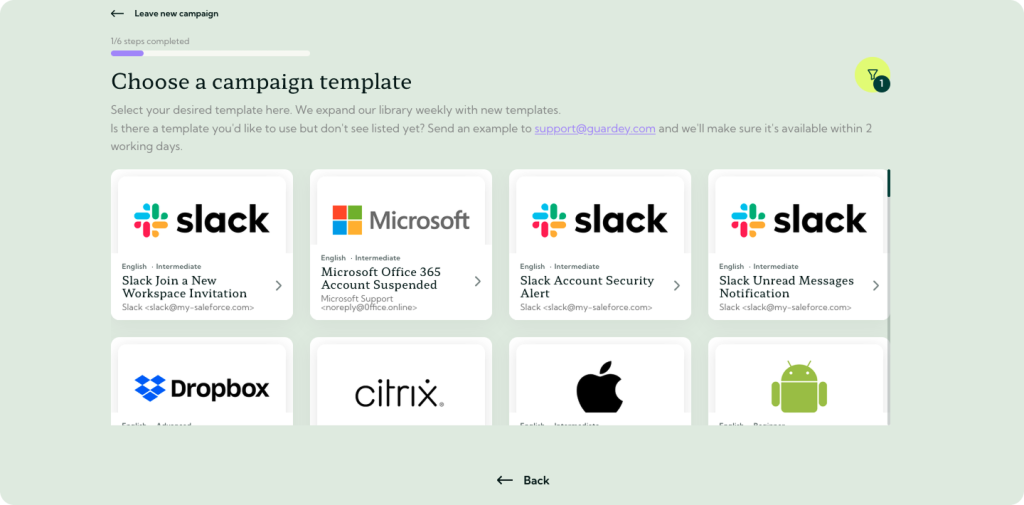
Choisissez un modèle parmi la bibliothèque comprenant plus de 100 simulations d'hameçonnage, sélectionnez les destinataires, puis cliquez sur « Envoyer ». Les employés sont identifiés via Microsoft Entra ID ou à partir d'une simple liste.
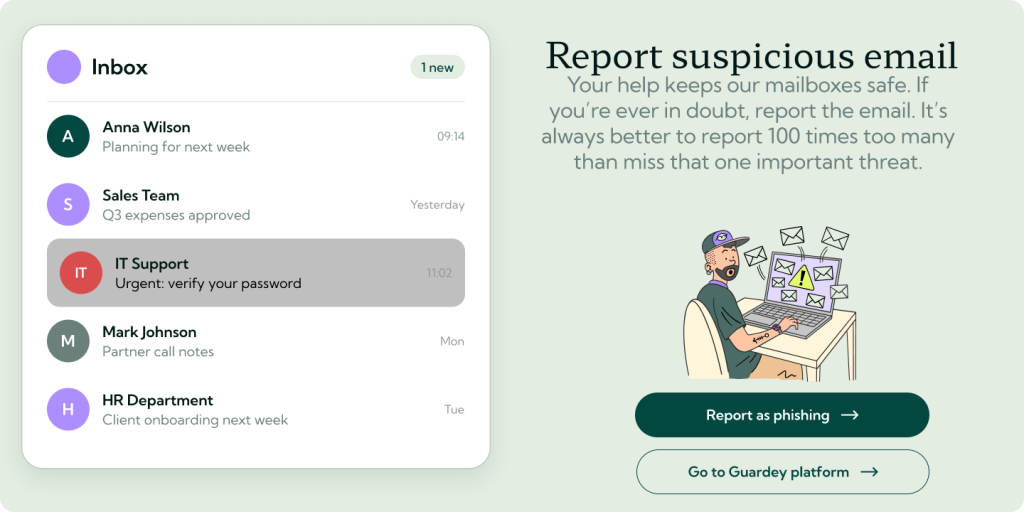
Quiconque clique sur ce lien accède à une brève explication, rédigée dans un ton convivial, des notifications qu'il a manquées. Quiconque signale l'e-mail à l'aide du bouton prévu à cet effet dans Outlook ou Gmail gagne des points. C'est ça, la leçon : elle s'ancrera dans les esprits.
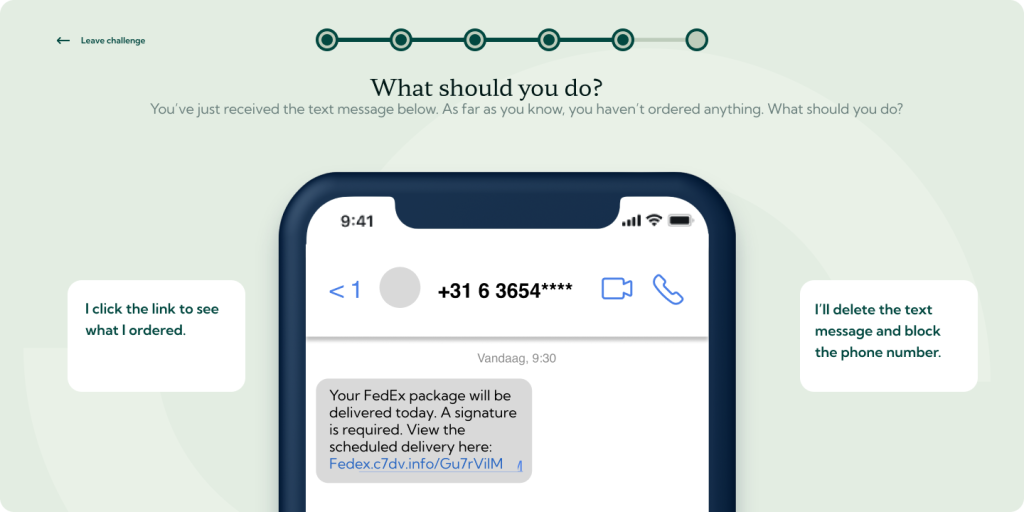
Entre deux campagnes, un quiz de 3 minutes sur la sensibilisation à la sécurité est proposé chaque semaine : hameçonnage, mais aussi mots de passe, ingénierie sociale, télétravail sécurisé, etc. Ainsi, les connaissances acquises ne s’estompent pas avant le prochain test.
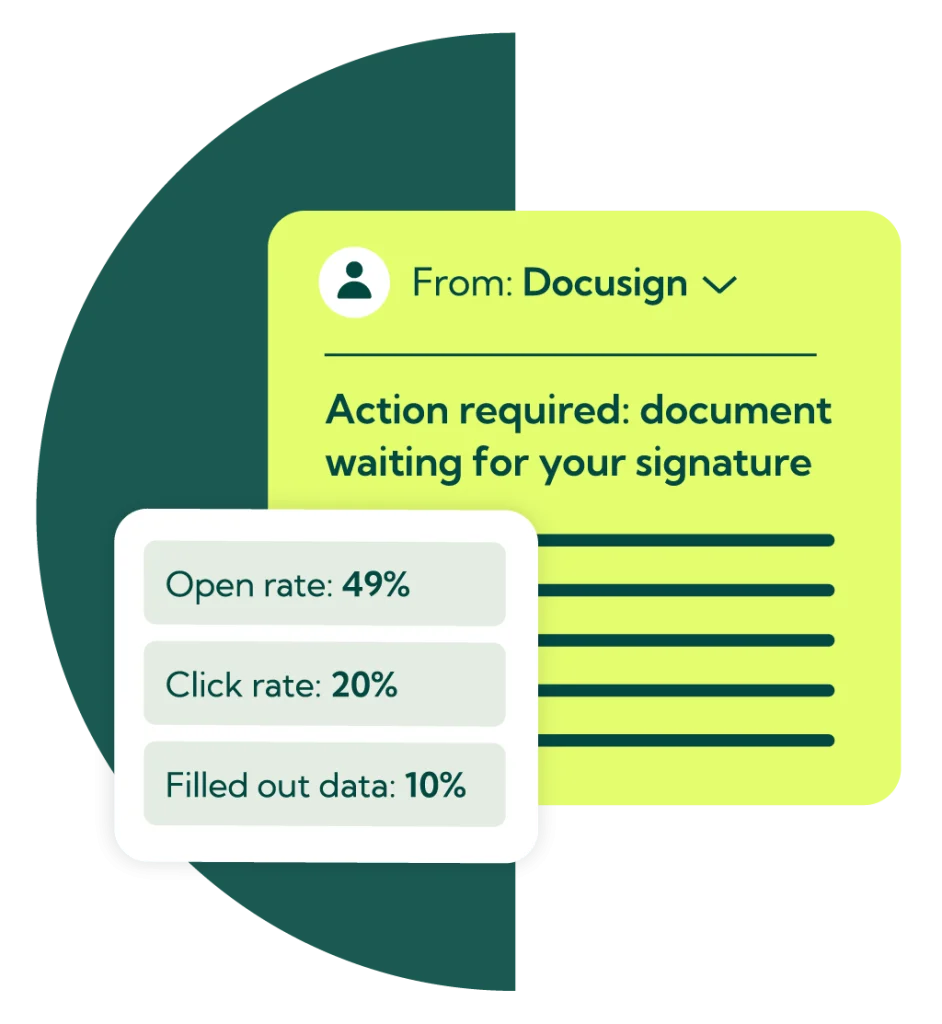
La plupart des formations de sensibilisation au hameçonnage échouent sur un point : elles se déroulent ailleurs. Un module annuel d'apprentissage en ligne sur le hameçonnage se termine en un après-midi et est déjà oublié au moment où le véritable e-mail arrive. Guardey transpose la leçon directement dans la boîte de réception.
Les collaborateurs sont soumis à des simulations d’hameçonnage qui ressemblent aux e-mails qu’ils reçoivent quotidiennement : une fausse facture, une réinitialisation de mot de passe, un message du « PDG », un code QR figurant sur un avis de livraison. Seule la suite des événements diffère : aucun préjudice n’en résulte, mais les collaborateurs reçoivent un retour direct sur ce qu’ils auraient dû remarquer.
Comme vous pouvez mener des campagnes tous les mois ou tous les trimestres, et déterminer de manière aléatoire qui reçoit quoi et quand, chaque collaborateur est testé régulièrement, les nouveaux employés sont intégrés dès leur première semaine, et vos rapports reflètent une tendance plutôt qu'un incident isolé.

La bibliothèque de modèles et les exercices de sensibilisation couvrent ensemble toutes les formes que peut prendre le hameçonnage au quotidien, et pas seulement les e-mails classiques :
Ajoutez vos propres scénarios avec du contenu personnalisé, afin que la formation soit en adéquation avec vos politiques et les outils utilisés par votre équipe. Disponible dans plus de 10 langues.

Le phishing est le type d'attaque le plus courant, mais ce n'est pas le seul. C'est pourquoi la formation de sensibilisation au phishing proposée par Guardey s'inscrit dans le cadre d'un programme plus largede sensibilisation à la sécurité: de courts défis hebdomadaires accompagnés d'un scénario, d'un classement et de séries de succès, couvrant tous les aspects, des mots de passe forts et de l'authentification multifactorielle (MFA) aux ransomwares, en passant par l'utilisation sécurisée des outils d'IA. Le phishing revient sans cesse sur le devant de la scène, car les attaquants ne cessent de l'utiliser.
Chaque test de phishing et chaque simulation sont consignés dans des rapports hebdomadaires que vous pouvez exporter pour votre dossier de conformité. Ce sont là les preuves exigées par les normes ISO 27001, NIS2 et SOC 2 : non pas que vous ayez dispensé une formation, mais que les collaborateurs y aient participé, et que le taux de clics ait baissé tandis que le taux de signalement ait augmenté.
« Après avoir reçu de nombreux e-mails de phishing, nous avons décidé de faire un test de phishing l'année dernière pour évaluer la cyber-sensibilisation de nos employés. Au cours de ce test, nous avons envoyé de faux e-mails pour voir combien cliqueraient sur un lien potentiellement dangereux. Le résultat ? 29,4 % l'ont fait, ce qui était plus élevé que prévu. Après seulement quelques semaines d'utilisation de Guardey, les scores s'étaient améliorés de 84 %. »
La formation au hameçonnage, également appelée « formation de sensibilisation au hameçonnage », apprend aux employés à reconnaître les tentatives de hameçonnage et à réagir de manière appropriée : ne pas cliquer, ne pas saisir de données et signaler le message. Dans Guardey, elle se compose de trois volets : des faux e-mails de hameçonnage réalistes, une brève explication au moment où l'utilisateur clique, et des défis hebdomadaires de sensibilisation à la sécurité dans lesquels le hameçonnage revient régulièrement comme thème, aux côtés d'autres cyber-risques.
Non. Un test de phishing permet de savoir qui clique, qui signale et qui saisit des données, mais un test à lui seul n’apprend rien à personne. La formation au phishing, c’est tout ce qui transforme ce test en apprentissage : le retour d’information après le clic, le bouton de signalement et les défis qui permettent de maintenir les connaissances acquises entre deux tests. Guardey regroupe ces deux aspects sur une seule et même plateforme.
Plus d’une fois par an. Un simple test de phishing ne vous donne qu’un aperçu ponctuel, et la majeure partie d’une session ponctuelle de formation en ligne est oubliée en quelques semaines. La plupart des organisations obtiennent les meilleurs résultats en menant une campagne de tests tous les mois ou tous les trimestres, associée à un petit exercice de sensibilisation hebdomadaire. Dans Guardey, ces deux actions se déroulent automatiquement une fois qu’elles ont été configurées.
Pas sous ce nom-là, mais dans la pratique, oui. Les deux exigent une formation à la sensibilisation à la sécurité pour les employés ainsi que la preuve que celle-ci a bien eu lieu ; le phishing étant l’attaque la plus courante, il constitue le cœur de tout programme de ce type. La directive NIS2 mentionne explicitement la cyber-hygiène et la formation parmi les mesures obligatoires. Les rapports de Guardey présentent le taux de participation et les progrès réalisés par employé, ce qui correspond exactement à ce qu’un auditeur demande à voir.
Non. La version d'essai gratuite de Guardey vous permet de découvrir les modules de formation. Les tests de hameçonnage font partie d'une démonstration personnalisée, au cours de laquelle nous vous guidons tout au long d'une campagne, de la création du modèle jusqu'au rapport final.




Une fausse facture, un mot de passe périmé ou un e-mail prétendument envoyé par « le PDG » ? Lors d'une démonstration personnalisée, nous vous montrons comment le vérifier. En attendant, découvrez gratuitement nos défis hebdomadaires.

