Cyberbezpieczeństwo można opisać jako "wszystkie środki podejmowane w celu zapobiegania szkodom spowodowanym nieprawidłowym działaniem, awarią lub niewłaściwym wykorzystaniem systemów informatycznych lub komputerów". Jest to odpowiedź udzielona przez NCSC (National Cyber Security Center) na pytanie: "Czym jest cyberbezpieczeństwo?".
W dzisiejszych czasach coraz częściej słyszy się o tym, że firmy padają ofiarą ataku ransomware, w wyniku którego nie mają już dostępu do swoich systemów komputerowych lub w wyniku którego narażone są dane klientów.
Dlatego też każda firma musi zwracać wystarczającą uwagę na bezpieczeństwo cyfrowe. Jest to ważne nie tylko dla ochrony sieci firmy, ale także dla danych klientów przechowywanych w tych sieciach.
Ale w jaki sposób jako organizacja zapewniasz sobie odpowiednią wiedzę i zasoby, które są ważne dla zabezpieczenia Twojej firmy? Jak upewnić się, że cyberbezpieczeństwo jest zgodne z celami biznesowymi? I co musisz zrobić, aby ograniczyć cyberzagrożenia do minimum? Dowiesz się wszystkiego na ten temat, ale najpierw podstawy.

Na pierwszy rzut oka cyberzagrożenie nie wygląda na niebezpieczną sytuację. Niestety, często tak właśnie jest. Chodzi o to, że hakerzy próbują uzyskać dostęp do sieci firmy (lub osoby fizycznej), próbując uzyskać dostęp do poufnych danych.
Możemy krótko opisać cel cyberprzestępców, a mianowicie: pieniądze. Aby osiągnąć ten cel, hakerzy blokują Twoje dane. Czy chcesz odblokować te dane? Istnieje duża szansa, że haker zażąda w zamian dużej kwoty pieniędzy.
Przestępcy wykorzystują różne metody, aby uzyskać dostęp do Twoich danych. Na przykład szukają luk w oprogramowaniu lub wysyłają wiadomość e-mail zawierającą link, który początkowo wydaje się nieszkodliwy. Często wskazuje on, że wygrałeś nagrodę lub musisz wykonać kilka kroków, aby Twoje dane były bezpieczne. ale nic nie jest takie, jak się wydaje. Link zawiera wirusa, który aktywuje się, gdy go klikniesz. Po inwazji wirus może uszkodzić pliki, a nawet całą sieć.
Może wydaje ci się, że twoja organizacja jest za mała, żeby kogoś zainteresować, albo za dobrze zabezpieczona, żeby być narażona na ryzyko. Cyberprzestępcy nie widzą tego w ten sposób. Małe organizacje to łatwy punkt wejścia, większe – większa zdobycz, a sztuczna inteligencja pozwala atakującym atakować obie grupy na dużą skalę.

64% wszystkich cyberprzestępstw ma miejsce w MŚP
95% wszystkich włamań i naruszeń danych jest wynikiem błędu ludzkiego.

Incydent cybernetyczny kosztuje firmę z sektora MŚP średnio 50 000 euro.
Każda organizacja potrzebuje dobrego zabezpieczenia cybernetycznego. Chroni ono przed przestępcami, którzy chcą uzyskać dostęp do poufnych informacji lub przejąć kontrolę nad twoimi sieciami.


Ale bez względu na to, jak dobrze wszystko chronisz, nigdy nie jesteś chroniony w 100%. Często jest to osoba, która przypadkowo pobiera złośliwe oprogramowanie lub ma łatwe i niebezpieczne hasło. Dlatego ważne jest, aby przeszkolić swoich pracowników w zakresie cyberbezpieczeństwa.
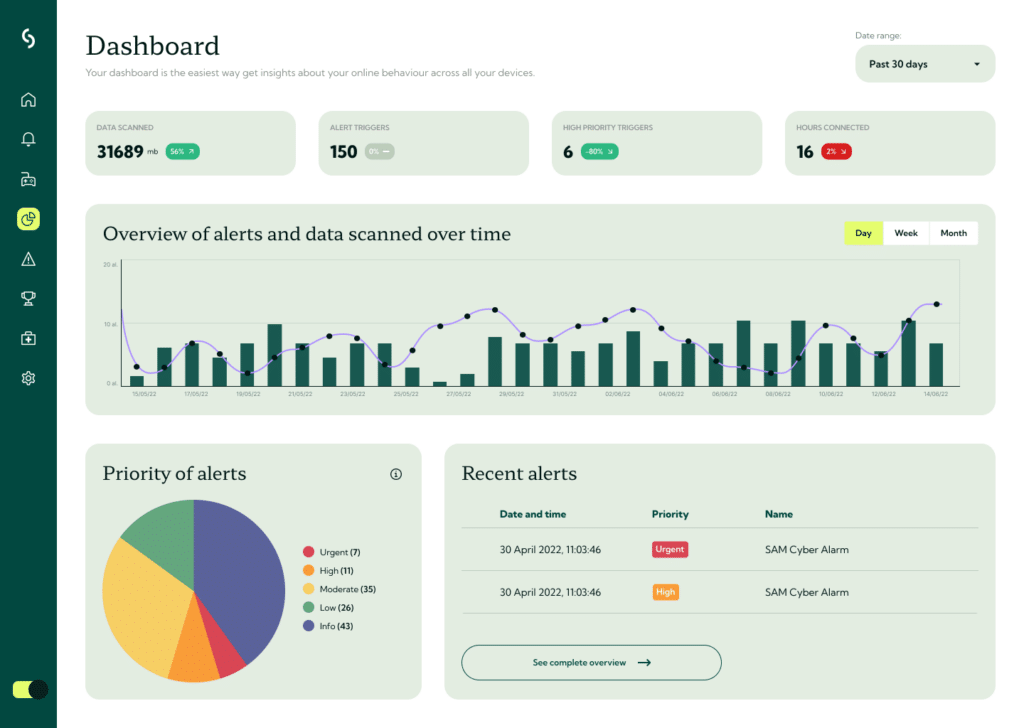
Zapory sieciowe, programy antywirusowe i filtry blokują wiele zagrożeń, ale nie wszystkie. Większość udanych ataków wciąż zaczyna się od tego, że ktoś coś kliknie, otworzy lub zatwierdzi, a sztuczna inteligencja z miesiąca na miesiąc sprawia, że te ataki są coraz bardziej przekonujące. Dlatego szkolenia z zakresu świadomości bezpieczeństwa powinny być częścią każdego podejścia do cyberbezpieczeństwa. Guardey szkoli pracowników za pomocą krótkich, opartych na mechanizmach gier wyzwań i sprawdza ich wiedzę w realistycznych symulacjach phishingu, dzięki czemu wiesz, na co trzeba zwrócić szczególną uwagę.

Phishing to wciąż najczęstszy sposób ataku. Symulacja phishingu polega na wysłaniu do twoich pracowników realistycznego, ale nieszkodliwego e-maila phishingowego, a następnie sprawdzeniu, kto w niego kliknie, a kto to zgłosi. Dzięki temu dowiesz się, gdzie tkwią zagrożenia, a kolejne symulacje pokażą, czy twój zespół coraz lepiej radzi sobie z wykrywaniem ataków.

Każdej organizacji zalecamy stworzenie polityki cyberbezpieczeństwa. Polityka cyberbezpieczeństwa to pisemny dokument zawierający wytyczne behawioralne i techniczne dla wszystkich pracowników w celu zapewnienia maksymalnej ochrony przed incydentami cyberbezpieczeństwa i atakami ransomware. Polityka zawiera informacje na temat zasad bezpieczeństwa, procedur, zabezpieczeń technologicznych i operacyjnych środków zaradczych Twojej firmy lub organizacji w przypadku incydentu cyberbezpieczeństwa.
Ponieważ nawet jeśli robisz wszystko dobrze, zawsze istnieje ryzyko cyberataku lub wycieku danych. Dlatego ważne jest, abyś Ty i Twój zespół wiedzieli, co robić w przypadku zagrożenia cybernetycznego.
Guardey zapewnia przystępne cenowo i przyjazne dla użytkownika cyberbezpieczeństwo bez konieczności stosowania skomplikowanych i kosztownych programów.
Zobacz nasze ceny