La ciberseguridad puede describirse como "el conjunto de medidas adoptadas para prevenir los daños debidos a un mal funcionamiento, un fallo o un uso indebido de los sistemas de información o los ordenadores". Esta es la respuesta que el NCSC (National Cyber Security Center) ha dado a la pregunta: "¿Qué es la ciberseguridad?".
Cada vez es más frecuente en las noticias: las empresas son víctimas de un ataque de ransomware, a consecuencia del cual dejan de tener acceso a sus sistemas informáticos o quedan expuestos los datos de sus clientes.
Por lo tanto, es necesario que todas las empresas presten suficiente atención a la seguridad digital. Esto es importante no solo para proteger las redes de la empresa, sino también los datos de los clientes almacenados en dichas redes.
Pero, como organización, ¿cómo puede asegurarse de que dispone de los conocimientos y recursos necesarios para proteger su empresa? ¿Cómo se asegura de que la ciberseguridad está en consonancia con los objetivos empresariales? ¿Y qué debe hacer para reducir al mínimo las ciberamenazas? Le explicaremos todo esto, pero primero lo básico.

A primera vista, una ciberamenaza no parece una situación peligrosa. Por desgracia, a menudo es así. Se trata de piratas informáticos que intentan acceder a las redes de una empresa (o de un particular), tratando de llegar a datos confidenciales.
Podemos describir brevemente el objetivo de los ciberdelincuentes, a saber: el dinero. Para lograr este objetivo, los hackers bloquean sus datos. ¿Quiere desbloquear estos datos? Es muy probable que el hacker le pida una gran cantidad de dinero a cambio.
Los delincuentes utilizan varios métodos para acceder a sus datos. Por ejemplo, buscan vulnerabilidades en el software o envían un correo electrónico con un enlace que, en principio, parece inofensivo. A menudo se indica que ha ganado un premio o que debe seguir unos pasos para mantener sus datos a salvo, pero nada es lo que parece. El enlace contiene un virus que se activa al hacer clic en él. Una vez invadido, el virus puede dañar archivos e incluso toda la red.
Quizá pienses que tu organización es demasiado pequeña para resultar interesante, o que está demasiado bien protegida como para correr peligro. Los ciberdelincuentes no lo ven así. Las organizaciones pequeñas son una vía de acceso fácil, las más grandes suponen un botín mayor, y la inteligencia artificial permite a los atacantes dirigirse a ambas a gran escala.

El 64% de la ciberdelincuencia se produce en las PYME
El 95% de los hackeos y filtraciones de datos se deben a errores humanos

Un incidente cibernético cuesta a una PYME una media de 50.000 euros.
Toda organización necesita una buena ciberseguridad. Esta protege frente a los delincuentes que pretenden acceder a información confidencial o hacerse con el control de tus redes.


Pero por muy bien que se proteja todo, nunca se está protegido al 100%. A menudo es una persona la que descarga accidentalmente malware o tiene una contraseña fácil e insegura. Por eso es esencial formar a tu gente para que sea consciente de la ciberseguridad.
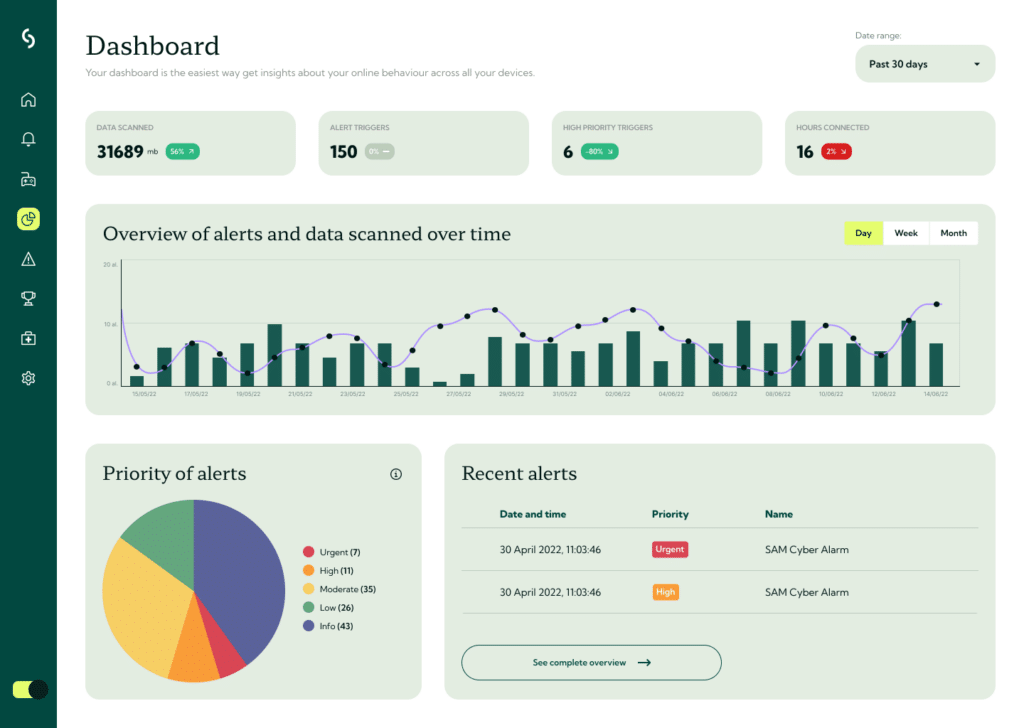
Los cortafuegos, los antivirus y los filtros bloquean muchas amenazas, pero no todas. La mayoría de los ataques que tienen éxito siguen partiendo de una persona que hace clic, abre o aprueba algo, y la inteligencia artificial hace que esos ataques sean cada mes más convincentes. Por eso, la formación en concienciación sobre seguridad debe formar parte de cualquier estrategia de ciberseguridad. Guardey forma a los empleados mediante retos breves y gamificados, y los pone a prueba con simulaciones realistas de phishing, para que sepas en qué aspectos hay que prestar más atención.

El phishing sigue siendo la vía de acceso más habitual. Una simulación de phishing consiste en enviar a tus empleados un correo electrónico de phishing realista, pero inofensivo, y analizar quién hace clic en él y quién lo denuncia. Esto te permite identificar dónde se encuentran los riesgos, y las simulaciones repetidas revelan si tu equipo mejora a la hora de detectar ataques.

Aconsejamos a todas las organizaciones que creen una política de ciberseguridad. Una política de ciberseguridad es un documento escrito que contiene directrices técnicas y de comportamiento para todos los empleados con el fin de garantizar la máxima protección frente a incidentes de ciberseguridad y ataques de ransomware. La política contiene información sobre las políticas de seguridad, los procedimientos, las salvaguardas tecnológicas y las contramedidas operativas de su empresa u organización en caso de incidente de ciberseguridad.
Porque incluso cuando se hace todo bien, siempre existe la posibilidad de que se produzca un ciberataque o una fuga de datos. Por eso es vital que tú, y tu equipo, sepáis también qué hacer cuando hay una ciberamenaza.
Guardey proporciona ciberseguridad asequible y fácil de usar sin necesidad de programas complejos y costosos.
Consulte nuestros precios