La sicurezza informatica può essere descritta come "tutte le misure adottate per prevenire danni dovuti a malfunzionamenti, guasti o usi impropri di sistemi informativi o computer". Questa è la risposta che il NCSC (National Cyber Security Center) ha dato alla domanda: "Che cos'è la sicurezza informatica?".
È sempre più spesso nelle notizie di questi giorni: le aziende sono vittime di un attacco ransomware, a causa del quale non hanno più accesso ai loro sistemi informatici o a causa del quale i dati dei clienti sono esposti.
Pertanto, è necessario che ogni azienda presti sufficiente attenzione alla sicurezza digitale. Questo è importante non solo per proteggere le reti aziendali, ma anche per i dati dei clienti memorizzati in queste reti.
Ma come fate voi, come organizzazione, ad assicurarvi di avere le conoscenze e le risorse giuste, importanti per la sicurezza della vostra azienda? Come fate a garantire che la sicurezza informatica sia in linea con gli obiettivi aziendali? E cosa dovete fare per ridurre al minimo le minacce informatiche? Vi spiegheremo tutto questo, ma prima le basi.

A prima vista, una minaccia informatica non sembra una situazione pericolosa. Purtroppo, spesso è così. Si tratta di hacker che cercano di accedere alle reti di un'azienda (o di un individuo) per ottenere dati riservati.
Possiamo descrivere brevemente l'obiettivo dei criminali informatici: il denaro. Per raggiungere questo obiettivo, gli hacker bloccano i vostri dati. Volete sbloccare questi dati? È molto probabile che l'hacker chieda in cambio una grossa somma di denaro.
I criminali utilizzano vari metodi per accedere ai vostri dati. Ad esempio, cercano vulnerabilità nel software o inviano un'e-mail contenente un link che all'inizio sembra innocuo. Spesso viene indicato che avete vinto un premio o che dovete seguire alcuni passaggi per mantenere i vostri dati al sicuro, ma nulla è come sembra. Il link contiene un virus che si attiva quando si fa clic su di esso. Una volta invaso, il virus può danneggiare i file e persino l'intera rete.
Forse pensi che la tua organizzazione sia troppo piccola per destare interesse, o troppo ben protetta per essere a rischio. I criminali informatici non la vedono così. Le organizzazioni di piccole dimensioni rappresentano un facile punto di accesso, quelle più grandi un obiettivo più allettante, e l’intelligenza artificiale consente agli aggressori di prendere di mira entrambe su larga scala.

Il 64% di tutti i crimini informatici riguarda le PMI
Il 95% di tutti gli hack e le violazioni di dati sono il risultato di un errore umano

Un incidente informatico costa in media 50.000 euro a una PMI.
Ogni organizzazione ha bisogno di un’efficace sicurezza informatica. Questa protegge dai criminali che intendono accedere a informazioni sensibili o assumere il controllo delle reti.


Ma per quanto si possa proteggere tutto, non si è mai protetti al 100%. Spesso è un individuo a scaricare accidentalmente un malware o ad avere una password facile e non sicura. Per questo è fondamentale formare il personale alla consapevolezza della sicurezza informatica.
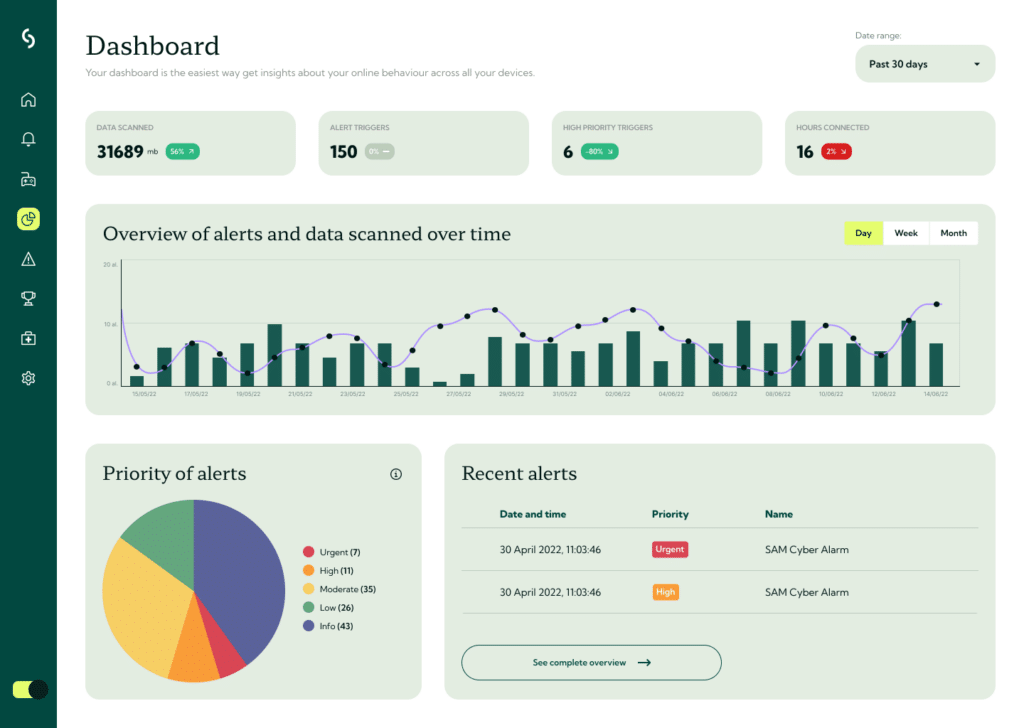
I firewall, gli antivirus e i filtri bloccano molte minacce, ma non tutte. La maggior parte degli attacchi che vanno a segno ha comunque origine da una persona che clicca, apre o approva qualcosa, e l’intelligenza artificiale rende questi attacchi sempre più convincenti di mese in mese. Ecco perché la formazione sulla consapevolezza della sicurezza deve essere parte integrante di ogni approccio alla sicurezza informatica. Guardey forma i dipendenti attraverso brevi sfide ludiche e li mette alla prova con simulazioni realistiche di phishing, in modo da individuare le aree che richiedono maggiore attenzione.

Il phishing rimane ancora il metodo di attacco più diffuso. Una simulazione di phishing consiste nell’inviare ai vostri dipendenti un’e-mail di phishing realistica ma innocua, per verificare chi clicca sul link e chi invece la segnala. In questo modo potrete individuare dove si trovano i rischi, mentre simulazioni ripetute vi permetteranno di verificare se il vostro team sta migliorando nella capacità di individuare gli attacchi.

Consigliamo a ogni organizzazione di creare una politica di cybersecurity. Una policy di cybersecurity è un documento scritto che contiene linee guida comportamentali e tecniche per tutti i dipendenti, al fine di garantire la massima protezione da incidenti di cybersecurity e attacchi ransomware. La policy contiene informazioni sulle politiche di sicurezza della vostra azienda o di un'organizzazione, sulle procedure, sulle salvaguardie tecnologiche e sulle contromisure operative in caso di incidente di cybersecurity.
Perché anche quando si fa tutto bene, c'è sempre la possibilità di un attacco informatico o di una fuga di dati. Per questo è fondamentale che anche voi e il vostro team sappiate cosa fare in caso di minaccia informatica.
Guardey offre una sicurezza informatica accessibile e facile da usare, senza la necessità di programmi complessi e costosi.
Vedi i nostri prezzi