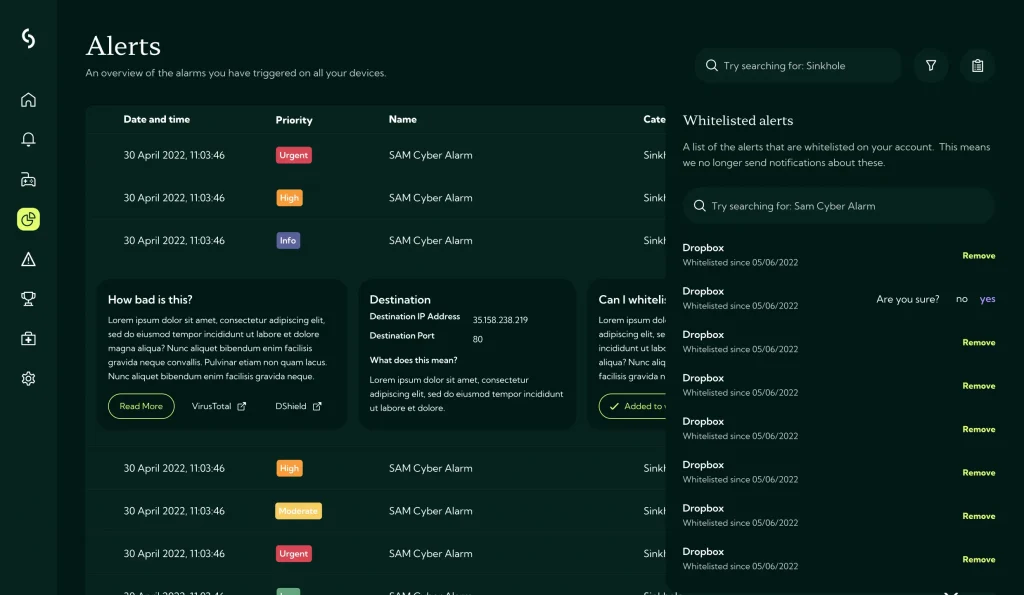
La cybersécurité peut être décrite comme l'ensemble des mesures prises pour prévenir les dommages dus à un dysfonctionnement, une défaillance ou une mauvaise utilisation des systèmes d'information ou des ordinateurs. C'est la réponse que le NCSC (National Cyber Security Center) a donnée à la question : « Qu'est-ce que la cybersécurité ? »
On en parle de plus en plus ces jours-ci : des entreprises sont victimes d'une attaque par ransomware, ce qui les prive d'accès à leurs systèmes informatiques ou expose les données de leurs clients.
Par conséquent, il est nécessaire pour chaque entreprise qu'une attention suffisante soit accordée à la sécurité numérique. Ceci est important non seulement pour protéger les réseaux de l'entreprise, mais aussi pour les données clients stockées dans ces réseaux.
Mais comment, en tant qu'organisation, vous assurez-vous de disposer des connaissances et des ressources adéquates, essentielles pour sécuriser votre entreprise ? Comment vous assurez-vous que la cybersécurité est alignée sur les objectifs commerciaux ? Et que devez-vous faire pour maintenir les cybermenaces à un niveau minimal ? Nous vous apprendrons tout cela, mais d'abord les bases.

À première vue, une cybermenace ne semble pas être une situation dangereuse. Malheureusement, c'est souvent le cas. Il s'agit de hackers qui tentent d'accéder aux réseaux d'une entreprise (ou d'un particulier) pour obtenir des données confidentielles.
Nous pouvons décrire brièvement l'objectif des cybercriminels, à savoir : l'argent. Pour atteindre cet objectif, les hackers verrouillent vos données. Voulez-vous déverrouiller ces données ? Il y a de fortes chances que le hacker demande une somme d'argent importante en retour.
Les cybercriminels utilisent diverses méthodes pour accéder à vos données. Par exemple, ils rechercheront des vulnérabilités dans les logiciels ou enverront un e-mail contenant un lien qui, à première vue, semble inoffensif. Il est souvent indiqué que vous avez gagné un prix ou que vous devez suivre quelques étapes pour sécuriser vos données, mais rien n'est ce qu'il semble être. Le lien contient un virus qui s'active lorsque vous cliquez dessus. Une fois introduit, le virus peut endommager des fichiers et même l'ensemble du réseau.
Vous pensez peut-être que votre entreprise est trop petite pour présenter un intérêt, ou trop bien protégée pour être exposée à des risques. Les cybercriminels ne voient pas les choses ainsi. Les petites entreprises constituent une porte d’entrée facile, tandis que les plus grandes représentent un enjeu plus important ; et l’intelligence artificielle permet aux attaquants de cibler les unes comme les autres à grande échelle.

64 % de la cybercriminalité concerne les PME
95 % des piratages et des violations de données sont le résultat d'une erreur humaine

Un cyberincident coûte en moyenne 50 000 € à une PME.
Toute entreprise a besoin d'une cybersécurité efficace. Celle-ci offre une protection contre les cybercriminels qui cherchent à accéder à des informations sensibles ou à prendre le contrôle de vos réseaux.


Mais peu importe la qualité de votre protection, vous n'êtes jamais protégé à 100 %. C'est souvent un individu qui télécharge accidentellement un logiciel malveillant ou utilise un mot de passe facile et non sécurisé. Il est donc essentiel de former votre personnel à la cybersécurité.
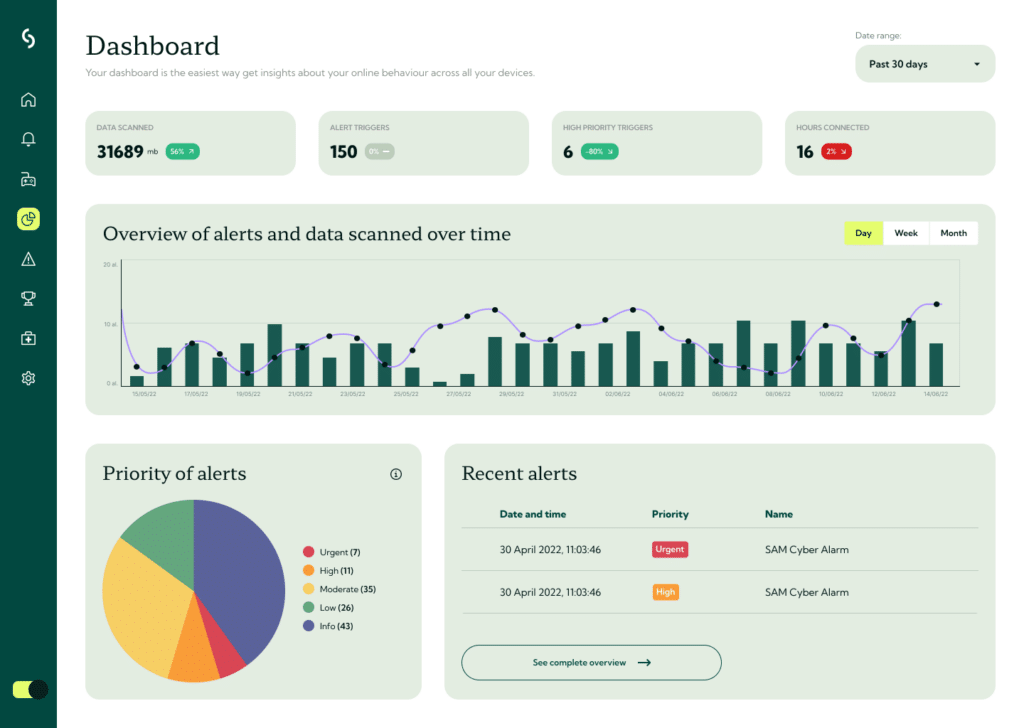
Les pare-feu, les antivirus et les filtres bloquent une grande partie des menaces, mais pas toutes. La plupart des attaques qui aboutissent commencent toujours par une personne qui clique, ouvre ou valide quelque chose, et l'intelligence artificielle rend ces attaques de plus en plus convaincantes chaque mois. C'est pourquoi la formation à la sensibilisation à la sécurité doit faire partie intégrante de toute stratégie de cybersécurité. Guardey forme les employés à travers des défis ludiques et courts, puis les teste à l'aide de simulations réalistes d'hameçonnage, afin que vous puissiez identifier les points nécessitant une attention particulière.

Le phishing reste le moyen d'intrusion le plus courant. Une simulation de phishing consiste à envoyer à vos collaborateurs un e-mail de phishing réaliste mais inoffensif, afin d'identifier ceux qui cliquent dessus et ceux qui le signalent. Cela vous permet de repérer les points faibles, et des simulations répétées montrent si votre équipe parvient à mieux détecter les attaques.

Nous conseillons à chaque organisation de créer une politique de cybersécurité. Une politique de cybersécurité est un document écrit qui contient des directives comportementales et techniques pour tous les employés afin d'assurer une protection maximale contre les incidents de cybersécurité et les attaques par rançongiciel. Cette politique contient des informations sur les politiques de sécurité, les procédures, les mesures de protection technologiques et les contre-mesures opérationnelles de votre entreprise ou organisation en cas d'incident de cybersécurité.
Car même en faisant tout correctement, il y a toujours un risque de cyberattaque ou de fuite de données. Il est donc essentiel que vous, et votre équipe, sachiez également quoi faire face à une cybermenace.
Guardey offre une cybersécurité abordable et conviviale, sans nécessiter de programmes complexes et coûteux.
Consulter nos tarifs