A cibersegurança pode ser descrita como "todas as medidas tomadas para evitar danos devidos a mau funcionamento, falha ou utilização indevida de sistemas de informação ou computadores". Esta é a resposta que o NCSC (National Cyber Security Center) deu à pergunta: "O que é a cibersegurança?
Hoje em dia, as notícias são cada vez mais frequentes: as empresas são vítimas de um ataque de ransomware, que as impede de aceder aos seus sistemas informáticos ou que expõe os dados dos clientes.
Por conseguinte, é necessário que todas as empresas prestem atenção suficiente à segurança digital. Isto é importante não só para proteger as redes da empresa, mas também para os dados dos clientes armazenados nessas redes.
Mas como é que tu, enquanto organização, te certificas de que tens os conhecimentos e os recursos certos que são importantes para proteger a tua empresa? Como é que garantes que a cibersegurança está de acordo com os objectivos da empresa? E o que precisas de fazer para reduzir ao mínimo as ameaças cibernéticas? Vamos ensinar-te tudo isto, mas primeiro o básico.

À primeira vista, uma ameaça cibernética não parece ser uma situação perigosa. Infelizmente, é frequentemente esse o caso. Trata-se de hackers que tentam aceder às redes de uma empresa (ou de um indivíduo), tentando chegar a dados confidenciais.
Podemos descrever brevemente o objetivo dos cibercriminosos, nomeadamente: dinheiro. Para atingir este objetivo, os hackers bloqueiam os teus dados. Queres desbloquear esses dados? É muito provável que o hacker te peça uma grande quantia de dinheiro em troca.
Os criminosos utilizam vários métodos para obter acesso aos teus dados. Por exemplo, procuram vulnerabilidades no software ou enviam um e-mail com uma ligação que, à primeira vista, parece inofensiva. Muitas vezes, é indicado que ganhaste um prémio ou que tens de seguir alguns passos para manteres os teus dados seguros. mas nada é o que parece. A ligação contém um vírus que é ativado quando clicas nela. Uma vez invadido, o vírus pode danificar ficheiros e até mesmo toda a rede.
Talvez aches que a tua organização é demasiado pequena para ser interessante, ou demasiado bem protegida para estar em risco. Os cibercriminosos não vêem as coisas dessa forma. As organizações pequenas são uma porta de entrada fácil, as maiores são um prémio ainda maior, e a IA permite que os atacantes visem ambas em grande escala.

64% de todo o cibercrime ocorre nas PME
95% de todas as invasões e violações de dados são resultado de erro humano

Um incidente cibernético custa a uma PME, em média, 50 000 euros.
Qualquer organização precisa de uma boa cibersegurança. Esta protege contra criminosos que querem aceder a informações confidenciais ou tomar o controlo das tuas redes.


Mas por muito bem que protejas tudo, nunca estás 100% protegido. Muitas vezes, é um indivíduo que acidentalmente descarrega malware ou tem uma palavra-passe fácil e insegura. Por isso, é essencial formar os teus colaboradores para que estejam conscientes da cibersegurança.
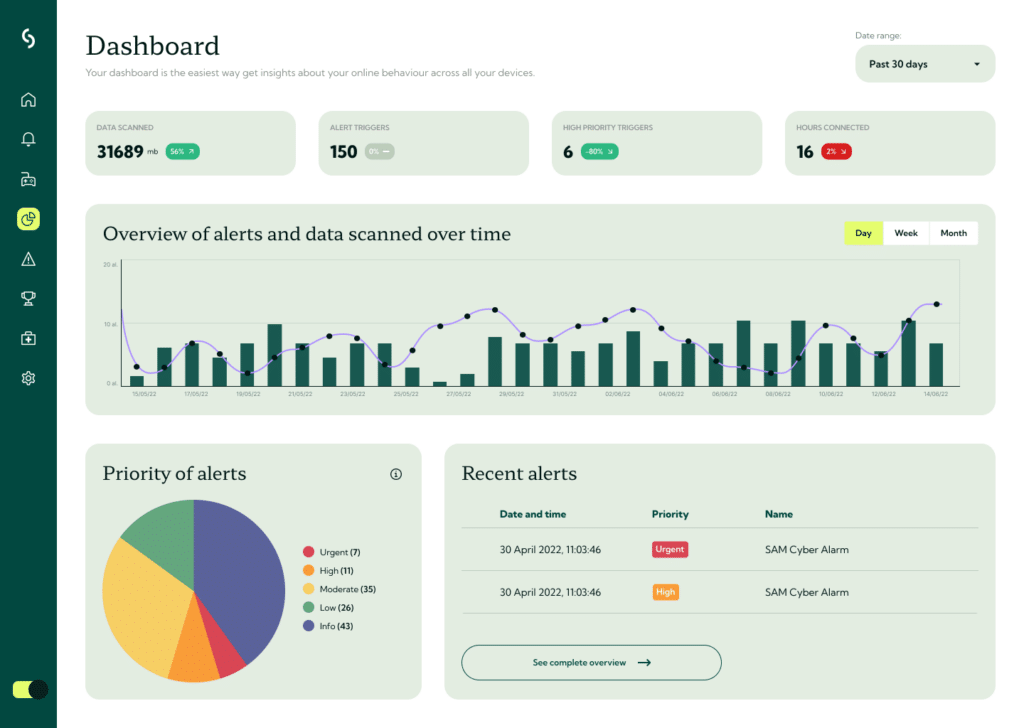
As firewalls, os antivírus e os filtros bloqueiam muita coisa, mas não tudo. A maioria dos ataques bem-sucedidos continua a começar com alguém que clica, abre ou aprova algo, e a IA torna esses ataques cada vez mais convincentes a cada mês que passa. É por isso que a formação em sensibilização para a segurança deve fazer parte de qualquer abordagem de cibersegurança. A Guardey forma os colaboradores através de desafios curtos e gamificados e testa-os com simulações realistas de phishing, para que saibas onde é preciso prestar mais atenção.

O phishing continua a ser a forma mais comum de invasão. Uma simulação de phishing envia um e-mail de phishing realista, mas inofensivo, aos teus colaboradores e mostra quem clica e quem o denuncia. Isso permite-te identificar onde estão os riscos, e simulações repetidas mostram se a tua equipa está a melhorar na detecção de ataques.

Aconselhamos todas as organizações a criarem uma política de cibersegurança. Uma política de cibersegurança é um documento escrito que contém orientações comportamentais e técnicas para todos os funcionários, de modo a garantir a máxima proteção contra incidentes de cibersegurança e ataques de ransomware. A política contém informações sobre as políticas de segurança, os procedimentos, as salvaguardas tecnológicas e as contramedidas operacionais da tua empresa ou de uma organização em caso de incidente de cibersegurança.
Porque mesmo quando fazes tudo bem, há sempre a possibilidade de um ataque cibernético ou de uma fuga de dados. Por isso, é vital que tu e a tua equipa também saibam o que fazer quando existe uma ameaça cibernética.
O Guardey oferece uma cibersegurança acessível e fácil de utilizar, sem a necessidade de programas complexos e dispendiosos.
Vê os nossos preços