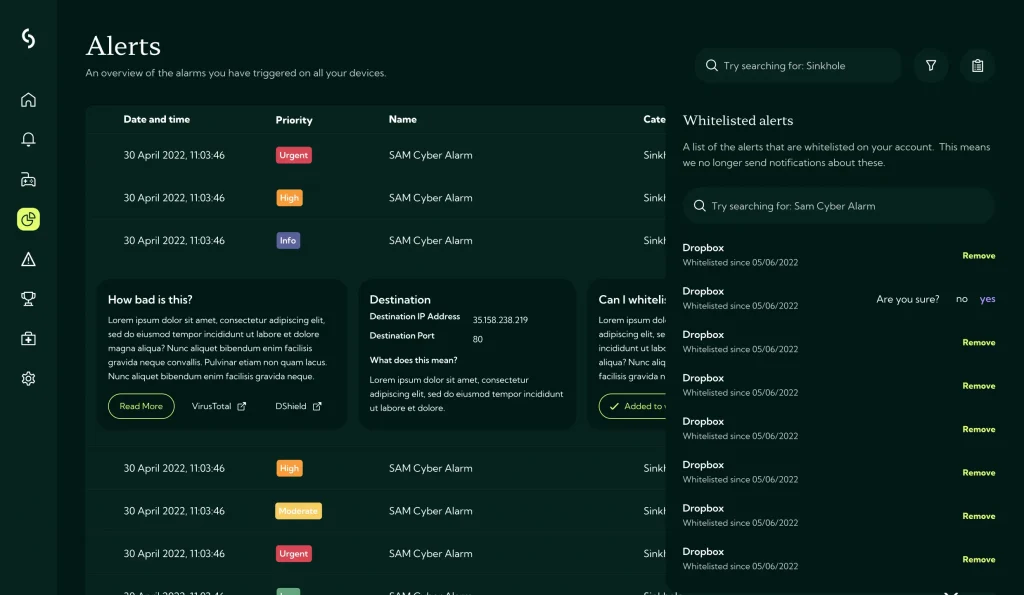
Cyber Security kann als „alle Maßnahmen zur Verhinderung von Schäden durch Fehlfunktionen, Ausfälle oder Missbrauch von Informationssystemen oder Computern“ beschrieben werden. Dies ist die Antwort, die das NCSC (National Cyber Security Center) auf die Frage gegeben hat: „Was ist Cybersecurity?“
Es ist heutzutage immer häufiger in den Nachrichten: Unternehmen werden Opfer eines Ransomware-Angriffs, wodurch sie keinen Zugriff mehr auf ihre Computersysteme haben oder Kundendaten offengelegt werden.
Daher ist es für jedes Unternehmen notwendig, dass der digitalen Sicherheit ausreichend Aufmerksamkeit geschenkt wird. Dies ist nicht nur wichtig für den Schutz der Unternehmensnetzwerke, sondern auch für die in diesen Netzwerken gespeicherten Kundendaten.
Doch wie stellen Sie als Organisation sicher, dass Sie über das richtige Wissen und die notwendigen Ressourcen zur Sicherung Ihres Unternehmens verfügen? Wie gewährleisten Sie, dass Cybersecurity mit den Geschäftszielen im Einklang steht? Und was müssen Sie tun, um Cyber-Bedrohungen auf ein Minimum zu reduzieren? Wir werden Ihnen all dies vermitteln, aber zuerst die Grundlagen.

Auf den ersten Blick sieht eine Cyber-Bedrohung nicht wie eine gefährliche Situation aus. Leider ist dies oft der Fall. Es geht darum, dass Hacker versuchen, auf die Netzwerke eines Unternehmens (oder einer Einzelperson) zuzugreifen und vertrauliche Daten zu erlangen.
Das Ziel von Cyberkriminellen lässt sich kurz zusammenfassen: Geld. Um dieses Ziel zu erreichen, sperren Hacker Ihre Daten. Möchten Sie diese Daten entsperren? Dann ist die Wahrscheinlichkeit groß, dass der Hacker im Gegenzug eine hohe Summe Geld verlangen wird.
Kriminelle nutzen verschiedene Methoden, um Zugang zu Ihren Daten zu erhalten. Zum Beispiel suchen sie nach Schwachstellen in der Software oder senden eine E-Mail mit einem Link, der zunächst harmlos erscheint. Oft wird darauf hingewiesen, dass Sie einen Preis gewonnen haben oder einige Schritte durchlaufen müssen, um Ihre Daten zu schützen. Doch nichts ist, wie es scheint. Der Link enthält einen Virus, der beim Anklicken aktiviert wird. Einmal eingedrungen, kann der Virus Dateien und sogar das gesamte Netzwerk beschädigen.
Vielleicht glauben Sie, Ihre Organisation sei zu klein, um von Interesse zu sein, oder zu gut geschützt, um einem Risiko ausgesetzt zu sein. Cyberkriminelle sehen das anders. Kleine Organisationen sind ein leichtes Ziel, größere eine größere Beute, und dank KI können Angreifer beide in großem Umfang ins Visier nehmen.

64 % aller Cyberkriminalität betrifft KMU
95 % aller Hacks und Datenlecks sind die Folge menschlichen Versagens

Ein Cybervorfall kostet ein KMU-Unternehmen im Durchschnitt 50.000 €.
Jedes Unternehmen braucht eine gute Cybersicherheit. Sie schützt vor Kriminellen, die auf sensible Daten zugreifen oder Ihre Netzwerke unter ihre Kontrolle bringen wollen.


Doch egal wie gut Sie alles schützen, Sie sind nie zu 100 % geschützt. Oft ist es eine Einzelperson, die versehentlich Malware herunterlädt oder ein einfaches und unsicheres Passwort verwendet. Daher ist es unerlässlich, Ihre Mitarbeiter für Cybersecurity zu sensibilisieren.
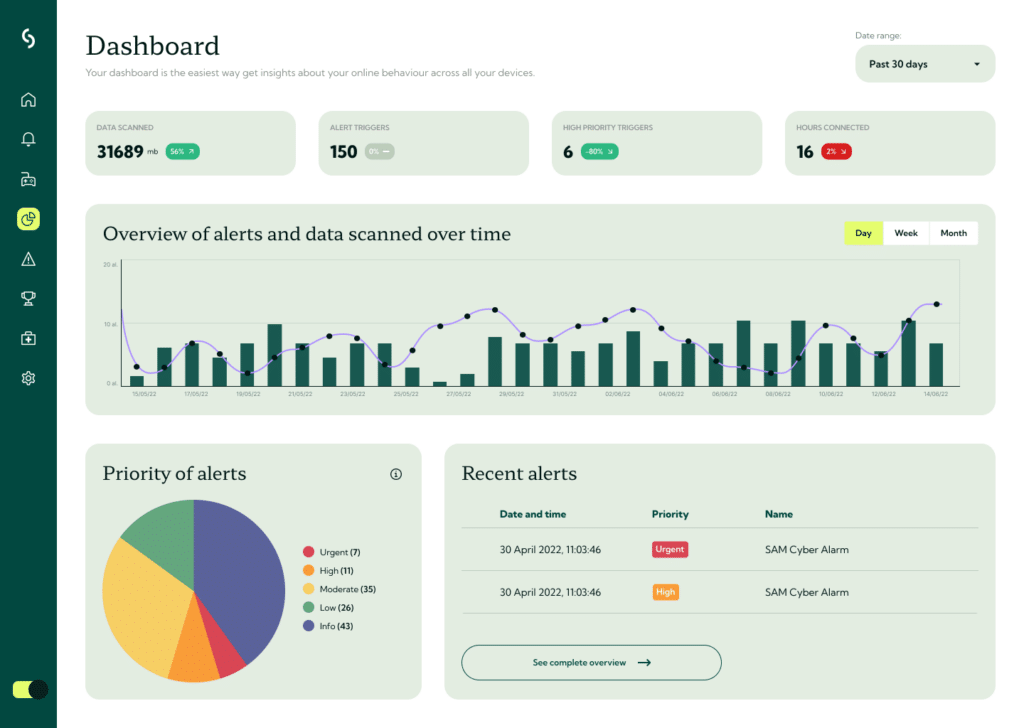
Firewalls, Virenscanner und Filter halten vieles ab, aber nicht alles. Die meisten erfolgreichen Angriffe beginnen nach wie vor damit, dass jemand auf etwas klickt, etwas öffnet oder etwas genehmigt – und dank künstlicher Intelligenz werden diese Angriffe von Monat zu Monat überzeugender. Deshalb gehören Schulungen zur Sensibilisierung für Sicherheitsfragen zu jedem Cybersicherheitskonzept. Guardey schult Mitarbeiter in kurzen, spielerisch gestalteten Aufgaben und testet sie mit realistischen Phishing-Simulationen, damit Sie wissen, wo besondere Aufmerksamkeit erforderlich ist.

Phishing ist nach wie vor der häufigste Einfallweg. Bei einer Phishing-Simulation erhalten Ihre Mitarbeiter eine realistisch wirkende, aber harmlose Phishing-E-Mail, und es wird erfasst, wer darauf klickt und wer den Vorfall meldet. So erkennen Sie, wo die Risiken liegen, und wiederholte Simulationen zeigen, ob Ihr Team immer besser darin wird, Angriffe zu erkennen.

Wir empfehlen jeder Organisation, eine Cybersecurity-Richtlinie zu erstellen. Eine Cybersecurity-Richtlinie ist ein schriftliches Dokument, das Verhaltens- und technische Richtlinien für alle Mitarbeiter enthält, um maximalen Schutz vor Cybersecurity-Vorfällen und Ransomware-Angriffen zu gewährleisten. Die Richtlinie enthält Informationen über die Sicherheitsrichtlinien, Verfahren, technologischen Schutzmaßnahmen und operativen Gegenmaßnahmen Ihres Unternehmens oder einer Organisation im Falle eines Cybersecurity-Vorfalls.
Denn selbst wenn Sie alles richtig machen, besteht immer die Möglichkeit eines Cyberangriffs oder einer Datenleckage. Daher ist es entscheidend, dass Sie und Ihr Team auch wissen, was im Falle einer Cyberbedrohung zu tun ist.
Guardey bietet erschwingliche und benutzerfreundliche Cybersecurity ohne die Notwendigkeit komplexer und kostspieliger Programme.
Unsere Preise ansehen