

13 november 2026 • Phishing
In het kort: Een phishing simulatie is alleen nuttig als hij lijkt op wat je medewerkers echt ontvangen. Hieronder tien simulatievoorbeelden, van makkelijk naar moeilijk, met de les die elk leert, aan wie je hem stuurt, en de fouten waardoor simulaties averechts werken. Gebruik ze als sjablonen voor je eigen programma, of draai ze met een platform dat ze meelevert; de phishing simulaties van Guardey bevatten elk scenario op deze pagina.
Wat maakt een goede phishing simulatie?
Vier dingen. Hij is realistisch: het lokmiddel is er een dat je medewerkers in het echt zien. Hij is meetbaar: je registreert klikken, ingevulde gegevens en, het belangrijkst, meldingen. Hij wordt gevolgd door een les: wie klikt, landt binnen seconden op een korte uitleg, niet op een berisping. En hij is gevarieerd: moeilijkheid, timing en thema wisselen, zodat medewerkers phishing leren herkennen in plaats van "het simulatiesjabloon".
De moeilijkheid op deze pagina volgt een simpele schaal: niveau 1 heeft duidelijke signalen (algemene aanhef, vreemd domein), niveau 2 kopieert een echte dienst overtuigend, niveau 3 is gepersonaliseerd op de persoon of het bedrijf.
De 10 voorbeelden van phishing simulaties
1. De pakketmelding (niveau 1)
De e-mail: "Je pakket kon niet bezorgd worden. Betaal €1,95 om een nieuwe afspraak te maken." Generieke bezorgerhuisstijl, een lookalike domein.
Waarom het werkt: iedereen verwacht iets, vooral in november en december.
Les: kosten voor pakketten betaal je nooit via e-maillinks. Sturen aan: iedereen, als nulmeting.
2. Het verlopende wachtwoord (niveau 2)
De e-mail: "Je Microsoft 365 wachtwoord verloopt over 24 uur. Behoud je huidige wachtwoord." Link naar een lookalike inlogpagina.
Waarom het werkt: het lijkt op de meldingen die IT echt stuurt, en de deadline creëert urgentie.
Les: ga zelf naar office.com; log nooit in via een link in een e-mail. Stuur dit door naar: iedereen; dit is de meest voorkomende manier om in het bedrijfsleven inloggegevens te stelen.
3. Het gedeelde document (niveau 2)
De e-mail: "Sanne heeft 'Q4 payment schedule.xlsx' met je gedeeld." Inloggen vereist om te openen.
Waarom het werkt: de naam is een echte collega (simulaties mogen echte interne namen gebruiken, binnen de afspraken die je met HR maakt), en het bestand klinkt belangrijk.
Les: een inlogpagina voor een document dat je normaal direct opent, is de aanval. Sturen aan: finance, management, projectteams.
4. De HR beleidsupdate (niveau 2)
De e-mail: "Nieuw verlofbeleid 2027: lees en bevestig vóór vrijdag." Link naar een portaal dat om inloggegevens vraagt.
Waarom het werkt: iedereen wil weten hoe het met verlof zit, en HR mails worden zelden in twijfel getrokken.
Les: HR documenten staan in het HR systeem; ga daar rechtstreeks heen. Sturen aan: iedereen. Vermijd: bonus of ontslagthema's, die veroorzaken echte woede en klachten.
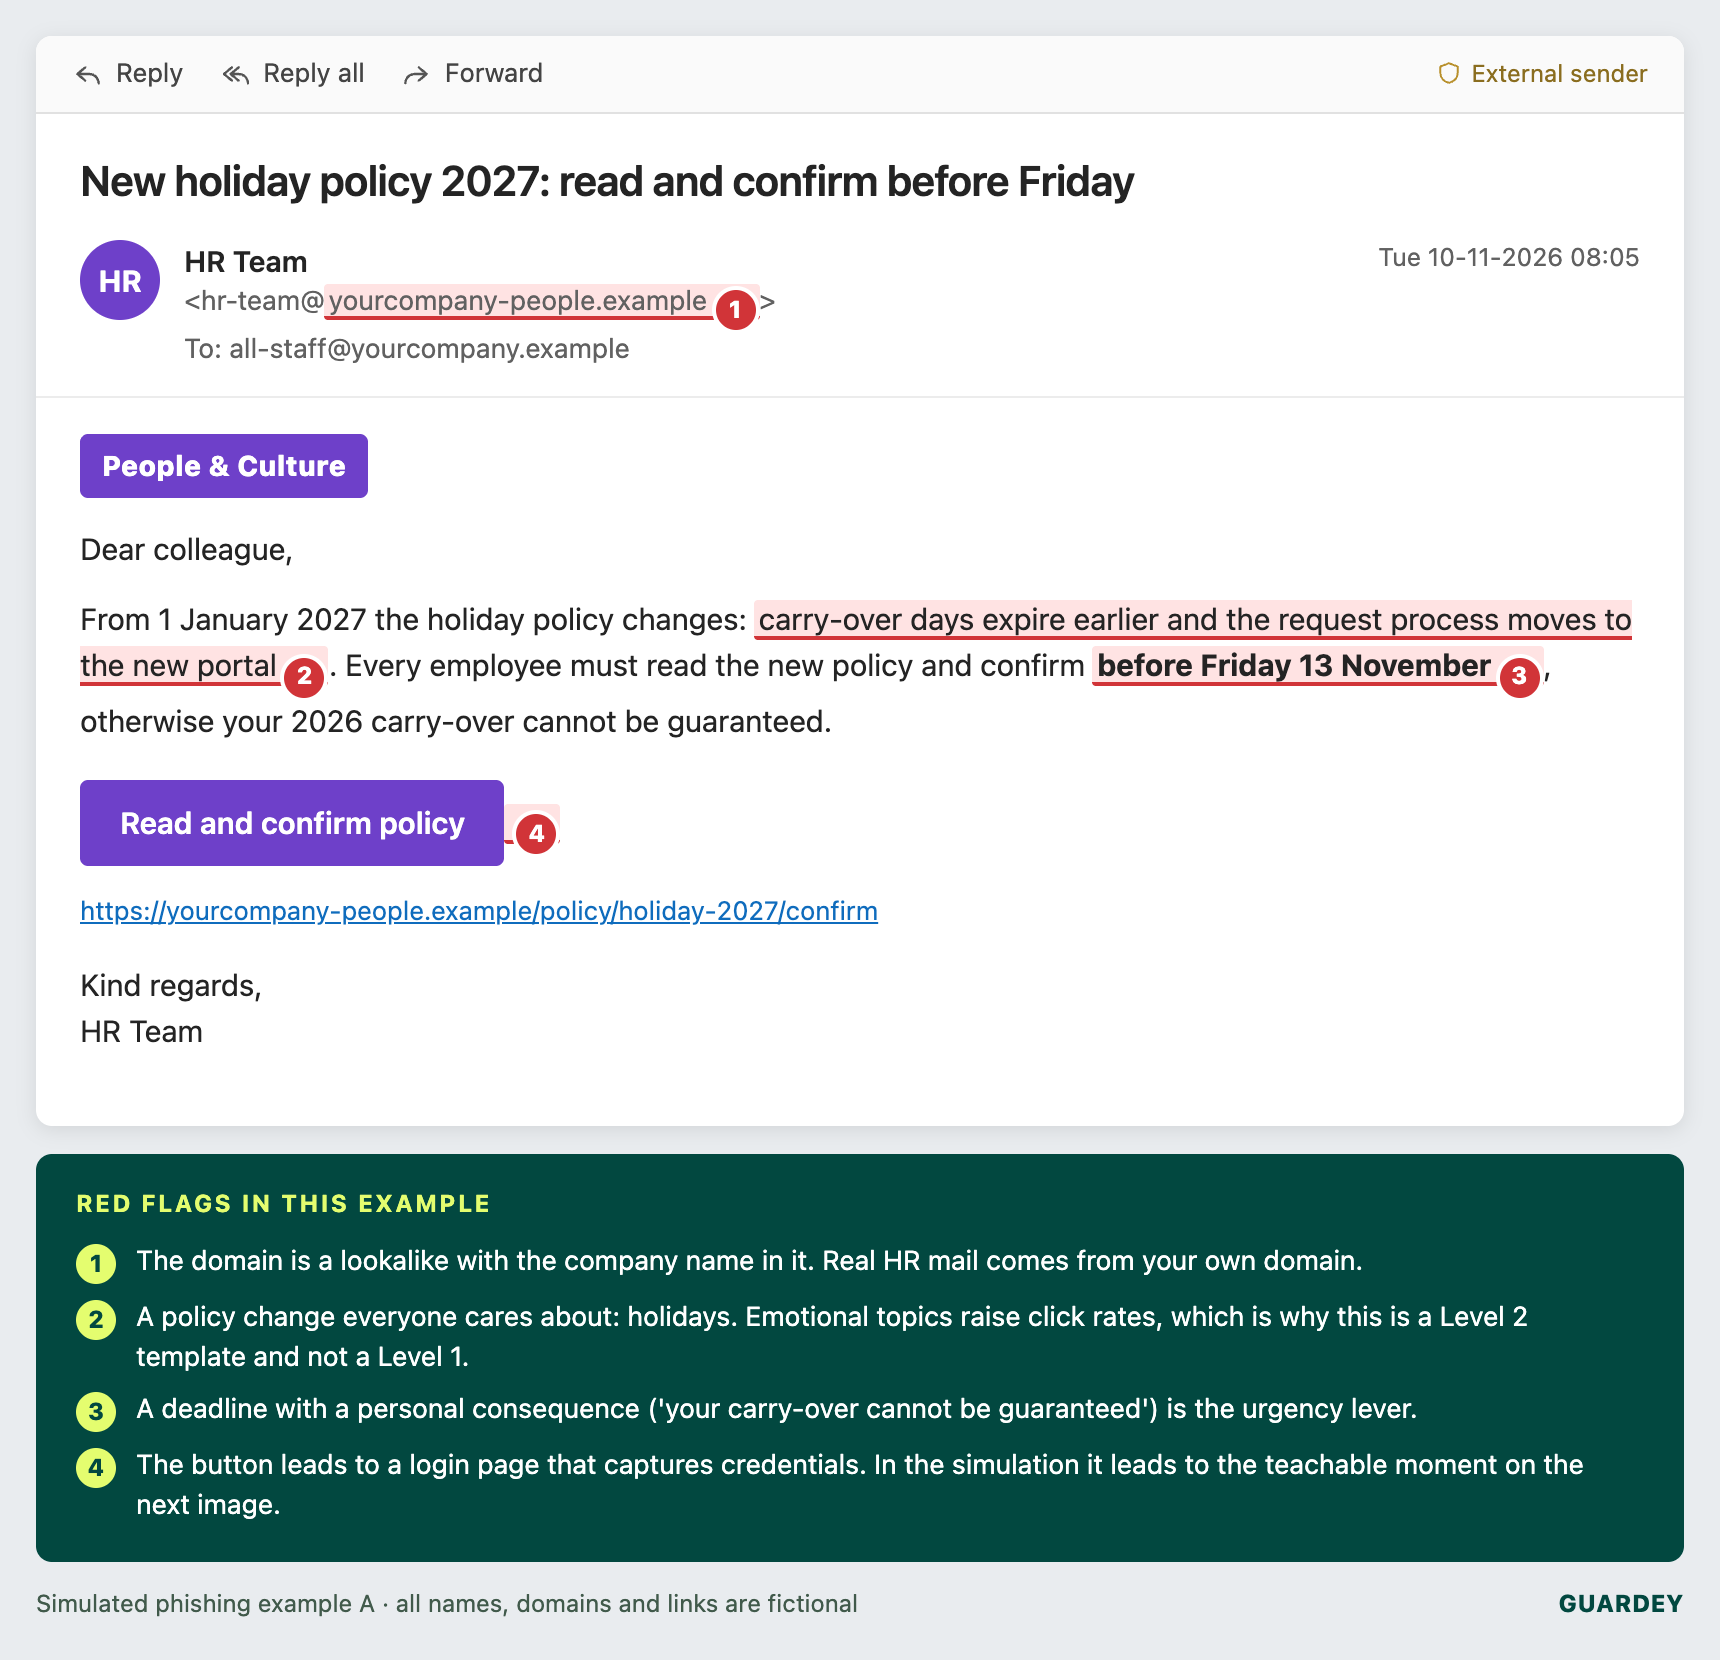
Hierboven: zo ziet voorbeeld 4 eruit in de inbox, met de vier rode vlaggen die medewerkers moeten leren herkennen.
5. De QR code (niveau 2)
De e-mail: "Scan om je parkeervergunning te verlengen" of "Scan om multifactorauthenticatie opnieuw in te schakelen."
Waarom het werkt: e-mailbeveiliging kan de code niet lezen, en scannen verplaatst de medewerker naar een telefoon met minder bescherming.
Les: een QR code voor een taak die je normaal op je laptop doet, is een rode vlag. Sturen aan: kantoormedewerkers; meet scans via een gevolgde landingspagina.
6. De factuur met nieuwe bankgegevens (niveau 3)
De e-mail: een openstaande factuur van een echt ogende leverancier, "let op: onze bankgegevens zijn gewijzigd", met een pdf link.
Waarom het werkt: finance verwerkt er tientallen per week.
Les: bankwijzigingen bevestig je telefonisch op een bekend nummer, elke keer. Sturen aan: crediteurenadministratie, inkoop. Dit is de simulatie die het duurste echte incident voorkomt.
7. De kleine gunst van de CEO (niveau 3)
De e-mail: "Zit je achter je bureau? Ik heb een kleine gunst nodig, ik zit de hele dag in meetings." Vanaf een webmailadres met de naam van de CEO.
Waarom het werkt: autoriteit en een plausibel excuus om niet bereikbaar te zijn. De tweede e-mail vraagt om cadeaukaarten of een overboeking.
Les: elk ongebruikelijk verzoek van de leiding wordt telefonisch geverifieerd, zonder uitzondering, en de leiding moet die regel openlijk onderschrijven. Sturen aan: directieassistenten, finance, officemanagers. Vraag eerst expliciet toestemming van de CEO.
8. De MFA reset van de IT helpdesk (niveau 3)
De e-mail: "Keur de Authenticator prompt goed die je ontvangt en stuur de 6-cijferige code terug om de migratie af te ronden."
Waarom het werkt: het bootst een echte migratie na, en het verzoek komt van "IT".
Les: niemand heeft ooit jouw code nodig, en prompts die je niet zelf hebt gestart, weiger je. Sturen aan: iedereen, na een ronde op niveau 2. Meet zowel "goedgekeurd" als "code teruggestuurd" via een veilig formulier.
9. De gekaapte mailwisseling (niveau 3)
De e-mail: een antwoord in een realistisch bestaand gesprek met een leverancier ("RE: RE: Order 7731"), met "tijdelijk" nieuwe betaalinstructies.
Waarom het werkt: de context maakt het geloofwaardig; de afzender lijkt iemand met wie de ontvanger al mailde.
Les: je verifieert het verzoek, niet de mailwisseling. Sturen aan: inkoop en finance, spaarzaam; deze is moeilijk en hoort vooraf te gaan door training over het onderwerp.
10. Het telefoontje (niveau 3, vishing)
De simulatie: een telefoontje van "de fraudeafdeling van de bank" of "IT support" dat de medewerker vraagt gegevens te bevestigen of een code voor te lezen. Sommige platforms automatiseren dit; anders werkt een intern red team telefoontje.
Waarom het werkt: een stem voelt legitiemer dan e-mail, en medewerkers zijn er zelden op getraind. Gekloonde stemmen maken het erger; zie deepfake awareness training.
Les: ophangen en terugbellen op een bekend nummer. Sturen aan: finance, helpdesk, receptie.
De simulatievoorbeelden in één oogopslag
| Voorbeeld | Niveau | Kanaal | Doelgroep | Te volgen maatstaf |
|---|---|---|---|---|
| Pakketmelding | 1 | E-mail, sms | Iedereen | Klikpercentage (nulmeting) |
| Verlopend wachtwoord | 2 | Iedereen | Ingevulde inloggegevens | |
| Gedeeld document | 2 | Financiën, management | Ingevulde inloggegevens | |
| HR beleidsupdate | 2 | Iedereen | Klikpercentage, meldpercentage | |
| QR-code | 2 | E-mail, afdrukken | Kantoormedewerkers | Scans |
| Factuur, nieuwe bankgegevens | 3 | Crediteurenadministratie | Aantal klikken, aantal verificatiegesprekken | |
| Kleine gunst CEO | 3 | E-mail, WhatsApp | Assistenten, financiën | Antwoorden, meldingspercentage |
| IT MFA resetten | 3 | Iedereen | Goedgekeurde prompts, gedeelde codes | |
| Gekaapte mailwisseling | 3 | Inkoop, finance | Klikken, verificatietelefoontjes | |
| Telefoongesprek | 3 | Telefoon | Financiën, helpdesk | Afgegeven gegevens, terugbelacties |
Draai alle tien voorbeelden vanaf één platform
De phishing simulaties van Guardey bevatten kant-en-klare sjablonen voor elk voorbeeld hierboven, plus gerandomiseerde campagnes zodat medewerkers elkaar niet kunnen waarschuwen.
Bekijk de phishing simulatiesWat er na de klik gebeurt
De simulatie is maar de helft van de oefening. Zodra iemand klikt, moet die op een pagina landen die in gewone taal uitlegt wat de mail verraadde, en meteen een korte training aanbiedt. Dat is het leermoment, en daar verandert gedrag écht.
Zo draai je ze: een programma van 12 maanden
- Maand 1: nulmeting met voorbeeld 1 naar iedereen. Verwacht een klikpercentage van ongeveer een derde in een ongetrainde organisatie.
- Maand 2–4: één voorbeeld van niveau 2 per maand, op willekeurige dagen en tijden, met een les van drie minuten na elke klik.
- Maand 5–12: wissel niveau 2 en 3 af, met gerichte rondes (6, 7, 9, 10) voor finance, HR en assistenten elke vier tot zes weken.
- Elke maand: publiceer het teamresultaat (klik en meldpercentage), nooit individuele namen.
Vijf fouten waardoor simulaties averechts werken
- Emotionele lokmiddelen. Bonussen, ontslagen, gezondheidsnieuws. Ze veroorzaken woede, geen leereffect, en hebben programma's de kop gekost.
- Beschamen. Klikkers bij naam noemen, of een "drie keer is scheepsrecht"-beleid, leert mensen incidenten te verbergen, het tegenovergestelde van wat je wilt.
- Geen whitelist. Als je mailfilter de simulatie blokkeert, heb je je filter gemeten, niet je mensen.
- Hetzelfde stramien, hetzelfde tijdstip. Medewerkers leren ‘de toets van dinsdag om 10.00 uur’ te herkennen. Varieer alles.
- Alleen klikken meten. Het meldpercentage is de maatstaf die ertoe doet: een organisatie waar 60% meldt is veiliger dan een waar 2% klikt en niemand meldt.
Veelgestelde vragen
Wat is een voorbeeld van een phishing simulatie?
Een realistische maar onschadelijke phishingmail, sms, QR code of telefoontje naar je eigen medewerkers om te meten wie klikt, gegevens invult of meldt, gevolgd door training. De tien hierboven zijn de standaardscenario's.
Hoe vaak moet je phishing simulaties uitvoeren?
Maandelijks voor de hele organisatie, met extra gerichte rondes elke vier tot zes weken voor risicofuncties. Per kwartaal is te weinig om gedrag te veranderen; wekelijks veroorzaakt moeheid.
Zijn phishing simulaties toegestaan?
Ja, met een gerechtvaardigd belang, geïnformeerde medewerkers, beperkte bewaartermijn en zonder disciplinair gebruik van de resultaten. Betrek de ondernemingsraad waar dat vereist is.
Kan ik deze zelf bouwen?
Dat kan, met open-source tools zoals Gophish, maar dan bouw je de landingspagina's, de vervolgtraining en de rapportage zelf. Onze vergelijking van 17 phishing simulatie tools legt uit wat je met de gratis route opgeeft.
Wil je een simulatieprogramma van 12 maanden voor jouw team zien?
Plan een demo en we bouwen de eerste campagne samen met je, inclusief de training die op elke simulatie volgt.
Vraag een demo aan


