

13 listopada 2026 r. • Phishing
W skrócie: Symulacja phishingu ma sens tylko wtedy, gdy przypomina to, co naprawdę otrzymają twoi pracownicy. Poniżej znajdziesz dziesięć przykładów symulacji, ułożonych od najłatwiejszych do najtrudniejszych, wraz z wnioskami, które z nich płyną, informacją, do kogo je wysłać, oraz błędami, które sprawiają, że symulacje przynoszą odwrotny skutek. Wykorzystaj je jako szablony do własnego programu albo uruchom je na platformie, która je zawiera; symulacje phishingu Guardey’a zawierają wszystkie scenariusze z tej strony.
Co sprawia, że symulacja phishingu jest dobra?
Cztery rzeczy. To jest realistyczne: przynęta, z którą twoi pracownicy spotykają się w prawdziwym życiu. To jest mierzalne: rejestrujesz kliknięcia, wprowadzone dane i, co najważniejsze, raporty. Po tym następuje lekcja: każdy, kto kliknie, w ciągu kilku sekund trafia na krótkie wyjaśnienie, a nie na upomnienie. I to jest zróżnicowane: zmienia się poziom trudności, czas trwania i temat, dzięki czemu pracownicy uczą się rozpoznawać phishing, a nie „szablon symulacji”.
Poziom trudności na tej stronie opiera się na prostej skali: poziom 1 charakteryzuje się oczywistymi oznakami (ogólne powitanie, dziwna domena), poziom 2 przekonująco naśladuje prawdziwą usługę, a poziom 3 jest spersonalizowany pod kątem konkretnej osoby lub firmy.
10 przykładów symulacji phishingu
1. Powiadomienie o przesyłce (poziom 1)
E-mail: „Nie udało się dostarczyć twojej paczki. Zapłać 1,95 €, żeby umówić się na nową dostawę”. Ogólne oznaczenie przewoźnika, domena wyglądająca jak oryginalna.
Dlaczego to działa: każdy na coś czeka, zwłaszcza w listopadzie i grudniu.
Wskazówka: opłat za paczki nigdy nie płaci się przez linki w mailach. Wyślij to wszystkim – to podstawowa zasada.
2. Wygasanie hasła (poziom 2)
Wiadomość e-mail: „Twoje hasło do Microsoft 365 wygaśnie za 24 godziny. Zachowaj swoje obecne hasło”. Link do fałszywej strony logowania.
Dlaczego to działa: wygląda jak prawdziwe powiadomienia z działu IT, a termin buduje poczucie pilności.
Wskazówka: sam otwórz stronę office.com; nigdy nie loguj się przez link z e-maila. Prześlij to wszystkim; to najczęstsza pułapka służąca do wyłudzenia danych logowania w świecie biznesu.
3. Dokument udostępniony (poziom 2)
Wiadomość e-mail: „Sanne udostępniła ci plik »Q4 payment schedule.xlsx«”. Żeby go otworzyć, musisz się zalogować.
Dlaczego to działa: nazwisko to prawdziwy współpracownik (w symulacjach można używać prawdziwych nazwisk pracowników, zgodnie z zasadami ustalonymi z działem kadr), a nazwa pliku brzmi poważnie.
Wniosek: strona logowania do dokumentu, który zazwyczaj otwierasz od razu, to właśnie atak. Wyślij do: działu finansów, kierownictwa i zespołów projektowych.
4. Aktualizacja polityki kadrowej (poziom 2)
E-mail: „Nowe zasady dotyczące urlopów na rok 2027: przeczytaj i potwierdź przed piątkiem”. Link do portalu, który prosi o podanie danych logowania.
Dlaczego to działa: każdy chce wiedzieć o urlopach, a e-maile z działu kadr rzadko są kwestionowane.
Wskazówka: Dokumenty kadrowe są w systemie kadrowym – zajrzyj tam od razu. Wyślij do: wszystkich. Unikaj: tematów związanych z premiami czy zwolnieniami, bo to naprawdę wywołuje gniew i skargi.
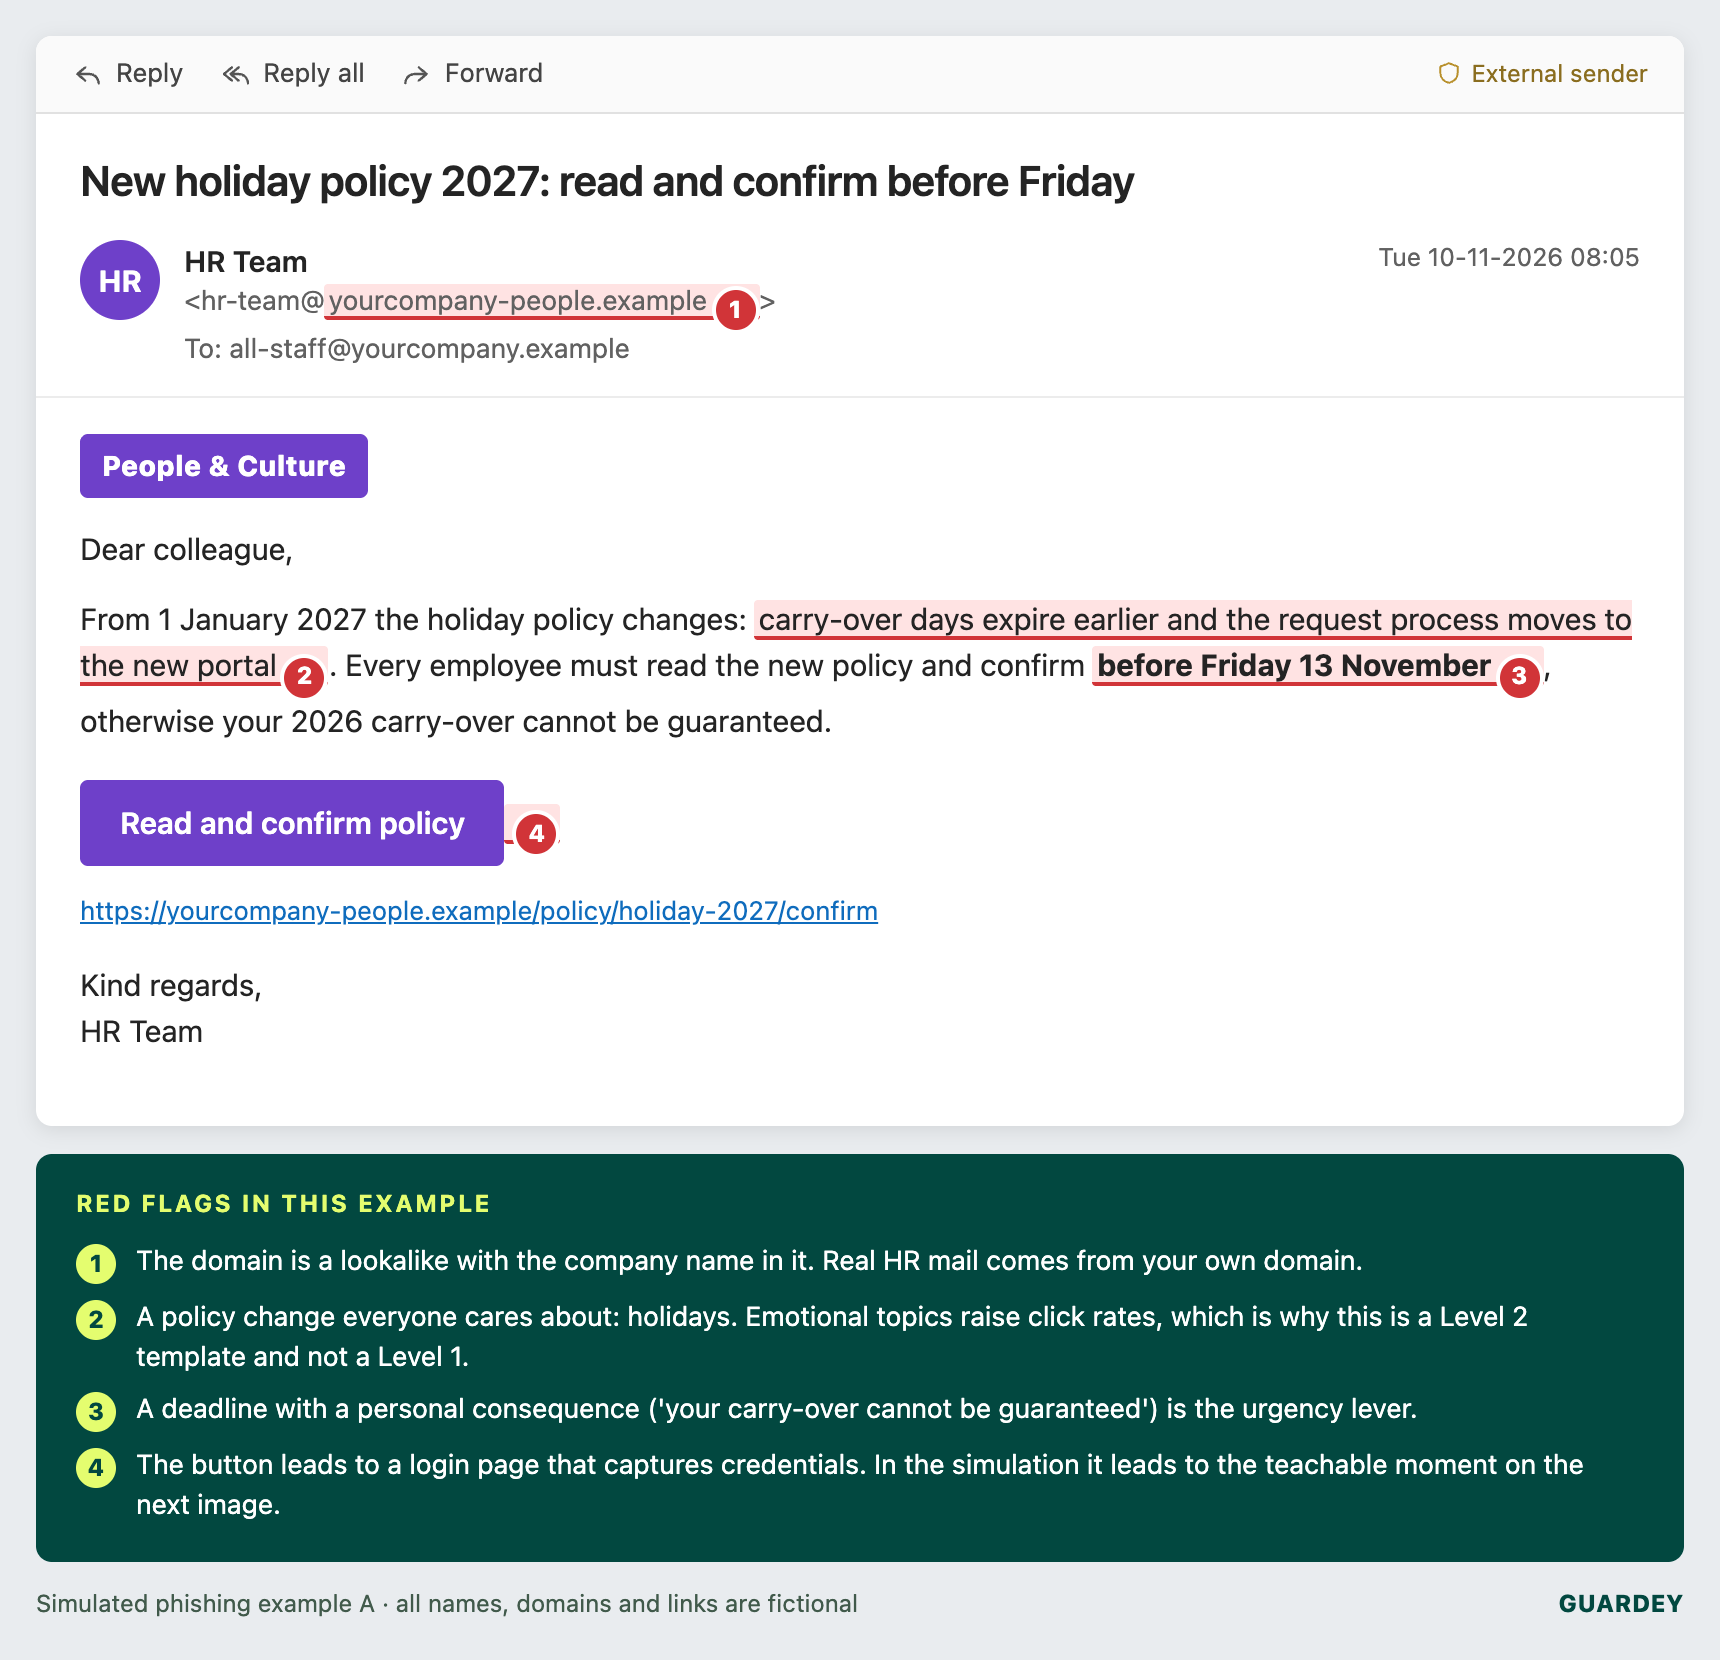
Powyżej: tak wygląda przykład nr 4 w skrzynce odbiorczej, wraz z czterema sygnałami ostrzegawczymi, których pracownicy powinni nauczyć się rozpoznawać.
5. Kod QR (poziom 2)
Wiadomość e-mail: „Zeskanuj, żeby odnowić pozwolenie na parkowanie” albo „Zeskanuj, żeby ponownie włączyć uwierzytelnianie wieloskładnikowe”.
Dlaczego to działa: system zabezpieczeń poczty e-mail nie potrafi odczytać kodu, a skanowanie powoduje, że pracownik przechodzi na telefon z mniejszymi zabezpieczeniami.
Wskazówka: kod QR dotyczący zadania, które normalnie wykonałbyś na laptopie, to sygnał ostrzegawczy. Wyślij do: pracowników biurowych; sprawdź liczbę skanowań za pomocą śledzonej strony docelowej.
6. Faktura z nowymi danymi bankowymi (poziom 3)
E-mail: zaległa faktura od dostawcy, który wygląda na prawdziwego, z informacją „zwróć uwagę, że zmieniły się nasze dane bankowe” i linkiem do pliku PDF.
Dlaczego to działa: dział finansowy przetwarza dziesiątki takich spraw tygodniowo.
Wskazówka: zmiany danych bankowych trzeba zawsze potwierdzać telefonicznie pod znanym numerem. Przekaż to do: działu rozliczeń z dostawcami i działu zakupów. To właśnie ta symulacja pozwala uniknąć najkosztowniejszych rzeczywistych incydentów.
7. Szybka przysługa prezesa (Poziom 3)
E-mail: „Jesteś przy biurku? Potrzebuję szybkiej przysługi, cały dzień mam spotkania”. Wysłany z adresu e-mail z imieniem i nazwiskiem prezesa.
Dlaczego to działa: autorytet i wiarygodna wymówka, dlaczego nie da się się z tobą skontaktować. W drugim mailu proszą o karty podarunkowe albo przelew.
Wskazówka: każdą nietypową prośbę ze strony kierownictwa trzeba zweryfikować przez telefon, bez wyjątków, a kierownictwo musi publicznie potwierdzić tę zasadę. Przekaż to: asystentom kierownictwa, działowi finansów i kierownikom biur. Najpierw uzyskaj wyraźną zgodę prezesa.
8. Reset hasła MFA przez dział pomocy technicznej IT (poziom 3)
W e-mailu napisano: „Zatwierdź monit z aplikacji Authenticator, który otrzymasz, i podaj 6-cyfrowy kod w odpowiedzi, aby zakończyć migrację”.
Dlaczego to działa: naśladuje prawdziwą migrację, a prośba pochodzi z „działu IT”.
Wniosek: nikt nigdy nie potrzebuje twojego kodu, a prośby, których nie zainicjowałeś, są odrzucane. Wyślij do: wszystkich, po rundzie poziomu 2. Sprawdź zarówno liczbę „zatwierdzonych”, jak i „odpowiedzianych kodem” za pomocą bezpiecznego formularza.
9. Wątek, który ktoś przejął (Poziom 3)
E-mail: odpowiedź w ramach realistycznej, prawdziwej rozmowy z dostawcą („RE: RE: Zamówienie 7731”), zawierająca „tymczasowe” nowe instrukcje dotyczące płatności.
Dlaczego to działa: kontekst sprawia, że wiadomość wydaje się wiarygodna; nadawca wygląda na kogoś, z kim odbiorca już wcześniej wymieniał maile.
Wniosek: to wniosek, a nie wątek, jest tym, co sprawdzasz. Przekaż to do działu zakupów i finansów, ale z umiarem; to trudna sprawa i powinno jej poprzedzić szkolenie na ten temat.
10. Połączenie głosowe (poziom 3, vishing)
Symulacja: telefon z „działu ds. oszustw w banku” albo „pomocy technicznej IT”, w którym proszą pracownika o potwierdzenie danych albo odczytanie kodu. Niektóre platformy automatyzują ten proces; w przeciwnym razie wystarczy wewnętrzna symulacja ataku typu „red team”.
Dlaczego to działa: rozmowa telefoniczna wydaje się bardziej wiarygodna niż e-mail, a pracownicy rzadko są z tego szkoleni. Sytuację pogarszają sklonowane głosy; zobacz szkolenie z zakresu świadomości zagrożeń związanych z deepfake’ami.
Zadanie: rozłącz się i oddzwon na znany numer. Przekaż to: do działu finansów, pomocy technicznej, recepcji.
Przykłady symulacji w skrócie
| Przykład | Poziom | Kanał | Grupa docelowa | Wskaźnik, na który warto zwrócić uwagę |
|---|---|---|---|---|
| Powiadomienie o przesyłce | 1 | E-mail, SMS | Wszyscy | Współczynnik klikalności (wartość odniesienia) |
| Wygasanie hasła | 2 | Wszyscy | Wprowadzono dane uwierzytelniające | |
| Dokument udostępniony | 2 | Finanse, zarządzanie | Wprowadzono dane uwierzytelniające | |
| Aktualizacja polityki kadrowej | 2 | Wszyscy | Współczynnik kliknięć, współczynnik zgłoszeń | |
| Kod QR | 2 | Wyślij e-mailem, wydrukuj | Pracownicy biura | Skanowanie |
| Faktura, nowe dane bankowe | 3 | Zobowiązania z tytułu dostaw i usług | Liczba kliknięć, wykonane połączenia weryfikacyjne | |
| Szybka prośba od prezesa | 3 | E-mail, WhatsApp | Asystenci, finanse | Odpowiedzi, wskaźnik zgłoszeń |
| Reset IT MFA | 3 | Wszyscy | Zatwierdzono podpowiedzi, udostępniono kody | |
| Wątek przejęty | 3 | Zakupy, finanse | Kliknięcia, rozmowy weryfikacyjne | |
| Połączenie głosowe | 3 | Telefon | Finanse, pomoc techniczna | Podane szczegóły, wywołania zwrotne |
Uruchom wszystkie dziesięć przykładów z jednej platformy
Symulacje phishingu firmy Guardey zawierają gotowe szablony dla każdego z powyższych przykładów, a także losowo generowane kampanie, dzięki czemu pracownicy nie mogą się nawzajem ostrzegać.
Zapoznaj się z symulacjami phishinguCo się dzieje po kliknięciu
Symulacja to tylko połowa zadania. Gdy tylko ktoś kliknie, powinien trafić na stronę, która prostym językiem wyjaśnia, co zdradziło, że to fałszywy e-mail, i od razu oferuje krótkie szkolenie. To właśnie ten moment nadaje się do nauki i to właśnie wtedy zachowanie faktycznie się zmienia.
Jak je realizować: 12-miesięczny program
- Miesiąc 1: punkt odniesienia – przykład nr 1 dla wszystkich. W organizacji, której pracownicy nie przeszli jeszcze szkolenia, możesz spodziewać się wskaźnika kliknięć na poziomie około jednej trzeciej.
- Miesiące 2–4: jeden przykład z poziomu 2 miesięcznie, w losowo wybranych dniach i o losowych porach, a po każdym kliknięciu trzyminutowa lekcja.
- Miesiące 5–12: na przemian poziom 2 i poziom 3, z ukierunkowanymi rundami (6, 7, 9, 10) dla działu finansów, kadr i asystentów co cztery do sześciu tygodni.
- Co miesiąc: publikuj wyniki zespołu (wskaźnik kliknięć i zgłoszeń), nigdy nie podawaj nazwisk poszczególnych osób.
Pięć błędów, przez które symulacje przynoszą odwrotny skutek
- Emocjonalne przynęty. Premie, zwolnienia, wiadomości o zdrowiu. Wywołują złość, a nie chęć do nauki, i doprowadziły już do zamknięcia wielu programów.
- Poniżanie. Wskazywanie osób, które zgłaszają naruszenia, czy zasady typu „trzy przewinienia”, uczą ludzi ukrywania takich incydentów, a to jest dokładnie przeciwieństwem tego, co chcesz osiągnąć.
- Nie ma białej listy. Jeśli twój filtr pocztowy blokuje symulację, to znaczy, że sprawdziłeś działanie filtra, a nie swoich pracowników.
- Ten sam schemat, ta sama pora. Pracownicy uczą się rozpoznawać „test we wtorek o 10:00”. Zmieniaj wszystko.
- Liczy się tylko liczba kliknięć. Najważniejszy jest wskaźnik zgłoszeń: organizacja, w której 60% osób zgłasza, jest bezpieczniejsza niż ta, w której 2% klika, a nikt nie zgłasza.
Często zadawane pytania
Jaki jest przykład symulacji phishingu?
Realistyczny, ale nieszkodliwy e-mail phishingowy, SMS, kod QR lub telefon wysłany do twoich własnych pracowników, żeby sprawdzić, kto kliknie, wprowadzi dane lub zgłosi sprawę, a potem przeprowadzić szkolenie. Powyższe dziesięć to standardowe scenariusze.
Jak często warto przeprowadzać symulacje ataków phishingowych?
Co miesiąc dla całej organizacji, z dodatkowymi ukierunkowanymi kontrolami co cztery do sześciu tygodni dla stanowisk wysokiego ryzyka. Co kwartał to za rzadko, żeby zmienić zachowanie; co tydzień powoduje zmęczenie.
Czy symulacje phishingu są legalne?
Tak, pod warunkiem, że istnieje uzasadniony interes, pracownicy są o tym poinformowani, okres przechowywania danych jest ograniczony, a wyniki nie są wykorzystywane do celów dyscyplinarnych. W razie potrzeby zaangażuj radę zakładową.
Czy mogę je sam zbudować?
Możesz to zrobić za pomocą narzędzi open source, takich jak Gophish, ale wtedy sam musisz stworzyć strony docelowe, szkolenia uzupełniające i raporty. W naszym porównaniu 17 narzędzi do symulacji phishingu wyjaśniamy, na co trzeba zrezygnować, wybierając opcję darmową.
Chcesz zobaczyć 12-miesięczny program symulacyjny dla swojego zespołu?
Umów się na prezentację, a wspólnie stworzymy z tobą pierwszą kampanię, w tym szkolenie, które następuje po każdej symulacji.
Poproś o demo


