

13 novembre 2026 • Hameçonnage
En bref : une simulation de phishing n’est utile que si elle ressemble à ce que vos collaborateurs recevront réellement. Vous trouverez ci-dessous dix exemples de simulations, classés du plus facile au plus difficile, avec la leçon à retenir de chacune, les destinataires visés et les erreurs qui peuvent faire échouer ces simulations. Utilisez-les comme modèles pour votre propre programme, ou mettez-les en œuvre à l’aide d’une plateforme qui les intègre ; les simulations de phishing de Guardey incluent tous les scénarios présentés sur cette page.
Qu'est-ce qui caractérise une bonne simulation d'hameçonnage ?
Quatre points. C'est réaliste: l'appât est celui que vos collaborateurs rencontrent dans la vie réelle. C'est mesurable: vous enregistrez les clics, les données saisies et, surtout, les rapports. Cela s'accompagne d'une leçon: toute personne qui clique accède en quelques secondes à une brève explication, et non à une réprimande. Et c'est varié: la difficulté, le timing et le thème changent, ce qui permet aux collaborateurs d'apprendre à repérer le hameçonnage plutôt que « le modèle de simulation ».
Le niveau de difficulté indiqué sur cette page suit une échelle simple : le niveau 1 présente des indices évidents (formule de politesse générique, nom de domaine inhabituel) ; le niveau 2 reproduit de manière convaincante un service réel ; le niveau 3 est personnalisé en fonction de la personne ou de l'entreprise.
Les 10 exemples de simulations de hameçonnage
1. La notification de colis (niveau 1)
L'e-mail : « Votre colis n'a pas pu être livré. Payez 1,95 € pour programmer une nouvelle livraison. » Une image de marque générique du transporteur, un nom de domaine similaire.
Pourquoi ça marche : tout le monde attend quelque chose, surtout en novembre et en décembre.
Leçon à retenir : les frais d'expédition des colis ne doivent jamais être réglés via des liens envoyés par e-mail. À transmettre à tout le monde, à titre de règle de base.
2. Expiration du mot de passe (niveau 2)
L'e-mail : « Votre mot de passe Microsoft 365 expire dans 24 heures. Conservez votre mot de passe actuel. » Lien vers une page de connexion contrefaite.
Pourquoi ça marche : cela ressemble aux alertes que le service informatique envoie réellement, et la date limite crée un sentiment d'urgence.
Leçon à retenir : ouvrez vous-même la page office.com ; ne vous connectez jamais via un lien contenu dans un e-mail. À transmettre à tout le monde : il s'agit de la technique de hameçonnage d'identifiants la plus courante dans le monde professionnel.
3. Le document partagé (niveau 2)
L'e-mail : « Sanne a partagé avec vous le fichier “Q4 payment schedule.xlsx”. » Connexion requise pour l'ouvrir.
Pourquoi ça marche : le nom correspond à celui d'un véritable collègue (les simulations peuvent utiliser de vrais noms internes, dans le respect des règles que vous avez définies avec les RH), et le nom du fichier donne l'impression d'être important.
Leçon à retenir : une page de connexion pour accéder à un document que vous ouvririez normalement directement constitue une attaque. À transmettre aux services financiers, à la direction et aux équipes de projet.
4. Mise à jour de la politique RH (niveau 2)
L'e-mail : « Nouvelle politique en matière de congés 2027 : à lire et à confirmer avant vendredi. » Lien vers un portail demandant des identifiants.
Pourquoi ça marche : tout le monde veut savoir quand sont les jours fériés, et on remet rarement en question les e-mails des RH.
Conseil : les documents RH se trouvent dans le système RH ; accédez-y directement. Destinataires : tout le monde. À éviter : les sujets liés aux primes ou aux licenciements, qui suscitent une véritable colère et des plaintes.
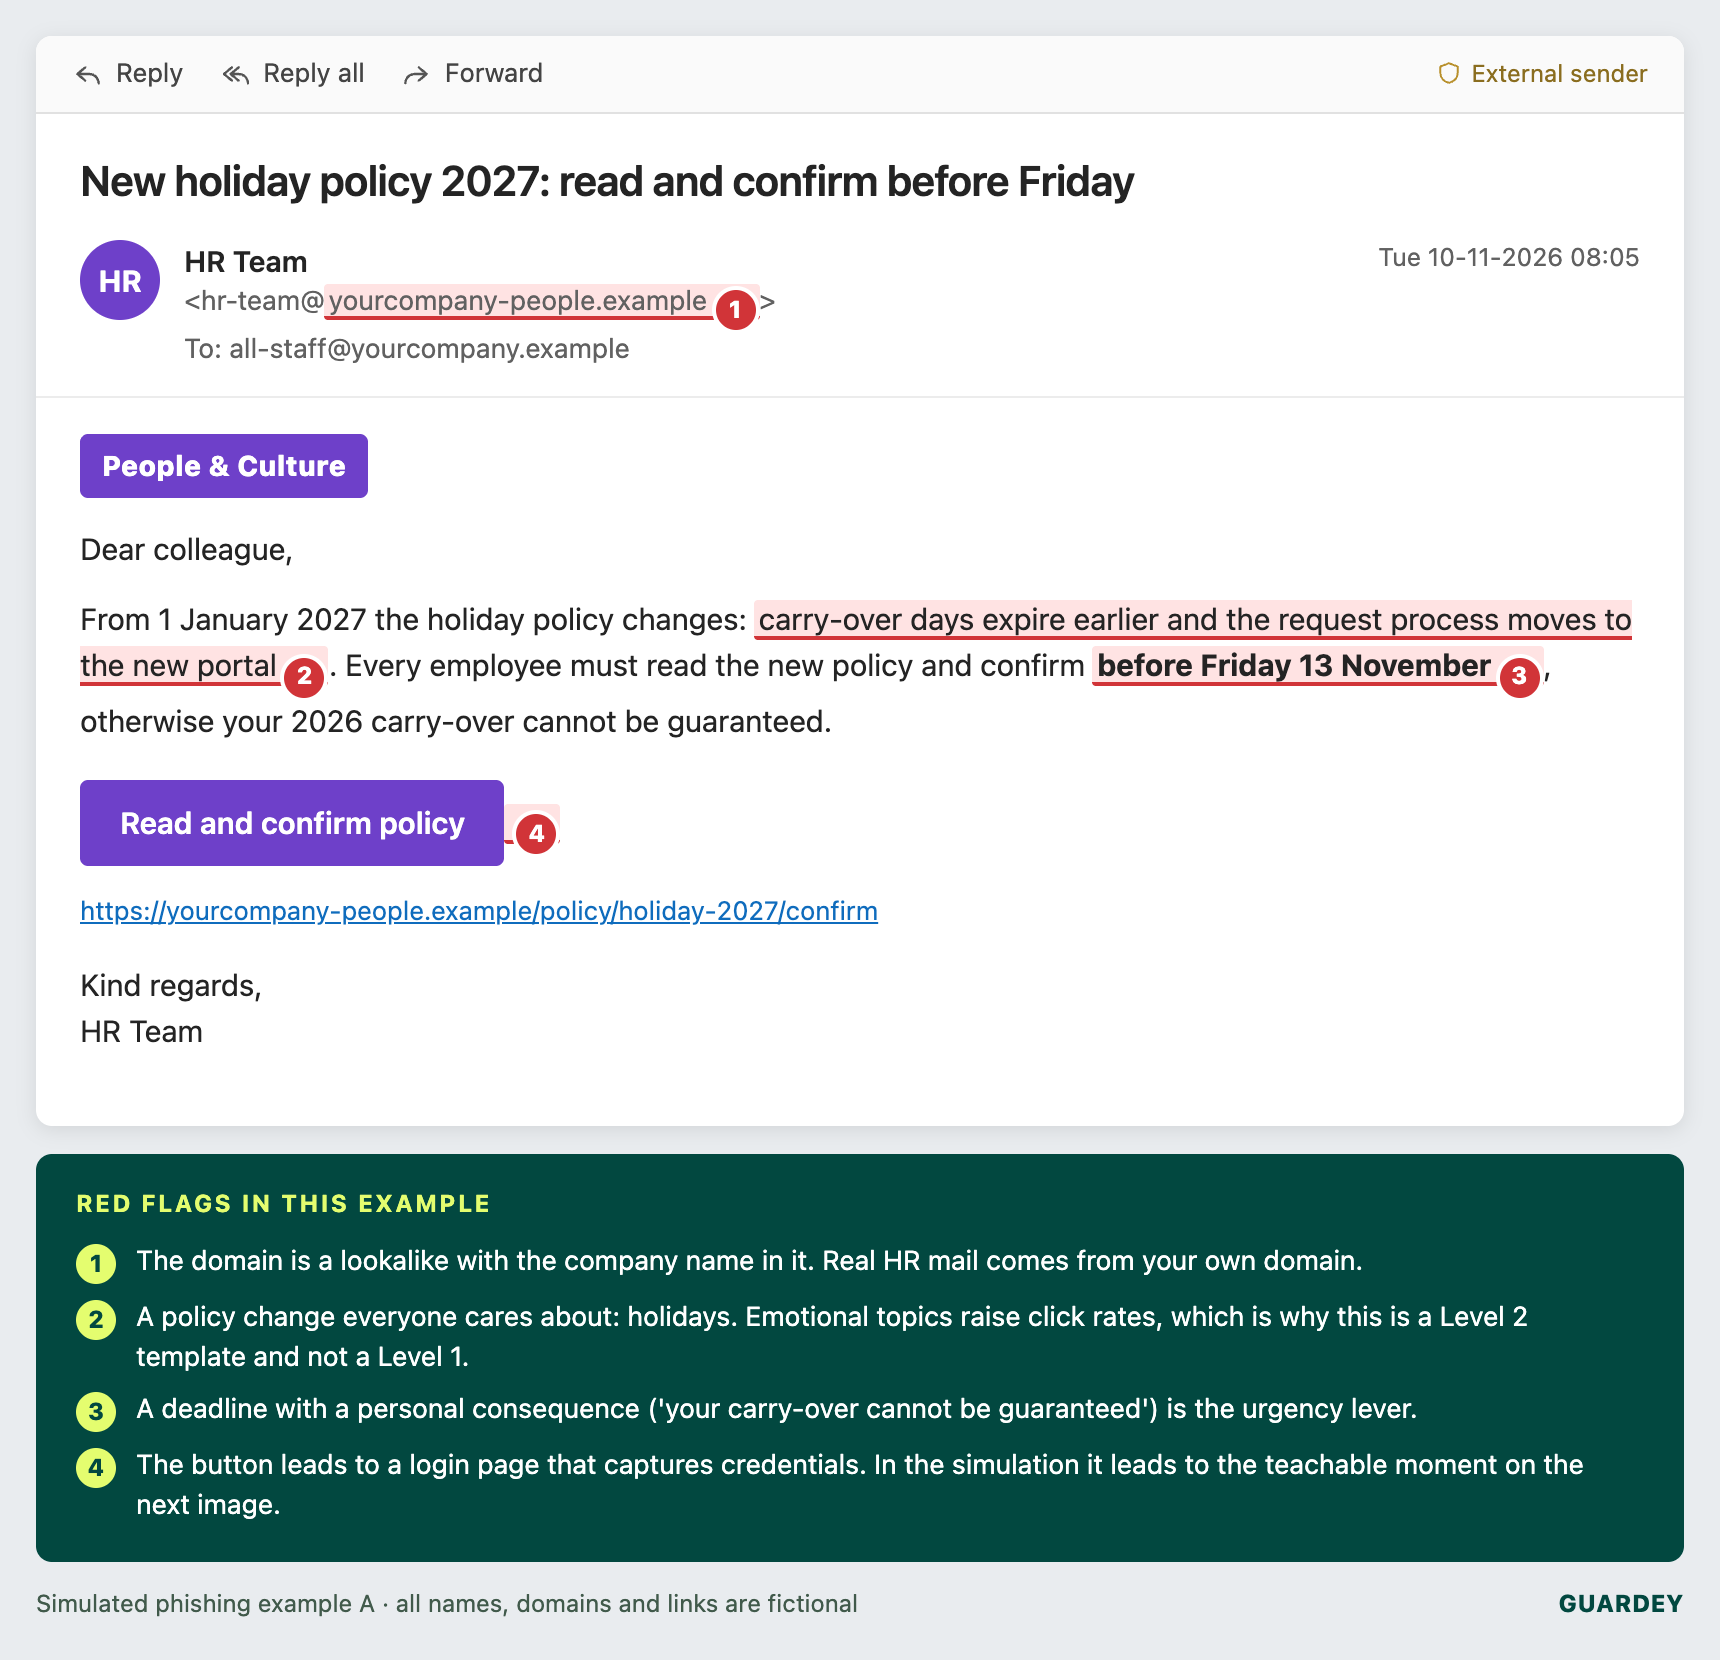
Ci-dessus : voici à quoi ressemble l'exemple n° 4 dans la boîte de réception, avec les quatre signaux d'alerte que les employés doivent apprendre à repérer.
5. Le code QR (niveau 2)
L'e-mail : « Scannez pour renouveler votre permis de stationnement » ou « Scannez pour réactiver l'authentification multifactorielle ».
Pourquoi cela fonctionne : le système de sécurité des e-mails ne peut pas lire ce code, et cette vérification oblige l'employé à utiliser un téléphone offrant moins de protections.
Leçon à retenir : un code QR correspondant à une tâche que vous effectuez habituellement sur votre ordinateur portable doit vous mettre la puce à l'oreille. Destinataires : le personnel de bureau ; mesurez le nombre de scans via une page de destination avec suivi.
6. La facture avec les nouvelles coordonnées bancaires (niveau 3)
L'e-mail : une facture en souffrance provenant d'un fournisseur qui semble authentique, indiquant « Veuillez noter que nos coordonnées bancaires ont changé », accompagnée d'un lien vers un fichier PDF.
Pourquoi ça marche : le service financier en traite des dizaines chaque semaine.
Leçon à retenir : les modifications bancaires doivent être confirmées par téléphone à un numéro connu, à chaque fois. À transmettre aux services suivants : comptabilité fournisseurs, achats. C'est cette simulation qui permet d'éviter l'incident réel le plus coûteux.
7. La faveur rapide du PDG (niveau 3)
L'e-mail : « Tu es à ton bureau ? J'ai besoin d'un petit service, je suis en réunion toute la journée. » Envoyé depuis une adresse de messagerie en ligne portant le nom du PDG.
Pourquoi ça marche : l'autorité et une excuse plausible pour expliquer pourquoi on n'est pas joignable. Le deuxième e-mail demande des cartes-cadeaux ou un virement.
Consigne : toute demande inhabituelle émanant de la direction doit être vérifiée par téléphone, sans exception, et la direction doit entériner cette règle publiquement. À l'attention des assistants de direction, du service financier et des responsables administratifs. Obtenez au préalable l'accord explicite du PDG.
8. Réinitialisation du mot de passe MFA par le service d'assistance informatique (niveau 3)
L'e-mail : « Validez la demande d'Authenticator que vous recevrez et répondez en indiquant le code à 6 chiffres pour finaliser la migration. »
Pourquoi cela fonctionne : cela reproduit une véritable migration, et la demande émane du « service informatique ».
Leçon : personne n'a jamais besoin de votre code, et les demandes que vous n'avez pas lancées sont refusées. Envoyez-le à tout le monde, après un tour de niveau 2. Comptez à la fois les « approuvés » et les « auxquels on a répondu avec un code » via un formulaire sécurisé.
9. Le fil de discussion détourné (niveau 3)
L'e-mail : une réponse s'inscrivant dans le cadre d'un échange réel avec un fournisseur (« RE : RE : Commande n° 7731 »), contenant de nouvelles instructions de paiement « provisoires ».
Pourquoi cela fonctionne : le contexte rend le message crédible ; l'expéditeur semble être une personne avec laquelle le destinataire a déjà échangé des e-mails.
Leçon à retenir : c’est la demande, et non le fil de discussion, qu’il faut vérifier. À transmettre aux services des achats et des finances, avec modération ; cette procédure est complexe et doit être précédée d’une formation sur le sujet.
10. L'appel vocal (niveau 3, hameçonnage vocal)
La simulation : un appel téléphonique provenant du « service de lutte contre la fraude de la banque » ou du « support informatique », demandant à l'employé de confirmer certaines informations ou de lire un code à voix haute. Certaines plateformes automatisent ce processus ; sinon, un appel interne mené par une « équipe rouge » peut faire l'affaire.
Pourquoi cela fonctionne : la voix semble plus crédible que les e-mails, et les employés sont rarement formés à cette technique. Les voix clonées aggravent encore la situation ; voir la formation de sensibilisation aux deepfakes.
Leçon : raccrochez et rappelez un numéro connu. À transmettre à : service financier, service d'assistance, réception.
Aperçu des exemples de simulation
| Exemple | Niveau | Chaîne | Public cible | Indicateur à surveiller |
|---|---|---|---|---|
| Notification de colis | 1 | E-mail, SMS | Tout le monde | Taux de clics (référence) |
| Expiration du mot de passe | 2 | Tout le monde | Identifiants saisis | |
| Document partagé | 2 | Finance, gestion | Identifiants saisis | |
| Mise à jour de la politique RH | 2 | Tout le monde | Taux de clics, taux de déclaration | |
| Code QR | 2 | Envoyer par e-mail, imprimer | Personnel administratif | Scans |
| Facture, nouvelles coordonnées bancaires | 3 | Comptes fournisseurs | Clics, appels de vérification effectués | |
| Une petite faveur du PDG | 3 | E-mail, WhatsApp | Assistants, finances | Taux de réponse et de signalement |
| Réinitialisation du MFA informatique | 3 | Tout le monde | Consignes approuvées, codes partagés | |
| Fil de discussion détourné | 3 | Achats, finances | Clics, appels de vérification | |
| Appel vocal | 3 | Téléphone | Finances, service d'assistance | Informations fournies, rappels |
Exécutez les dix exemples à partir d'une seule plateforme
Les simulations de hameçonnage de Guardey sont fournies avec des modèles prêts à l'emploi pour chacun des exemples ci-dessus, ainsi que des campagnes aléatoires afin que les employés ne puissent pas s'avertir mutuellement.
Découvrez les simulations de hameçonnageQue se passe-t-il après avoir cliqué ?
La simulation ne représente que la moitié de l'exercice. Dès qu'une personne clique, elle doit être redirigée vers une page qui explique, dans un langage simple, ce qui a trahi le courriel, et qui propose une brève formation immédiate. C'est là que réside l'occasion d'apprendre, et c'est à ce moment-là que le comportement change réellement.
Comment les mettre en œuvre : un programme de 12 mois
- Mois 1 : situation de référence avec l'exemple 1 pour tout le monde. Il faut s'attendre à un taux de clics d'environ un tiers dans une organisation non formée.
- Mois 2 à 4 : un exemple de niveau 2 par mois, à des jours et heures aléatoires, avec une leçon de trois minutes après chaque clic.
- Mois 5 à 12 : alterner entre le niveau 2 et le niveau 3, avec des sessions ciblées (6, 7, 9, 10) pour les services financiers, les ressources humaines et les assistants toutes les quatre à six semaines.
- Chaque mois : publiez les résultats de l'équipe (taux de clics et de signalements), sans jamais citer de noms individuels.
Cinq erreurs qui font que les simulations se retournent contre nous
- Les appâts émotionnels. Les primes, les licenciements, l'actualité sanitaire. Ils suscitent la colère, ne favorisent pas l'apprentissage et ont entraîné l'arrêt de certains programmes.
- La stigmatisation. Le fait de dénoncer les « clickers » ou les politiques dites du « trois fautes » incitent les gens à dissimuler les incidents, ce qui va à l'encontre de l'objectif recherché.
- Pas de liste blanche. Si votre filtre de messagerie bloque la simulation, c'est que vous avez évalué votre filtre, et non vos collaborateurs.
- Même schéma, même horaire. Les employés finissent par reconnaître « le test du mardi à 10 h ». Il faut tout varier.
- On ne mesure que les clics. Le taux de signalement est l'indicateur qui compte : une organisation où 60 % des cas sont signalés est plus sûre qu'une autre où 2 % des clics sont enregistrés mais où personne ne signale quoi que ce soit.
Questions fréquentes
Qu'est-ce qu'un exemple de simulation de hameçonnage ?
Un e-mail, un SMS, un code QR ou un appel de type « hameçonnage », réaliste mais inoffensif, envoyé à vos propres collaborateurs afin d’évaluer qui clique, saisit des données ou signale l’incident, suivi d’une formation. Les dix scénarios ci-dessus constituent les cas de figure classiques.
À quelle fréquence faut-il organiser des simulations d'hameçonnage ?
Une fois par mois pour l'ensemble de l'organisation, avec des cycles supplémentaires ciblés toutes les quatre à six semaines pour les postes à haut risque. Une fréquence trimestrielle est trop espacée pour modifier les comportements ; une fréquence hebdomadaire entraîne de la lassitude.
Les simulations de hameçonnage sont-elles légales ?
Oui, à condition qu'il y ait un intérêt légitime, que les salariés soient informés, que la durée de conservation des données soit limitée et que les résultats ne soient pas utilisés à des fins disciplinaires. Associez le comité d'entreprise lorsque cela s'avère nécessaire.
Puis-je les fabriquer moi-même ?
C'est possible, grâce à des outils open source tels que Gophish, mais vous devrez alors créer vous-même les pages d'accueil, les formations de suivi et les rapports. Notre comparatif de 17 outils de simulation de hameçonnage explique ce à quoi vous renoncez en optant pour la solution gratuite.
Vous souhaitez découvrir un programme de simulation sur 12 mois pour votre équipe ?
Réservez une démonstration et nous mettrons en place avec vous la première campagne, y compris la formation qui suit chaque simulation.
Demander une démo


