

13 novembre 2026 • Phishing
In breve: una simulazione di phishing è utile solo se rispecchia ciò che i vostri dipendenti riceveranno realmente. Di seguito sono riportati dieci esempi di simulazioni, ordinati dal più facile al più difficile, con la lezione che ciascuno di essi insegna, a chi inviarli e gli errori che possono far sì che le simulazioni abbiano l’effetto contrario. Utilizzateli come modelli per il vostro programma o eseguiteli con una piattaforma che li includa; le simulazioni di phishing di Guardey includono tutti gli scenari presenti in questa pagina.
Cosa rende efficace una simulazione di phishing?
Quattro aspetti. È realistico: la trappola è quella che i vostri dipendenti incontrano nella vita reale. È misurabile: si registrano i clic, i dati inseriti e, soprattutto, i report. È seguito da una lezione: chi clicca viene reindirizzato in pochi secondi a una breve spiegazione, non a un rimprovero. Ed è vario: la difficoltà, i tempi e il tema cambiano, così i dipendenti imparano a riconoscere il phishing anziché “il modello di simulazione”.
Il grado di difficoltà indicato in questa pagina segue una scala semplice: il Livello 1 presenta indizi evidenti (saluto generico, dominio strano), il Livello 2 riproduce in modo convincente un servizio reale, mentre il Livello 3 è personalizzato in base alla persona o all’azienda.
I 10 esempi di simulazione di phishing
1. La notifica di consegna del pacco (Livello 1)
L'e-mail: “Il tuo pacco non è stato consegnato. Paga 1,95 € per riprogrammare la consegna”. Marchio generico del corriere, dominio simile a quello originale.
Perché funziona: tutti si aspettano qualcosa, soprattutto a novembre e dicembre.
Lezione: le spese di spedizione dei pacchi non vanno mai pagate tramite link inviati via e-mail. Da inviare a: tutti, come regola generale.
2. La scadenza della password (Livello 2)
L'e-mail: “La tua password di Microsoft 365 scadrà tra 24 ore. Mantieni la tua password attuale.” Link a una pagina di accesso contraffatta.
Perché funziona: assomiglia alle notifiche che l’IT invia davvero, e la scadenza crea un senso di urgenza.
Lezione: aprite voi stessi il sito office.com; non effettuate mai l'accesso tramite un link contenuto in un'e-mail. Inviate a: tutti; si tratta dell'esca più comune utilizzata nel phishing delle credenziali in ambito aziendale.
3. Il documento condiviso (Livello 2)
L'e-mail: “Sanne ha condiviso con te il file ‘Q4 payment schedule.xlsx’”. Per aprirlo è necessario effettuare l'accesso.
Perché funziona: il nome è quello di un vero collega (le simulazioni possono utilizzare nomi interni reali, nel rispetto delle regole stabilite con l’ufficio Risorse Umane) e il nome del file sembra importante.
Lezione: una pagina di accesso per un documento che normalmente si aprirebbe direttamente costituisce un attacco. Destinatari: reparto finanziario, direzione, team di progetto.
4. Aggiornamento sulla politica delle risorse umane (Livello 2)
L'e-mail: “Nuova politica sulle ferie 2027: leggere e confermare entro venerdì”. Link a un portale che richiede le credenziali di accesso.
Perché funziona: tutti vogliono sapere delle ferie, e le e-mail delle Risorse Umane vengono raramente messe in discussione.
Suggerimento: i documenti relativi alle risorse umane si trovano nel sistema HR; consultateli direttamente lì. Destinatari: tutti. Da evitare: argomenti quali bonus o licenziamenti, che suscitano forte rabbia e lamentele.
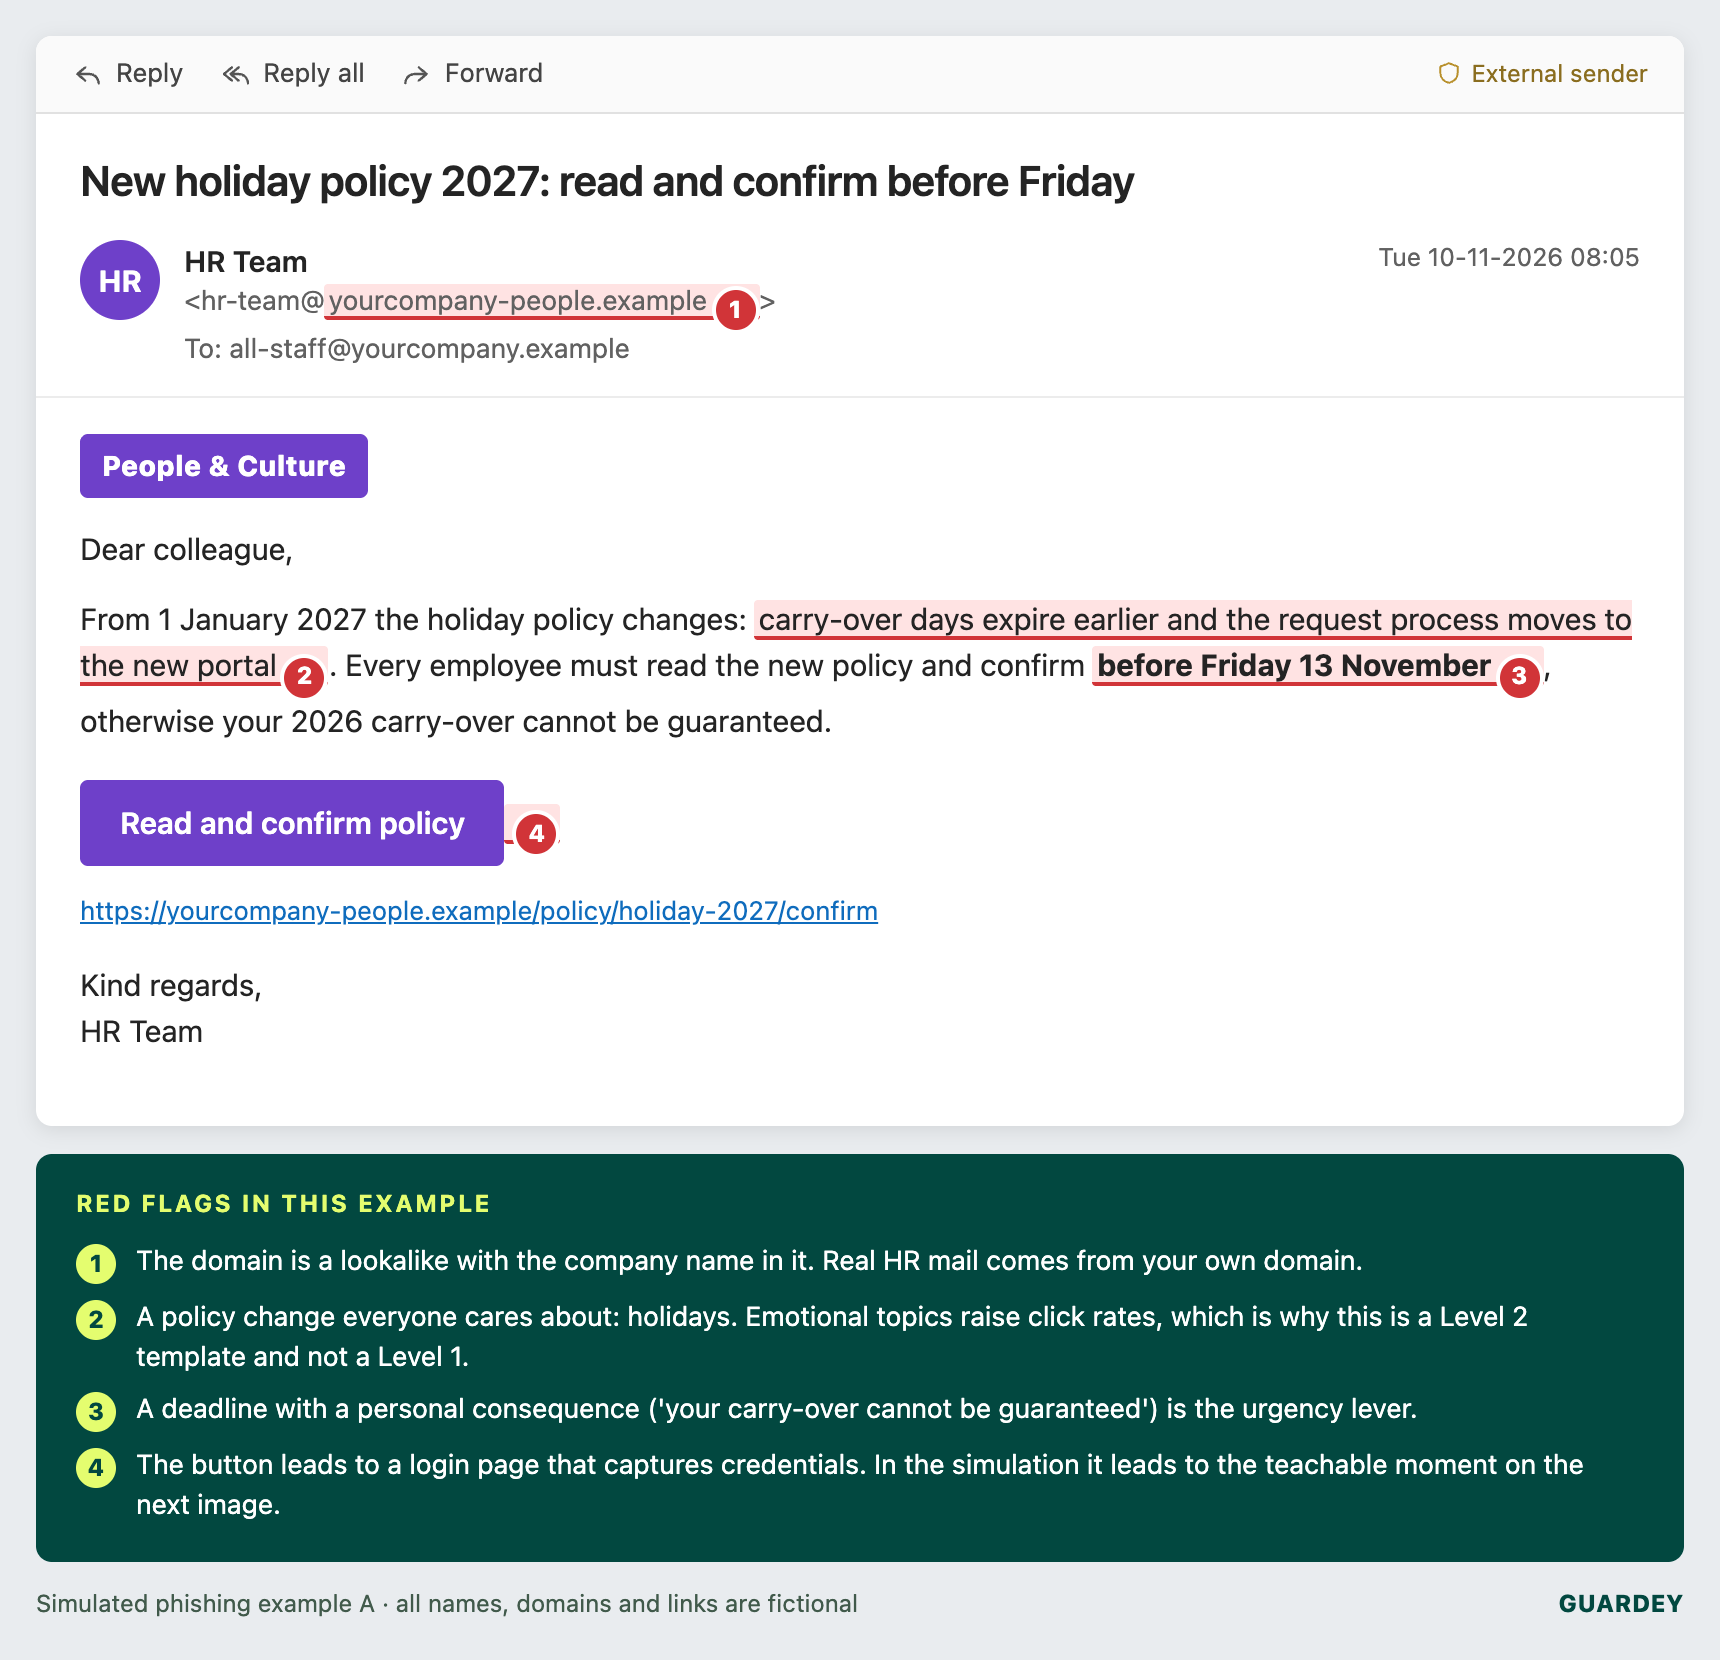
Sopra: ecco come appare l’esempio 4 nella posta in arrivo, con i quattro segnali di allarme che i dipendenti dovrebbero imparare a individuare.
5. Il codice QR (Livello 2)
L'e-mail: “Scansiona per rinnovare il tuo permesso di parcheggio” oppure “Scansiona per riattivare l'autenticazione a più fattori”.
Perché funziona: il sistema di sicurezza della posta elettronica non è in grado di leggere il codice e la scansione reindirizza il dipendente verso un telefono con meno protezioni.
Lezione: un codice QR relativo a un’attività che normalmente svolgeresti sul tuo portatile è un campanello d’allarme. Destinatari: personale d’ufficio; monitora le scansioni tramite una pagina di destinazione tracciata.
6. La fattura con le nuove coordinate bancarie (Livello 3)
L'e-mail: una fattura scaduta inviata da un fornitore dall'aspetto credibile, con la dicitura “si prega di notare che le nostre coordinate bancarie sono cambiate” e un link a un file PDF.
Perché funziona: il reparto finanziario ne gestisce decine ogni settimana.
Lezione: le modifiche bancarie vanno sempre confermate per telefono a un numero noto. Da inviare a: contabilità fornitori, acquisti. Questa simulazione permette di evitare l’incidente reale più costoso.
7. Il piccolo favore dell’amministratore delegato (Livello 3)
L'e-mail: «Sei alla tua scrivania? Ho bisogno di un piccolo favore, sono in riunione tutto il giorno». Da un indirizzo di posta elettronica con il nome dell'amministratore delegato.
Perché funziona: autorevolezza e una scusa plausibile per giustificare l’irraggiungibilità. La seconda e-mail chiede buoni regalo o un bonifico.
Istruzioni: qualsiasi richiesta insolita proveniente dai vertici aziendali deve essere verificata per telefono, senza eccezioni, e i vertici devono avallare pubblicamente tale regola. Destinatari: assistenti esecutivi, reparto finanziario, responsabili d’ufficio. Ottenere prima l’approvazione esplicita dell’amministratore delegato.
8. Reimpostazione della password MFA da parte dell'helpdesk IT (Livello 3)
L'e-mail: “Conferma la richiesta dell'App Authenticator che riceverai e rispondi inserendo il codice a 6 cifre per completare la migrazione.”
Perché funziona: riproduce una vera e propria migrazione e la richiesta proviene dal “reparto IT”.
Lezione: nessuno ha mai bisogno del tuo codice, e le richieste che non hai avviato tu vengono rifiutate. Invia a: tutti, dopo un round di Livello 2. Tieni traccia sia dei messaggi “approvati” che di quelli a cui è stato “risposto con un codice” tramite un modulo sicuro.
9. Il thread dirottato (Livello 3)
L'e-mail: una risposta inserita in una conversazione reale con un fornitore (“RE: RE: Ordine 7731”), contenente nuove istruzioni di pagamento “temporanee”.
Perché funziona: il contesto lo rende credibile; il mittente sembra essere una persona con cui il destinatario ha già scambiato e-mail.
Lezione: è la richiesta, non il thread, che va verificata. Da inviare a: reparto acquisti e finanze, con moderazione; si tratta di un’operazione complessa che dovrebbe essere preceduta da una formazione sull’argomento.
10. La chiamata vocale (Livello 3, vishing)
La simulazione: una telefonata proveniente dal “dipartimento antifrode della banca” o dal “supporto IT” in cui si chiede al dipendente di confermare alcuni dati o di leggere ad alta voce un codice. Alcune piattaforme automatizzano questa procedura; in caso contrario, è possibile ricorrere a una chiamata interna da parte del red team.
Perché funziona: la voce sembra più credibile rispetto alle e-mail e i dipendenti raramente ricevono una formazione specifica in merito. Le voci clonate peggiorano ulteriormente la situazione; si veda la formazione sulla consapevolezza dei deepfake.
Istruzioni: riagganciare e richiamare un numero conosciuto. Inviare a: reparto finanziario, helpdesk, reception.
Panoramica degli esempi di simulazione
| Esempio | Livello | Canale | Destinatari | Dato da tenere d'occhio |
|---|---|---|---|---|
| Notifica di consegna del pacco | 1 | E-mail, SMS | Tutti | Tasso di clic (valore di riferimento) |
| Scadenza della password | 2 | Tutti | Credenziali inserite | |
| Documento condiviso | 2 | Finanza, gestione | Credenziali inserite | |
| Aggiornamento sulla politica delle risorse umane | 2 | Tutti | Tasso di clic, tasso di segnalazione | |
| Codice QR | 2 | Invia via e-mail, stampa | Personale d'ufficio | Scansioni |
| Fattura, nuove coordinate bancarie | 3 | Debiti commerciali | Clic, chiamate di verifica effettuate | |
| Un piccolo favore al CEO | 3 | E-mail, WhatsApp | Assistenti, finanza | Risposte, frequenza delle segnalazioni |
| Reimpostazione IT MFA | 3 | Tutti | Prompt approvati, codici condivisi | |
| Discussione dirottata | 3 | Acquisti, finanza | Clic, chiamate di verifica | |
| Chiamata vocale | 3 | Telefono | Finanza, assistenza tecnica | Dettagli forniti, richiami |
Esegui tutti e dieci gli esempi da un'unica piattaforma
Le simulazioni di phishing di Guardey includono modelli già pronti per ciascuno degli esempi sopra riportati, oltre a campagne casuali in modo che i dipendenti non possano avvisarsi a vicenda.
Scopri le simulazioni di phishingCosa succede dopo il clic
La simulazione rappresenta solo metà dell'esercizio. Nel momento in cui qualcuno clicca, dovrebbe essere reindirizzato a una pagina che spieghi, in un linguaggio semplice, cosa ha tradito l'e-mail e che offra una breve formazione immediata. Quello è il momento giusto per imparare, ed è proprio lì che il comportamento cambia davvero.
Come svolgerli: un programma di 12 mesi
- Mese 1: situazione di partenza con l’esempio 1 per tutti. In un’organizzazione non preparata, ci si può aspettare un tasso di clic pari a circa un terzo.
- Mesi 2–4: un esempio di Livello 2 al mese, in giorni e orari casuali, con una lezione di tre minuti dopo ogni clic.
- Mesi 5–12: alternare il Livello 2 e il Livello 3, con sessioni mirate (6, 7, 9, 10) dedicate alla finanza, alle risorse umane e agli assistenti ogni quattro-sei settimane.
- Ogni mese: pubblicare i risultati del team (percentuale di clic e di segnalazione), senza mai citare nomi individuali.
Cinque errori che fanno sì che le simulazioni si rivelino controproducenti
- Esca emotiva. Bonus, licenziamenti, notizie sulla salute. Generano rabbia, non favoriscono l’apprendimento e hanno portato alla chiusura di alcuni programmi.
- Umiliazione. Denunciare chi clicca o applicare politiche del tipo “tre strike” induce le persone a nascondere gli episodi, il che è l’opposto di ciò che si vuole ottenere.
- Nessuna whitelist. Se il tuo filtro di posta blocca la simulazione, significa che hai valutato il filtro, non i tuoi utenti.
- Stesso schema, stessa ora. I dipendenti imparano a riconoscere “il test del martedì alle 10”. Varia tutto.
- Si misurano solo i clic. Il tasso di segnalazione è l'indicatore che conta: un'organizzazione in cui il 60% effettua una segnalazione è più sicura di una in cui il 2% clicca e nessuno effettua segnalazioni.
Domande frequenti
Qual è un esempio di simulazione di phishing?
Un’e-mail, un SMS, un codice QR o una chiamata di phishing realistici ma innocui inviati ai propri dipendenti per verificare chi clicca, inserisce dati o segnala l’accaduto, seguiti da un corso di formazione. I dieci scenari sopra indicati sono quelli standard.
Con quale frequenza è consigliabile eseguire simulazioni di phishing?
Con cadenza mensile per l’intera organizzazione, con controlli mirati aggiuntivi ogni quattro-sei settimane per i ruoli ad alto rischio. La frequenza trimestrale è troppo sporadica per modificare i comportamenti; quella settimanale causa affaticamento.
Le simulazioni di phishing sono legali?
Sì, a condizione che sussista un interesse legittimo, che i dipendenti siano informati, che la conservazione dei dati sia limitata e che i risultati non vengano utilizzati a fini disciplinari. Coinvolgere il comitato aziendale ove necessario.
Posso costruirli da solo?
È possibile farlo con strumenti open source come Gophish, ma in tal caso dovrai occuparti personalmente della creazione delle pagine di destinazione, della formazione di approfondimento e della reportistica. Il nostro confronto tra 17 strumenti di simulazione del phishing spiega quali sono i compromessi della soluzione gratuita.
Ti interessa vedere un programma di simulazione di 12 mesi per il tuo team?
Prenota una demo e realizzeremo insieme a te la prima campagna, compresa la formazione che segue ogni simulazione.
Richiedi una demo


