

13. November 2026 • Phishing
Kurz gesagt: Eine Phishing-Simulation ist nur dann sinnvoll, wenn sie dem entspricht, was Ihre Mitarbeiter tatsächlich erhalten werden. Im Folgenden finden Sie zehn Simulationsbeispiele, geordnet vom Einfachsten zum Schwierigsten, mit den jeweiligen Lerninhalten, den Zielgruppen sowie den Fehlern, die dazu führen können, dass Simulationen nach hinten losgehen. Nutzen Sie sie als Vorlagen für Ihr eigenes Programm oder führen Sie sie mit einer Plattform durch, die diese enthält; die Phishing-Simulationen von Guardey umfassen alle auf dieser Seite aufgeführten Szenarien.
Was macht eine gute Phishing-Simulation aus?
Vier Dinge. Es ist realistisch: Der Köder ist einer, den Ihre Mitarbeiter im echten Leben sehen. Es ist messbar: Sie erfassen Klicks, eingegebene Daten und – was am wichtigsten ist – Berichte. Es folgt eine Lektion: Wer darauf klickt, gelangt innerhalb von Sekunden zu einer kurzen Erklärung und nicht zu einer Rüge. Und es ist abwechslungsreich: Schwierigkeitsgrad, Zeitpunkt und Thema wechseln, sodass die Mitarbeiter lernen, Phishing zu erkennen, anstatt nur „die Simulationsvorlage“ zu erkennen.
Der Schwierigkeitsgrad auf dieser Seite folgt einer einfachen Skala: Stufe 1 weist offensichtliche Anzeichen auf (allgemeine Begrüßung, seltsame Domain), Stufe 2 ahmt einen echten Dienst überzeugend nach, Stufe 3 ist auf die Person oder das Unternehmen zugeschnitten.
Die 10 Beispiele für Phishing-Simulationen
1. Die Paketbenachrichtigung (Stufe 1)
Die E-Mail: „Ihr Paket konnte nicht zugestellt werden. Zahlen Sie 1,95 €, um einen neuen Zustelltermin zu vereinbaren.“ Generisches Markenbild des Zustelldienstes, eine ähnlich klingende Domain.
Warum das funktioniert: Jeder hat bestimmte Erwartungen, besonders im November und Dezember.
Lektion: Gebühren für Pakete werden niemals über E-Mail-Links bezahlt. An alle weiterleiten – als Grundregel.
2. Das Ablaufen des Passworts (Stufe 2)
Die E-Mail: „Ihr Microsoft 365-Passwort läuft in 24 Stunden ab. Behalten Sie Ihr aktuelles Passwort bei.“ Link zu einer gefälschten Anmeldeseite.
Warum das funktioniert: Es sieht genauso aus wie die Benachrichtigungen, die die IT-Abteilung tatsächlich versendet, und die Frist sorgt für Dringlichkeit.
Lektion: Rufen Sie „office.com“ selbst auf; melden Sie sich niemals über einen Link in einer E-Mail an. Weiterleiten an: alle; dies ist die häufigste Methode zum Phishing nach Zugangsdaten in der Geschäftswelt.
3. Das freigegebene Dokument (Stufe 2)
Die E-Mail: „Sanne hat die Datei ‚Q4 payment schedule.xlsx‘ für Sie freigegeben.“ Zum Öffnen ist eine Anmeldung erforderlich.
Warum das funktioniert: Der Name stammt von einem echten Kollegen (in Simulationen dürfen echte interne Namen verwendet werden, sofern die von der Personalabteilung festgelegten Regeln eingehalten werden), und die Datei klingt wichtig.
Lektion: Eine Anmeldeseite für ein Dokument, das Sie normalerweise direkt öffnen würden, ist der Angriff. Weiterleiten an: Finanzabteilung, Geschäftsleitung, Projektteams.
4. Aktualisierung der Personalpolitik (Stufe 2)
Die E-Mail: „Neue Urlaubsregelung 2027: Bitte vor Freitag lesen und bestätigen.“ Link zu einem Portal, auf dem die Eingabe von Zugangsdaten verlangt wird.
Warum das funktioniert: Jeder möchte etwas über Urlaub erfahren, und E-Mails der Personalabteilung werden selten hinterfragt.
Hinweis: Personalunterlagen befinden sich im HR-System; greifen Sie dort direkt darauf zu. Versenden an: alle. Vermeiden Sie: Themen wie Bonuszahlungen oder Entlassungen, die echte Wut und Beschwerden hervorrufen.
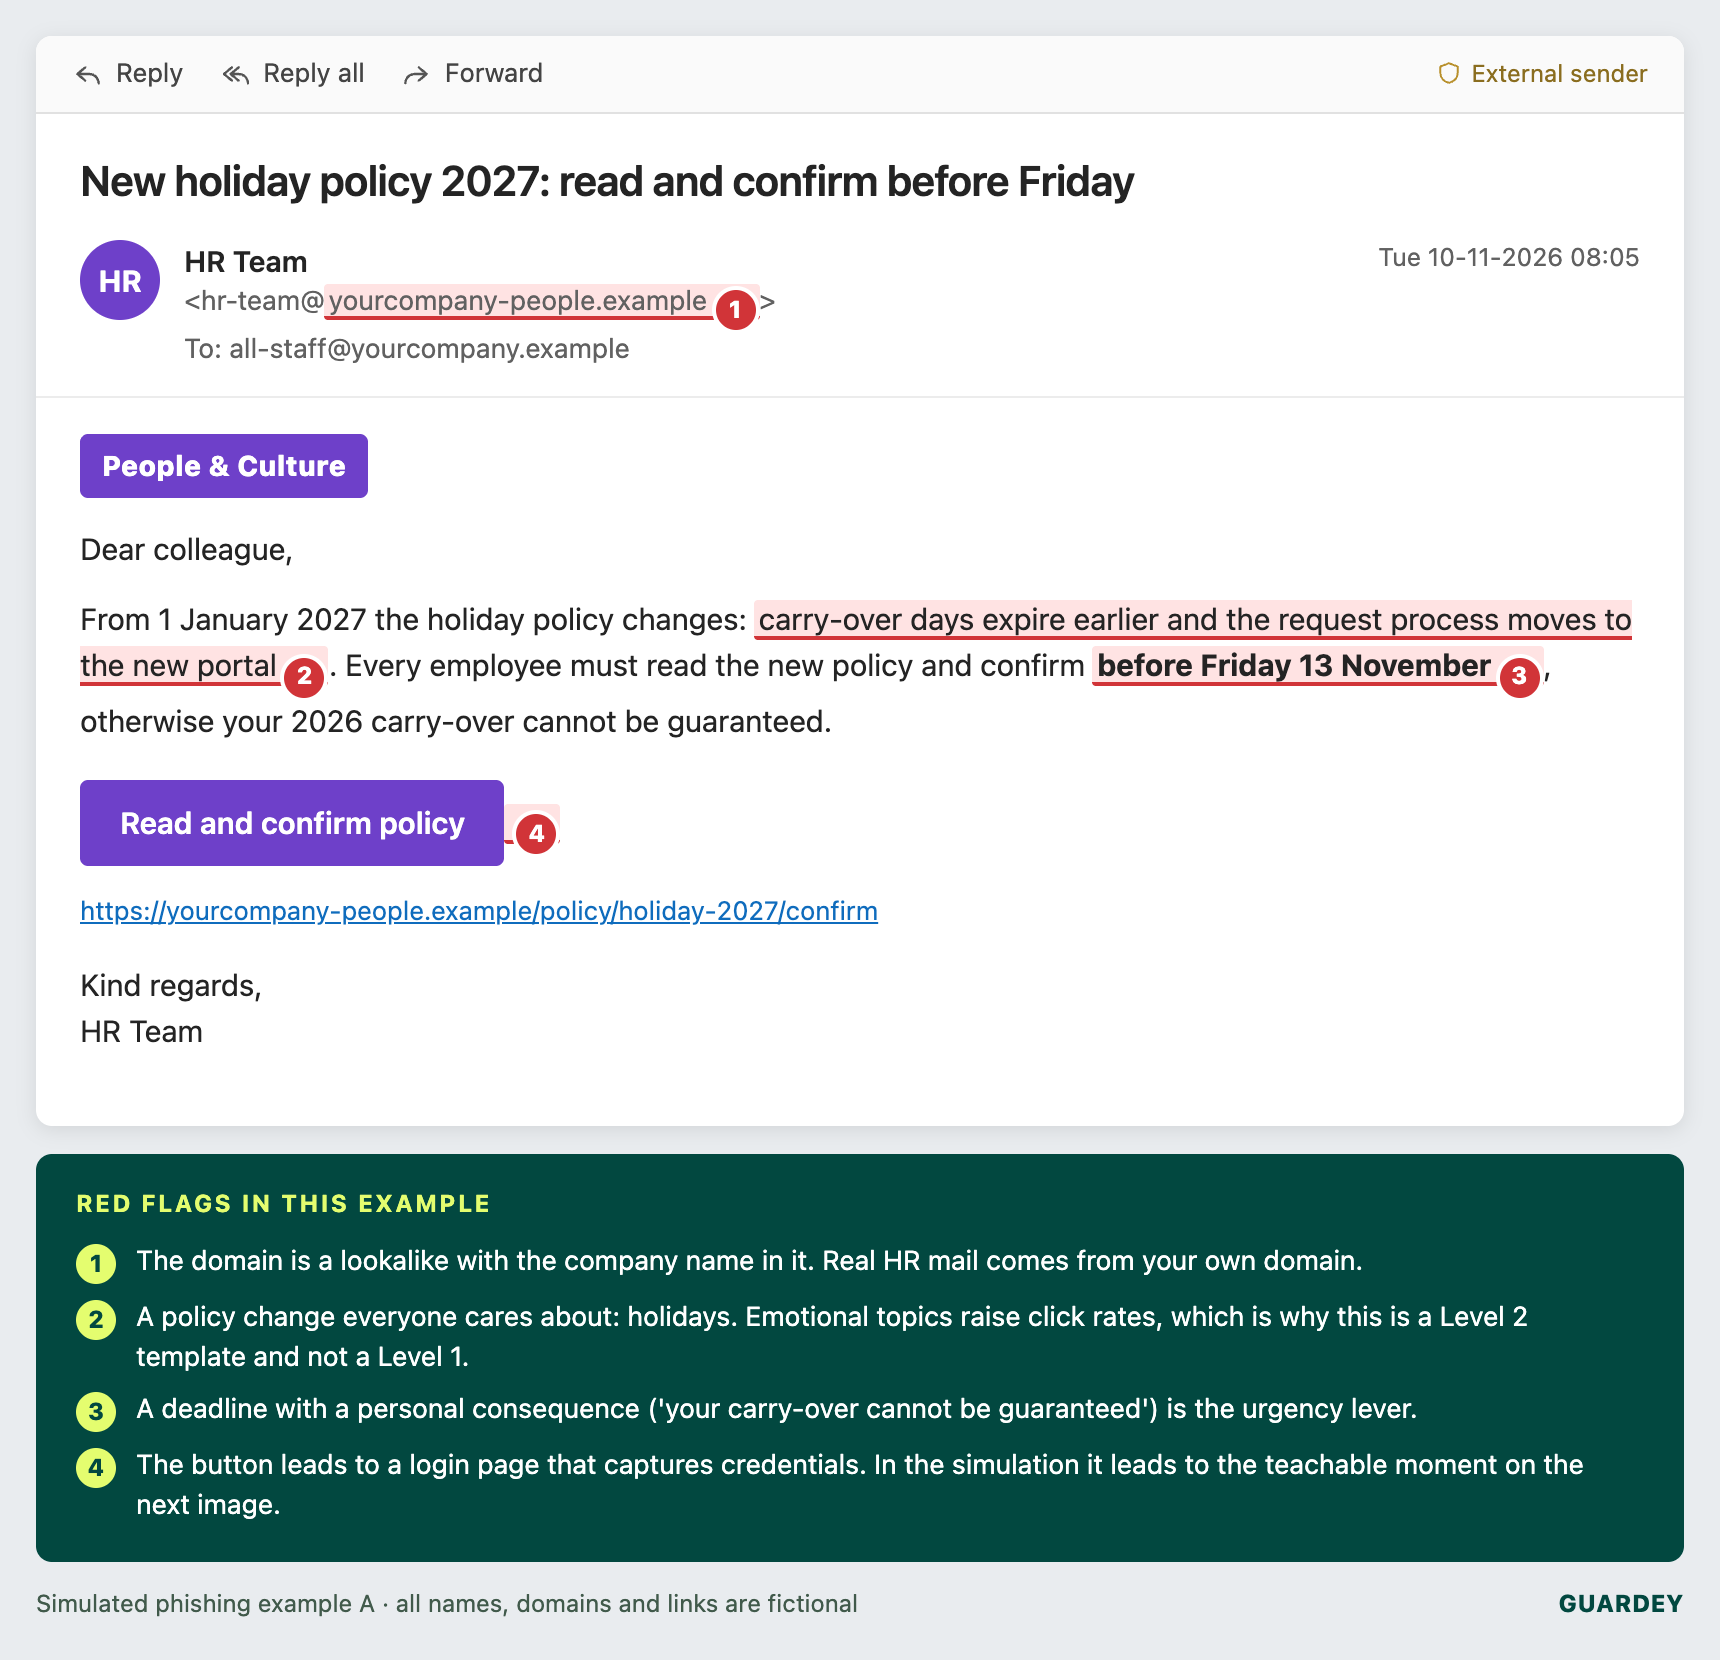
Oben: So sieht Beispiel 4 im Posteingang aus, mit den vier Warnzeichen, die Mitarbeiter erkennen lernen sollten.
5. Der QR-Code (Stufe 2)
Die E-Mail: „Scannen Sie den Code, um Ihre Parkgenehmigung zu verlängern“ oder „Scannen Sie den Code, um die Multi-Faktor-Authentifizierung wieder zu aktivieren.“
Warum das funktioniert: Die E-Mail-Sicherheitssoftware kann den Code nicht lesen, und durch das Scannen wird der Mitarbeiter auf ein Smartphone mit weniger Schutzmaßnahmen umgeleitet.
Lektion: Ein QR-Code für eine Aufgabe, die Sie normalerweise auf Ihrem Laptop erledigen würden, ist ein Warnsignal. Versenden an: Mitarbeiter im Büro; erfassen Sie die Scans über eine nachverfolgbare Landingpage.
6. Die Rechnung mit den neuen Bankverbindungen (Stufe 3)
Die E-Mail: eine überfällige Rechnung von einem echt wirkenden Lieferanten mit dem Hinweis „Bitte beachten Sie, dass sich unsere Bankverbindung geändert hat“ und einem PDF-Link.
Warum das funktioniert: Die Finanzabteilung bearbeitet jede Woche Dutzende solcher Fälle.
Lektion: Bankänderungen werden jedes Mal telefonisch unter einer bekannten Nummer bestätigt. Weiterleiten an: Kreditorenbuchhaltung, Einkauf. Diese Simulation beugt dem teuersten realen Vorfall vor.
7. Der schnelle Gefallen des Geschäftsführers (Stufe 3)
Die E-Mail: „Sitzt du gerade an deinem Schreibtisch? Ich brauche schnell einen Gefallen, ich bin den ganzen Tag in Besprechungen.“ Von einer Webmail-Adresse mit dem Namen des Geschäftsführers.
Warum das funktioniert: Autorität und eine plausible Ausrede dafür, dass man nicht erreichbar ist. In der zweiten E-Mail wird um Geschenkgutscheine oder eine Überweisung gebeten.
Anweisung: Jede ungewöhnliche Anfrage seitens der Geschäftsleitung muss telefonisch überprüft werden – ohne Ausnahme –, und die Geschäftsleitung muss diese Regel öffentlich bekräftigen. Weiterleiten an: Assistenten der Geschäftsleitung, Finanzabteilung, Büroleiter. Holen Sie zuvor die ausdrückliche Genehmigung des Vorstandsvorsitzenden ein.
8. Zurücksetzen der MFA durch den IT-Helpdesk (Stufe 3)
In der E-Mail heißt es: „Bestätigen Sie die Aufforderung des Authentifikators, die Sie erhalten werden, und geben Sie den 6-stelligen Code ein, um die Migration abzuschließen.“
Warum das funktioniert: Es ahmt eine echte Migration nach, und die Anfrage kommt von der „IT“.
Lektion: Niemand braucht jemals deinen Code, und Anfragen, die du nicht selbst gestartet hast, werden abgelehnt. Sende die Anfrage nach einer Runde der Stufe 2 an alle. Erfasse sowohl „genehmigt“ als auch „mit einem Code beantwortet“ über ein sicheres Formular.
9. Der gekaperte Thread (Stufe 3)
Die E-Mail: eine Antwort im Rahmen eines realistischen, tatsächlich stattfindenden Schriftwechsels mit einem Lieferanten („RE: RE: Bestellung 7731“) mit „vorläufigen“ neuen Zahlungsanweisungen.
Warum das funktioniert: Der Kontext sorgt für Glaubwürdigkeit; der Absender scheint jemand zu sein, mit dem der Empfänger bereits E-Mails ausgetauscht hat.
Lektion: Überprüfen Sie die Anfrage, nicht den Thread. Weiterleiten an: Einkauf und Finanzen, jedoch nur in Maßen; dies ist schwierig und sollte erst nach einer Schulung zu diesem Thema erfolgen.
10. Der Telefonanruf (Stufe 3, Vishing)
Die Simulation: Ein Anruf von der „Betrugsabteilung der Bank“ oder dem „IT-Support“, in dem der Mitarbeiter aufgefordert wird, Angaben zu bestätigen oder einen Code vorzulesen. Manche Plattformen automatisieren diesen Vorgang; andernfalls reicht ein interner Anruf durch das Red Team aus.
Warum das funktioniert: Die Stimme wirkt glaubwürdiger als E-Mails, und Mitarbeiter werden selten darauf geschult. Geklonte Stimmen verschlimmern das Problem noch; siehe Schulungen zur Deepfake-Aufklärung.
Anleitung: Legen Sie auf und rufen Sie die bekannte Nummer erneut an. Weiterleiten an: Finanzabteilung, Helpdesk, Rezeption.
Simulationsbeispiele auf einen Blick
| Beispiel | Stufe | Kanal | Zielgruppe | Zu beobachtende Kennzahl |
|---|---|---|---|---|
| Paketbenachrichtigung | 1 | E-Mail, SMS | Alle | Klickrate (Ausgangswert) |
| Ablauf des Passworts | 2 | Alle | Anmeldedaten eingegeben | |
| Gemeinsam genutztes Dokument | 2 | Finanzen, Management | Anmeldedaten eingegeben | |
| Aktuelles zur Personalpolitik | 2 | Alle | Klickrate, Berichtsrate | |
| QR-Code | 2 | E-Mail, Drucken | Büromitarbeiter | Scans |
| Rechnung, neue Bankverbindung | 3 | Verbindlichkeiten | Klicks, getätigte Bestätigungsanrufe | |
| Eine kleine Bitte an den CEO | 3 | E-Mail, WhatsApp | Assistenten, Finanzen | Antworten, Melderate |
| IT-MFA zurücksetzen | 3 | Alle | Anweisungen genehmigt, Codes weitergegeben | |
| Entführter Thread | 3 | Einkauf, Finanzen | Klicks, Bestätigungsanrufe | |
| Sprachanruf | 3 | Telefon | Finanzen, Helpdesk | Angaben, Rückrufe |
Führen Sie alle zehn Beispiele auf einer Plattform aus
Die Phishing-Simulationen von Guardey enthalten vorgefertigte Vorlagen für jedes der oben genannten Beispiele sowie zufällig generierte Kampagnen, damit sich die Mitarbeiter nicht gegenseitig warnen können.
Phishing-Simulationen entdeckenWas passiert nach dem Klick?
Die Simulation ist nur die Hälfte der Übung. Sobald jemand darauf klickt, sollte er auf eine Seite weitergeleitet werden, auf der in verständlicher Sprache erklärt wird, woran man die E-Mail erkannt hat, und die sofort eine kurze Schulung anbietet. Das ist der lehrreiche Moment, und genau hier findet tatsächlich eine Verhaltensänderung statt.
So führen Sie sie durch: ein 12-monatiges Programm
- Monat 1: Ausgangsbasis mit Beispiel 1 für alle. In einer Organisation ohne Schulung ist mit einer Klickrate von etwa einem Drittel zu rechnen.
- Monate 2–4: ein Beispiel der Stufe 2 pro Monat, an zufälligen Tagen und zu zufälligen Zeiten, mit einer dreiminütigen Lektion nach jedem Klick.
- Monate 5–12: Wechseln Sie zwischen Stufe 2 und Stufe 3 ab, wobei alle vier bis sechs Wochen gezielte Durchgänge (6, 7, 9, 10) für die Bereiche Finanzen, Personalwesen und Assistenzkräfte stattfinden.
- Jeden Monat: Veröffentlichung des Teamergebnisses (Klick- und Melderate), niemals einzelne Namen.
Fünf Fehler, die dazu führen, dass Simulationen nach hinten losgehen
- Emotionale Lockmittel. Prämien, Entlassungen, Nachrichten zum Thema Gesundheit. Sie schüren Wut statt Lernbereitschaft und haben bereits zum Ende von Programmen geführt.
- Anprangern. Das Namentlich Nennen von „Klickern“ oder „Three-Strikes“-Regelungen bringen die Menschen dazu, Vorfälle zu verheimlichen – was genau das Gegenteil dessen ist, was man erreichen will.
- Keine Whitelist. Wenn Ihr E-Mail-Filter die Simulation blockiert, haben Sie Ihren Filter gemessen, nicht Ihre Mitarbeiter.
- Immer dieselbe Vorlage, immer zur gleichen Zeit. Die Mitarbeiter lernen, „den Test am Dienstag um 10 Uhr“ zu erkennen. Variieren Sie alles.
- Es werden ausschließlich Klicks gezählt. Die Melderate ist die entscheidende Kennzahl: Ein Unternehmen, in dem 60 % der Fälle gemeldet werden, ist sicherer als eines, in dem 2 % klicken und niemand etwas meldet.
Häufig gestellte Fragen
Was ist ein Beispiel für eine Phishing-Simulation?
Eine realistisch wirkende, aber harmlose Phishing-E-Mail, SMS, ein QR-Code oder ein Anruf, der an die eigenen Mitarbeiter gesendet wird, um zu ermitteln, wer darauf klickt, Daten eingibt oder den Vorfall meldet, gefolgt von einer Schulung. Die oben genannten zehn Szenarien sind die Standardszenarien.
Wie oft sollten Sie Phishing-Simulationen durchführen?
Monatlich für die gesamte Organisation, mit zusätzlichen gezielten Durchgängen alle vier bis sechs Wochen für Positionen mit hohem Risiko. Vierteljährlich ist zu selten, um Verhaltensänderungen zu bewirken; wöchentlich führt zu Ermüdung.
Sind Phishing-Simulationen legal?
Ja, unter Vorbehalt eines berechtigten Interesses, gut informierter Mitarbeiter, einer begrenzten Datenspeicherung und ohne dass die Ergebnisse zu Disziplinarzwecken verwendet werden. Beziehen Sie den Betriebsrat bei Bedarf mit ein.
Kann ich die selbst bauen?
Das ist mit Open-Source-Tools wie Gophish zwar möglich, allerdings müssen Sie dann die Landingpages, die Nachschulungen und die Berichterstellung selbst erstellen. In unserem Vergleich von 17 Phishing-Simulationstools erklären wir, auf welche Vorteile Sie bei der kostenlosen Variante verzichten müssen.
Möchten Sie sich ein 12-monatiges Simulationsprogramm für Ihr Team ansehen?
Vereinbaren Sie einen Termin für eine Demo, und wir erstellen gemeinsam mit Ihnen die erste Kampagne, einschließlich der Schulung, die auf jede Simulation folgt.
Demo anfordern


