

13 de noviembre de 2026 • Phishing
En resumen: una simulación de phishing solo es útil si se asemeja a lo que tus empleados recibirán realmente. A continuación se presentan diez ejemplos de simulaciones, ordenados de más fácil a más difícil, con la lección que enseña cada uno, a quién enviárselos y los errores que hacen que las simulaciones resulten contraproducentes. Úsalos como plantillas para tu propio programa o ejecútalos con una plataforma que los incluya; las simulaciones de phishing de Guardey incluyen todos los escenarios de esta página.
¿Qué es lo que hace que una simulación de phishing sea buena?
Cuatro cosas. Es realista: el señuelo es uno de los que tus empleados ven en la vida real. Es medible: se registran los clics, los datos introducidos y, lo más importante, los informes. Va seguido de una lección: quien haga clic accederá a una breve explicación en cuestión de segundos, no a una reprimenda. Y es variado: la dificultad, el momento y el tema cambian, por lo que los empleados aprenden a detectar el phishing en lugar de «la plantilla de simulación».
El grado de dificultad de esta página se mide según una escala sencilla: el nivel 1 presenta indicios evidentes (saludo genérico, dominio extraño); el nivel 2 imita de forma convincente un servicio real; y el nivel 3 está personalizado para la persona o la empresa.
Los 10 ejemplos de simulación de phishing
1. La notificación de paquetería (Nivel 1)
El correo electrónico: «No se ha podido entregar tu paquete. Paga 1,95 € para volver a programar la entrega». Imagen de marca genérica de una empresa de transporte, un dominio muy parecido.
Por qué funciona: todo el mundo espera algo, sobre todo en noviembre y diciembre.
Lección: las tarifas de los paquetes nunca se pagan a través de enlaces de correo electrónico. Envía esto a todo el mundo, como norma general.
2. La caducidad de la contraseña (Nivel 2)
El correo electrónico: «Tu contraseña de Microsoft 365 caduca en 24 horas. Mantén tu contraseña actual». Enlace a una página de inicio de sesión falsa.
Por qué funciona: se parece a las alertas que envía realmente el departamento de TI, y el plazo genera urgencia.
Lección: abre tú mismo la página de Office.com; nunca inicies sesión a través de un enlace que te envíen por correo electrónico. Envía esto a todo el mundo; es la trampa más habitual para suplantar credenciales en el ámbito empresarial.
3. El documento compartido (Nivel 2)
El correo electrónico: «Sanne ha compartido contigo el archivo “Q4 payment schedule.xlsx”». Es necesario iniciar sesión para abrirlo.
Por qué funciona: el nombre corresponde a un compañero de trabajo real (las simulaciones pueden utilizar nombres internos reales, dentro de las normas que hayas establecido con RR. HH.), y el nombre del archivo parece importante.
Lección: una página de inicio de sesión para un documento que normalmente abrirías directamente es el ataque. Enviar a: finanzas, dirección y equipos de proyecto.
4. Actualización de la política de recursos humanos (Nivel 2)
El correo electrónico: «Nueva política de vacaciones para 2027: léela y confirma antes del viernes». Enlace a un portal en el que se solicitan credenciales.
Por qué funciona: a todo el mundo le interesa saber cuándo son las vacaciones, y los correos electrónicos de RR. HH. casi nunca se cuestionan.
Lección: Los documentos de RR. HH. se encuentran en el sistema de RR. HH.; accede directamente a ellos. Enviar a: todos. Evita: temas relacionados con las primas o los despidos, que provocan un gran enfado y quejas.
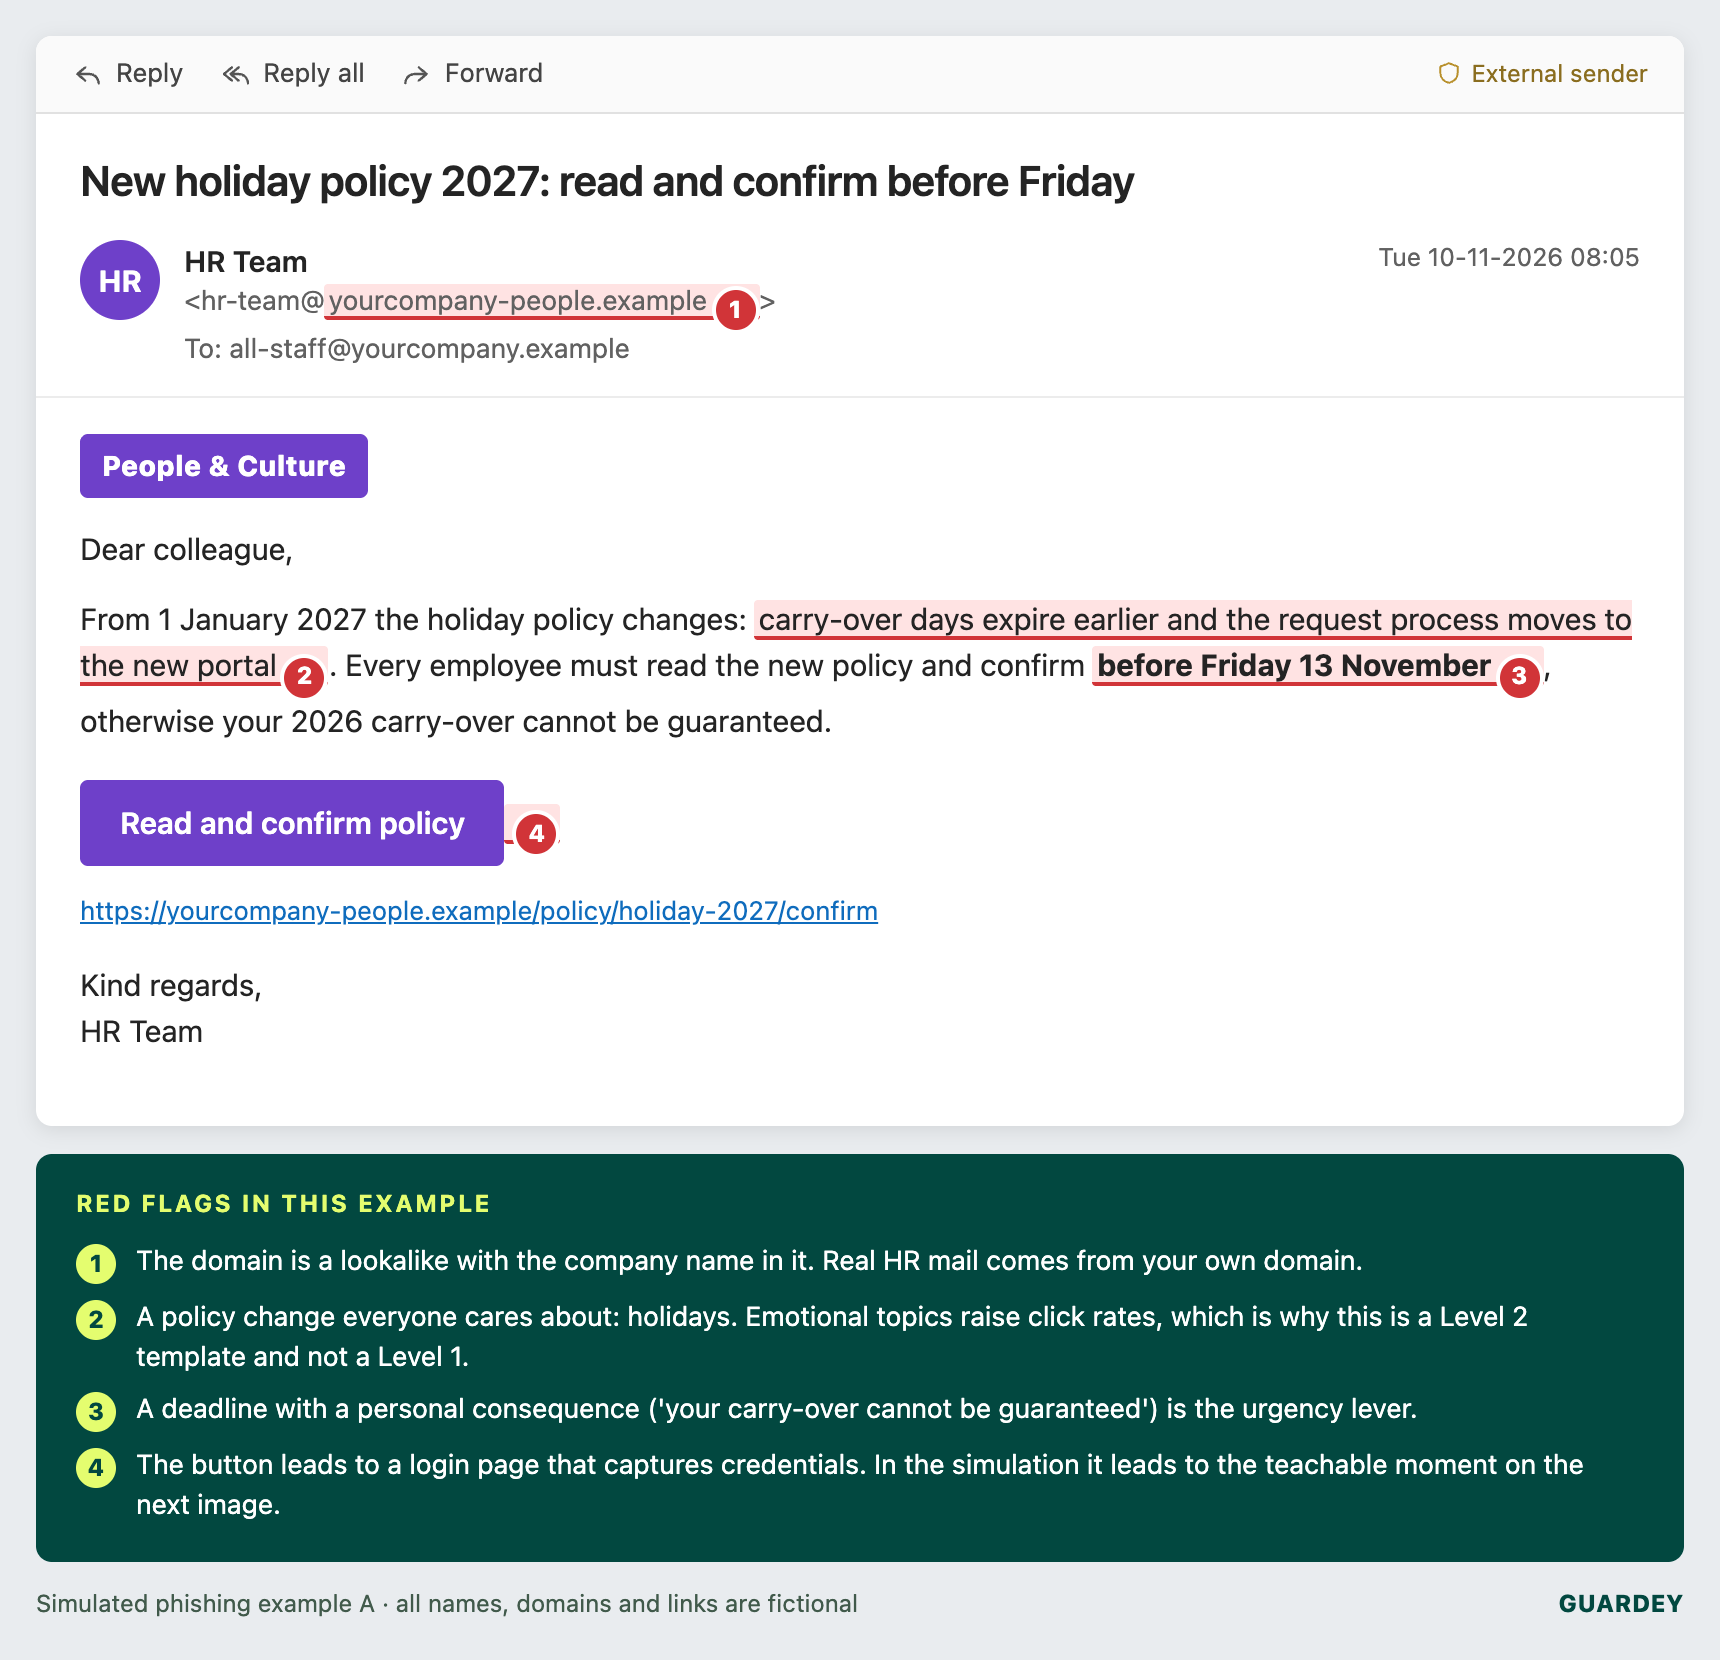
Arriba: así se ve el ejemplo 4 en la bandeja de entrada, con las cuatro señales de alerta que los empleados deben aprender a detectar.
5. El código QR (Nivel 2)
El correo electrónico: «Escanea para renovar tu permiso de aparcamiento» o «Escanea para volver a activar la autenticación multifactorial».
Por qué funciona: el sistema de seguridad del correo electrónico no puede leer el código, y al escanearlo se redirige al empleado a un teléfono con menos protecciones.
Lección: un código QR para una tarea que normalmente realizarías en tu ordenador portátil es una señal de alarma. Destinatarios: personal de oficina; mide el número de escaneos a través de una página de destino con seguimiento.
6. La factura con los nuevos datos bancarios (Nivel 3)
El correo electrónico: una factura vencida de un proveedor que parece auténtico, en la que se indica: «Ten en cuenta que nuestros datos bancarios han cambiado», junto con un enlace a un archivo PDF.
Por qué funciona: el departamento de finanzas tramita docenas de estos casos a la semana.
Lección: los cambios bancarios deben confirmarse siempre por teléfono, llamando a un número conocido. Enviar a: cuentas por pagar, compras. Esta simulación es la que evita el incidente real más costoso.
7. El favor rápido del director general (Nivel 3)
El correo electrónico: «¿Estás en tu puesto? Necesito que me hagas un pequeño favor, voy a estar en reuniones todo el día». Procedente de una dirección de correo web con el nombre del director general.
Por qué funciona: la autoridad y una excusa plausible para no estar localizable. El segundo correo electrónico solicita tarjetas regalo o una transferencia.
Lección: cualquier solicitud inusual por parte de la dirección debe verificarse por teléfono, sin excepciones, y la dirección debe respaldar esta norma públicamente. Dirigir a: asistentes ejecutivos, departamento de finanzas y responsables de oficina. Obtener primero la aprobación explícita del director general.
8. Restablecimiento de la autenticación de dos factores (MFA) por parte del servicio de asistencia informática (Nivel 3)
El correo electrónico: «Acepta la solicitud del autenticador que recibirás y responde con el código de 6 dígitos para completar la migración».
Por qué funciona: imita una migración real, y la solicitud procede del «departamento de TI».
Lección: nadie necesita nunca tu código, y las peticiones que no hayas iniciado tú se rechazan. Envía el mensaje a todos, tras una ronda de nivel 2. Mide tanto las respuestas «aprobadas» como las «respondidas con un código» a través de un formulario seguro.
9. El hilo secuestrado (Nivel 3)
El correo electrónico: una respuesta enmarcada en una conversación real con un proveedor («RE: RE: Pedido 7731»), con nuevas instrucciones de pago «provisionales».
Por qué funciona: el contexto le da credibilidad; el remitente parece ser alguien con quien el destinatario ha estado intercambiando correos electrónicos.
Lección: lo que hay que verificar es la solicitud, no el hilo del foro. Envía esto a: compras y finanzas, con moderación; esto es complicado y debería ir precedido de una formación sobre el tema.
10. La llamada de voz (Nivel 3, vishing)
La simulación: una llamada telefónica del «departamento de fraude del banco» o del «servicio de asistencia informática» en la que se pide al empleado que confirme algunos datos o que lea en voz alta un código. Algunas plataformas automatizan este proceso; en caso contrario, basta con una llamada interna del equipo de simulación de ataques.
Por qué funciona: la voz transmite más credibilidad que el correo electrónico, y los empleados rara vez reciben formación al respecto. Las voces clonadas agravan aún más la situación; véase la formación sobre concienciación en materia de deepfakes.
Lección: cuelga y vuelve a llamar a un número conocido. Enviar a: departamento de finanzas, servicio de asistencia técnica, recepción.
Resumen de ejemplos de simulación
| Ejemplo | Nivel | Canal | Público objetivo | Indicador a tener en cuenta |
|---|---|---|---|---|
| Notificación de paquete | 1 | Correo electrónico, SMS | Todos | Tasa de clics (valor de referencia) |
| Caducidad de la contraseña | 2 | Correo electrónico | Todos | Credenciales introducidas |
| Documento compartido | 2 | Correo electrónico | Finanzas, gestión | Credenciales introducidas |
| Actualización de la política de recursos humanos | 2 | Correo electrónico | Todos | Tasa de clics, tasa de informes |
| Código QR | 2 | Enviar por correo electrónico, imprimir | Personal de oficina | Escaneos |
| Factura, nuevos datos bancarios | 3 | Correo electrónico | Cuentas por pagar | Clics y llamadas de verificación realizadas |
| Un favor rápido al director general | 3 | Correo electrónico, WhatsApp | Asistentes, finanzas | Respuestas, índice de respuesta |
| Restablecimiento del IT MFA | 3 | Correo electrónico | Todos | Sugerencias aprobadas, códigos compartidos |
| Hilo secuestrado | 3 | Correo electrónico | Compras, finanzas | Clics, llamadas de verificación |
| Llamada de voz | 3 | Teléfono | Finanzas, servicio de asistencia técnica | Datos facilitados, devoluciones de llamada |
Ejecuta los diez ejemplos desde una misma plataforma
Las simulaciones de phishing de Guardey incluyen plantillas ya preparadas para cada uno de los ejemplos anteriores, además de campañas aleatorias para que los empleados no puedan avisarse entre sí.
Explora las simulaciones de phishing¿Qué ocurre después de hacer clic?
La simulación es solo la mitad del ejercicio. En el momento en que alguien haga clic, debería acceder a una página que explique, en un lenguaje sencillo, qué delató el correo electrónico, y que ofrezca una breve formación al instante. Ese es el momento de aprendizaje, y es ahí donde realmente cambia el comportamiento.
Cómo llevarlos a cabo: un programa de 12 meses
- Mes 1: punto de referencia con el ejemplo 1 para todos. Se espera una tasa de clics de alrededor de un tercio en una organización sin formación previa.
- Meses 2 a 4: un ejemplo de nivel 2 al mes, en días y horas aleatorios, con una lección de tres minutos tras cada clic.
- Meses 5 a 12: alternar el Nivel 2 y el Nivel 3, con rondas específicas (6, 7, 9, 10) para los departamentos de finanzas, recursos humanos y personal de apoyo cada cuatro o seis semanas.
- Cada mes: publicar los resultados del equipo (porcentaje de clics y de informes), sin mencionar nunca nombres concretos.
Cinco errores que hacen que las simulaciones salgan mal
- Estímulos emocionales. Bonificaciones, despidos, noticias sobre salud. Generan enfado, no aprendizaje, y han provocado el cierre de programas.
- La humillación pública. Denunciar a quienes dan el chivatazo o aplicar políticas de «tres faltas» hace que la gente oculte los incidentes, que es justo lo contrario de lo que se pretende.
- No hay lista blanca. Si tu filtro de correo bloquea la simulación, significa que has evaluado tu filtro, no a tu personal.
- La misma plantilla, a la misma hora. Los empleados aprenden a reconocer «el examen del martes a las 10 de la mañana». Varía todo.
- Solo se miden los clics. La tasa de notificación es la métrica que importa: una organización en la que el 60 % de los casos se notifican es más segura que otra en la que el 2 % hace clic y nadie lo notifica.
Preguntas más frecuentes
¿Cuál es un ejemplo de simulación de phishing?
Un correo electrónico, un SMS, un código QR o una llamada de phishing realistas pero inofensivos, enviados a tus propios empleados para evaluar quién hace clic, introduce datos o informa del incidente, a lo que le sigue una sesión de formación. Los diez casos anteriores son los escenarios habituales.
¿Con qué frecuencia se deben realizar simulaciones de phishing?
Mensualmente para toda la organización, con rondas adicionales específicas cada cuatro o seis semanas para los puestos de alto riesgo. Cada trimestre es una frecuencia demasiado baja para cambiar el comportamiento; cada semana provoca cansancio.
¿Son legales las simulaciones de phishing?
Sí, siempre que exista un interés legítimo, los empleados estén debidamente informados, la conservación de los datos sea limitada y los resultados no se utilicen con fines disciplinarios. Se debe contar con la participación del comité de empresa cuando sea necesario.
¿Puedo fabricarlos yo mismo?
Puedes hacerlo con herramientas de código abierto como Gophish, pero en ese caso tendrás que crear tú mismo las páginas de destino, la formación de seguimiento y los informes. En nuestra comparativa de 17 herramientas de simulación de phishing se explica qué se pierde al optar por la opción gratuita.
¿Quieres ver un programa de simulación de 12 meses para tu equipo?
Reserva una demostración y crearemos contigo la primera campaña, incluida la formación que sigue a cada simulación.
Solicitar una demostración


